La 5G a profondément redéfini la façon dont les réseaux sont conçus, exploités et sécurisés
Les réseaux 5G modernes sont conçus pour offrir une latence ultra-faible, une évolutivité massive et des architectures cloud natives basées sur les services, couvrant le réseau d’accès radio (RAN), le cœur de réseau et la périphérie.
Si cette architecture offre une agilité et une évolutivité sans précédent, elle engendre également de nouveaux défis opérationnels. Le cœur de réseau 5G n’est plus un ensemble d’éléments de réseau centralisés : il s’agit désormais d’un maillage dynamique de services conteneurisés, souvent déployés auprès de plusieurs fournisseurs, chacun disposant de sa propre implémentation, de son propre modèle de sécurité et de ses propres outils de visibilité.
Par conséquent, les approches de supervision traditionnelles peinent à fournir une vision cohérente de ce qui se passe au sein des plans de contrôle et utilisateur. Le chiffrement masque des données de signalisation essentielles, les outils propres à chaque fournisseur créent des silos, et les solutions historiques basées sur l’analyse des paquets engendrent des coûts, une complexité et une surcharge de performances, laissant ainsi d’importants angles morts aux opérateurs au moment même où les réseaux deviennent plus déterminants pour les résultats de l’entreprise.
Le cœur de réseau 5G est un maillage distribué de microservices qui communiquent via des SBI (interfaces basées sur les services) chiffrées reposant sur HTTP/2. Chaque fournisseur mettant en œuvre sa propre pile et son propre modèle de sécurité, il est difficile de comprendre ce qui se passe au sein des plans de contrôle et utilisateur.
Le défi de l’observabilité de la 5G
Les outils de supervision traditionnels ont été conçus pour des réseaux statiques et des flux de paquets non chiffrés. Dans les architectures 5G conteneurisées actuelles, ces hypothèses ne sont plus valables pour les raisons suivantes :
- Les charges de travail sont dynamiques. Les fonctions réseau (NF) s’adaptent continuellement à la hausse ou à la baisse, ce qui crée des lacunes en matière de visibilité et de corrélation entre les plans de contrôle et utilisateur.
- Le trafic est chiffré de bout en bout. Le protocole Transport Layer Security (TLS) 1.3 et les communications SBI basées sur HTTP/2 masquent les métadonnées dont dépendent les systèmes traditionnels de surveillance et de sécurité.
- L’intégration multifournisseur engendre des difficultés. Chaque fournisseur propose son propre point d’accès virtuel (VTAP) ou mécanisme de capture de paquets, limité à ses propres fonctions réseau (NF), formats et périmètres opérationnels.
- Une visibilité fragmentée affaiblit la sécurité. Sans une vue unifiée du comportement des abonnés, des sessions et des fonctions réseau, il devient extrêmement difficile de mettre en œuvre de manière cohérente et à grande échelle l’application du modèle Zero Trust et la détection des anomalies
Ces défis sont amplifiés par les caractéristiques propres aux réseaux 5G, notamment :
- Protocoles et piles de protocoles spécifiques et hérités, couvrant à la fois les interfaces SBI et non-SBI (PFCP, NAS, NGAP, F1-AP)
- Anciennes générations d’infrastructures physiques
- Nécessité d’une supervision couvrant plusieurs domaines, notamment l’infrastructure, les applications (fonctions réseau), la sécurité, le système d’exploitation et l’orchestration
- Les exigences en matière de couverture géographique et d’expérience utilisateur nécessitent des réseaux étendus, évolutifs et hautement connectés.
Pour protéger ces environnements, les opérateurs doivent disposer d’une visibilité en temps réel sur chaque message, chaque session et chaque événement lié aux abonnés, sans entraîner de surcharge ni de complexité opérationnelle supplémentaires. Les politiques doivent pouvoir s’adapter instantanément aux risques, tout en respectant l’évolution des exigences réglementaires et de conformité.
La connaissance des abonnés est essentielle pour les cas d’usage avancés en matière de sécurité. Elle est également indispensable pour répondre aux exigences de conformité, d’audit et d’interception légale, qui reposent sur une identification précise et cohérente des abonnés dans les journaux et les différents domaines du réseau.
Défis de visibilité dans les environnements cloud natifs
La visibilité des environnements cloud natifs distribués est intrinsèquement complexe. Les charges de travail sont dynamiques, éphémères et souvent masquées par des couches d’orchestration, ce qui rend les modèles de surveillance traditionnels centrés sur les paquets de moins en moins efficaces.
Les méthodes traditionnelles de mise en place de la visibilité ont été conçues pour des infrastructures statiques et des flux de trafic centralisés. Dans les environnements 5G cloud-native, ces approches créent des angles morts, alourdissent la charge opérationnelle et limitent la capacité de mise à l’échelle.
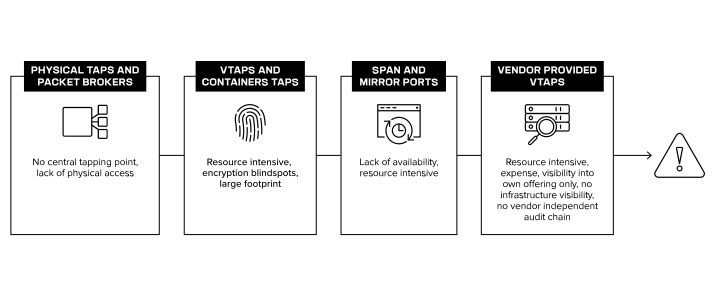
F5 BIG-IP eBPF Observability permet une 5G
simplifiée et optimisée
Les environnements 5G modernes nécessitent une couche d’observabilité cohérente et hautement performante, capable de couvrir plusieurs fournisseurs, de prendre en charge les protocoles SBI propres à la 5G ainsi que les protocoles non-SBI, et de fournir les informations contextuelles nécessaires aux processus de sécurité, d’exploitation et de conformité.
F5 BIG-IP eBPF Observability (EOB) fournit cette capacité en capturant des métadonnées riches à partir d’agents légers et conteneurisés déployés dans le cœur de réseau 5G, en périphérie et dans les environnements informatiques en périphérie à accès multiple. Reposant sur la technologie eBPF, chaque agent observe le trafic directement au niveau du noyau, couvrant à la fois le trafic du plan de contrôle (SBI, NGAP, PFCP) et celui du plan utilisateur, sans recourir à des side-cars, à des courtiers de paquets ni à des TAP propres à un fournisseur.
Contrairement aux approches traditionnelles, EOB utilise un seul agent par nœud afin d’offrir une visibilité complète sur l’ensemble des pods et des conteneurs de ce nœud, réduisant ainsi la charge opérationnelle tout en éliminant les angles morts liés au chiffrement et à la mise à l’échelle dynamique.
La télémétrie de ces agents est transmise en temps réel, via un bus de messages sécurisé, aux plateformes d’analyse, d’assurance de service et de sécurité en aval. Cela permet d’établir une boucle opérationnelle continue qui observe le comportement du réseau, analyse le contexte, applique les politiques et s’adapte de manière dynamique à l’évolution des conditions.
Comment ça marche
BIG-IP EOB fournit une couche d’observabilité unifiée au niveau des nœuds dans les environnements 5G cloud natifs, couvrant le cœur de réseau, la périphérie/MEC et l’infrastructure distribuée.
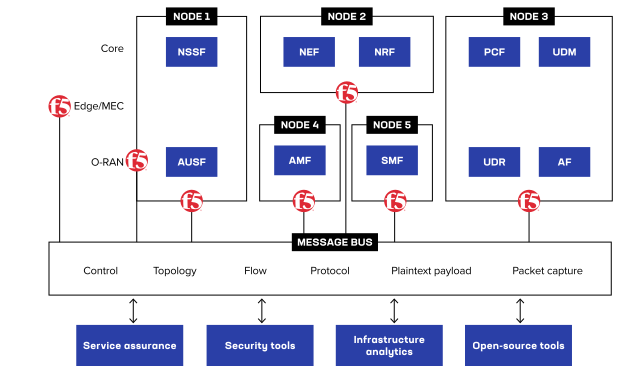
BIG-IP EOB se compose d’agents légers et conteneurisés qui peuvent être déployés partout où Kubernetes s’exécute. Grâce à la technologie eBPF, chaque agent observe l’activité réseau directement au niveau du noyau, offrant ainsi une visibilité approfondie sur la signalisation du plan de contrôle et le trafic du plan utilisateur, sans recourir à des side-cars, à des courtiers de paquets ni à des points d’écoute propres à un fournisseur.
Les agents EOB capturent et génèrent plusieurs types de données de télémétrie à partir du trafic réseau et des communications internes des conteneurs, notamment :
- Paquets bruts (pour un dépannage ciblé)
- Topologie dynamique et relations entre les services
- Métadonnées extraites du trafic chiffré (y compris TLS 1.3)
- Contexte spécifique au protocole (par exemple, F1-AP, SBI, DNS, HTTP)
- Enregistrements avancés de flux cloud natifs (CNFlow)
Les plateformes d’analyse et les outils tiers peuvent demander par programmation uniquement les données spécifiques requises pour un cas d’usage donné, ce qui réduit la charge tout en préservant une visibilité complète et fidèle lorsque cela est nécessaire.
Toutes les données de télémétrie EOB de BIG-IP sont diffusées en continu et en temps réel via un bus de messages sécurisé afin d’être immédiatement exploitables, aussi bien dans les workflows synchrones qu’asynchrones. Cette architecture permet d’établir une boucle opérationnelle continue couvrant l’assurance des services, la sécurité, l’analyse de l’infrastructure et les outils open source, sans créer d’angles morts ni nuire aux performances.
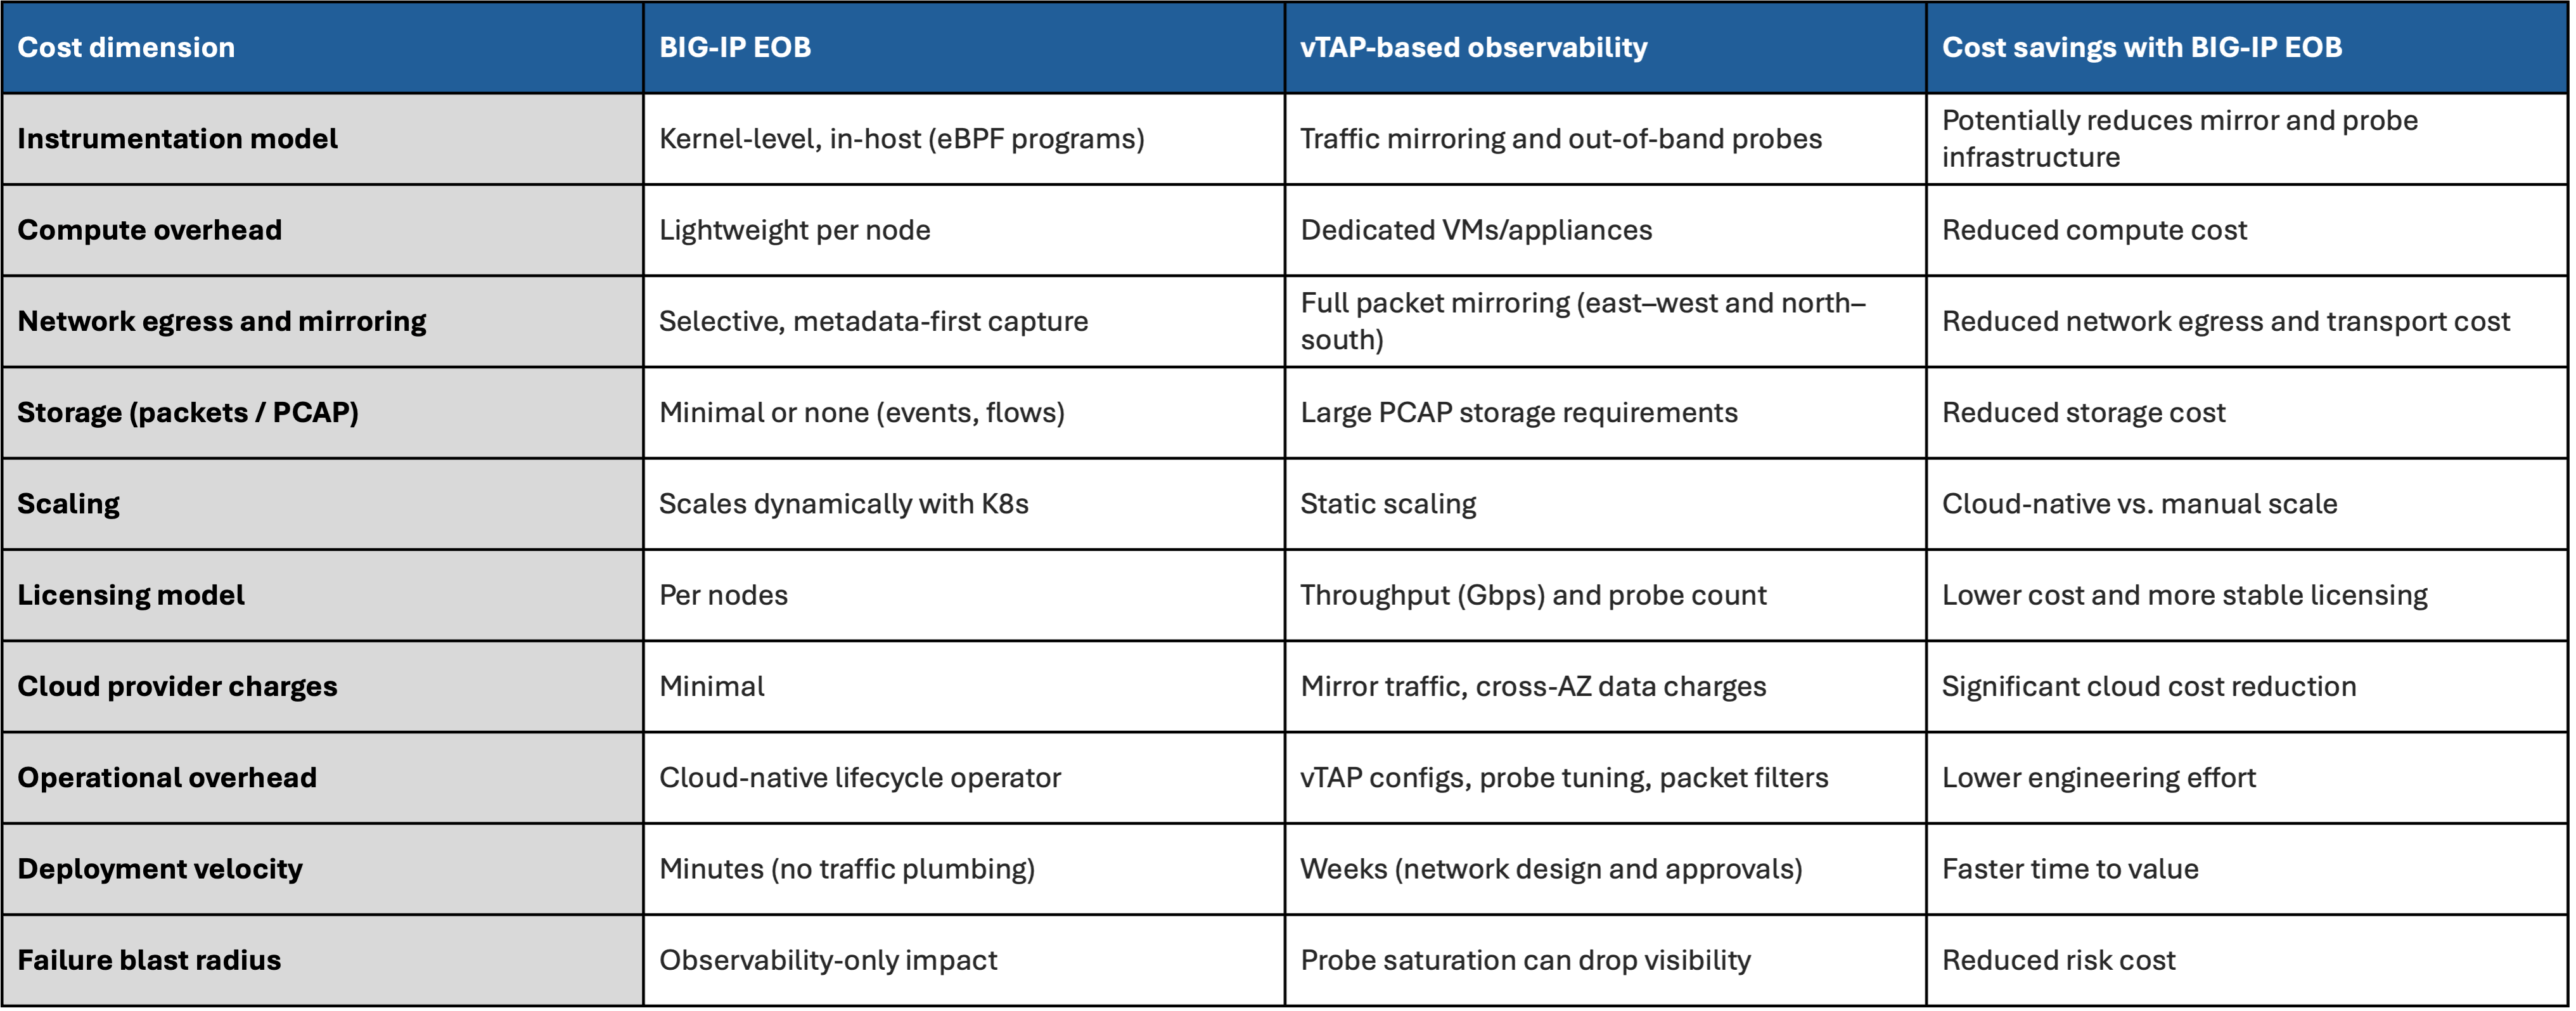
BIG-IP EOB comparé à l’observabilité basée sur vTAP
L’intégration de BIG-IP EOB offre des avantages évidents par rapport aux méthodes traditionnelles :
Impact concret
Chez un grand fournisseur de services de premier rang, BIG-IP EOB a été déployé sur un cœur de réseau 5G multifournisseur qui reposait auparavant sur plusieurs vTAP propres à chaque fournisseur. L’opérateur était confronté à des données de télémétrie incohérentes, à des lacunes de visibilité entre les fonctions réseau et à une consommation excessive de ressources due aux sondes tierces.
En déployant un seul agent BIG-IP EOB par nœud, l’opérateur a obtenu une visibilité unifiée et indépendante des fournisseurs sur l’ensemble du cœur de réseau 5G. Les données de télémétrie ont été transmises en temps réel aux plateformes cloud natives d’analyse et de sécurité, notamment à F5 BIG-IP Advanced Firewall Manager (AFM), exécuté en tant que CNF, permettant ainsi d’obtenir plus rapidement des informations exploitables et d’appliquer les politiques de manière plus cohérente.
Les améliorations mesurables comprenaient :
- Visibilité unifiée sur l’ensemble des fonctions réseau, sans dépendance vis-à-vis des fournisseurs
- Utilisation réduite des ressources par rapport aux approches traditionnelles basées sur les vTAP
- Des temps de réponse plus rapides pour le dépannage et l’application de règles basées sur des politiques
Parce que BIG-IP EOB repose sur des normes ouvertes et une architecture conteneurisée, il s’intègre parfaitement aux solutions F5 comme aux plateformes d’analyse tierces. Les données de télémétrie peuvent être transmises en continu à des systèmes de gestion des informations et des événements de sécurité (SIEM), à des pipelines d’intelligence artificielle et d’apprentissage automatique, ou à des plateformes d’assurance de services telles que NETSCOUT ou EXFO, offrant ainsi une visibilité opérationnelle plus étendue sans dupliquer la collecte de données.
Conclusion
En combinant une visibilité approfondie au niveau du noyau à un modèle de déploiement léger et cloud natif, BIG-IP EOB permet aux opérateurs d’éliminer les angles morts dans les charges de travail 5G modernes et cloud natives.
BIG-IP EOB offre une observabilité en temps réel, indépendante des fournisseurs, qui couvre le cœur de réseau 5G, la périphérie et les infrastructures distribuées, en extrayant les contenus critiques des environnements chiffrés et dynamiques sans entraîner de surcharge supplémentaire. En transmettant des données de télémétrie haute fidélité aux plateformes existantes d’analyse, d’assurance de service et de sécurité, EOB aide les opérateurs à passer d’un dépannage réactif à une détection plus rapide des problèmes, à une application plus rigoureuse des politiques et à des opérations réseau à grande échelle plus résilientes.
Retrouvez des informations supplémentaires sur le produit sur f5.com. Pour échanger avec un spécialiste commercial, contactez le service commercial de F5.