
Le succès de la 5G commence par une infrastructure cloud native
La 5G transforme le paysage numérique des fournisseurs de services, ouvrant la voie à de nouveaux cas d’usage et à de nouvelles sources de revenus. Les fournisseurs de services qui réussissent leur transition vers la 5G peuvent tirer parti de nouvelles applications d’entreprise, de l’automatisation industrielle et de l’IoT, ainsi que de services grand public tels que les jeux vidéo et la réalité augmentée ou virtuelle. Ces nouveaux cas d’usage sont rendus possibles par un nouveau cœur de réseau 5G autonome (SA), reposant sur une architecture orientée services (SBA) cloud native. Pour exploiter pleinement ces nouvelles possibilités, les fournisseurs de services doivent définir et déployer une infrastructure cloud native cohérente, du cœur de réseau jusqu’à la périphérie la plus éloignée, capable de prendre en charge les fonctions réseau (NF) du cœur 5G, du vRAN et du N6-LAN, ainsi que les applications et services destinés aux entreprises et au grand public. L’infrastructure cloud native constitue le socle de la réussite d’un fournisseur de services dans le domaine de la 5G.
L’infrastructure étant un élément essentiel des déploiements 5G, qui conditionne la capacité d’un fournisseur de services à exploiter pleinement les nouveaux cas d’usage de la 5G, il est impératif que les fournisseurs de services définissent, gèrent et contrôlent leur propre infrastructure 5G cloud native. De fait, il existe de nombreux précédents justifiant de concentrer les investissements sur l’infrastructure. Il suffit de regarder les géants du cloud Google, AWS, Azure et même Apple : toutes ces entreprises ont massivement investi dans la mise en place d’une infrastructure capable de fournir, de manière fiable et sécurisée, des services générateurs de revenus et des applications destinées aux clients.
S’appuyant sur les technologies qui font fonctionner les applications web modernes d’aujourd’hui, l’infrastructure 5G repose sur une architecture cloud native conteneurisée qui offre aux fournisseurs de services de nouveaux niveaux d’automatisation opérationnelle, de flexibilité et d’adaptabilité. Kubernetes est devenu la norme du secteur pour la gestion et l’orchestration des conteneurs, et presque tous les fournisseurs de services l’utilisent pour leur infrastructure cloud native. Toutefois, les réseaux des fournisseurs de services imposent des exigences nouvelles et spécifiques aux flux de données entrant dans le cluster Kubernetes et circulant en son sein. Kubernetes n’est pas nativement conçu pour répondre à ces exigences. Dans les sections suivantes, nous examinerons les exigences particulières auxquelles une infrastructure cloud native doit satisfaire pour prendre en charge les fonctions critiques du vRAN et du cœur de réseau 5G, ainsi que les applications destinées aux entreprises et aux particuliers. Nous verrons ensuite comment F5 répond à ces exigences.
Contrôle, sécurité et visibilité pour les infrastructures cloud natives
Pour fournir des services fiables, sécurisés et évolutifs, les prestataires de services doivent prendre en compte trois grandes catégories d’exigences :
- Contrôle : les fournisseurs de services doivent être en mesure d’appliquer des règles de contrôle aux différents types de trafic propres à leur réseau. Une gestion intelligente du trafic leur permettra de prendre en charge de nouveaux services tels que le découpage du réseau, d’accompagner la transition des protocoles 4G vers la 5G et de fournir les bases nécessaires à de nouveaux cas d’usage rendus possibles par la 5G.
- Sécurité : afin de maintenir un niveau élevé de confiance et de fidélisation des clients, des contrôles de sécurité doivent être appliqués à plusieurs endroits et sur plusieurs couches du réseau.
- Visibilité : la visibilité des flux de trafic entrant dans l’infrastructure et circulant en son sein améliorera l’efficacité opérationnelle et celle du dépannage, tout en offrant davantage de flexibilité dans le contrôle des revenus.
Contrôle des flux entrants et sortants
Nous examinerons tout d’abord les exigences et la solution relatives aux communications réseau entrantes et sortantes du cluster Kubernetes, également appelées « trafic nord-sud ». Le réseau Kubernetes standard suffit à la plupart des applications web exécutées dans un environnement cloud où HTTP/HTTPS constitue le principal protocole de communication vers le cluster Kubernetes et en son sein. L’environnement d’un fournisseur de services présente des défis particuliers pour le réseau Kubernetes en raison de la nécessité de prendre en charge différents protocoles. Le passage à la 5G ne se fera pas de manière brutale : la plupart des fournisseurs de services devront exploiter simultanément la 4G et la 5G et auront besoin d’une solution de migration pour y parvenir. Par exemple, lors du déploiement du cœur de réseau 5G SA, de nombreux fournisseurs de services s’appuieront sur leurs systèmes 4G existants de facturation et de tarification afin d’accélérer la mise en œuvre de la 5G et de rentabiliser plus rapidement leur investissement dans cette technologie. Leurs clusters Kubernetes doivent donc prendre en charge les protocoles 4G et 5G. Un proxy de services assurant le contrôle des flux entrants et sortants est nécessaire pour étendre les fonctionnalités existantes de Kubernetes.
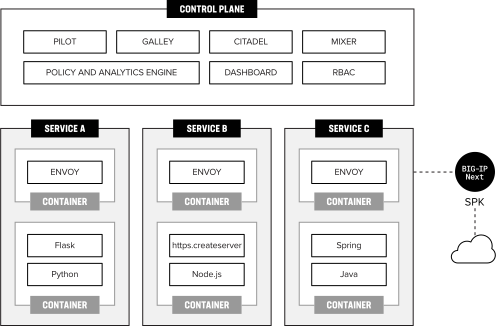
Un proxy de services assurant le contrôle des flux entrants et sortants pourra répondre aux exigences strictes du réseau d’un fournisseur de services en proposant des services réseau avancés pour Kubernetes :
- Prise en charge de plusieurs protocoles, notamment la signalisation 4G et 5G
- Routage
- Équilibrage de charge
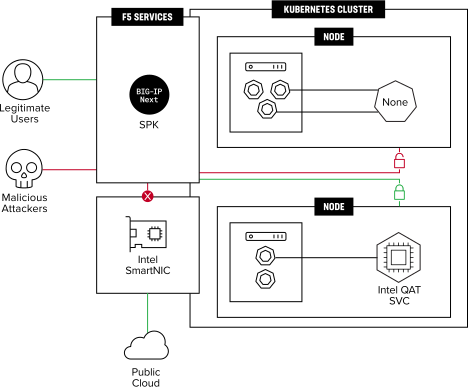
Au point d’entrée du cluster Kubernetes, les fournisseurs de services doivent également protéger le cluster contre les attaques et assurer une visibilité du trafic par abonné. La mise en œuvre d’un ensemble de services de sécurité robustes à l’entrée du cluster constitue la première ligne de défense. Des services de sécurité tels que la protection contre les attaques DDoS, le pare-feu et le WAF peuvent être déployés à ce niveau afin d’empêcher le trafic malveillant de pénétrer dans le cluster et d’affecter les fonctions du réseau cœur 5G ainsi que les applications des clients. Outre la sécurisation des accès entrants, les fournisseurs de services doivent disposer d’une visibilité sur le trafic de chaque abonné. Ces précieuses données facilitent le dépannage des problèmes réseau et peuvent également servir à garantir les revenus. Les fournisseurs de services consacrent des sommes considérables à la garantie des revenus afin de s’assurer que les événements peuvent être suivis à des fins de conformité et de facturation. Ces données peuvent être recueillies au point d’entrée du cluster Kubernetes, puis comparées aux rapports provenant de l’ensemble dynamique de conteneurs.
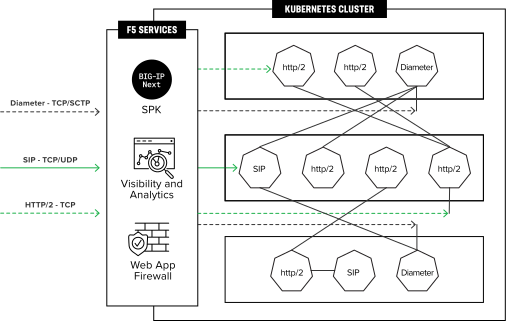
En résumé, un proxy de services assurant le contrôle des flux entrants et sortants, la sécurité et la visibilité fournit les fonctionnalités essentielles dont Kubernetes a besoin pour répondre aux exigences d’une infrastructure 5G cloud native.
Maillage de services
Maintenant que nous avons traité les exigences relatives au trafic nord-sud entrant dans une infrastructure cloud native basée sur Kubernetes, nous pouvons examiner les exigences et les défis liés au trafic au sein du cluster. À l’instar du trafic entrant et sortant, les communications est-ouest entre les services exécutés dans le cluster doivent répondre à des normes plus strictes en matière d’observabilité et de sécurité afin d’être compatibles avec une infrastructure 5G cloud native. Les fournisseurs de services doivent pouvoir appliquer des politiques de sécurité qui régissent les communications entre les services du cluster. La désagrégation du cœur de réseau 5G exige une observabilité accrue au sein du cluster, afin de permettre aux fournisseurs de services d’évaluer l’état de leurs services et, en cas de défaillance, d’en identifier la cause première. Les fournisseurs de services doivent également s’assurer que leur infrastructure est en mesure de satisfaire aux exigences réglementaires, telles que l’interception légale. Ces exigences posent des défis en matière de mise en réseau et de contrôle dans Kubernetes. L’une des méthodes permettant de relever ces défis consiste à mettre en œuvre un maillage de services tel qu’Istio, qui apporte les fonctionnalités suivantes :
- Fiabilité : nouvelles tentatives, délais d’expiration, atténuation des défaillances en cascade
- Observabilité et débogage : surveillance, traçage, métriques
- Sécurité : authentification/autorisation, gestion des secrets, garantie du chiffrement
- Gestion du trafic : découverte de services, routage personnalisé, déploiements canary
Solutions F5 pour les infrastructures cloud natives
F5 est un leader des services applicatifs, réseau et de sécurité, et propose une gamme de solutions pour le cœur de réseau 5G et les infrastructures 5G cloud-native. F5 propose deux produits principaux qui répondent aux défis auxquels les fournisseurs de services sont confrontés lors de la mise en place d’une infrastructure cloud-native capable de prendre en charge les exigences de mise en réseau et de sécurité du vRAN, du cœur de réseau 5G et des applications d’entreprise.
- F5 BIG-IP Service Proxy pour Kubernetes (BIG-IP SPK)
- Aspen Mesh de classe opérateur
BIG-IP Service Proxy pour Kubernetes (SPK)
BIG-IP SPK se distingue dans le secteur en offrant un contrôle des flux entrants et sortants, une prise en charge de la signalisation multiprotocole et une sécurité spécialement conçue pour les fournisseurs de services qui déploient une infrastructure cloud native sur l’ensemble de leur réseau. BIG-IP SPK s’aligne également sur les modèles de conception Kubernetes pour la configuration et l’orchestration. Cette solution permet d’appliquer des fonctionnalités réseau et de sécurité de pointe à une infrastructure basée sur Kubernetes.1
Contrôle des flux entrants/sortants
- Équilibrage de charge L4 : TCP, UDP et SCTP
- Équilibrage de charge L7 : Diameter, SIP, HTTP/2
- Répartition de charge GTPcV2
- Routage
- Limitation du débit
Sécurité
- Pare-feu de signalisation, protection DDoS, WAF
- Chiffrer/Déchiffrer
- Masquage de la topologie
Visibilité
- Assurance des revenus
- Statistiques et analyses
En outre, BIG-IP SPK peut tirer parti des fonctionnalités avancées d’Intel SmartNIC pour améliorer les performances et l’évolutivité.
Aspen Mesh de classe opérateur
Carrier-Grade Aspen Mesh est un maillage de services spécialement conçu pour les infrastructures cloud natives des fournisseurs de services. Le maillage de services Aspen Mesh repose sur la solution open source Istio et y ajoute des fonctionnalités essentielles aux réseaux des fournisseurs de services.
- Une visibilité inégalée du trafic au sein de chaque cluster Kubernetes du cœur de réseau 5G, permettant de garantir les revenus et aux fournisseurs de services de monétiser la 5G à l’aide des systèmes de facturation existants.
- Une sécurité renforcée grâce à une approche cohérente du chiffrement et de l’authentification de l’ensemble du trafic entre les fonctions réseau multifournisseurs et multisites, reposant sur les techniques mTLS les plus robustes et reliée à une autorité de certification de classe opérateur compatible avec la 3GPP.
- Contrôle du trafic et gestion des politiques permettant aux fournisseurs de services d’acheminer efficacement les communications de service, ainsi que de configurer et d’appliquer les politiques commerciales et de conformité au maillage de services et au trafic réseau.
Aspen Mesh offre également des fonctionnalités de capture de paquets, qui ne sont pas proposées par Kubernetes dans sa version standard. La capture de paquets facilite le diagnostic des problèmes de communication entre les CNF au sein du cluster et fournit aux prestataires de services l’infrastructure nécessaire pour se conformer aux exigences gouvernementales, telles que l’interception légale.
Exemple de cœur de réseau 5G
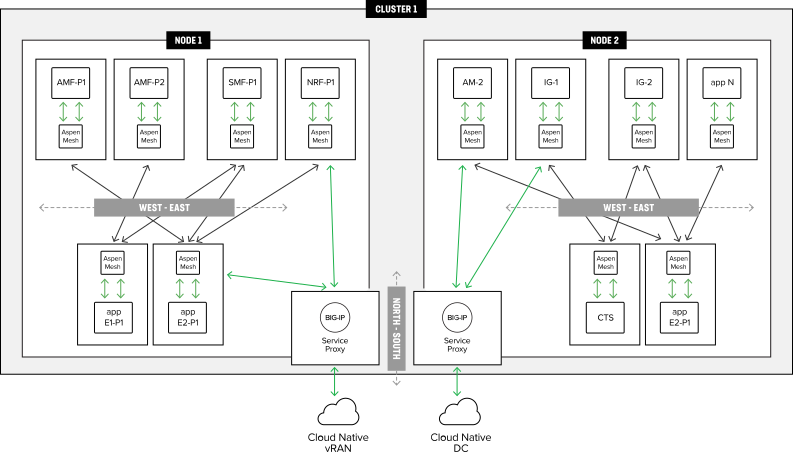
BIG-IP SPK et Carrier-Grade Aspen Mesh fonctionnent de concert pour relever les défis liés à l’utilisation de Kubernetes dans une infrastructure 5G cloud native. BIG-IP SPK répond aux besoins en matière de prise en charge de la signalisation multiprotocole, de sécurité et de visibilité du trafic entrant dans le cluster Kubernetes, tandis que Carrier-Grade Aspen Mesh gère les communications entre les CNF, deux fonctions essentielles au déploiement d’une infrastructure 5G cloud native. La figure ci-dessous illustre une infrastructure 5G utilisant BIG-IP SPK et Aspen Mesh.
Conclusion
Les fournisseurs de services comprennent le rôle central que jouera une infrastructure cloud native dans la réussite de leur déploiement 5G et dans leur capacité à prendre en charge les applications et services rendus possibles par un nouveau réseau 5G. Ils recherchent des solutions leur offrant le contrôle, la sécurité et la visibilité nécessaires à leur infrastructure 5G cloud native. F5 comprend les exigences propres aux réseaux des fournisseurs de services et propose des solutions qui leur permettent d’utiliser Kubernetes pour concevoir et déployer avec succès leur infrastructure 5G cloud native.
1 Contactez F5 pour connaître la disponibilité des fonctionnalités.
PUBLIÉ LE 28 OCTOBRE 2020