
Schémas d’architecture DDoS et livre blanc
Introduction
Depuis plus de 20 ans, F5 aide ses clients à protéger leurs applications contre les attaques par déni de service distribué (DDoS). Au fil du temps, F5 a développé des fonctionnalités essentielles au sein de ses produits afin d’aider les applications et les services à rester résilients face aux attaques DDoS. Depuis 2018, de nombreuses attaques très médiatisées ont incité les fournisseurs de services, les fournisseurs de services managés (MSP), les organismes financiers et les entreprises à repenser leurs réseaux pour y intégrer une protection contre les attaques DDoS. En collaboration avec ces clients, F5 a développé une architecture de référence de protection contre les attaques DDoS qui comprend des composants dans le cloud et sur site.
L’architecture de référence comprend plusieurs niveaux de défense sur site afin de protéger les couches 3 à 7. Le niveau de défense réseau protège le DNS ainsi que les couches 3 et 4. Libéré du bruit généré par les attaques réseau, le niveau de défense des applications peut consacrer ses ressources CPU à la protection des applications des couches supérieures. Cette conception permet aux organisations de se défendre contre tous les types d’attaques DDoS et offre des avantages dans l’ensemble de leurs centres de données. Enfin, le composant cloud de la solution DDoS Protection fait office de dispositif de secours pour atténuer les attaques volumétriques.
Les quatre catégories d’attaques DDoS
Bien que le paysage des menaces DDoS évolue constamment, F5 a constaté que les attaques continuent de se répartir en quatre catégories présentant les caractéristiques suivantes :
- Volumétriques — Attaques par inondation pouvant cibler les couches 3, 4 ou 7. Les attaques visant les couches 3 et 4 reposent généralement sur du trafic UDP usurpé.
- Asymétrique — Trafic UDP unidirectionnel ou sans état.
- Calcul intensif — Attaques conçues pour consommer des ressources processeur et mémoire, généralement au niveau L7 via TCP.
- Basées sur les vulnérabilités — Attaques qui exploitent les vulnérabilités logicielles.
Les mécanismes de défense ont évolué pour faire face à ces différentes catégories, et les organisations de premier plan ont appris à les déployer selon des configurations spécifiques afin d’optimiser leur niveau de sécurité. En collaborant avec ces entreprises et en affinant leurs composants, F5 a développé une architecture recommandée d’atténuation des attaques DDoS, capable de s’adapter aux exigences propres à la taille des centres de données et aux différents secteurs d’activité.
Créer une solution de protection contre les attaques DDoS
L’architecture de référence de protection contre les attaques DDoS présentée ci-dessous repose sur des composants bien connus du secteur. Certains peuvent être fournis par d’autres éditeurs et fournisseurs, tandis que d’autres sont des composants propres à F5.
Composants d’une architecture de protection contre les attaques DDoS
La figure 1 met en correspondance les composants de l’architecture de protection contre les attaques DDoS avec les quatre catégories d’attaques DDoS qu’ils permettent d’atténuer.
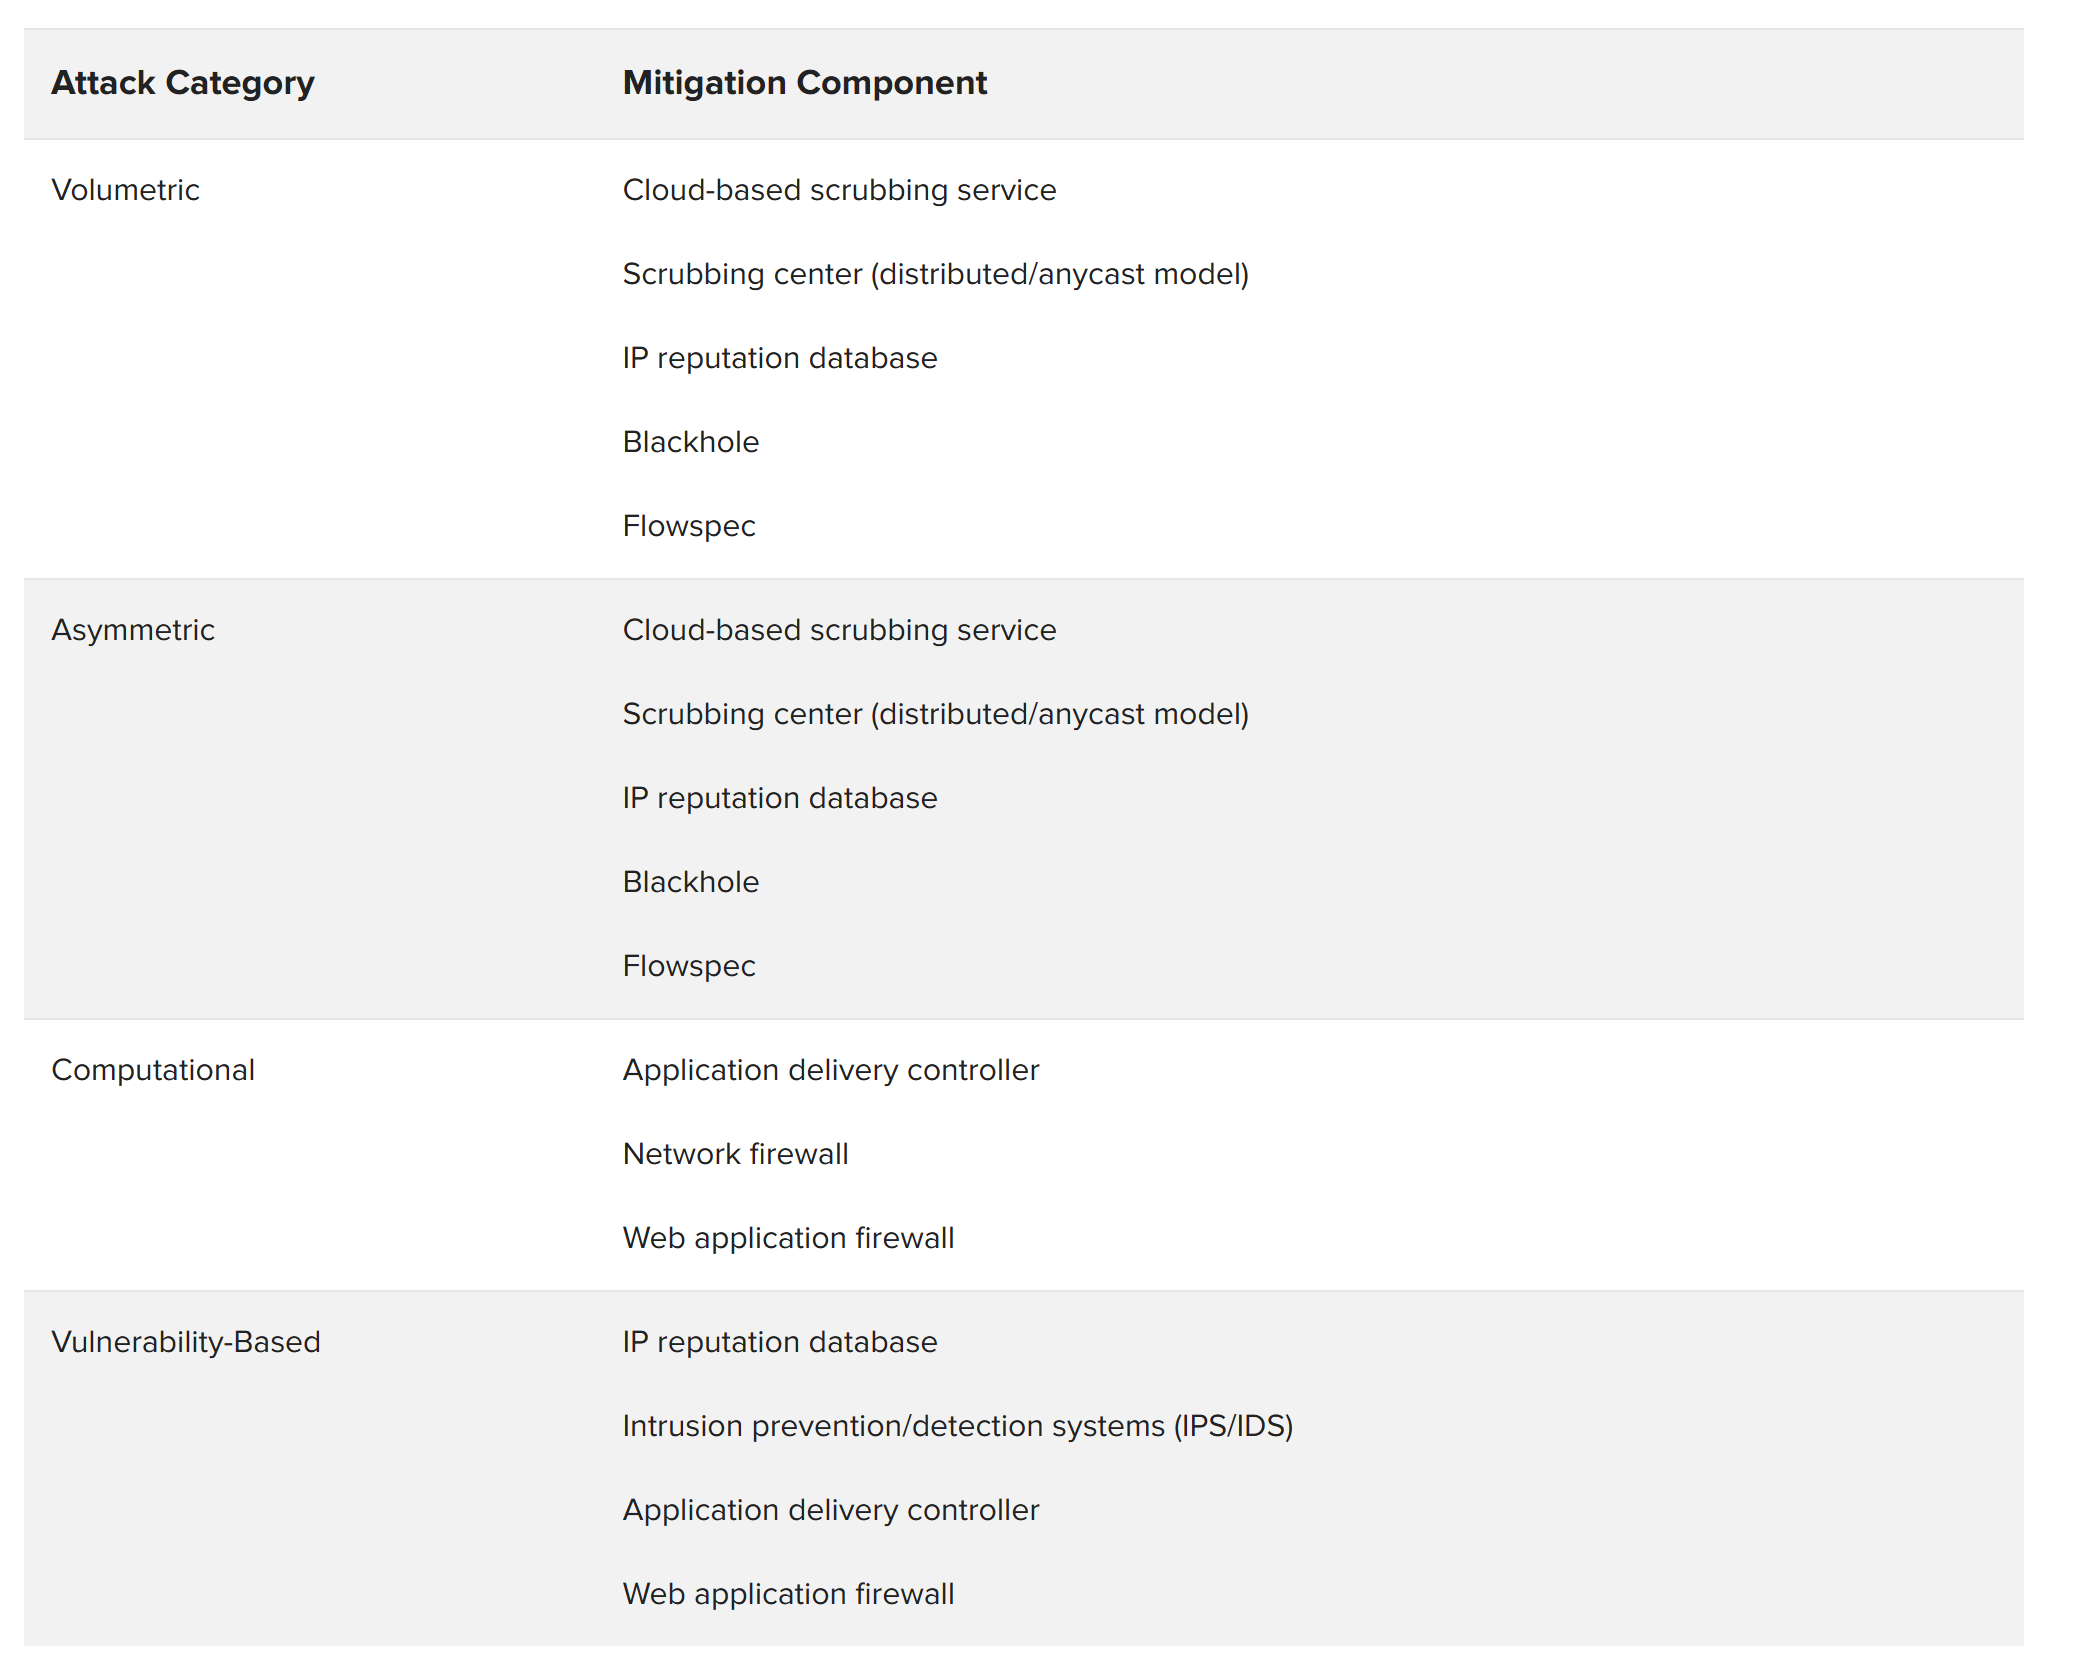
Composants d’une architecture de protection contre les attaques DDoS
Un service cloud de nettoyage du trafic DDoS est un composant essentiel de toute architecture d’atténuation des attaques DDoS. Lorsqu’un attaquant envoie 50 Gbit/s de données vers le point d’entrée à 1 Gbit/s d’une organisation, aucun équipement sur site ne peut résoudre le problème. Le service cloud, hébergé soit dans un véritable cloud public, soit chez le fournisseur de bande passante de l’organisation, résout le problème en distinguant le trafic manifestement malveillant du trafic probablement légitime.
Pare-feu réseau compatible avec la protection contre les attaques DDoS
Le pare-feu réseau constitue depuis longtemps la pierre angulaire de la sécurité périmétrique. Cependant, de nombreux pare-feu réseau ne résistent absolument pas aux attaques DDoS. En réalité, bon nombre des pare-feu les plus vendus peuvent être neutralisés par les attaques de couche 4 les plus simples. Un débit élevé ne suffit pas si le pare-feu ne détecte pas l’attaque et n’en atténue pas les effets.
Pour un dispositif de contrôle de sécurité opérant aux couches 3 et 4, F5 recommande aux architectes de choisir un pare-feu réseau haute capacité capable de détecter les attaques DDoS. Plus précisément, ils doivent rechercher une solution prenant en charge des millions (et non des milliers) de connexions simultanées et capable de repousser diverses attaques (par exemple, les inondations SYN) sans affecter le trafic légitime.
Contrôleur de mise à disposition d’applications
Les contrôleurs de mise à disposition d’applications (ADC) constituent des points de contrôle stratégiques au sein du réseau. Lorsqu’ils sont correctement choisis, provisionnés et contrôlés, ils peuvent considérablement renforcer la protection contre les attaques DDoS. Par exemple, le fonctionnement en proxy complet de l’ADC F5 réduit les menaces liées aux ressources de calcul et aux vulnérabilités en validant des protocoles courants tels que HTTP et DNS. Pour ces raisons, F5 recommande l’utilisation d’un ADC en proxy complet.
Pare-feu d’applications web avec protection DDoS intégrée
Le pare-feu d’applications web est un composant de niveau supérieur qui comprend et applique la politique de sécurité de l’application. Ce composant peut détecter et atténuer les attaques au niveau de la couche applicative, qu’il s’agisse d’inondations HTTP volumétriques ou d’attaques exploitant des vulnérabilités. Plusieurs fournisseurs proposent des pare-feu d’applications web. Toutefois, pour une architecture de protection DDoS efficace, F5 recommande exclusivement son propre module de pare-feu d’applications web pour les raisons suivantes :
- Le pare-feu applicatif web de F5 peut fournir des services supplémentaires, tels que la protection contre le piratage et le web scraping, ainsi que la conformité PCI.
- Les clients de F5 bénéficient de l’utilisation conjointe de l’ADC et du pare-feu d’applications web pour appliquer simultanément les politiques de mise à disposition et de sécurité des applications.
- L’ADC F5 décharge et inspecte le trafic SSL. En l’associant au pare-feu d’applications web, les clients peuvent regrouper la terminaison SSL et l’analyse de sécurité de la charge utile chiffrée sur un seul appareil.
Systèmes de détection et de prévention des intrusions
Les systèmes de détection et de prévention des intrusions (IDS/IPS) peuvent jouer un rôle important dans l’atténuation des attaques DDoS. F5 recommande de ne pas déployer la fonctionnalité IDS/IPS à un seul emplacement (par exemple, en l’intégrant à un pare-feu de couche 4). Il convient plutôt de déployer des systèmes IDS/IPS à des emplacements stratégiques, devant les composants back-end susceptibles de nécessiter une protection supplémentaire spécifique, comme une base de données ou un serveur web particulier. Un IPS ne remplace pas non plus un pare-feu d’applications web. La sécurisation de l’infrastructure et des applications s’apparente à l’épluchage d’un oignon. Un IPS est conçu pour bloquer les attaques au niveau de la couche supérieure — les protocoles — tandis que les WAF sont conçus pour assurer une protection au niveau des couches inférieures (les applications).
Base de données de réputation des adresses IP
Une base de données de réputation des adresses IP contribue à la protection contre les attaques asymétriques par déni de service en empêchant les auteurs d’attaques DDoS d’utiliser des scanners connus pour sonder une application en vue de l’exploiter et de s’y introduire ultérieurement. Une base de données de réputation des adresses IP peut être générée en interne ou provenir d’un service d’abonnement externe. Les solutions de réputation des adresses IP de F5 combinent des renseignements issus de sources ouvertes (OSINT), des données F5 et des flux de données tiers afin d’assurer une large couverture des domaines malveillants.
Une architecture de protection DDoS à plusieurs niveaux
F5 recommande une solution DDoS hybride, combinant cloud et infrastructure sur site. Les attaques volumétriques seront atténuées par F5 Silverline DDoS Protection, un service fourni via la plateforme cloud F5 Silverline. Silverline DDoS Protection analysera et éliminera l’essentiel du trafic malveillant.
Il arrive qu’une campagne DDoS comprenne des attaques au niveau de la couche applicative qui doivent être traitées sur site. Ces attaques asymétriques et gourmandes en ressources de calcul peuvent être atténuées à l’aide des niveaux de défense réseau et de défense applicative. Le niveau de défense réseau se compose de services de pare-feu réseau L3 et L4, ainsi que d’un équilibrage de charge simple vers le niveau de défense applicative. Le niveau de défense applicative comprend des services plus sophistiqués (et plus gourmands en ressources processeur), notamment la terminaison SSL et une pile de pare-feu d’applications web.
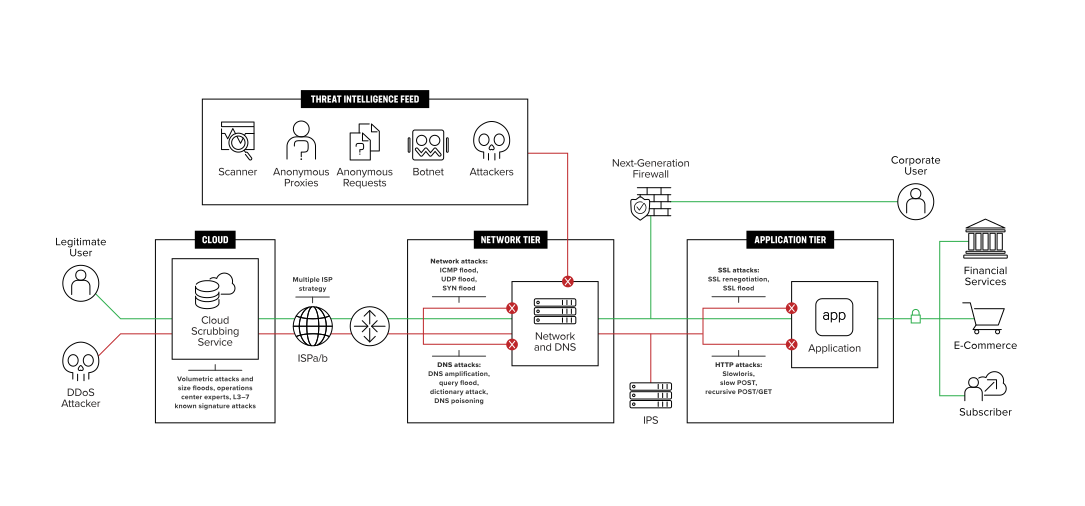
La séparation de la défense du réseau et de la défense des applications présente des avantages indéniables pour la partie sur site de l’architecture de protection contre les attaques DDoS.
- Les niveaux de défense du réseau et des applications peuvent être dimensionnés indépendamment l’un de l’autre. Par exemple, lorsque l’utilisation du pare-feu d’applications web augmente, il est possible d’ajouter un autre équipement (ou une autre lame) au niveau applicatif sans affecter le niveau réseau.
- Les niveaux de protection du réseau et des applications peuvent utiliser des plateformes matérielles différentes, voire des versions logicielles différentes.
- Lorsque de nouvelles politiques sont appliquées au niveau de la couche de défense applicative, la couche de défense réseau peut n’acheminer qu’une partie du trafic vers ces nouvelles politiques jusqu’à leur validation complète.
Composants et fonctionnalités de F5
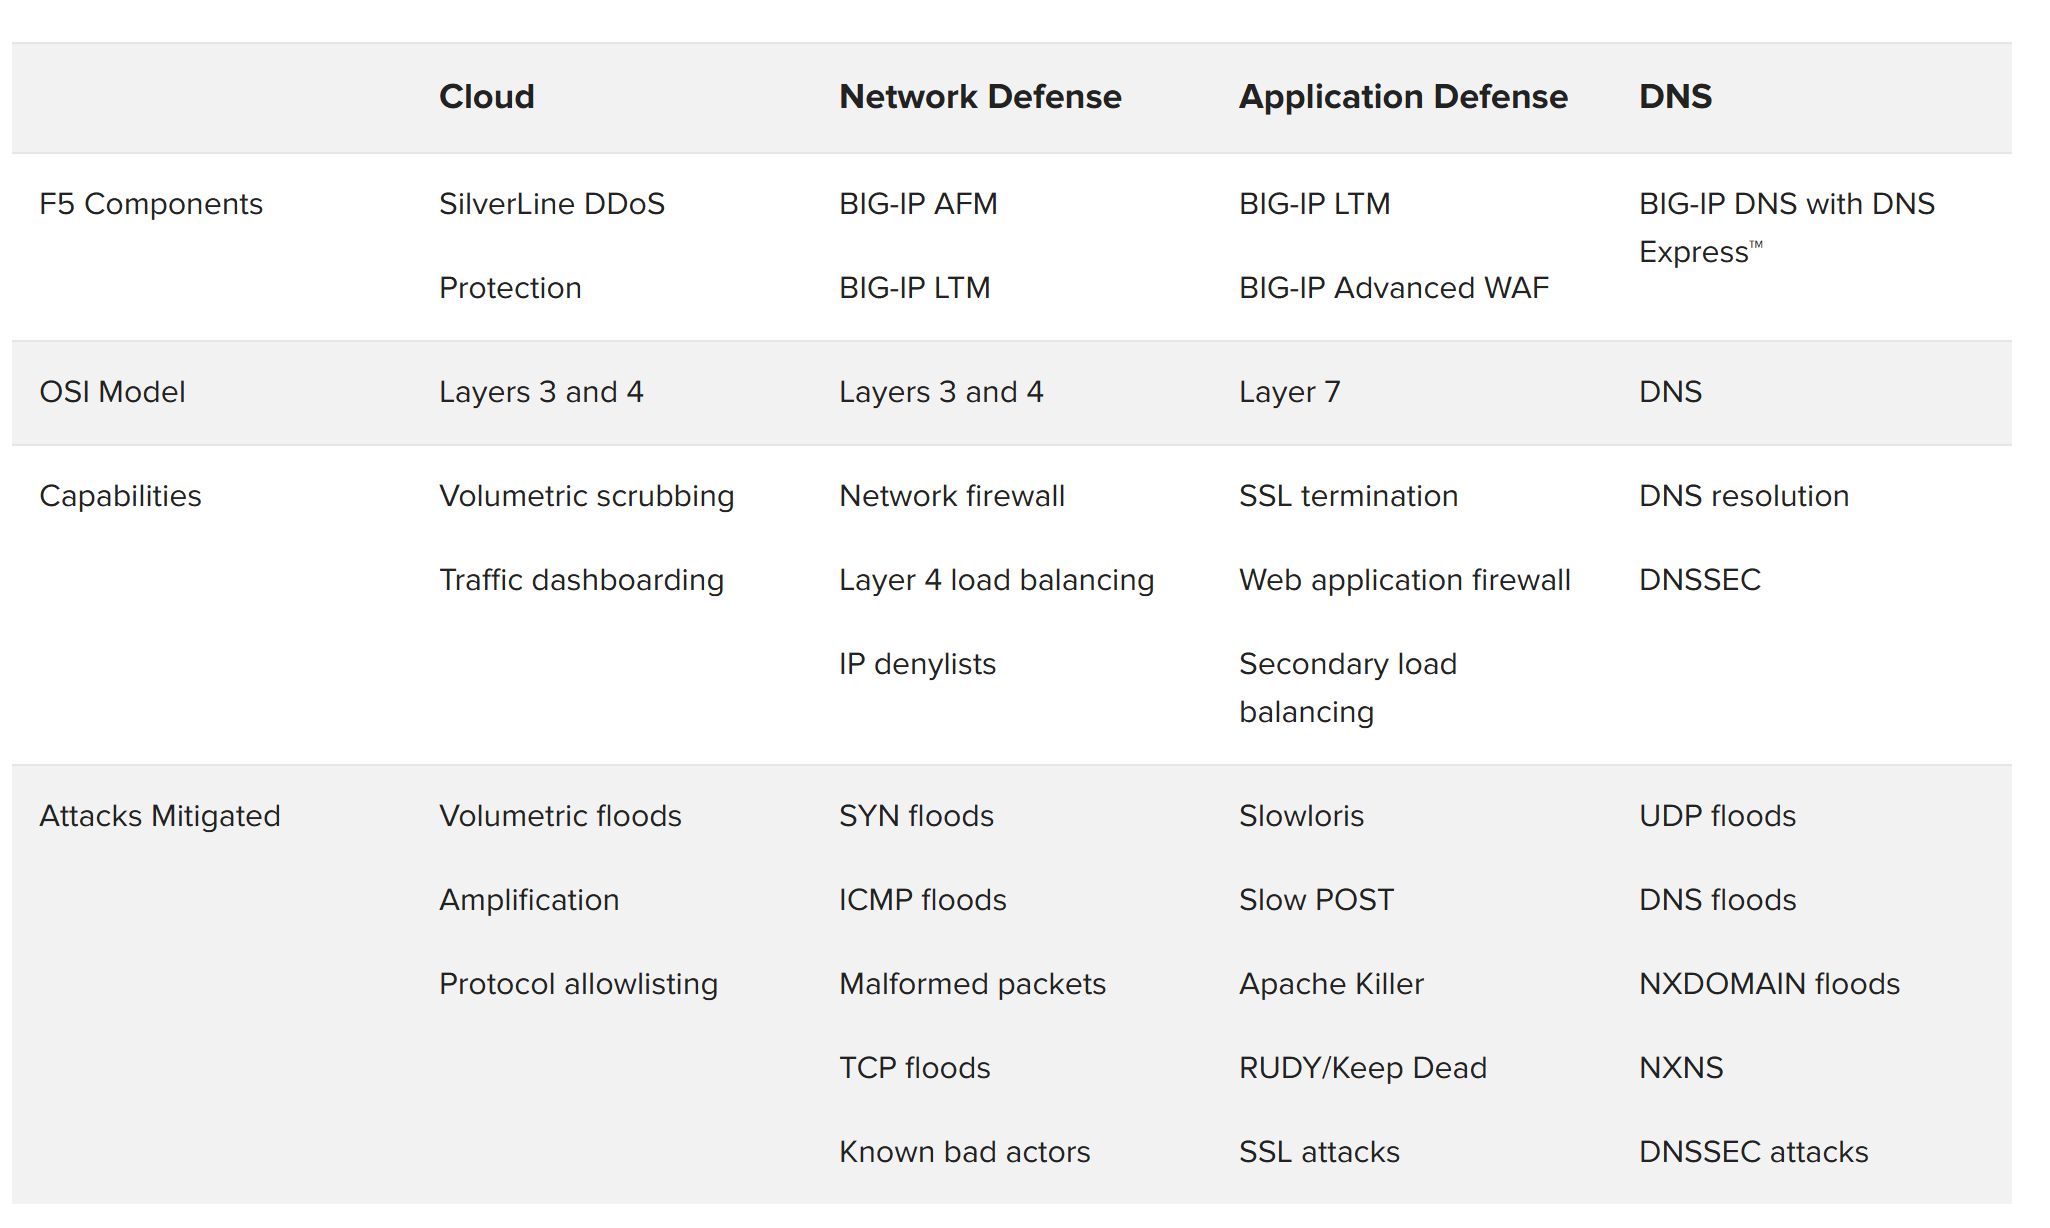
La figure 3 présente les composants nécessaires pour fournir des fonctionnalités spécifiques. Les composants F5 de l’architecture de référence de protection contre les attaques DDoS comprennent :
- Protection DDoS Silverline
- BIG-IP® AFM™ (AFM)
- BIG-IP® Local Traffic Manager™ (LTM)
- BIG-IP® DNS™ avec DNS Express™
- BIG-IP® Pare-feu avancé pour applications web ™ (Advanced WAF)
Approche alternative et consolidée pour la protection sur site
Bien que l’architecture multiniveau soit privilégiée dans les environnements à haut débit, F5 comprend que, pour de nombreux clients, la mise en place de plusieurs niveaux de protection contre les attaques DDoS peut être excessive dans un environnement à faible bande passante. Ces clients déploient en périphérie un dispositif d’atténuation des attaques DDoS qui regroupe la distribution d’applications ainsi que les services de pare-feu réseau et de pare-feu applicatif web.
Les pratiques recommandées présentées ici restent applicables. Les références aux niveaux de défense du réseau et des applications peuvent simplement être transposées au niveau unique et consolidé de l’architecture alternative.
Utiliser l’architecture de protection contre les attaques DDoS pour maintenir la disponibilité
Le cloud pour la défense contre les attaques volumétriques
Les organisations risquent de subir des attaques DDoS volumétriques à grande échelle susceptibles de saturer leur capacité de bande passante entrante exposée à Internet. Pour se protéger contre ces attaques, elles peuvent modifier le routage (au moyen d’une annonce de route BGP) afin de rediriger le trafic entrant vers des centres de données à haut débit capables de filtrer le trafic malveillant et de renvoyer le trafic légitime ainsi nettoyé vers le centre de données d’origine de l’organisation.
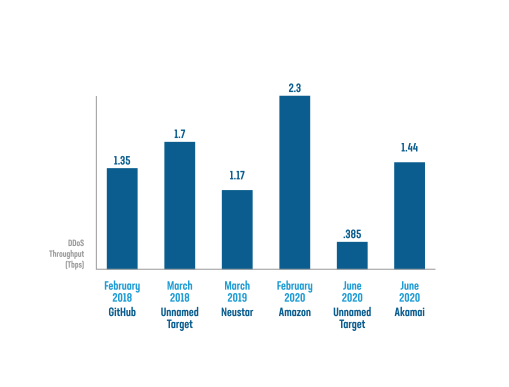
Les facteurs susceptibles d’influencer le choix d’un fournisseur de protection DDoS dans le cloud comprennent l’emplacement géographique des centres de nettoyage du trafic, la capacité de bande passante, la latence, le délai d’atténuation et la valeur de la solution. Comme l’indique la figure 4, les attaques DDoS peuvent consommer plusieurs centaines de Gbit/s de bande passante, au risque de saturer complètement une infrastructure.
Dans certains cas, le traitement des requêtes entrantes peut prendre plus de temps lorsqu’un service de nettoyage cloud ne dispose pas d’un centre de nettoyage à proximité du centre de données de l’organisation. Afin de réduire la latence potentielle, les MSP et autres entreprises internationales doivent recourir à des services de nettoyage cloud stratégiquement implantés dans les régions où se trouvent leurs activités susceptibles d’être touchées par des attaques.
Capacité et fonctionnalités
Le maintien de la disponibilité face aux attaques volumétriques repose à la fois sur une couverture mondiale — avec des centres de données en Amérique du Nord, en Europe et en Asie — et sur une capacité globale de plusieurs térabits, ou de plusieurs centaines de gigabits par centre.
Les organisations diront que la véritable valeur d’un service de nettoyage du trafic dans le cloud ne se révèle qu’après la campagne d’attaques. Les questions qui déterminent leur niveau de satisfaction sont notamment les suivantes :
- Était-ce coûteux ?
- Quel était le taux de faux positifs ?
- Avions-nous une visibilité et un contrôle sur l’acheminement du trafic légitime ?
Toujours disponible ou toujours actif
Les organisations peuvent utiliser l’abonnement Silverline DDoS Protection Always Available pour acheminer le trafic via F5 Silverline lorsqu’une attaque DDoS est détectée. Elles peuvent également opter pour l’abonnement Silverline DDoS Protection Always On afin d’acheminer en permanence le trafic via F5 Silverline et ainsi garantir une meilleure disponibilité de leurs réseaux et applications.
Modèles de déploiement
Silverline DDoS Protection propose deux principaux modèles de déploiement : le mode routé et le mode proxy.
Le mode routé est destiné aux entreprises qui doivent protéger l’ensemble de leur infrastructure réseau. Silverline DDoS Protection utilise le protocole BGP (Border Gateway Protocol) pour acheminer l’intégralité du trafic vers son centre de nettoyage et de protection, ainsi qu’un tunnel GRE (Generic Routing Encapsulation), un VPN L2 ou Equinix Cloud Exchange pour renvoyer le trafic nettoyé vers le réseau d’origine. Le mode routé offre une architecture évolutive aux entreprises disposant de vastes déploiements réseau. Il ne nécessite aucune configuration propre aux applications et permet d’activer ou de désactiver facilement Silverline DDoS Protection.
Le mode proxy est destiné aux entreprises qui doivent protéger leurs applications contre les attaques DDoS volumétriques, mais qui ne disposent pas d’un réseau public de classe C. Le DNS est utilisé pour acheminer l’ensemble du trafic vers les centres de nettoyage F5 Silverline. Le trafic nettoyé est envoyé via l’Internet public aux serveurs d’origine des applications.
Les méthodes de retour du trafic utilisées par Silverline DDoS Protection comprennent :
- Tunnels GRE.
- Equinix Cloud Exchange.
- VPN L2.
- Internet public.
Pleins feux sur les attaques volumétriques : les attaques par amplification
La figure 4 montre qu’en 2019-2020, le record de la plus grande attaque DDoS au monde a été battu à plusieurs reprises. Pour atteindre une telle consommation de bande passante, ces attaques ont combiné des attaques par inondation (par exemple, ACK, NTP, RESET, SSDP, SYN et UDP) avec des anomalies TCP, des fragments UDP et des attaques par réflexion CLDAP, lancées depuis des milliers de postes Internet publics à l’insu de leurs utilisateurs et dirigées contre une victime ciblée.
Défense du réseau sur site
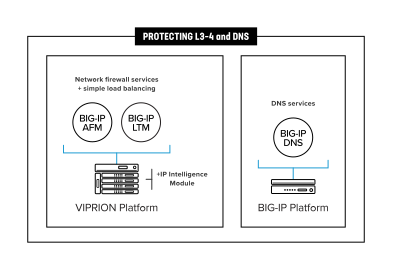
Le niveau de défense du réseau s’articule autour du pare-feu réseau. Il est conçu pour atténuer les attaques qui sollicitent les ressources de calcul, telles que les inondations SYN et les inondations par fragmentation ICMP. Ce niveau atténue également les attaques volumétriques jusqu’à la saturation du point d’entrée (généralement entre 80 et 90 % de la capacité nominale de la liaison). De nombreuses organisations intègrent leurs bases de données de réputation des adresses IP à ce niveau et disposent de mécanismes permettant de contrôler les adresses IP en fonction de leur source lors d’une attaque DDoS.
Certaines organisations font transiter les requêtes DNS par le premier niveau jusqu’à un serveur DNS situé dans la DMZ. Dans cette configuration, des contrôles de couche 4 appropriés leur permettent de valider les paquets DNS avant de les transmettre au serveur.
Protection du cloud privé
Pour les organisations qui privilégient une stratégie axée sur la virtualisation, il peut être difficile d’atténuer les attaques DDoS ciblant leur infrastructure virtualisée sans matériel spécialement conçu à cet effet. Les solutions de sécurité virtualisées exécutées sur des serveurs x86 standard disponibles dans le commerce n’offrent souvent pas les performances élevées des appliances dédiées, ce qui rend, dans de nombreux cas, une atténuation efficace des attaques DDoS reposant principalement sur des logiciels quasiment impossible.
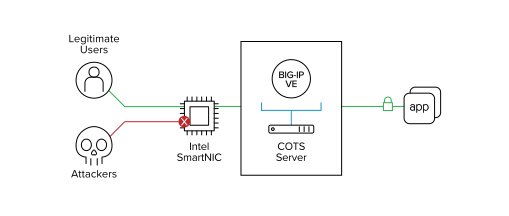
Pour relever ce défi, la solution F5 s’appuie sur une nouvelle génération de cartes d’interface réseau (NIC), appelées SmartNIC, afin de renforcer la solution BIG-IP AFM Virtual Edition (VE). En programmant un FPGA hautes performances intégré à ces SmartNIC pour détecter et bloquer les attaques DDoS avant qu’elles n’atteignent BIG-IP VE et les serveurs d’applications, F5 peut bloquer des attaques d’une ampleur sans commune mesure — jusqu’à 300 fois supérieure — avec celles que peut contrer toute solution comparable exclusivement logicielle, assurant ainsi la disponibilité des applications. Le déchargement de la protection contre les attaques DDoS de BIG-IP AFM VE vers une SmartNIC libère non seulement des cycles processeur de la VE pour optimiser d’autres fonctions de sécurité, telles que le WAF ou le SSL, mais peut également réduire le coût total de possession jusqu’à 47 %.
Pleins feux sur les attaques DDoS computationnelles : atténuation des inondations de connexions TCP et SSL
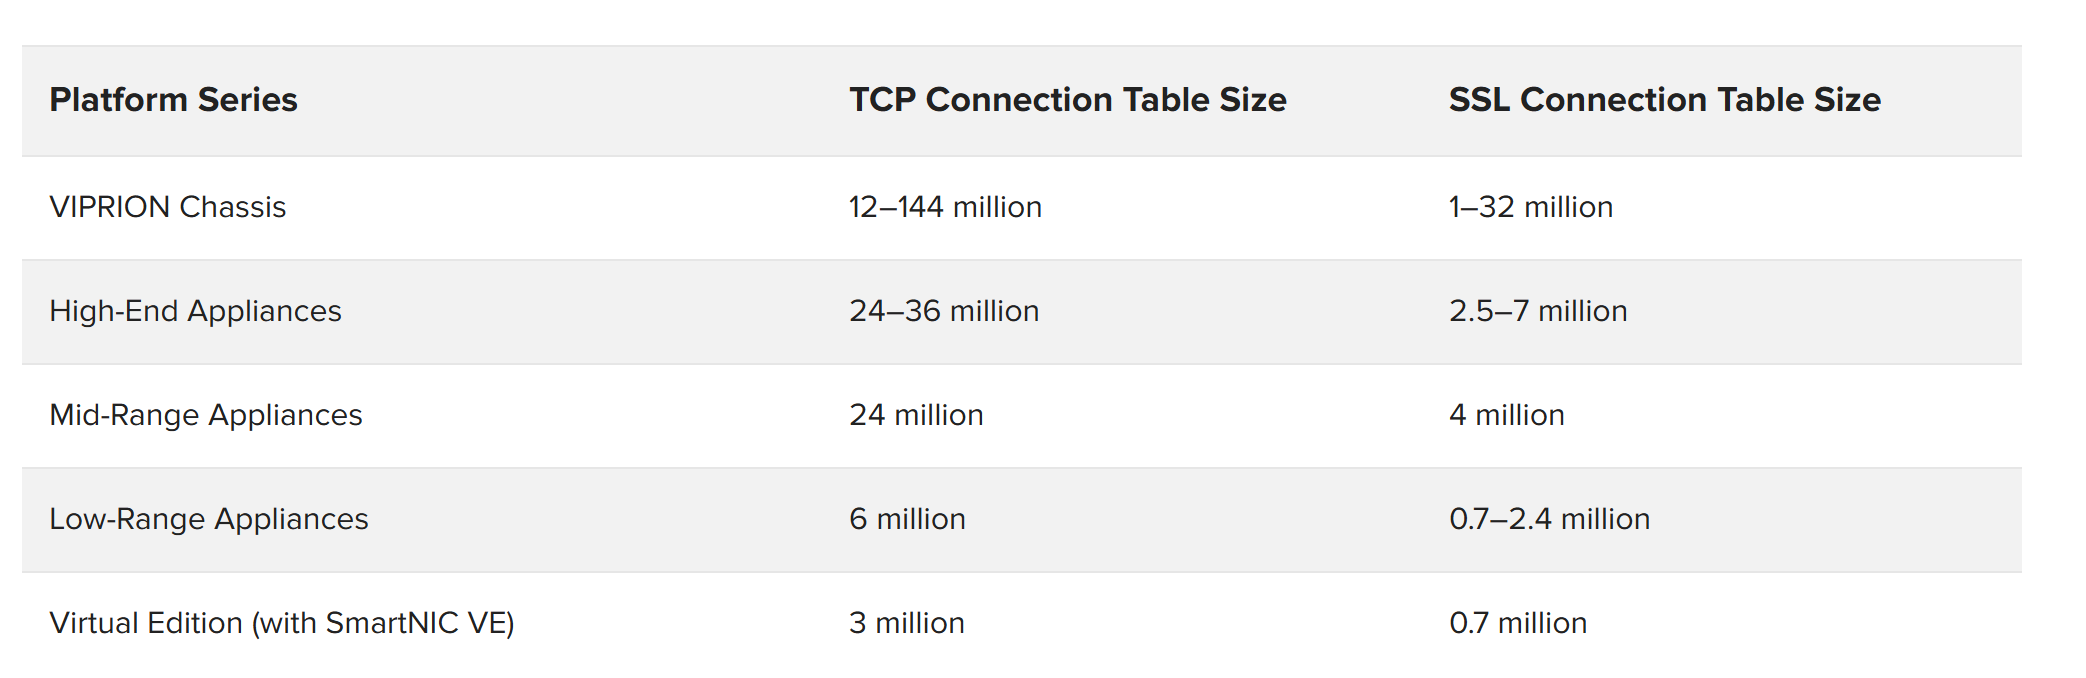
En tant qu’attaques de couche 4, les inondations de connexions TCP peuvent affecter tous les équipements avec état du réseau, en particulier les pare-feu qui ne résistent pas aux attaques DDoS. L’attaque vise à saturer la mémoire des tables de connexions de flux de chaque équipement avec état. Souvent, ces inondations de connexions ne contiennent aucune donnée réelle. Elles peuvent être absorbées par des tables de connexions à haute capacité au niveau de la couche réseau ou atténuées par des pare-feu proxy complets.
Les inondations de connexions SSL sont spécifiquement conçues pour attaquer les équipements qui assurent la terminaison du trafic chiffré. En raison du contexte cryptographique qui doit être maintenu, chaque connexion SSL peut consommer entre 50 000 et 100 000 octets de mémoire. Les attaques SSL sont donc particulièrement dommageables.
F5 recommande de combiner une capacité élevée et la technique du proxy complet pour atténuer les inondations de connexions TCP et SSL. La figure 7 présente la capacité de connexion des pare-feu réseau basés sur F5.
Protection des applications sur site
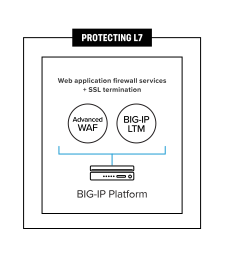
La couche de défense des applications est celle où F5 recommande de déployer des mécanismes de défense tenant compte des applications et fortement consommateurs de ressources processeur, tels que des barrières de connexion, des politiques de pare-feu d’applications web et un contexte de sécurité dynamique à l’aide des iRules F5. À ce niveau, ces composants partagent souvent l’espace de la baie avec des dispositifs IDS/IPS ciblés.
C’est également à ce niveau que s’effectue généralement la terminaison SSL. Bien que certaines organisations procèdent à la terminaison SSL au niveau de la couche de défense réseau, cette pratique est moins courante en raison du caractère sensible des clés SSL et des politiques interdisant leur conservation au niveau du périmètre de sécurité.
Pleins feux sur les attaques DDoS asymétriques : atténuer les floods GET
Les requêtes GET et POST récursives comptent parmi les attaques les plus pernicieuses à l’heure actuelle. Elles peuvent être très difficiles à distinguer du trafic légitime. Les inondations de requêtes GET peuvent submerger les bases de données et les serveurs, mais aussi provoquer une « saturation inversée de la bande passante ». F5 a observé un attaquant qui envoyait 100 Mbit/s de requêtes GET vers une cible, générant ainsi un trafic sortant de 20 Gbit/s.
Les stratégies d’atténuation des attaques par inondation de requêtes GET comprennent :
- La défense par mur d’authentification.
- Profils de protection contre les attaques DDoS.
- Vérification de l’utilisation d’un navigateur réel.
- CAPTCHA.
- iRules de limitation des requêtes.
- iRules personnalisées.
La configuration et la mise en place de ces stratégies sont décrites dans la documentation F5 DDoS Recommended Practices.
Atténuation des attaques DDoS DNS
Le DNS est le deuxième service le plus ciblé après le HTTP. Lorsqu’il est perturbé, tous les services externes du centre de données sont affectés, et pas seulement une application. Ce point unique de défaillance totale, associé à une infrastructure DNS souvent sous-dimensionnée, fait du DNS une cible de choix pour les attaquants.
Surdimensionner les services DNS pour faire face aux inondations de requêtes
Historiquement, les services DNS ont été sous-dimensionnés. Une part importante des déploiements DNS est sous-dimensionnée au point de ne pas pouvoir résister à des attaques DDoS, même de faible ou moyenne ampleur.
Les caches DNS sont devenus populaires, car ils peuvent améliorer les performances perçues d’un service DNS et offrir une certaine résilience face aux attaques par requêtes DNS classiques. Les attaquants se sont tournés vers les attaques dites « domaine inexistant » (ou NXDOMAIN), qui réduisent rapidement à néant les gains de performances apportés par le cache.
Pour remédier à ce problème, F5 recommande de placer devant le service de noms de domaine BIG-IP DNS le module proxy DNS spécialisé et hautes performances appelé F5 DNS Express™. DNS Express fait office de résolveur faisant autorité devant les serveurs DNS existants. Il charge les informations de zone à partir des serveurs et résout chaque requête ou renvoie NXDOMAIN. Il ne s’agit pas d’un cache et il ne peut donc pas être vidé par des flux massifs de requêtes NXDOMAIN.
Tenez compte de l’emplacement des services DNS
Souvent, le service DNS repose sur son propre ensemble d’équipements, distinct du premier périmètre de sécurité. Cela permet de préserver l’indépendance du DNS vis-à-vis des applications qu’il dessert. Par exemple, si une partie du périmètre de sécurité devient indisponible, le DNS peut rediriger les requêtes vers un centre de données secondaire ou vers le cloud. Séparer le DNS des couches de sécurité et applicative peut constituer une stratégie efficace pour garantir une flexibilité et une disponibilité maximales.
Certaines grandes entreprises disposant de plusieurs centres de données fournissent le service DNS en dehors du périmètre de sécurité principal en combinant BIG-IP DNS avec DNS Express et le module de pare-feu BIG-IP AFM. Le principal avantage de cette approche est que les services DNS restent disponibles même si la couche de défense du réseau devient indisponible à la suite d’une attaque DDoS.
Que le service DNS soit assuré à l’intérieur ou à l’extérieur de la DMZ, BIG-IP DNS ou BIG-IP AFM peut valider les requêtes DNS avant qu’elles n’atteignent le serveur DNS.
Cas d’usage de l’architecture de référence
Voici trois cas d’utilisation de l’architecture de référence correspondant à trois scénarios clients courants :
- Fournisseur de services gérés (réseau mobile ou fixe)
- Centre de données d’un grand établissement de services financiers (FSI)
- Centre de données d’entreprise
Chaque cas d’utilisation ci-dessous comprend un schéma du scénario de déploiement, une brève description de ses spécificités ainsi que les composants F5 recommandés pour ce scénario. Consultez également la figure 14 pour obtenir des informations supplémentaires sur le dimensionnement.
Architecture de référence de protection contre les attaques DDoS pour les fournisseurs de services managés (réseau mobile ou fixe)
Le cas d’usage du centre de données d’un fournisseur de services managés (MSP) consiste à sécuriser diverses applications tout en optimisant la valeur des ressources du centre de données. Le retour sur investissement (ROI) est essentiel pour les MSP, qui souhaitent souvent, dans la mesure du possible, tout gérer depuis un seul appareil et sont prêts à subir une interruption de service lors d’une attaque DDoS.
Pour ce cas d’usage, le MSP met tous ses œufs dans le même panier. Il bénéficiera de la solution la plus rentable, mais sera également confronté au plus grand défi en matière de disponibilité.
D’autre part, l’organisation gagne en efficacité en concentrant sur une plateforme unique des ressources spécialisées disposant d’une expertise approfondie. F5 fournit des systèmes à haute disponibilité, une évolutivité et des performances supérieures, ainsi qu’un support de classe mondiale, ce qui contribue à réduire davantage les risques.
Les économies financières constituent sans aucun doute le principal avantage de cette architecture consolidée. Une solution de protection contre les attaques DDoS performante s’appuie sur des équipements déjà utilisés au quotidien pour fournir des applications génératrices de revenus. Cet environnement consolidé permet de réduire l’espace occupé dans les baies, la consommation électrique et les coûts de gestion.
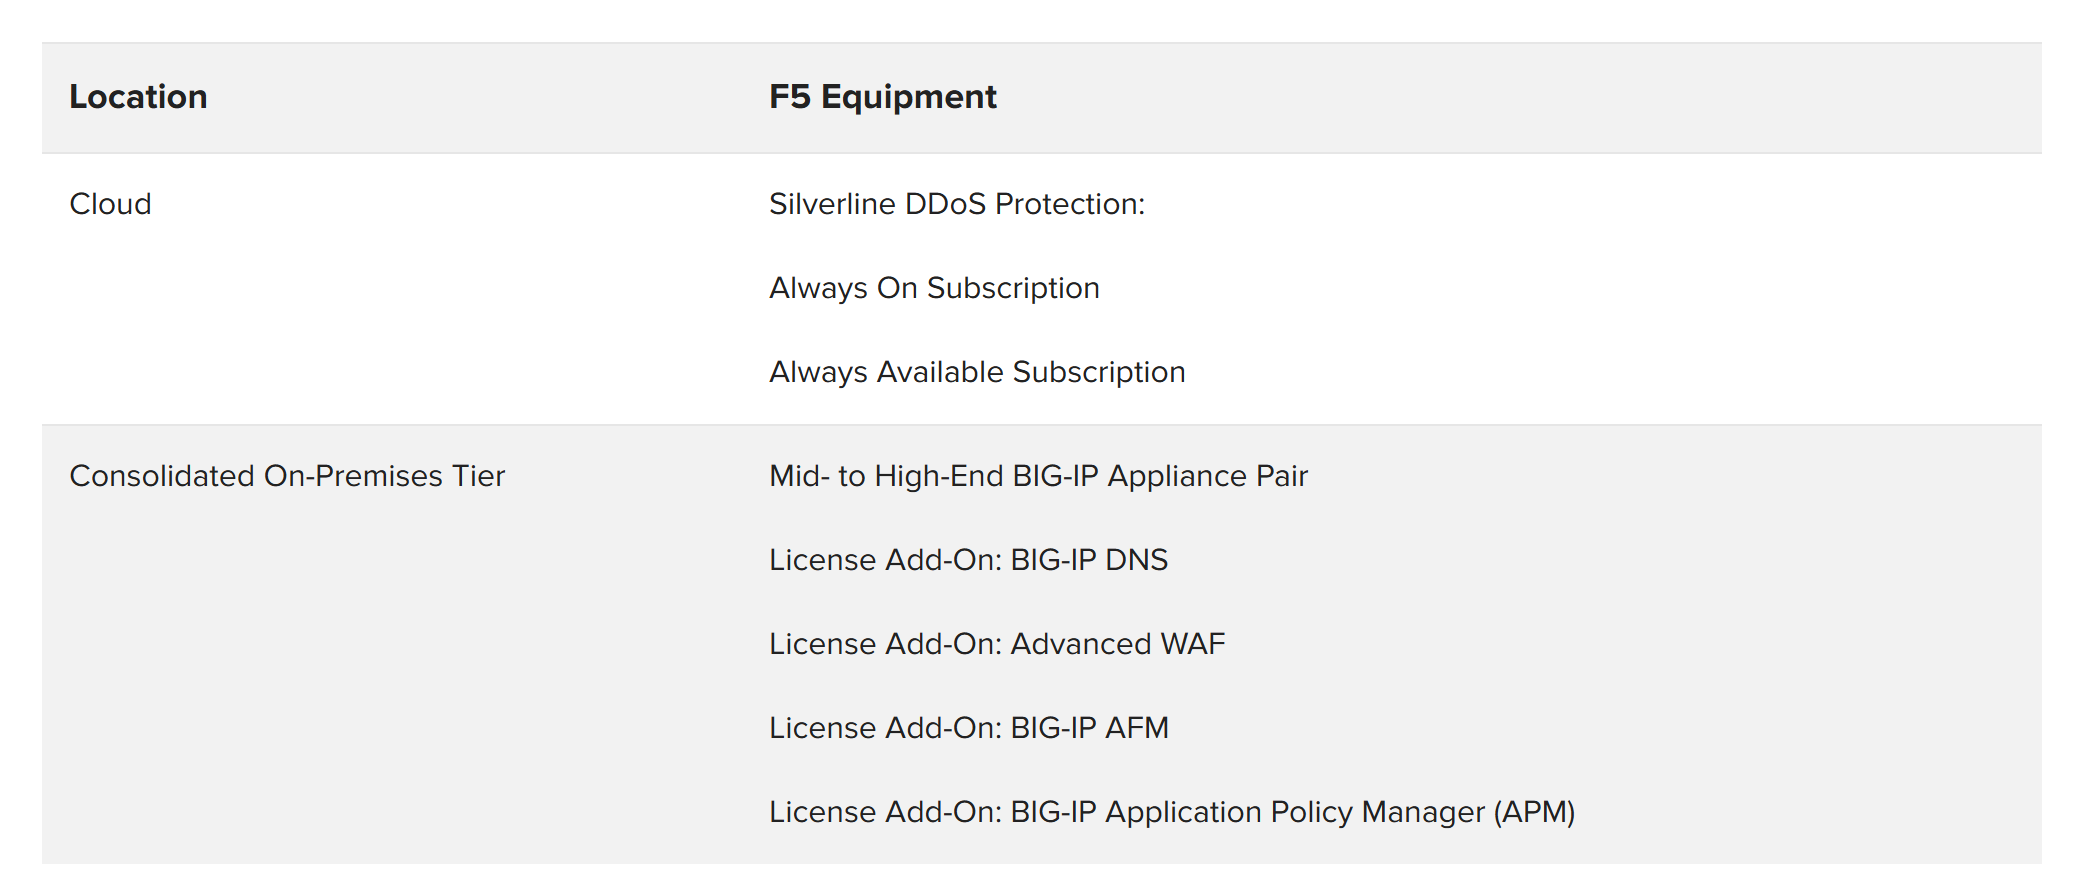
Architecture de référence pour la protection DDoS des grandes institutions financières
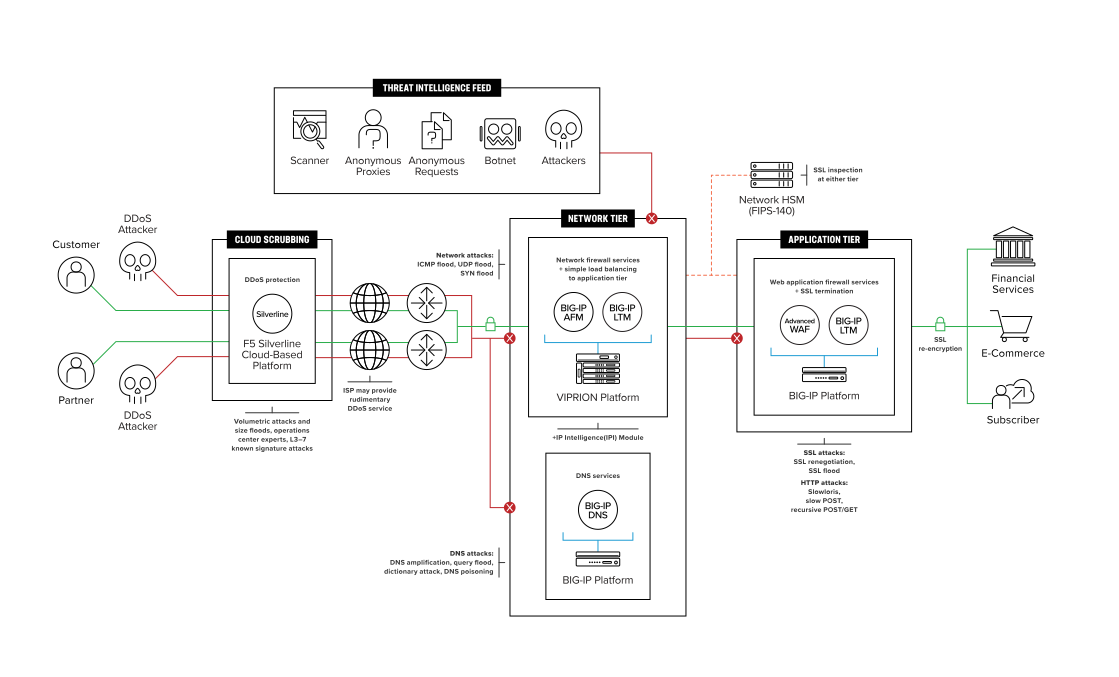
Scénario pour une grande institution financière
Le scénario d’un grand centre de données d’établissement financier constitue un cas d’usage éprouvé et largement reconnu de la protection contre les attaques DDoS. En règle générale, l’établissement financier fait appel à plusieurs fournisseurs de services, mais peut renoncer à leurs offres de protection contre les attaques DDoS volumétriques au profit d’un autre service de nettoyage du trafic. Bon nombre de ces établissements peuvent également disposer d’un service de nettoyage cloud de secours, afin de se prémunir contre une éventuelle défaillance de leur service principal de nettoyage cloud dans l’atténuation des attaques DDoS volumétriques.
Le centre de données de l’établissement financier accueille souvent peu de collaborateurs de l’entreprise ; un pare-feu de nouvelle génération n’est donc pas nécessaire.
Les institutions financières appliquent les politiques de sécurité les plus strictes après celles des institutions militaires fédérales. Par exemple, la quasi-totalité d’entre elles doivent maintenir les données utiles chiffrées de bout en bout dans le centre de données. Elles détiennent sur Internet la catégorie d’actifs ayant la plus grande valeur — les comptes bancaires — et sont donc fréquemment prises pour cible, non seulement par des attaques DDoS, mais aussi par des tentatives de piratage. L’architecture sur site à deux niveaux permet aux institutions financières de faire évoluer, au niveau applicatif, leurs politiques de sécurité complètes et gourmandes en ressources processeur, indépendamment de leurs investissements dans la couche réseau.
Ce cas d’usage permet aux établissements financiers de créer une solution résistante aux attaques DDoS tout en conservant — et même en exploitant — les équipements de sécurité dont ils disposent déjà. Les pare-feu de la couche de défense réseau continuent de remplir leur rôle, tandis que les équipements BIG-IP de la couche de défense applicative continuent de prévenir les intrusions.
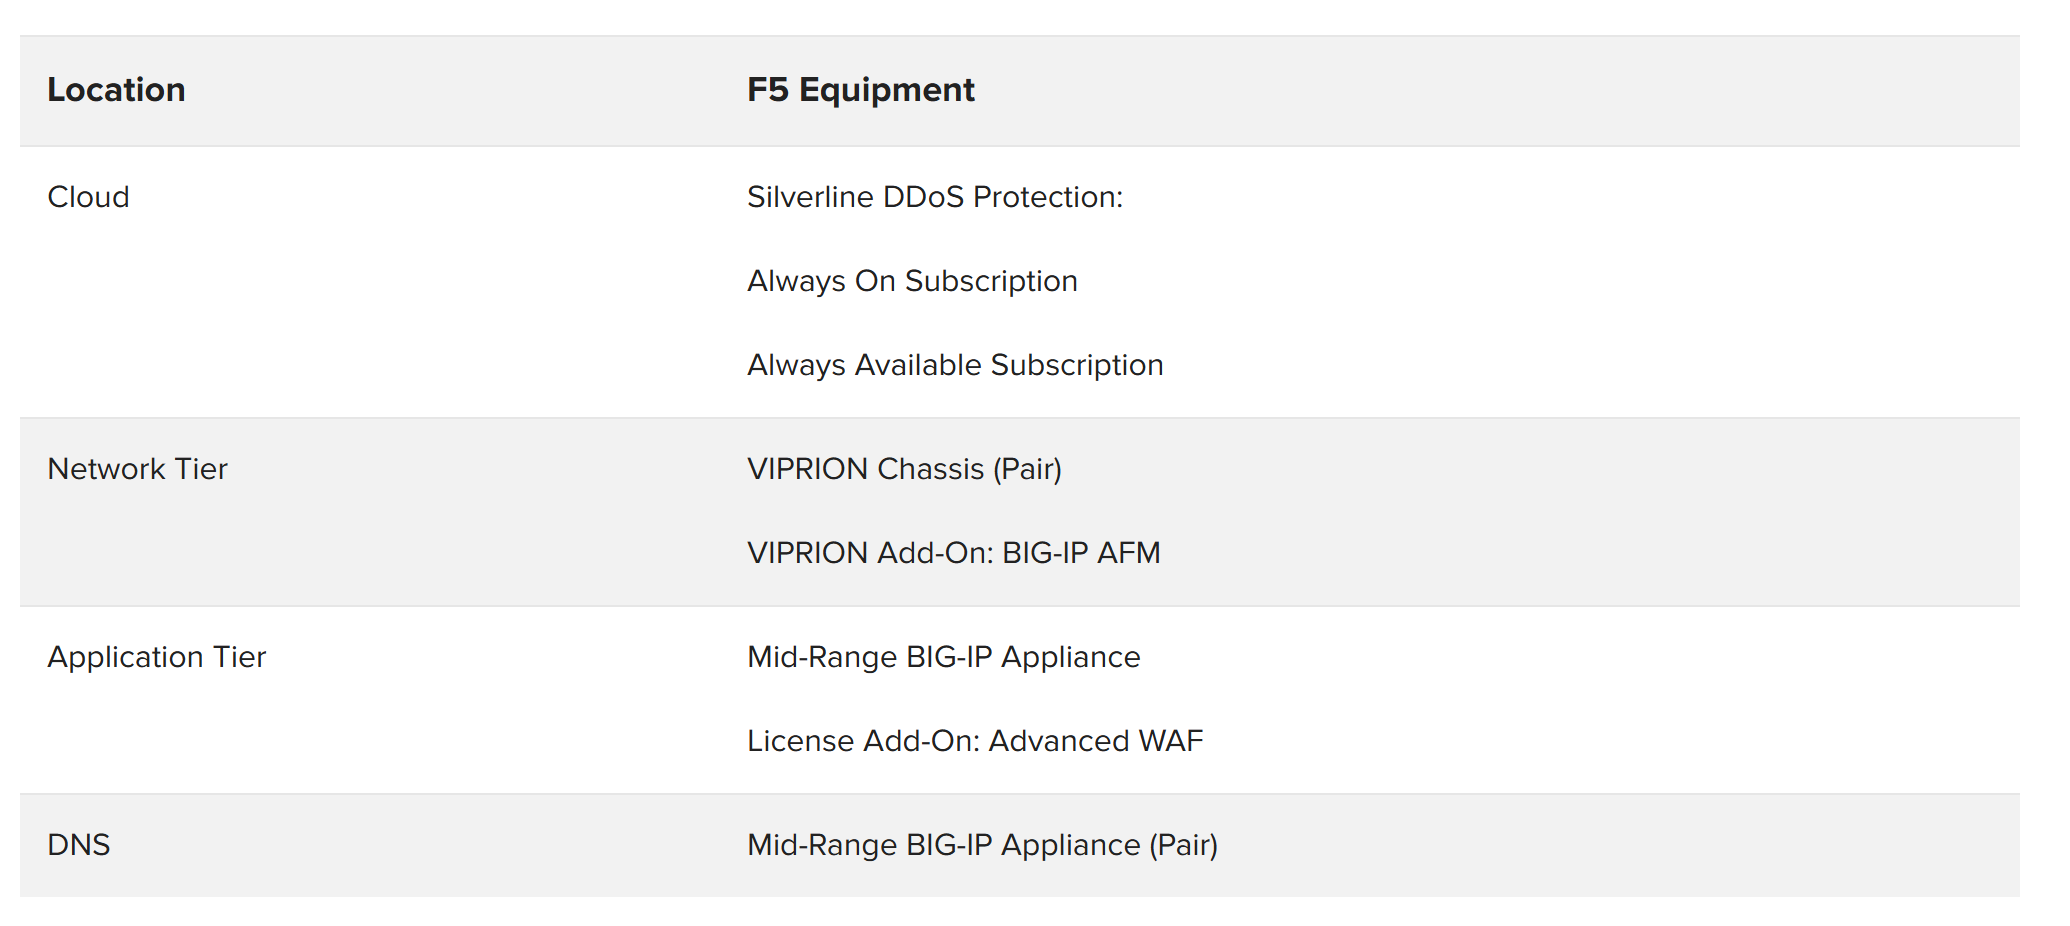
Architecture de référence de la protection DDoS pour les entreprises
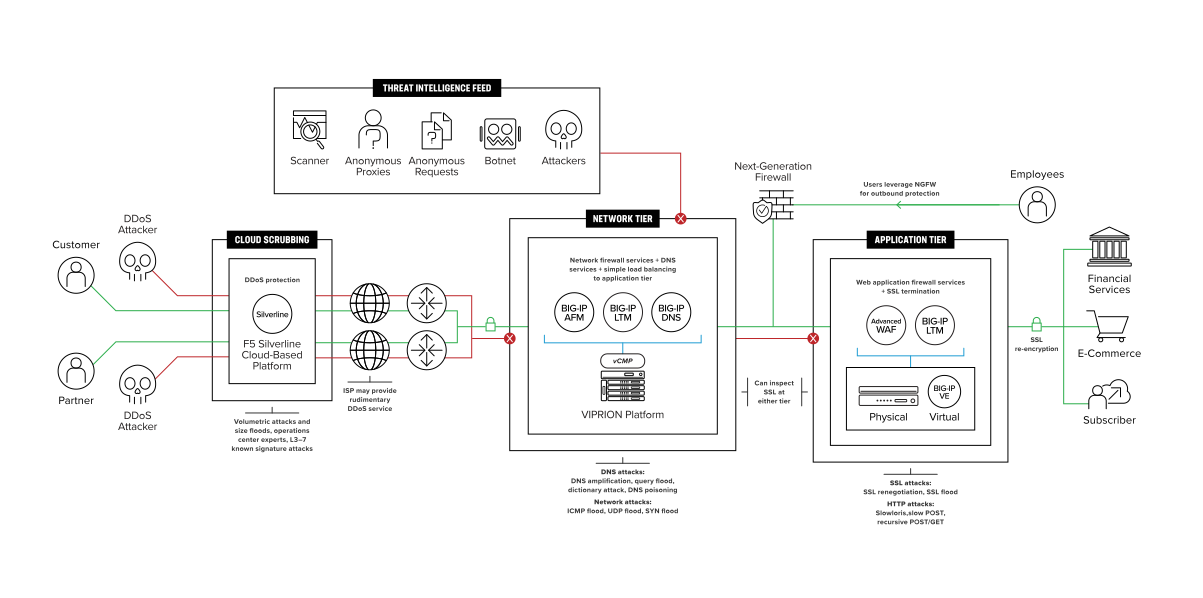
Scénario d’un client d’entreprise
Le scénario de protection anti-DDoS pour les entreprises est similaire à celui des grands établissements financiers. La principale différence réside dans le fait que les entreprises disposent de personnel au sein du centre de données et ont donc besoin des services d’un pare-feu de nouvelle génération (NGFW). Elles peuvent être tentées d’utiliser un seul NGFW pour les flux entrants et sortants, mais cela les rend vulnérables aux attaques DDoS, car les NGFW ne sont pas conçus pour faire face aux attaques DDoS évolutives ou multivectorielles.
F5 recommande aux entreprises de se protéger contre les attaques DDoS volumétriques en faisant appel à un service de nettoyage du trafic dans le cloud tel que F5 Silverline. Sur site, l’architecture d’entreprise recommandée comprend un pare-feu nouvelle génération (NGFW) de plus petite taille, placé sur un chemin distinct du trafic applicatif entrant. En utilisant une couche de défense réseau et une couche de défense applicative, les entreprises peuvent tirer parti d’une mise à l’échelle asymétrique, en ajoutant davantage de dispositifs WAF F5 si les ressources processeur deviennent insuffisantes.
Les différents secteurs d’activité et les différentes entreprises ont des exigences qui leur sont propres. En utilisant des équipements F5 aux deux niveaux, l’architecture d’entreprise permet aux clients de choisir l’emplacement le plus pertinent pour déchiffrer (et éventuellement rechiffrer) le trafic SSL. Par exemple, une entreprise peut déchiffrer le trafic SSL au niveau de la couche de défense réseau et répliquer le trafic déchiffré vers un TAP réseau chargé de détecter les menaces avancées.
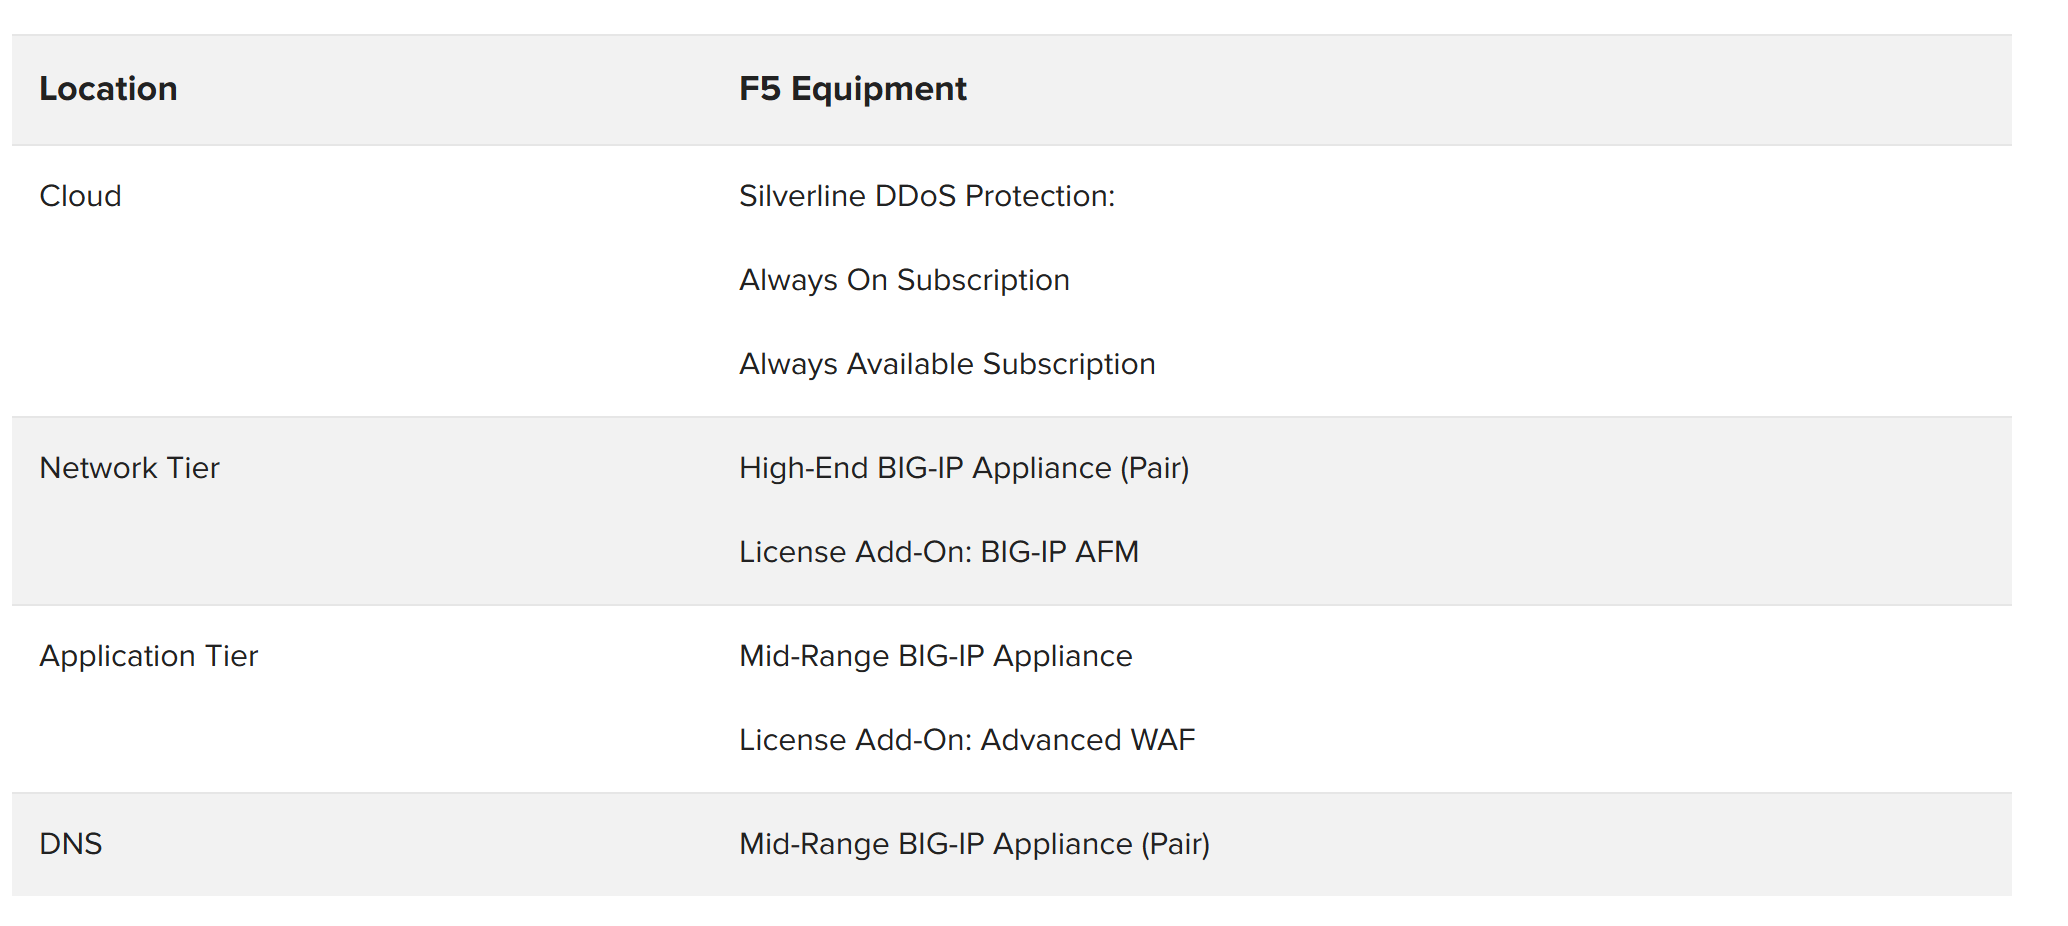
Spécifications de dimensionnement
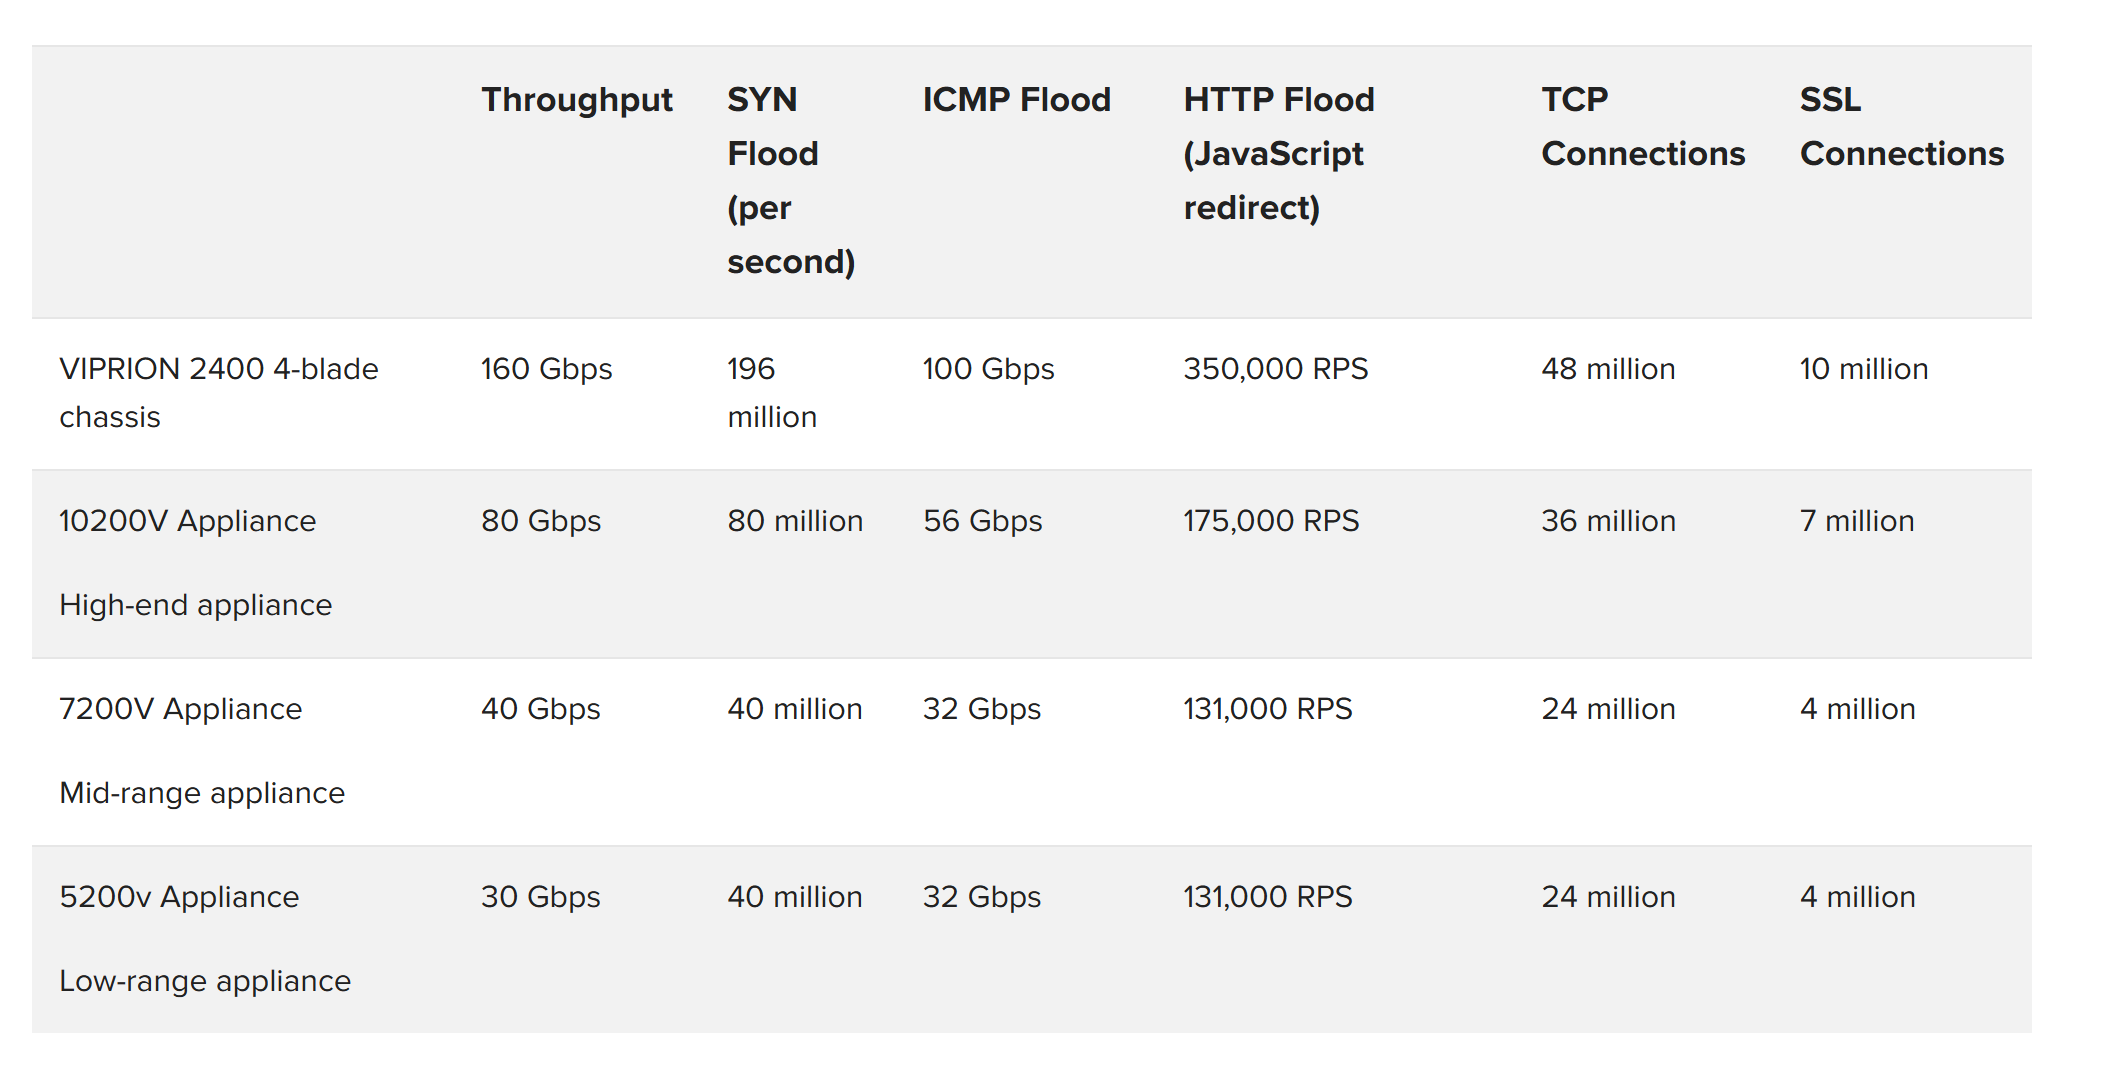
La figure 14 présente les caractéristiques de la gamme d’équipements matériels F5 disponibles pour répondre aux besoins d’évolutivité des organisations.
Conclusion
Cette architecture de référence recommandée pour la protection contre les attaques DDoS s’appuie sur la longue expérience acquise par F5 auprès de ses clients dans la lutte contre ces attaques. Les fournisseurs de services obtiennent de bons résultats grâce à une approche consolidée. Les établissements financiers internationaux constatent que l’architecture hybride recommandée offre l’emplacement idéal pour l’ensemble de leurs contrôles de sécurité. Les entreprises clientes réorganisent et repensent également l’architecture de leurs contrôles de sécurité autour de ce modèle. Dans un avenir prévisible, une architecture hybride de protection contre les attaques DDoS devrait continuer à offrir la flexibilité et la facilité de gestion dont les architectes ont besoin pour faire face aux menaces DDoS modernes.
PUBLIÉ LE 1ER OCTOBRE 2020