
Répartition des applications pour la planification de la reprise après sinistre et la haute disponibilité
Introduction
Les catastrophes naturelles, les attaques DDoS et les défaillances de l’infrastructure applicative peuvent souvent entraîner des interruptions de service, susceptibles d’occasionner des pertes de revenus, une baisse de la satisfaction client et une diminution de la productivité des utilisateurs.
Peu d’organisations ont la clairvoyance de se préparer aux sinistres en construisant des centres de données sur plusieurs sites. Le plus souvent, elles optent pour des centres de données physiques secondaires régionaux, configurés en mode actif-passif avec un processus de reprise manuel. D’autres s’appuient sur le cloud pour disposer d’un centre de données virtuel à la demande.
Ces deux options peuvent s’avérer coûteuses, sources d’erreurs et lentes si elles sont déployées sans méthode. Au moment où l’on en a le plus besoin, ces centres de données secondaires peuvent subir des interruptions de transactions entre les centres de données, susciter le mécontentement des clients vis-à-vis des applications qui leur sont destinées et engendrer des coûts d’indisponibilité qui perturbent gravement l’activité et réduisent la rentabilité.
Cependant, la création de centres de données secondaires dans le cadre d’une solution complète de mise à disposition d’applications ne doit pas nécessairement être difficile ou complexe. F5 BIG-IP DNS permet de gérer de manière globale les applications des centres de données et l’accès des utilisateurs dans une configuration active-active répartie sur plusieurs sites.
Préserver la santé de votre centre de données
La disponibilité des applications est essentielle dans le cadre de la reprise après sinistre. Le maintien des applications dans plusieurs centres de données peut entraîner de nombreux problèmes : synchroniser les applications, gérer les connexions des utilisateurs à ces applications et veiller à ce que tout soit opérationnel. Cette approche présente notamment les difficultés suivantes :
- Manque de visibilité sur l’état du centre de données et de l’application. Comment évaluer l’état du centre de données et de l’application ?
- Expérience utilisateur sous-optimale. Lorsque les entreprises fournissent des applications, comment gèrent-elles les sessions interrompues, récupèrent-elles les données perdues et sécurisent-elles les informations personnelles ?
- Surcharge de maintenance. Trop souvent, les entreprises n’ont d’autre choix que d’arrêter l’ensemble du centre de données pour effectuer des mises à niveau, tandis que la réplication des données de site à site sur le WAN peut prendre un temps précieux. Si vous exploitez un site de commerce électronique, pouvez-vous vous permettre ce manque à gagner ?
- Gestion et sécurité du DNS. Le système de noms de domaine (DNS) est sans doute la technologie réseau la plus essentielle et la plus répandue dans les entreprises, mais il reste aussi l’un des plus vulnérables. Que se passe-t-il lorsque des erreurs de gestion du DNS mettent hors service l’ensemble de votre infrastructure applicative ? Les versions de BIND sont plus exposées aux attaques et difficiles à mettre à niveau sans outils de gestion appropriés. De nouvelles menaces de sécurité apparaissent constamment, telles que la falsification des fichiers de zone, la tunnellisation de protocoles, le pharming DNS, les attaques par déni de service (DoS) et les inondations SYN. Malheureusement, le DNS est souvent mal compris et mal géré au sein de l’entreprise, ce qui peut entraîner des erreurs de configuration et d’architecture exposant des points vulnérables du réseau.
Gestion de la reprise après sinistre
Planifier la reprise après sinistre tout en maintenant les applications opérationnelles sur plusieurs sites peut facilement se transformer en un cycle sans fin consistant à corriger les transactions interrompues, à préserver la satisfaction des utilisateurs et à gérer les temps d’arrêt. Le recours à un processus manuel pour relever ces défis peut s’avérer coûteux et source d’erreurs, perturber l’activité et réduire la rentabilité.
Les organisations ont besoin d’une solution leur permettant de relever ces défis en leur offrant :
- Disponibilité et performances supérieures des applications
- Réduction de la charge de gestion
- Amélioration de l’efficacité opérationnelle
La solution idéale offrirait aux organisations un moyen intelligent de gérer les centres de données et les applications, quelles que soient les conditions ou les circonstances. Elle permettrait de surveiller l’état des centres de données et des applications, y compris des services web internes et externes, depuis une plateforme de gestion unique. En cas de problème, cette solution redirigerait automatiquement et de manière transparente les utilisateurs vers l’emplacement approprié, tout en maintenant la disponibilité des applications et des services.
Maintenir la disponibilité des applications entre les différents sites et pendant un sinistre (ou même lors des pics de charge) ne consiste pas simplement à s’appuyer sur la commande ping et à tenir les enregistrements DNS à jour. Cela nécessite une planification beaucoup plus approfondie, ainsi qu’une architecture de mise à disposition des applications capable d’assurer les fonctions suivantes :
- Surveillance globale des applications. Il ne suffit pas de vérifier si l’application est opérationnelle ou indisponible. La surveillance des applications assurée par la solution doit inclure la vérification de l’application et la prise en compte de toutes les dépendances. L’automatisation du processus de basculement élimine la charge de gestion, réduit au minimum les interruptions coûteuses et évite d’avoir à déterminer les interdépendances de manière approximative.
- Gestion et maintenance des services. En suivant de bonnes pratiques de gestion, la solution doit être capable de suivre et de gérer intelligemment les dépendances au sein d’une infrastructure applicative multisite. L’outil de gestion le plus utile permettrait d’identifier et de surveiller les dépendances de l’infrastructure applicative depuis un emplacement unique, afin d’évaluer en un coup d’œil l’efficacité opérationnelle.
- Continuité de l’expérience utilisateur. La solution doit être capable d’orienter les utilisateurs vers le centre de données approprié en fonction de l’état de celui-ci, de l’application, des éventuelles dépendances liées aux services web, ainsi que des informations propres à l’utilisateur, telles que sa localisation et ses identifiants. Le suivi de l’état de l’application en fonction de la continuité de l’expérience utilisateur et de la surveillance de l’application est essentiel pour garantir que le contenu approprié est fourni aux utilisateurs, sans interruption de session ni perte de données.
- Gestion du DNS. La meilleure solution doit permettre une gestion du DNS simple et sans erreur, car la moindre erreur de configuration peut entraîner l’indisponibilité de toute une infrastructure applicative. Parmi les solutions simples à ce problème figurent une interface utilisateur facile à utiliser, la vérification des erreurs DNS et les recherches inversées automatiques.
- Sécurité. Les organisations ont besoin d’une approche globale et intégrée pour protéger le réseau et les applications contre les menaces et attaques potentielles.
Préparation aux sinistres avec les technologies BIG-IP
La gamme d’appareils BIG-IP de type contrôleur de mise à disposition d’applications (ADC) offre une haute disponibilité, des performances maximales et une gestion centralisée pour les applications exécutées dans plusieurs centres de données. Reposant sur l’architecture TMOS unifiée, modulaire et évolutive de F5, les appareils ADC BIG-IP garantissent une disponibilité maximale en gérant et en répartissant les requêtes des utilisateurs et le trafic applicatif en fonction des politiques métier, ainsi que de l’état des centres de données, du réseau, des applications et des services web.
BIG-IP DNS
BIG-IP DNS est la pierre angulaire de la distribution des applications entre plusieurs centres de données. Au-delà du DNS de base, BIG-IP DNS permet une gestion granulaire de la mise à disposition des applications lorsque les utilisateurs et les applications passent d’un centre de données à un autre, dans des circonstances normales ou défavorables.
Surveillance globale de l’état de santé
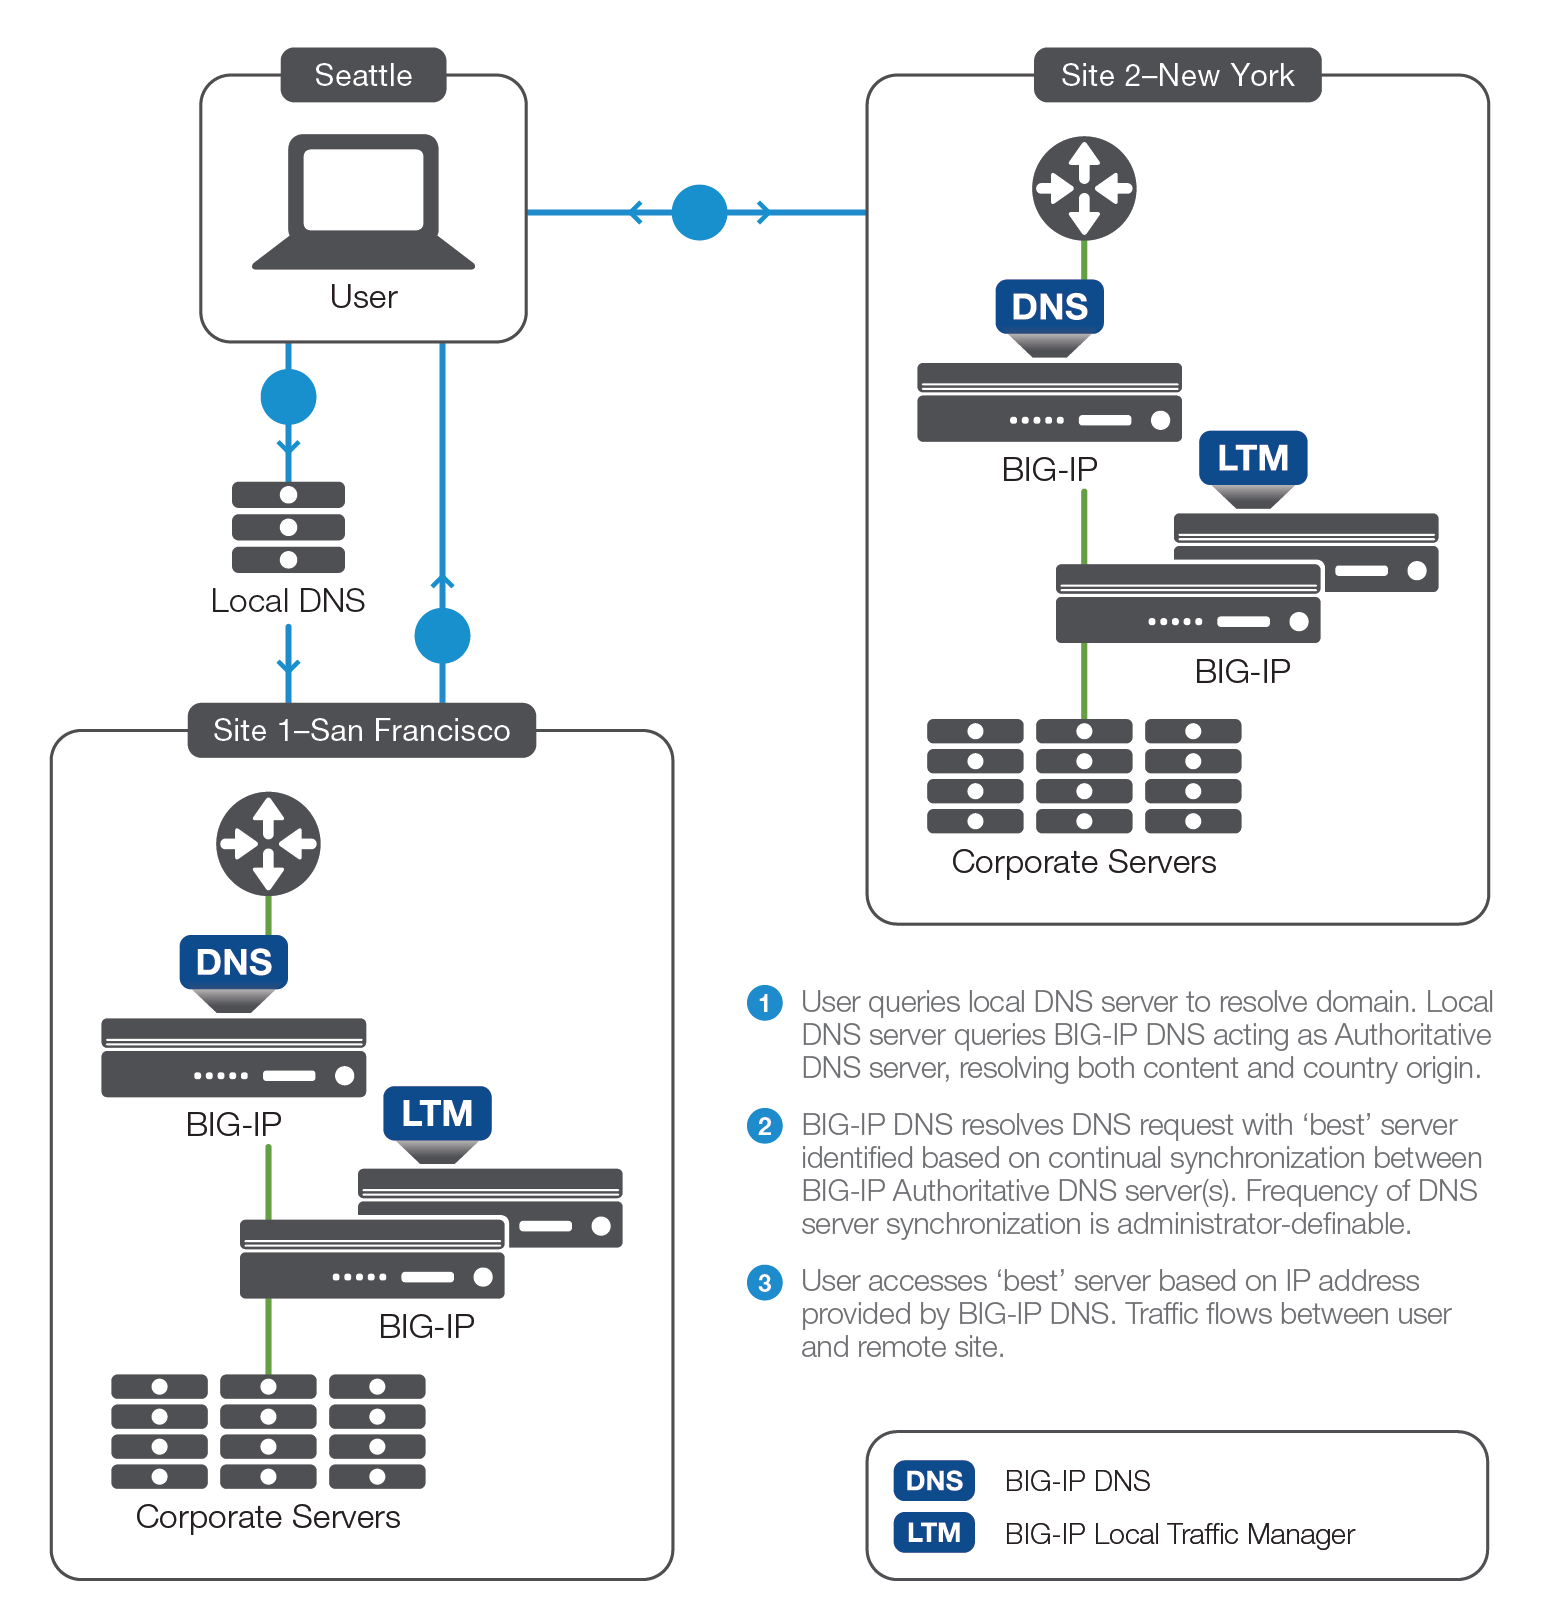
Agissant comme l’agent de circulation mondial du trafic applicatif, BIG-IP DNS vérifie l’état de santé de l’ensemble de l’infrastructure applicative dans tous les centres de données, élimine les points de défaillance uniques et détourne le trafic des sites peu performants. En recueillant des indicateurs de performance et de disponibilité auprès des centres de données via BIG-IP Local Traffic Manager (LTM), ainsi que des connexions aux FAI, des serveurs, des caches et même du contenu utilisateur, BIG-IP DNS garantit une haute disponibilité et une capacité suffisante.
Surveillance centrée sur les applications
Les applications actuelles sont extrêmement sophistiquées et nécessitent des contrôles d’intégrité intelligents pour déterminer leur stabilité et leur disponibilité. Au lieu de s’appuyer sur un seul contrôle d’intégrité, BIG-IP DNS regroupe plusieurs moniteurs d’applications afin de vérifier leur état à différents niveaux. Il en résulte une disponibilité accrue, une fiabilité améliorée et l’élimination des faux positifs, ce qui réduit la charge de gestion.
BIG-IP DNS offre une prise en charge prédéfinie et prête à l’emploi de la surveillance de l’état de plus de 18 applications différentes, notamment SAP, Oracle, LDAP, mySQL, et bien d’autres. BIG-IP DNS effectue une surveillance ciblée de ces applications, ainsi que de toute application à laquelle un profil de surveillance personnalisé est associé, afin d’en déterminer précisément l’état, de réduire les temps d’arrêt et d’améliorer l’expérience utilisateur.
BIG-IP DNS surveille l’état des applications interdépendantes et marque tous les objets associés comme indisponibles si le contrôle d’intégrité de l’un des objets du groupe échoue. Par exemple, si le service web SharePoint est opérationnel et répond aux requêtes, mais ne peut pas accéder au magasin de données SharePoint, BIG-IP DNS le marque comme indisponible et inaccessible, car il ne peut pas accéder aux données, même si le service web est en réalité opérationnel. Vous pouvez ainsi organiser et surveiller les objets applicatifs en fonction de la logique métier et de la rentabilité, élaborer des stratégies évolutives de distribution du trafic et mieux gérer les dépendances entre les applications.
En cas de sinistre, ou lorsqu’une application est déplacée d’un centre de données à un autre, BIG-IP DNS s’appuie sur cette surveillance approfondie des applications pour déterminer quel centre de données doit traiter les requêtes spécifiques des utilisateurs. À mesure que les applications se répartissent davantage entre plusieurs centres de données et le cloud, la capacité à regrouper toutes les couches applicatives au sein d’un système unique de gestion et de distribution deviendra essentielle.
Continuité des clients
Pour offrir une expérience utilisateur optimale, BIG-IP DNS ne se contente pas de surveiller les applications : il suit également l’état des utilisateurs lorsqu’ils envoient des requêtes aux applications au sein du centre de données. Les utilisateurs peuvent conserver leur session entre plusieurs applications et centres de données, et être redirigés de manière transparente vers le centre de données ou le serveur approprié en fonction de l’état de l’application et de l’utilisateur. Si un utilisateur démarre une session avec une application dans un centre de données et que cette application est déplacée vers un autre centre de données, l’intégrité de la session est toujours préservée : aucune session n’est interrompue et aucune donnée n’est perdue ni corrompue. En s’appuyant sur BIG-IP DNS pour gérer l’accès des utilisateurs aux applications réparties entre plusieurs centres de données, les entreprises bénéficient d’une meilleure évolutivité de leur infrastructure, d’un coût total de possession réduit et d’une diminution des appels au support.
Gestion et sécurité du DNS
BIG-IP DNS est une solution DNS mondiale qui fournit des services de noms à la périphérie même du réseau de distribution d’applications. Grâce à des services de géolocalisation, BIG-IP DNS peut orienter les utilisateurs vers le centre de données de distribution d’applications le plus adapté en fonction de leur emplacement physique. Au sein du centre de données, BIG-IP Local Traffic Manager peut répartir la charge entre les services DNS locaux et récursifs, créant ainsi une architecture tolérante aux pannes, depuis la périphérie mobile jusqu’à l’application. BIG-IP DNS crée également un environnement DNS plus sécurisé en assurant une protection contre les attaques basées sur le DNS et en prenant en charge DNSSEC.
Conclusion
Avec BIG-IP LTM et BIG-IP DNS, F5 propose une solution éprouvée pour gérer la reprise après sinistre, le basculement de site et la continuité des activités. Outre les contrôles complets de disponibilité des sites effectués avec BIG-IP DNS, la solution peut optimiser les données applicatives afin de maintenir les niveaux de service entre les centres de données, ainsi que pour les connexions des utilisateurs. Les produits BIG-IP assurent une distribution transparente des applications et des services web sur plusieurs sites, garantissent la continuité globale des activités et la disponibilité des applications, et améliorent la satisfaction des clients en orientant les utilisateurs vers le meilleur site à l’échelle mondiale. En fonctionnant comme une solution intégrée unique, les produits BIG-IP réduisent également la charge de gestion en offrant une vue d’ensemble de l’état des applications et des centres de données sur l’ensemble du réseau distribué.
Que vous mettiez en place une véritable architecture de reprise après sinistre, conceviez plusieurs centres de données à charge répartie ou transfériez certains services applicatifs vers le cloud, BIG-IP DNS et LTM vous offrent les fonctionnalités de gestion de la distribution des applications dont vous avez besoin pour garantir leur sécurité, leur rapidité et leur disponibilité. En cas de sinistre comme dans le cadre des opérations informatiques courantes de l’entreprise, F5 assure la visibilité sur les utilisateurs et vous aide à maintenir la haute disponibilité des applications indispensables au bon fonctionnement de votre activité.
PUBLIÉ LE 2 OCTOBRE 2017