
F5 iApps : faire évoluer la fourniture d’applications au-delà du réseau
Introduction
Les entreprises d’aujourd’hui exigent une meilleure prise en compte des applications et une gestion plus poussée de celles-ci au sein du réseau. Les centres de données sont conçus pour fournir des applications et des services, mais ils restent gérés comme de vastes réseaux, tandis que chaque composant réseau est administré séparément, comme un équipement isolé. Par exemple, un routeur traditionnel est géré comme s’il ne faisait qu’acheminer du trafic IP indépendamment de tout contexte. Pourtant, le bon fonctionnement des applications dépend entièrement de ce routeur. À l’heure actuelle, la plupart des entreprises considèrent les réseaux de leur organisation et de leurs centres de données comme un ensemble d’objets distincts, chacun étant géré par une équipe différente. Il n’existe toutefois aucune vision globale des relations entre ces composants, ni de leur interaction avec le reste de l’infrastructure ou de la manière dont ils fonctionnent ensemble pour fournir des applications aux utilisateurs.
La gestion de l’ensemble de l’infrastructure sous forme de composants individuels entrave le travail des équipes informatiques, car elle nécessite la coordination d’un trop grand nombre d’éléments entre différents groupes pour gérer et contrôler correctement la mise à disposition des applications aux utilisateurs et aux autres services du centre de données. Par conséquent, les services informatiques disposent souvent de feuilles de calcul complexes détaillant le rôle de chaque composant au niveau du réseau, mais sans aucune information sur la manière dont ces composants sont liés aux applications. Cette vision complexe et cloisonnée de l’infrastructure complique la gestion du centre de données, le dépannage et la mise en œuvre de modèles agiles tels que le provisionnement en libre-service, car elle ne permet pas de comprendre comment les composants de l’infrastructure s’articulent pour assurer la mise à disposition d’une application.
Recentrage sur les applications
Bien que cette vision obsolète du centre de données continue d’influencer la gestion dans de nombreuses organisations, les applications évoluent et occupent désormais une place centrale. Cette évolution a contraint les services informatiques des entreprises à adopter une gestion centrée sur les applications, plutôt que de partir des appareils et des objets pour assembler différents composants afin de fournir l’application. Cette transition est en grande partie motivée par l’adoption croissante du cloud computing et du logiciel en tant que service (SaaS), où l’application devient le composant le plus important tandis que l’infrastructure se banalise.
Cependant, la gestion des applications est aujourd’hui bien plus complexe qu’il y a seulement cinq ans. Côté back-end, les applications peuvent désormais être hébergées n’importe où, à l’intérieur comme à l’extérieur du centre de données de l’entreprise. Les administrateurs peuvent déployer des applications auprès de différents fournisseurs de cloud, les exploiter sous forme de logiciels en tant que service (SaaS), voire les répartir géographiquement entre des centres de données situés sur différents continents. Avec la virtualisation, les centres de données abandonnent progressivement le modèle associant un serveur à une application ; les ressources diminuent tandis que les services continuent de se développer. Les applications elles-mêmes évoluent également vers un modèle beaucoup plus riche en données et s’appuient sur la communication interapplicative au moyen d’API, ce qui accroît les besoins en ressources système et réseau. Pourtant, malgré cette consumérisation rapide de l’informatique d’entreprise, où l’application est reine, l’infrastructure fondamentale ne s’est pas adaptée. La gestion de la mise à disposition des applications ne se limite pas aux composants réseau : elle implique également de tenir compte du contexte et de comprendre comment les utilisateurs interagissent avec les applications en temps réel.
iApps : l’ère de l’application
F5 iApps est un nouvel ensemble puissant de fonctionnalités du système BIG-IP qui permet de mieux concevoir la fourniture d’applications dans le centre de données. iApps repose sur une approche globale centrée sur les applications, qui couvre la manière dont celles-ci sont gérées et fournies à l’intérieur, à l’extérieur et au-delà du centre de données. La technologie iApps fournit, au sein du système BIG-IP, un cadre offrant une vue contextuelle et des statistiques avancées sur les services applicatifs qui soutiennent l’activité de l’entreprise. Grâce à elle, les équipes chargées des applications, de la sécurité, des réseaux, des systèmes et des opérations peuvent unifier, simplifier et contrôler plus efficacement les services de fourniture d’applications.
iApps fait abstraction des nombreux composants individuels nécessaires à la mise à disposition d’une application en regroupant ces ressources dans des modèles associés à des applications spécifiques. Les administrateurs n’ont ainsi plus besoin de gérer séparément les différents composants du réseau.
La plupart des services informatiques des entreprises délèguent les responsabilités de gestion des différentes parties du réseau à plusieurs équipes : les adresses IP, le routage et le DNS sont gérés par l’équipe réseau ; les serveurs physiques et virtuels, les configurations des systèmes d’exploitation et la gestion des antivirus relèvent de l’équipe chargée des serveurs ; les interactions avec les API, les normes applicatives et les droits d’accès relèvent des équipes chargées des applications et de la sécurité. Par conséquent, il n’existe généralement aucune équipe informatique capable de répondre à la question : « Quels composants sont nécessaires pour assurer la messagerie électronique dans votre organisation et comment chacun d’eux est-il configuré ? » Il y a tout simplement trop d’éléments disparates et non coordonnés.
iApps change la donne en gérant l’ensemble des éléments selon une approche centrée sur les applications. Nœuds, moniteurs d’applications, pools : avec iApps, ces composants de services de mise à disposition d’applications peuvent être regroupés et gérés dans le cadre d’un workflow applicatif. Les administrateurs d’applications et de réseaux peuvent ainsi définir facilement les composants d’infrastructure nécessaires au bon fonctionnement des applications, grâce à l’automatisation des principales tâches de gestion.
Outre la configuration et la gestion des services de mise à disposition d’applications, iApps permet de définir des tâches d’automatisation, telles que le déploiement de ressources supplémentaires de mise à disposition d’applications. iApps s’appuie sur de nombreux composants du système BIG-IP pour gérer tous les aspects de la mise à disposition d’applications, de l’application de règles d’équilibrage de charge à l’infrastructure de sécurité AAA via le moteur iRules de F5, jusqu’à la mise à disposition des données de diagnostic et de visibilité des applications dans iHealth, le portail d’assistance de F5 destiné aux clients.
Avec iApps, tous les composants des services de mise à disposition d’applications sont regroupés et traités comme des extensions de l’application. Par exemple, une nouvelle application SharePoint nécessitera des moniteurs d’intégrité spécifiques pour vérifier l’état de l’interface web, de la recherche et des composants de base de données de SharePoint. Traditionnellement, ces composants devaient être attribués et gérés individuellement, ce qui augmentait le risque d’erreur et allongeait considérablement le temps de déploiement. Avec une iApp pour SharePoint, tous ces éléments deviennent des composants de l’application elle-même et peuvent être déployés et gérés depuis un emplacement centralisé unique.
Composants iApps unifiés
En coulisses, iApps se compose de plusieurs composants distincts, chacun étant chargé de gérer une partie de l’infrastructure de mise à disposition des applications. Ensemble, ces composants font partie du contrôleur unifié de mise à disposition des applications (ADC) BIG-IP.
Services applicatifs iApps
iApps regroupe les composants applicatifs en vue de leur mise à disposition en créant des services applicatifs iApps, qui peuvent être appliqués à n’importe quelle partie de l’application au cours de sa mise à disposition. Par exemple, un service applicatif iApps pour SharePoint pourrait être initialement associé à une stratégie BIG-IP Local Traffic Manager (LTM) et à un ensemble d’iRules liées à SSL. Par la suite, les administrateurs pourraient associer une stratégie d’accès BIG-IP Access Policy Manager (APM) à ce même service applicatif iApps pour SharePoint en cochant une seule case iApps, puis le redistribuer sur l’ensemble du réseau. Les services applicatifs iApps réduisent les coûts d’exploitation en offrant une visibilité sur l’ensemble de l’infrastructure de mise à disposition des applications et en regroupant les dépendances applicatives et réseau au sein d’un système unifié.
Tout comme la programmation orientée objet a changé la manière dont les applications étaient écrites, les services applicatifs iApps transforment le modèle selon lequel les services classiques de mise à disposition d’applications sont placés « devant » l’application. Les services applicatifs iApps peuvent être appliqués à n’importe quelle partie de la chaîne de mise à disposition de l’application, à tout moment du processus, ce qui permet à l’organisation de choisir quelles parties de l’application sont affectées par quels composants de service et à quel moment, le tout en fonction du contexte. Les politiques iApps ne se limitent pas à la création de configurations d’équilibrage de charge. Dans le cadre de la plateforme ADC unifiée BIG-IP, elles peuvent également inclure des paramètres de configuration pour les modules et fonctionnalités avancés du système BIG-IP, comme l’attribution d’une politique d’accès utilisateur à l’application à l’aide de BIG-IP APM.
Modèles iApps
L’accès aux modèles est l’un des avantages les plus intéressants d’iApps. Bien que les modèles d’application soient disponibles dans BIG-IP LTM depuis la version 10, leur utilisation était limitée à la phase de déploiement initial des nouvelles applications. En outre, ils ne permettaient pas de modifier ultérieurement la configuration en cours d’exécution.
Les modèles iApps sont flexibles et faciles à utiliser pour déployer et gérer des services applicatifs. Ils servent d’interface unique pour créer, gérer et surveiller des applications dans l’ensemble des modules du système BIG-IP. Lorsqu’un administrateur crée une configuration iApps à partir d’un modèle existant, la configuration obtenue est utilisée sur tous les appareils BIG-IP d’un cluster de services de périphériques et fournit les informations nécessaires à F5 Analytics.
Au-delà de la configuration et de la gestion des systèmes BIG-IP, les modèles iApps permettent également à plusieurs groupes au sein du service informatique de définir tous les paramètres nécessaires au déploiement et à la gestion d’une application. Une équipe pluridisciplinaire d’architectes peut définir les paramètres de l’application — depuis l’équipe réseau, qui fournit les informations relatives aux adresses IP, jusqu’à l’équipe applicative, qui configure une politique de mise en cache et de compression, et à l’équipe de sécurité, qui définit les politiques d’accès pour les utilisateurs et les régions — ainsi que les procédures de déploiement dans un modèle iApps. Elle peut ensuite transmettre le modèle aux équipes d’exploitation informatique afin qu’elles le déploient sur des appareils BIG-IP de test ou de production. Une fois établis, les modèles iApps peuvent être modifiés par le groupe concerné et réutilisés dans toute l’organisation à mesure que les besoins métier et informatiques évoluent.
Un autre avantage majeur d’iApps est la suppression de l’obstacle lié à la nécessité de faire appel à un « expert du domaine » pour déployer une nouvelle application sur l’ADC et dans l’ensemble de l’infrastructure. Les responsables d’applications n’ont plus à se préoccuper du déploiement de dispositifs BIG-IP LTM distincts pour assurer la disponibilité, ni de dispositifs BIG-IP ASM pour garantir la sécurité. Avec iApps, il leur suffit d’ajouter ces services à la configuration de l’application iApps, et la plateforme BIG-IP déploie le service approprié ainsi que tous les composants associés. Les responsables d’applications consacrent généralement beaucoup de temps à configurer les applications destinées à être fournies par l’intermédiaire de dispositifs du système BIG-IP. Avec les modèles iApps, ce travail initial peut être réutilisé dans toute l’organisation. Les modèles iApps personnalisables permettent aux organisations de réduire leurs dépenses d’exploitation en affinant et en testant une seule fois les politiques applicatives, puis en réutilisant ce travail grâce à l’exportation des configurations et à leur partage avec d’autres dispositifs BIG-IP et d’autres entités informatiques.
Écosystème iApps
Les stratégies de configuration iApps sont conçues pour être transférables entre les systèmes BIG-IP et entre les utilisateurs. Les modèles iApps peuvent être exportés individuellement pour chaque application et réutilisés dans l’ensemble du réseau applicatif. Ils peuvent également être exportés et partagés via l’écosystème iApps sur DevCentral, le site communautaire de F5, où les administrateurs et les développeurs de systèmes BIG-IP peuvent créer, modifier et partager leurs propres modèles iApps pour d’autres applications, ou adapter des modèles iApps existants.
F5 publie régulièrement des modèles iApps officiels pour de nouvelles applications par l’intermédiaire de l’écosystème iApps sur DevCentral. Cette démarche permet de tirer parti des travaux d’ingénierie réalisés pour de nouvelles applications par des partenaires de F5 tels que Microsoft, IBM et Oracle, ainsi que de modèles d’applications propres à certains secteurs verticaux, notamment la finance, les administrations publiques et la santé.
Analyse F5
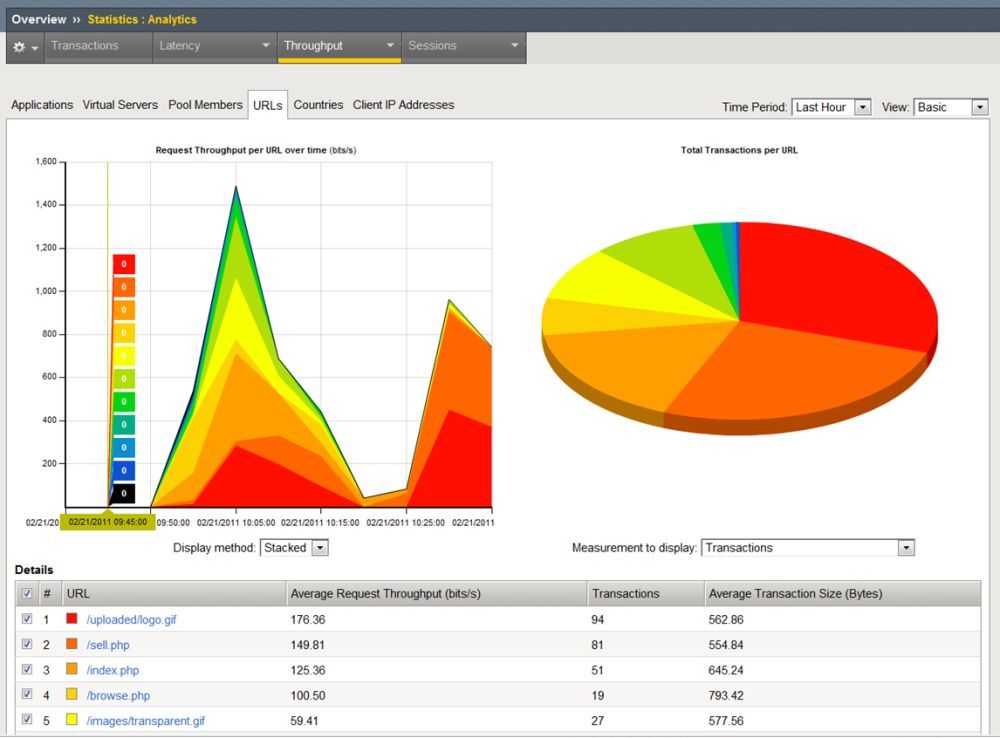
La majeure partie d’une stratégie iApps est consacrée à la configuration des composants de gestion du trafic nécessaires à la mise à disposition des applications. Toutefois, la plateforme BIG-IP comprend également des outils de surveillance des applications et fournit des statistiques en temps réel sur leurs performances. Elle fournit aussi des informations de diagnostic et de dépannage, telles que le temps de réponse des applications, la latence du réseau et les statistiques de connexion pour l’ensemble de l’application, les serveurs virtuels, les pools et les nœuds.
Contrairement aux outils de surveillance traditionnels, F5 Analytics collecte les données de performance au niveau applicatif, en associant les informations à l’application elle-même plutôt qu’aux différents composants de l’infrastructure. Les responsables d’applications peuvent surveiller les performances de bout en bout, depuis l’application jusqu’au réseau, en passant par les serveurs d’applications. Les entreprises peuvent ainsi suivre avec précision les performances de l’application en temps réel, en fonction de son temps de réponse, des conditions du réseau et du contexte utilisateur.
F5 Analytics exploite les données statistiques et de journalisation du système BIG-IP. Ces données sont mises en forme sous la forme d’un objet JSON, qui est ensuite exporté afin d’être utilisé par des consommateurs de données tels que F5 BIG-IQ ou des applications telles que Splunk.
Avec F5 Analytics, vous pouvez configurer plusieurs catégories de données à exporter. Pour les consommateurs de données tels que Splunk, vous pouvez également configurer le point de terminaison réseau auquel les données sont envoyées.
Clusters de services d’appareils
Les équipements matériels des centres de données fonctionnent généralement par paires redondantes, soit en mode actif/veille (un système assure 100 % des tâches, tandis qu’un autre attend que le premier soit hors service pour prendre le relais), soit en mode actif/actif (les deux systèmes se répartissent la charge de travail). Ces deux configurations redondantes constituent une bonne pratique pour tout déploiement de matériel critique, mais elles présentent un défaut de conception majeur : cette architecture redondante repose sur l’hypothèse d’une défaillance complète de l’équipement.
Une meilleure approche consiste à créer une architecture tolérante aux pannes en fonction de l’activité de l’équipement à chaque étape de la fourniture des applications, plutôt que de l’état opérationnel ou indisponible de l’ensemble de l’équipement. Les équipements BIG-IP permettent de mettre en place une architecture évolutive et tolérante aux pannes au niveau applicatif, assurant ainsi la protection par basculement des configurations d’applications entre les équipements. Les clusters de services d’équipements BIG-IP proposent deux options de configuration : les modes Sync-Only et Sync-Failover.
Synchronisation uniquement
Le mode Sync-Only des clusters de services de périphériques BIG-IP permet à plusieurs appliances matérielles et logicielles BIG-IP de partager dynamiquement entre elles des configurations et des modèles de distribution propres aux applications. Ainsi, l’administrateur n’a plus besoin de mettre à jour manuellement l’intégralité des configurations des périphériques à chaque modification. Les politiques applicatives BIG-IP étant dissociées des configurations matérielles, les administrateurs peuvent synchroniser les informations relatives aux applications et au réseau entre les périphériques au lieu de dupliquer un fichier de configuration BIG-IP complet. Le service informatique peut ainsi exploiter différents périphériques BIG-IP dotés de configurations distinctes, tout en synchronisant entre eux des configurations et des politiques applicatives spécifiques. Par exemple, les politiques BIG-IP Application Security Manager (ASM) peuvent être synchronisées entre des périphériques BIG-IP sans affecter les autres politiques applicatives de chaque périphérique ni obliger l’équipe de sécurité à installer manuellement chaque politique BIG-IP ASM sur chacun d’eux.
Synchronisation-basculement
Outre la synchronisation entre les appareils, les configurations d’applications permettent de basculer le trafic applicatif actif et en temps réel d’un appareil à l’autre, étendant ainsi le concept Actif/Actif à la couche applicative. Le mode Sync-Failover des clusters de services d’appareils BIG-IP étend le principe Actif/Actif de 1:1 à N:1, ce qui permet à autant d’appareils actifs que nécessaire de se partager la charge applicative en fonction des contraintes de ressources et de leur disponibilité. Ce fonctionnement est très similaire au principe de répartition des données du RAID 5, où le nombre de disques peut être déterminé en fonction des besoins et du niveau de redondance souhaité.
À mesure que les besoins en ressources de distribution d’applications augmentent, les administrateurs peuvent ajouter des appareils BIG-IP actifs à un cluster de services d’appareils. Le cluster prend en charge une partie de la charge globale de distribution des applications sans qu’il soit nécessaire d’ajouter un deuxième appareil de secours dédié au cas où le nouvel appareil serait mis hors ligne. Avec les clusters de services d’appareils BIG-IP, chaque nouvel appareil du groupe contribue à la redondance en restant disponible pour absorber la charge applicative supplémentaire si l’un des appareils est mis hors ligne. Plus le nombre d’appareils BIG-IP intégrés à un cluster de services d’appareils est élevé, plus la charge applicative peut être répartie efficacement entre tous les appareils disponibles.
Point de contrôle stratégique
Deux des principes fondamentaux d’iApps sont la visibilité et le contrôle. iApps offre des niveaux sans précédent dans ces deux domaines sur l’ensemble de l’infrastructure. Toutefois, son degré de visibilité et de contrôle dépend de son positionnement à un point stratégique, où toute la logique de mise à disposition des applications peut être appliquée dynamiquement à l’ensemble du trafic applicatif bidirectionnel, grâce à une couche de médiation coordonnée entre les utilisateurs, les applications et les données. Cette couche fournit une interface cohérente ainsi qu’un ensemble de services utilisables pour toutes les applications et toutes les données, quel que soit leur emplacement actuel. Grâce à une compréhension intelligente du contexte — qui accède à quoi, depuis où et pourquoi —, cette couche détermine la connexion optimale entre les utilisateurs, les applications et les données. Elle offre également une compréhension approfondie du contexte afin d’informer les composants applicatifs et les éléments de données sous-jacents des besoins actuels en ressources, et de demander à l’infrastructure de s’adapter en temps réel pour garantir un accès optimisé aux applications et aux données.
Ce flux stratégique d’informations sur les applications est intégré à une configuration iApps. La configuration initiale à l’aide d’un modèle iApps repose sur la manière dont l’application doit être mise à disposition dans une architecture idéale ; l’application est gérée tout au long de son cycle de mise à disposition au moyen de modèles iApps et de clusters de services de dispositifs BIG-IP, qui définissent le quoi et le où. F5 Analytics apporte le pourquoi et transmet ces informations au service informatique à des fins d’analyse. iApps est déployé à des points de contrôle stratégiques, les seuls endroits permettant une gestion de la mise à disposition des applications à la fois aussi granulaire et aussi étendue.
Conclusion
À mesure que les organisations ont adopté des modèles cloud et SaaS plus modulaires, la gestion des applications est devenue plus importante que la mise en place de l’infrastructure. Bon nombre des avantages liés à l’adoption d’un modèle plus agile ne concernent pas la gestion de l’infrastructure. Pourtant, la gestion des déploiements, des performances et de la disponibilité des applications dans les environnements cloud et SaaS s’avère souvent difficile, car les applications restent liées à l’infrastructure. iApps associe le contrôle, la visibilité et la gestion des applications à l’infrastructure nécessaire pour fournir ces applications et services au-delà du centre de données.
iApps prend en charge l’architecture qui transforme un réseau, auparavant ressource statique composée d’éléments isolés, en un pool de ressources unifié, flexible et résilient, directement associé à une application ou à un service. Cette transformation permet un déploiement, une intégration et une gestion rapides du réseau, ainsi qu’une visibilité accrue au niveau de la couche applicative. iApps offre un contrôle complet sur l’ensemble de l’infrastructure de mise à disposition des applications en adaptant le réseau à l’application. Le déploiement rapide et les fonctionnalités centralisées qui en résultent réduisent les coûts d’exploitation. Avec F5 iApps, les entreprises peuvent créer, à un point de contrôle stratégique, un catalogue commun et hautement réutilisable de services de sécurité, d’accélération et de disponibilité, afin d’accroître considérablement l’agilité et l’efficacité organisationnelles des appareils F5 BIG-IP.
PUBLIÉ LE 14 DÉCEMBRE 2017