F5 Workforce AI Security pour gérer et surveiller l’utilisation de l’IA
Gérez et surveillez l’utilisation de l’IA par vos collaborateurs en toute confiance
L’utilisation de l’IA accroît à la fois la productivité et les risques de sécurité
Quelque part dans votre organisation, une échéance est sur le point d’être dépassée et un collaborateur s’apprête à coller des données confidentielles dans un outil d’IA afin de terminer une présentation. En quelques secondes, des informations sensibles peuvent échapper aux dispositifs de contrôle approuvés, sans qu’aucune politique n’évalue les données transmises ni qu’aucune piste d’audit ne consigne l’échange. Dans de nombreux cas, l’événement ne sera même enregistré dans aucun système de sécurité ou de gouvernance. Cela ne se produit pas parce que les collaborateurs ignorent les contrôles, mais parce que la plupart de ces contrôles n’ont jamais été conçus pour tenir compte de la manière dont l’IA est réellement utilisée.
La question n’est donc pas de savoir si l’IA sera utilisée, mais si vous pouvez savoir comment elle est utilisée, en encadrer l’usage et garantir sa conformité sans pousser les équipes à recourir à des solutions de contournement plus risquées.
À mesure que l’adoption de l’IA s’accélère, les angles morts en matière de sécurité se multiplient, notamment en raison de l’IA fantôme, c’est-à-dire l’utilisation non autorisée d’outils d’IA échappant à la visibilité ou au contrôle du service informatique. Ce livre blanc examine les limites des contrôles traditionnels, explique pourquoi l’IA fantôme est plus répandue que ne le pensent de nombreux dirigeants et montre comment des solutions telles que F5 Workforce AI Security offrent une approche évolutive pour une adoption responsable et sécurisée de l’IA.
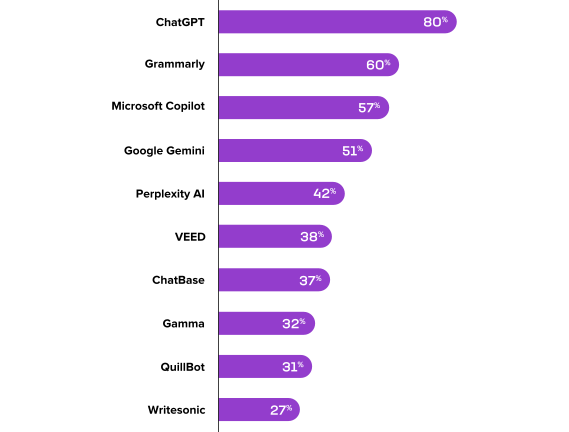
Applications d’IA les plus populaires
Pourquoi les architectures de sécurité traditionnelles ne sont pas adaptées à l’IA
La plupart des architectures de sécurité d’entreprise ont été conçues pour protéger deux éléments : les utilisateurs humains et les données sensibles. Mais l’IA introduit un troisième acteur : des agents d’IA autonomes qui opèrent à la vitesse des machines, utilisent souvent des identifiants humains et interagissent avec des systèmes au sein d’outils et d’environnements distribués. Cette évolution remet en cause bon nombre des principes fondamentaux sur lesquels reposent les contrôles de sécurité traditionnels, qui n’ont pas été conçus pour régir ce à quoi ces agents peuvent accéder, les décisions qu’ils peuvent prendre ou les informations qu’ils peuvent divulguer. Par conséquent, même les organisations bien sécurisées sont confrontées à une nouvelle catégorie de risques que leurs outils DLP, CASB et IAM existants n’ont pas été conçus pour traiter.
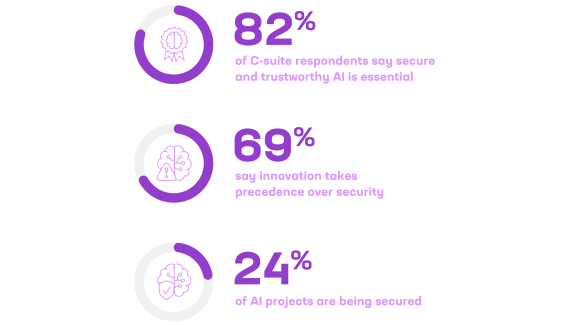
Source : « Sécuriser l’IA : les enjeux actuels », IBM/AWS
Les lacunes spécifiques des systèmes traditionnels de sécurité d’entreprise en matière d’utilisation de l’IA comprennent notamment :
- Les solutions de prévention des pertes de données (DLP) n’ont jamais été conçues pour comprendre l’intention d’une requête, le contexte du modèle ou les réponses générées par l’IA. Elles peuvent indiquer que des données ont quitté le système, mais pas pourquoi, comment, ni ce que le modèle en a fait. Par conséquent, les interactions qui intègrent du contenu sensible dans des requêtes en texte libre, des flux conversationnels, des chaînes d’outils ou des résultats échappent souvent totalement à la détection. Même lorsque des politiques DLP sont en place, les violations persistent : le code source représente 46 % des incidents signalés, les données réglementées 35 % et la propriété intellectuelle 15 %.
- Les courtiers de sécurité d’accès au cloud (CASB) n’ont pas été conçus pour analyser les prompts, interpréter les données sensibles intégrées dans du texte libre ou suivre les actions d’IA en chaîne entre différents outils et modèles. Si les CASB et leurs équivalents modernes, tels que les plateformes ASE, peuvent bloquer ou autoriser l’accès aux applications d’IA de manière globale, ils n’offrent aucune visibilité sur ce qui se passe une fois l’accès accordé. Le blocage pur et simple des outils d’IA conduit souvent à une IA fantôme ; à l’inverse, autoriser l’accès sans contrôles contextuels laisse les entreprises dans l’ignorance. F5 Workforce AI Security complète les CASB en intervenant au niveau des interactions avec l’IA et en offrant une visibilité en temps réel sur les prompts, le comportement des modèles et l’activité des agents, aussi bien dans les outils d’IA autorisés que non autorisés.
- La gestion des identités et des accès (IAM) a été conçue pour authentifier les utilisateurs humains, et non pour régir les agents d’IA agissant pour le compte d’un utilisateur. Si l’IAM peut confirmer qui a initié une session, elle ne peut pas contrôler les données soumises à un modèle d’IA, la manière dont un agent enchaîne les outils, ni les actions entreprises en réponse. Dès lors qu’un agent d’IA commence à opérer avec des identifiants valides, l’IAM n’a plus aucune visibilité sur son comportement en aval, ce qui expose les organisations à des actions involontaires ou non autorisées initiées par le modèle.
La DLP, le CASB et l’IAM opèrent chacun dans des périmètres bien définis : les réseaux, les applications et les identités des utilisateurs. Mais l’utilisation de l’IA les traverse tous simultanément, souvent en dehors des processus autorisés. Les prompts proviennent des navigateurs, les données sensibles sont transmises à des modèles externes et les agents d’IA agissent à l’aide d’identifiants empruntés. Il en résulte, au mieux, une visibilité partielle et, au pire, des angles morts complets. Les architectures traditionnelles n’ont tout simplement pas été conçues pour encadrer ce type d’interaction. C’est pourquoi les entreprises ont besoin d’une nouvelle couche de contrôle capable de comprendre le fonctionnement réel de l’IA.
Même les organisations matures dotées de dispositifs de sécurité multicouches manquent souvent des contrôles et de la visibilité nécessaires pour comprendre comment leurs collaborateurs utilisent l’IA. S’appuyer sur des outils de sécurité traditionnels ne suffit plus, car l’essor rapide de l’utilisation de l’IA élargit le paysage des risques.
Le recours à des solutions de prévention des pertes de données (DLP) pour sécuriser les interactions avec l’IA est particulièrement préoccupant pour les organisations. Malgré une progression à deux chiffres, leur taux d’adoption étant passé de 24 % à 42 % en 2024, elles continuent de présenter des risques importants de fuite de données.
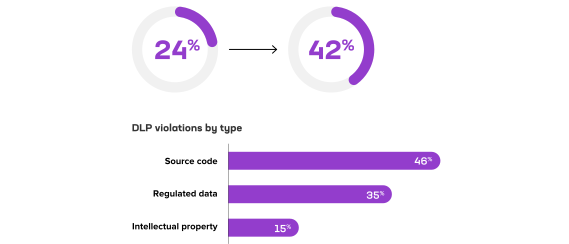
Source : « Les applications d’IA dans l’entreprise », Netskope, 2024
Le problème de l’IA fantôme : des risques concrets pour les collaborateurs
Le risque lié à l’IA le plus répandu et le plus sous-estimé est peut-être l’essor de l’IA fantôme, c’est-à-dire l’utilisation par les employés d’outils d’IA non approuvés ou non encadrés. Ces comportements ne découlent souvent pas d’une intention malveillante, mais d’une volonté d’être plus productif, de résoudre les problèmes plus rapidement ou d’expérimenter de nouveaux outils.
Malheureusement, ces bonnes intentions engendrent des risques importants lorsque les équipes de sécurité manquent de visibilité, de contexte et de contrôle.
Selon le rapport 2025 de Menlo Security :
- 69 % des employés utilisent des outils d’IA gratuits via des comptes personnels
- 57 % des employés saisissent des données sensibles
Sans gouvernance, cela signifie que l’utilisation d’une IA fantôme peut :
- Exposer des données de santé protégées, des informations personnelles identifiables ou des éléments de propriété intellectuelle confidentiels à des modèles externes
- Enfreindre les politiques internes de classification des données et de conformité
- Fournir du contenu sensible à des outils d’IA qui conservent les données saisies pour entraîner leurs modèles
Ces types d’incidents ne sont pas rares. L’utilisation non encadrée de l’IA se développe dans tous les services :
- Marketing : utilisation de ChatGPT ou de Copilot pour trouver des idées de campagnes, rédiger des textes publicitaires et créer des ébauches de contenu
- Juridique et conformité : anonymisation de contrats ou vérification de factures à l’aide de Copilot ou de LLM privés
- Ingénierie : exploitation de LLM internes ou de modèles open source pour la génération de code, les pipelines RAG et l’automatisation
F5 Workforce AI Security associe les usages aux rôles et applique les politiques de sécurité pertinentes afin de permettre une utilisation de l’IA sûre, conforme et responsable à grande échelle.
Source : rapport 2025 de Menlo Security
Comment F5 Workforce AI Security permet une adoption sécurisée de l’IA par les collaborateurs
F5 Workforce AI Security est spécialement conçu pour répondre aux défis de gouvernance liés à l’adoption de l’IA. Les outils traditionnels se concentrent sur les données statiques et les droits d’accès. Workforce AI Security régit les interactions dynamiques qui rendent l’IA risquée : les invites envoyées par les employés, le contexte qui les accompagne, les outils auxquels les agents d’IA font appel et les actions qu’ils entreprennent.
La solution se place sur le parcours des flux d’IA et les inspecte en temps réel. Les équipes de sécurité peuvent supprimer les informations sensibles avant qu’elles n’atteignent un modèle, appliquer des politiques en fonction de l’identité de l’utilisateur et de ce qu’il cherche à faire, et conserver des traces permettant de savoir ce qui s’est passé et pourquoi. Elle régit ce que les modèles voient et font, et pas seulement l’endroit où résident les données. Ses principaux avantages sont les suivants :
Découvrir : bénéficiez d’une visibilité complète
- Détectez l’activité liée à l’IA dans les outils publics, intégrés et internes
- Cartographier l’utilisation par utilisateur, service, appareil et service ou modèle
- Générez des journaux d’audit détaillés à des fins de conformité et de réponse aux incidents
Protéger : atténuer les risques en temps réel
- Interceptez les requêtes dangereuses et masquez les données sensibles avant qu’elles n’atteignent les modèles
- Appliquer des politiques dynamiques en fonction du rôle de l’utilisateur, du service ou du modèle, ainsi que du contexte du prompt
- Rediriger l’IA fantôme vers des instances privées approuvées (par exemple, Amazon Bedrock) via un portail sécurisé
Faciliter : évoluer à grande échelle de manière sécurisée et responsable
- Mettre en place des garde-fous sans limiter la productivité
- S’intégrer de manière transparente aux outils SIEM, IAM/SSO et MDM/SASE
- Permettez aux utilisateurs de travailler dans des portails sécurisés aux couleurs de votre marque, connectés à des modèles de confiance tout en préservant les contrôles de l’entreprise.
Adapter : faire évoluer la gouvernance au fil du temps
- Analyser les données d’utilisation afin d’affiner les politiques et les formations relatives à l’IA
- Identifier les tendances émergentes, les usages non autorisés ou les lacunes dans les politiques
- Favoriser l’amélioration continue des pratiques de gouvernance
F5 Workforce AI Security aide les organisations à obtenir en quelques minutes une visibilité à l’échelle de l’entreprise sur l’utilisation de l’IA, sans avoir à reconfigurer les outils existants. En limitant l’exposition des données sensibles, cette solution permet une utilisation responsable de l’IA et garantit la conformité aux exigences réglementaires en constante évolution.
Du chaos à la maîtrise
Les entreprises n’ont plus à choisir entre innovation et prise de risque. L’IA peut être adoptée à grande échelle en toute sécurité, mais uniquement avec des modèles de gouvernance adaptés aux réalités de son utilisation.
F5 Workforce AI Security offre aux organisations une visibilité en temps réel, une application dynamique des politiques et une intégration aux environnements technologiques existants. Cette solution fournit aux RSSI les outils nécessaires pour rendre les politiques d’IA réellement opérationnelles, avec des fonctionnalités intégrées d’auditabilité, d’évolutivité et de flexibilité.
En savoir plus sur F5 Workforce AI Security.
PUBLIÉ LE 4 SEPTEMBRE 2026