
Migration des charges de travail applicatives vers le cloud public
Introduction
Les entreprises et les organisations de tous les secteurs d’activité migrent ou déploient de nouvelles applications auprès de fournisseurs de cloud public IaaS afin de gagner en agilité, d’accélérer leur mise sur le marché et de bénéficier de modèles de paiement à l’usage flexibles. Qu’il s’agisse d’applications génératrices de revenus ou d’applications métier critiques, elles doivent garantir une expérience utilisateur tout aussi optimale, notamment en matière de disponibilité, de performances et de sécurité. Cependant, plusieurs défis doivent être relevés, notamment déterminer quelles charges de travail sont adaptées au cloud, compte tenu de la conception intrinsèque des centres de données cloud, des capacités de chaque fournisseur de cloud en matière de mise à disposition et de sécurité des applications, ainsi que du manque général de visibilité et de contrôle.
Ces défis peuvent entraîner des déploiements cloud personnalisés lents et coûteux, limiter le choix du fournisseur cloud et la portabilité, et accroître le risque de vulnérabilités de sécurité. Ce document examine les principaux facteurs à prendre en compte et les obstacles connus à une migration réussie des applications vers le cloud public. Il explique également en quoi le déploiement des services applicatifs et de sécurité F5® BIG-IP®, proposés avec des modèles de licence flexibles chez les principaux fournisseurs de cloud IaaS, constitue un élément essentiel de cette réussite.
Obstacles à l’adoption du cloud
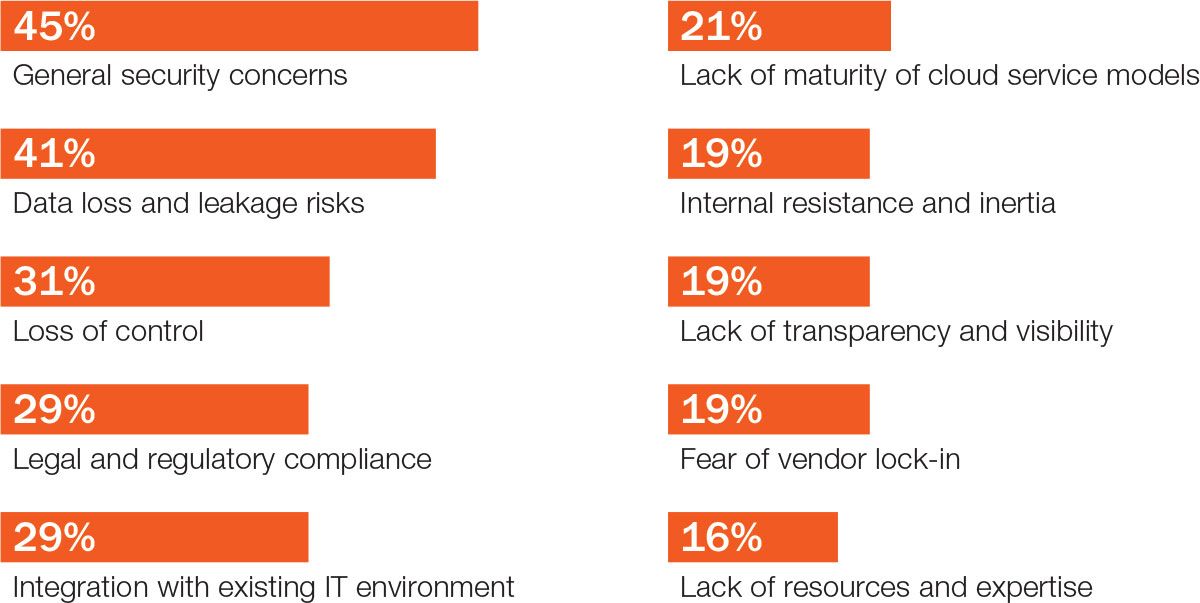
Défis liés à la migration des applications vers le cloud public
Si nous reconnaissons tous les avantages du cloud public, il n’en reste pas moins qu’une application ne fonctionne pas de la même manière dans le centre de données mutualisé d’un fournisseur d’IaaS public que dans le centre de données privé de votre entreprise. Le fournisseur de cloud public aura conçu ses centres de données et ses réseaux dans une optique d’évolutivité à très grande échelle, en s’appuyant sur la virtualisation, la banalisation et la standardisation pour réduire les coûts. Le niveau de contrôle du réseau est différent, l’accès aux fonctionnalités de couche 2 (par exemple, la multidiffusion, le marquage VLAN 802.1Q, etc.) sera limité, et il se peut que vous ne disposiez que d’une seule adresse IP publique par application. L’augmentation de la capacité de calcul s’effectue en multipliant les petites instances plutôt qu’en renforçant la puissance au moyen de matériel dédié hautes performances, ce qui a une incidence directe sur le maintien de l’état d’un élément ou d’un nœud donné.
Charges de travail applicatives adaptées à une migration vers le cloud
Bien que l’objectif idéal soit de migrer les applications vers le cloud public selon une approche « lift and shift », certaines ne pourront peut-être pas être déplacées sans modification de leur conception ou refonte complète de leur architecture. Il est essentiel de déterminer quelles applications migrer vers le cloud public et quelles modifications sont nécessaires. Les questions et critères à prendre en compte pour choisir les applications à déplacer doivent notamment inclure :
- L’application est-elle déjà virtualisée et peut-elle fonctionner sur l’infrastructure du fournisseur de cloud ?
- Le fournisseur de services cloud respecte-t-il vos politiques strictes en matière de protection des données ?
- Quel niveau d’accord de niveau de service votre application nécessite-t-elle ? Quel type de garantie de disponibilité ou de fonctionnalités de haute disponibilité le fournisseur de services cloud propose-t-il ?
- Quels sont vos besoins en matière de réseau et de gestion ? Peuvent-ils être reproduits dans l’environnement cloud ?
Préoccupations relatives aux applications et à la sécurité
Toute application nécessite des services applicatifs et de sécurité, quel que soit son emplacement. Les outils et services proposés par chaque fournisseur de cloud en matière de disponibilité, de performances et de sécurité diffèrent en termes de fonctionnalités et de gestion, et peuvent entraîner des coûts supplémentaires dont il faut tenir compte. L’apprentissage et la configuration de ces nouveaux services en fonction de vos besoins nécessiteront du temps, des tests et des formations. Dans le cadre d’une stratégie multicloud, cela peut engendrer des coûts de changement prohibitifs et créer une dépendance vis-à-vis des fournisseurs de cloud. Plus important encore, selon les exigences propres à votre application, ces services peuvent ne pas être adaptés ni offrir les mêmes fonctionnalités que ceux que vous utilisez actuellement. Cela peut limiter la flexibilité de l’entreprise dans le choix des fournisseurs de cloud et accroître les risques et la complexité liés à la migration vers le cloud. Trois défis majeurs se présentent :
1. Sécurité
90 % des organisations ont des préoccupations en matière de sécurité
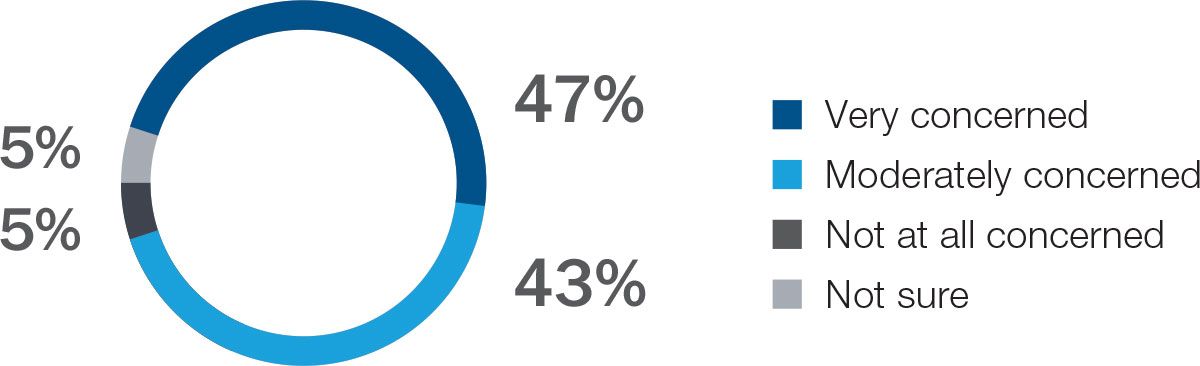
Garantir la sécurité des applications dans le cloud public constitue la principale préoccupation de la plupart des organisations. Il est essentiel de se protéger contre les menaces de sécurité sophistiquées et combinées affectant les couches 3 à 7, dans lesquelles plusieurs types d’attaques DDoS volumétriques sont associés à des attaques visant la couche applicative (OWASP Top Ten, scripts intersites, injections SQL, etc.). Il faut également tenir compte du manque de cohérence des politiques de sécurité des accès et des applications lors de l’utilisation des outils de sécurité de base du fournisseur de services cloud. Cela peut accroître les surfaces d’attaque et exposer les vulnérabilités liées à l’octroi et à la révocation des accès des utilisateurs, en particulier ceux qui sont malveillants. Les organisations doivent pouvoir reproduire et appliquer des politiques de sécurité et d’accès cohérentes et éprouvées dans leur centre de données privé comme dans le cloud.
2. Disponibilité
La gestion avancée du trafic, au-delà du simple équilibrage de charge, est généralement mise en œuvre pour les applications stratégiques et les applications majeures des grandes entreprises. Bien que les fournisseurs de services cloud puissent proposer des services d’équilibrage de charge de base, vous devez déterminer quels protocoles devront être pris en charge en plus de HTTP/HTTPS et TCP. Les contrôles d’intégrité de base et les algorithmes d’équilibrage de charge fondés sur le hachage et la méthode round-robin sont-ils suffisants ? La manipulation des données applicatives est souvent nécessaire, ce qui exige des fonctions complètes de proxy de couche 7, telles que l’inspection et la réécriture des URL.
Comment le fournisseur de services cloud assure-t-il la disponibilité et la résilience de son infrastructure ? Les grands fournisseurs visent généralement un taux de disponibilité de l’infrastructure de 99,95 %, ce qui peut être inférieur à vos exigences. Plus important encore, il est essentiel de comprendre les risques et de trouver des moyens d’atténuer les conséquences d’une interruption de service. Certains fournisseurs disposent de centres de données redondants et de sites répartis dans plusieurs régions géographiques afin de maintenir la disponibilité en cas de défaillances majeures, telles que des catastrophes naturelles. L’exploitation de cette redondance nécessite une planification rigoureuse tenant compte des détails propres à la mise en œuvre, de la latence ainsi que des délais de basculement et de reprise.
3. Performances et évolutivité
L’expérience et la productivité des utilisateurs finaux resteront essentielles et dépendront des performances de l’application une fois dans le cloud. Le centre de données peut être plus éloigné de vos utilisateurs, ce qui augmente la latence entre l’utilisateur final et l’application et nuit aux performances. Certaines méthodes couramment utilisées, telles que la mise en cache, la compression et les optimisations TCP, peuvent ne pas être disponibles. Il est également nécessaire de veiller à ce que les utilisateurs soient dirigés vers le site le plus proche.
L’une des principales raisons de passer à un cloud public est de bénéficier d’une allocation flexible des ressources à la demande afin de répondre aux pics de demande, planifiés ou non, en fonction de seuils prédéfinis. Les applications susceptibles de connaître un pic de charge de courte durée ou une demande très variable peuvent être de meilleures candidates à une migration temporaire vers un fournisseur de cloud public.
Manque de visibilité et politiques incohérentes
Les services et politiques applicatifs et de sécurité qui ne suivent pas les applications du centre de données jusqu’au cloud nécessiteront des implémentations personnalisées pour chaque fournisseur de cloud. Les entreprises doivent disposer d’informations sur les performances et la sécurité des applications, ainsi que sur l’accès des utilisateurs à celles-ci, afin de déterminer quand les charges de travail doivent être déplacées d’un emplacement à un autre. Cela nécessite une visibilité sur les interactions des utilisateurs avec les applications et sur leur expérience dans l’ensemble des infrastructures de déploiement. La prolifération, la variabilité et la complexité des politiques propres à chaque application et à chaque fournisseur, associées à un manque de visibilité cohérente, peuvent entraîner une hausse des dépenses d’exploitation, un ralentissement de la fourniture des services et une dégradation de l’expérience client.
Comment F5 favorise une migration réussie vers le cloud
Plateforme BIG-IP pour la fourniture de services applicatifs et de sécurité
Pour relever les défis évoqués ci-dessus, il est nécessaire de disposer de services avancés et programmables de mise à disposition d’applications, capables de couvrir à la fois les centres de données privés et les fournisseurs de services cloud, afin d’offrir davantage de flexibilité aux entreprises et de garantir la réussite de leur migration vers le cloud. Les organisations ont besoin d’une plateforme unifiée leur permettant de fournir et de gérer de manière cohérente les services applicatifs et les politiques associées dans l’ensemble de leurs environnements applicatifs, aussi bien pour les applications existantes que pour les nouvelles applications cloud natives.
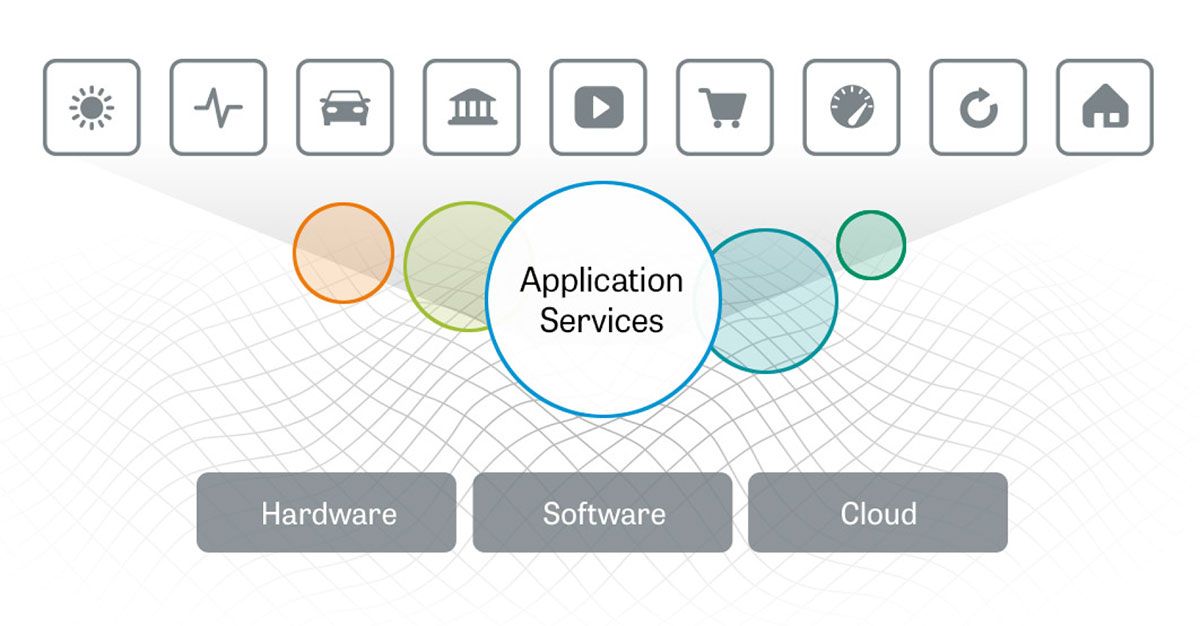
Les éditions virtuelles (VE) de F5 BIG-IP offrent une vaste gamme de services intelligents pour les applications et les réseaux, allant de l’accélération, de l’optimisation et de la gestion intelligente du trafic (local et mondial) au DNS, à l’accès avancé aux applications et à la sécurité réseau. Ces services peuvent être entièrement intégrés à la pile applicative et configurés automatiquement. F5 étant le leader du marché des contrôleurs de mise à disposition d’applications (ADC), tant matériels que virtuels, ces services sont probablement déjà déployés dans votre centre de données et sont désormais proposés par les principaux fournisseurs de services cloud dans le cadre du programme de licences cloud de F5.
Services de sécurité F5
Les VE BIG-IP fournissent des services de sécurité intelligents et complets de niveaux 3 à 7 qui protègent les applications cloud sans compromettre le contrôle, la flexibilité ni la visibilité. Ces services complètent les offres de chaque fournisseur de cloud et assurent une défense en profondeur contre l’ensemble des vecteurs DDoS, les menaces zero-day, les attaques multicouches visant les applications web, ainsi que le vol et la fuite de données. Les efforts et l’expertise consacrés à l’ajustement et à la configuration des règles et politiques de pare-feu pour chaque application peuvent être valorisés et réutilisés dans l’environnement du fournisseur de cloud.
Grâce à des architectures de gestion des identités et des accès reposant sur une prise en compte complète du contexte lié à l’utilisateur, à l’appareil, à l’environnement, à l’application et au réseau, F5 permet la fédération des identités et l’authentification unique pour accéder aux applications dans le centre de données comme dans le cloud, tout en préservant la sécurité des applications et l’intégrité des données grâce à un accès sécurisé et différencié selon le contexte, à une protection contre les logiciels malveillants diffusés sur le Web et les menaces persistantes, ainsi qu’à des contrôles complets des terminaux.
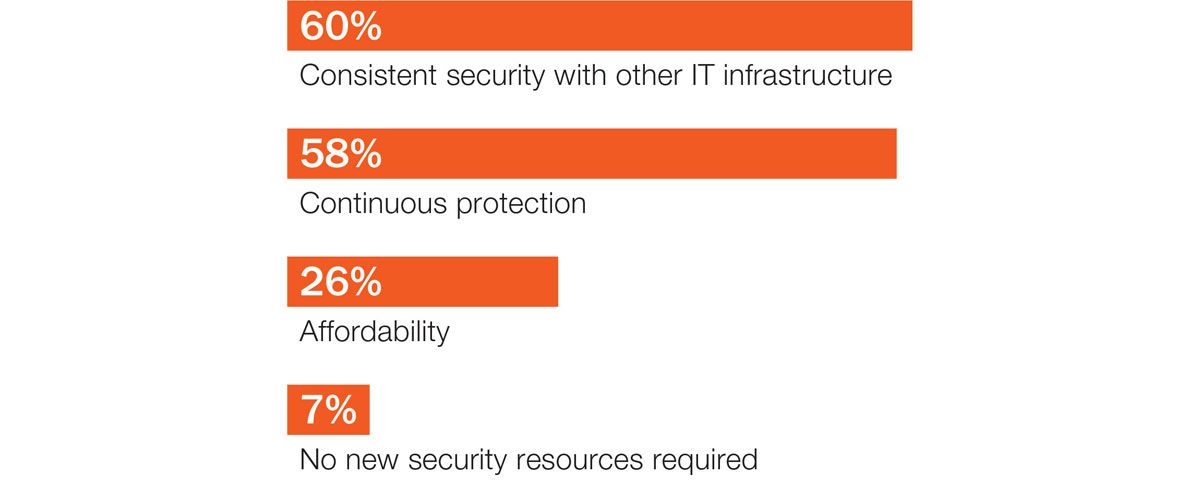
Une sécurité cohérente dans l’ensemble des infrastructures informatiques et une protection continue sont les facteurs les plus importants pour protéger les environnements cloud.
Disponibilité et performances
Les services avancés de gestion du trafic local de BIG-IP prennent en charge l’équilibrage de charge statique et dynamique afin d’éliminer les points uniques de défaillance, un large éventail de protocoles au-delà de HTTP/TCP (par exemple, HTTP2.0, SPDY, UDP), ainsi qu’une compréhension approfondie des applications. En tant que proxy applicatif complet, la plateforme BIG-IP permet la commutation de contenu à des fins de multiplexage afin de pallier le nombre limité d’adresses IP externes. Elle suit également les niveaux de performance dynamiques des serveurs d’un groupe et assure une surveillance approfondie de leur état ainsi que la gestion de l’état des connexions.
Les services d’optimisation de la fourniture d’applications BIG-IP peuvent accélérer le temps de réponse de vos applications, minimiser la latence et les délais, et réduire le nombre d’allers-retours de données nécessaires au traitement des requêtes web provenant d’appareils mobiles.
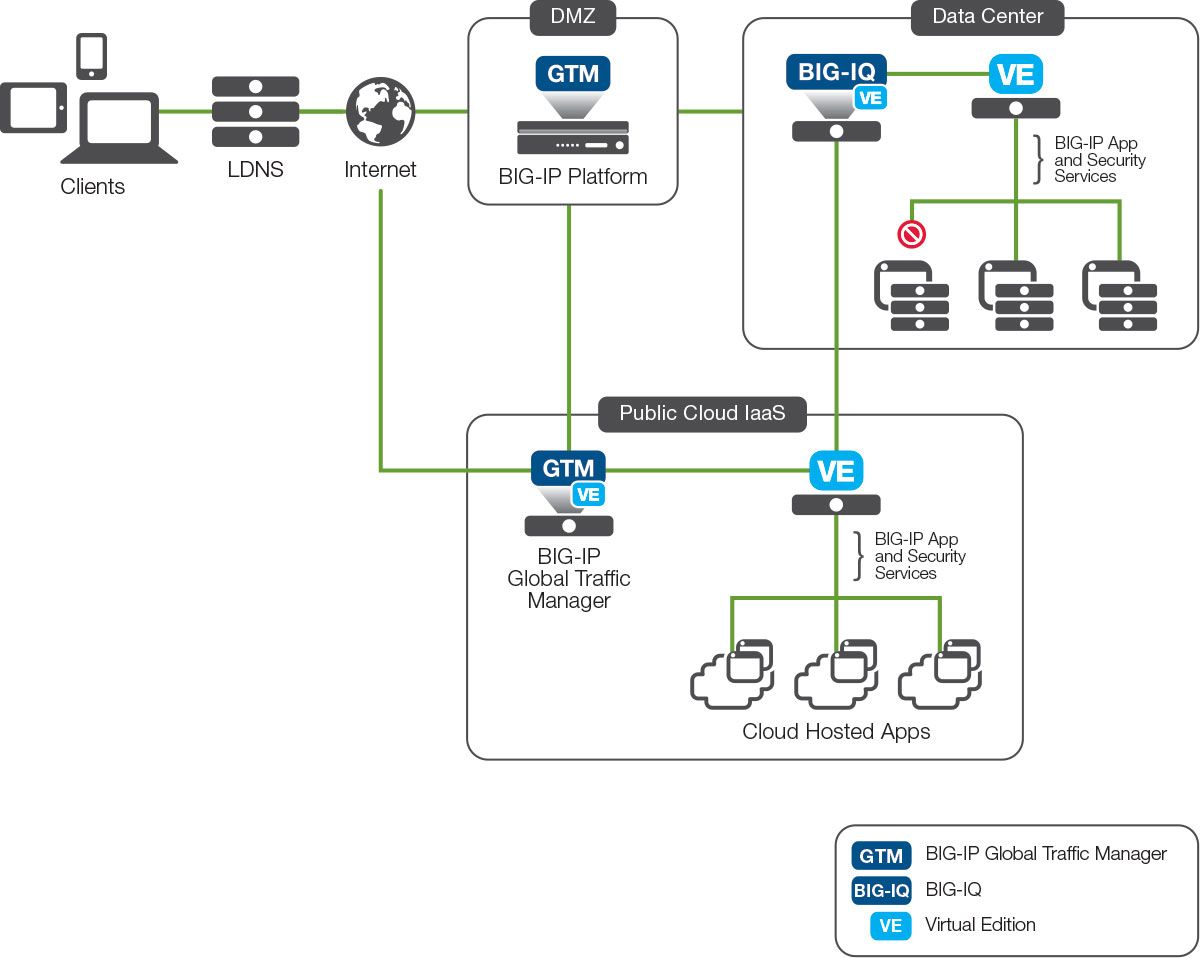
La plateforme BIG-IP, avec ses services DNS et d’équilibrage global de la charge des serveurs, dirige les utilisateurs vers le centre de données cloud le plus proche en fonction de la meilleure expérience applicative et des politiques de reprise après sinistre/basculement, en tenant compte de la proximité des utilisateurs, de leur géolocalisation, des conditions du réseau et de la disponibilité des applications. La plateforme utilise diverses méthodes d’équilibrage global de la charge et une surveillance intelligente propres à chaque application et à chaque utilisateur. F5 fournit également une protection contre les attaques DDoS visant le DNS, bloque l’accès aux adresses IP malveillantes et sécurise les réponses avec DNSSEC. Mieux encore, les requêtes DNS et les contrôles d’intégrité ne sont pas facturés à l’utilisation, contrairement aux pratiques de facturation de certains fournisseurs de cloud, qui peuvent s’avérer très coûteuses lors d’une attaque DDoS visant le DNS.
Évolutivité du cloud avec F5
Des opérations telles que le débordement vers le cloud peuvent permettre à une entreprise de faire évoluer les ressources de ses applications à la demande et de ne payer que temporairement les ressources utilisées lors de ces pics occasionnels. Pour assurer efficacement ce débordement vers le cloud, il est nécessaire de disposer des fonctionnalités de gestion du trafic local de BIG-IP, de services d’équilibrage global de la charge des serveurs et de l’orchestration cloud de BIG-IQ, qui permettent d’exécuter automatiquement un certain nombre d’opérations étroitement coordonnées, de manière transparente pour les utilisateurs finaux :
- Lorsqu’un seuil prédéfini est atteint, des ressources sont provisionnées et déployées dans le cloud.
- Les nouvelles ressources du serveur d’applications sont automatiquement ajoutées au pool de ressources.
- Les utilisateurs sont redirigés vers les ressources applicatives dans le cloud.
- Lorsque la charge des applications passe sous le seuil prédéfini, les ressources de l’infrastructure cloud sont désallouées et toutes les connexions sont redirigées vers le centre de données.
Visibilité, contrôle et politiques cohérentes
Les modèles F5 iApps® permettent aux entreprises de déployer en quelques minutes les services de mise à disposition d’applications nécessaires au fonctionnement de leurs applications. Les modèles iApps définissent la configuration et les politiques de services tels que la gestion du trafic, le chiffrement, le pare-feu et l’optimisation des performances pour chaque application. iApps et l’analyse en ligne offrent un contrôle et une visibilité complets sur vos applications, pour une cohérence accrue et une résolution plus efficace des problèmes.
En outre, le langage de script F5 iRules® — l’interface de script de trafic de F5 — permet d’analyser, de manipuler et de détecter par programmation le trafic applicatif afin de faciliter la personnalisation et de réagir rapidement aux menaces zero-day, aux conditions du réseau et aux exigences métier. La portabilité d’iApps et d’iRules permet de déplacer les applications au sein d’un même fournisseur de cloud ou entre différents fournisseurs.
Gestion, automatisation et orchestration
L’intégration des outils de gestion et de la connectivité entre les environnements publics et privés offre une expérience fluide dans les deux environnements, tout en assurant une extension transparente de l’environnement du centre de données et en évitant les silos de gestion.
La solution F5 fournit au sein de l’environnement du fournisseur de cloud des fonctionnalités intégrées et automatisées de mise à disposition des applications, réduisant ainsi considérablement les délais de provisionnement et de déploiement des services réseau applicatifs. Pour ce faire, elle s’appuie sur les éléments suivants :
- Intégration du centre de données d’entreprise aux outils de gestion cloud tiers.
- Automatisation du provisionnement des services de mise à disposition des applications.
- Une orchestration qui accélère les déploiements.
- Extensibilité et flexibilité inégalée grâce à l’API REST.
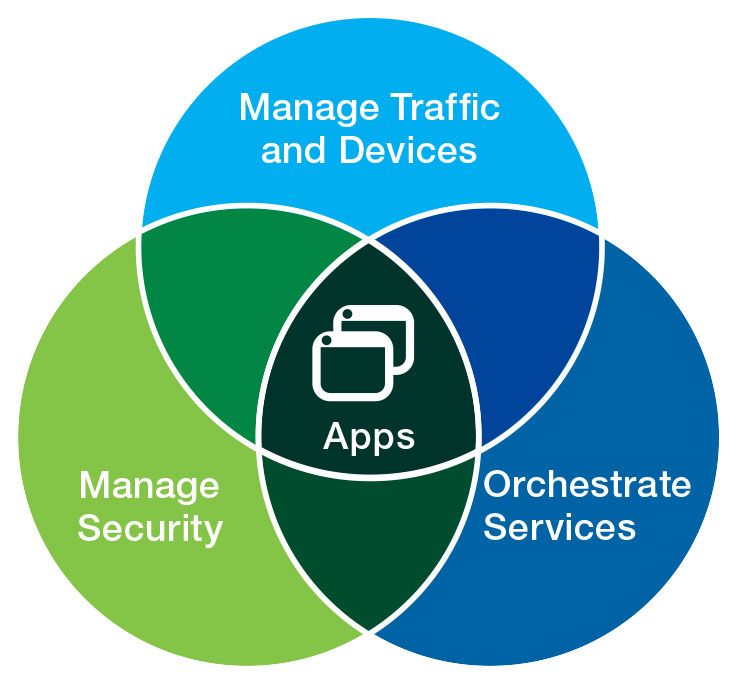
BIG-IQ® est la plateforme intelligente de gestion et d’orchestration de F5. Elle fournit un cadre ouvert et programmable permettant de gérer les solutions BIG-IP physiques et virtuelles dans les clouds privés et publics. BIG-IQ aide les entreprises à déployer et à gérer les services applicatifs et de sécurité de manière rapide, cohérente et reproductible, quelle que soit l’infrastructure sous-jacente. En outre, BIG-IQ s’intègre aux principaux moteurs d’orchestration cloud et fournisseurs de services cloud, ou communique avec eux, par l’intermédiaire d’API REST et de connecteurs cloud.
BIG-IQ assure la gestion du cycle de vie des iApps, ce qui simplifie et automatise le déploiement rapide des services de mise à disposition d’applications. Le service informatique peut définir un catalogue de services de mise à disposition d’applications disponibles, notamment des offres personnalisées ou multiniveaux, dans lequel les administrateurs et les responsables d’applications peuvent rapidement sélectionner les services dont ils ont besoin.
Modèles de licence flexibles
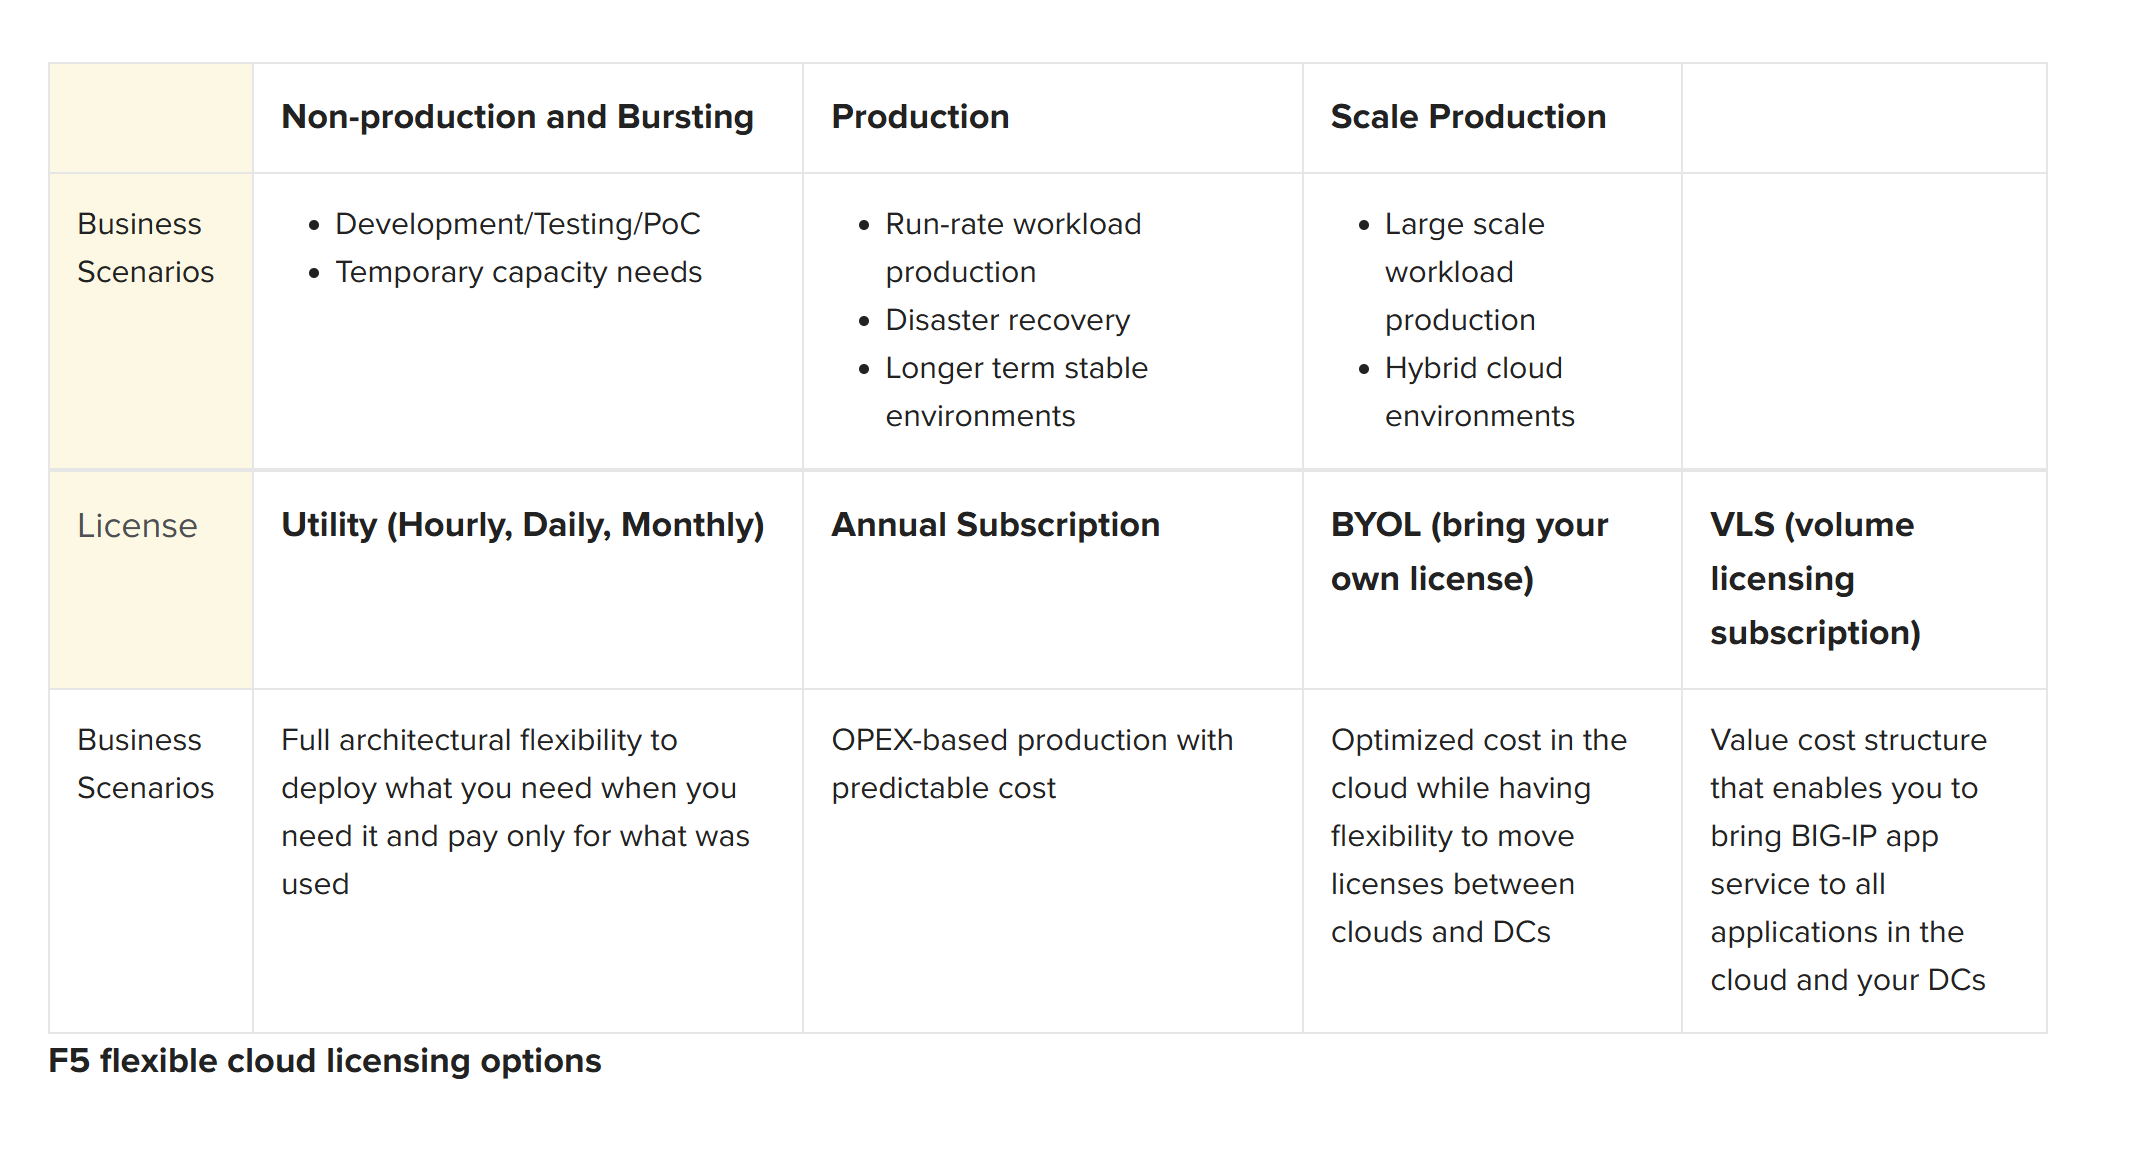
Les éditions virtuelles BIG-IP sont disponibles sous forme d’offres groupées Good-Better-Best, avec des modèles de facturation à l’usage (horaire, journalière ou mensuelle), d’abonnement annuel, d’utilisation de votre propre licence (BYOL) et d’abonnement avec licences en volume. Pour les charges de travail de préproduction destinées aux tests et au développement, ou pour les cas d’usage nécessitant une extension temporaire dans le cloud et une mise à l’échelle, F5 propose une licence à l’usage offrant flexibilité et utilisation à la demande (vous ne payez que ce que vous consommez, après utilisation).
Les abonnements annuels sont parfaitement adaptés aux charges de travail de production dont le trafic est stable. Le modèle BYOL convient parfaitement aux environnements de cloud hybride dans lesquels vous souhaitez transférer les licences BIG-IP VE existantes de vos centres de données privés directement vers le cloud public. L’offre VLS est conçue pour les entreprises qui ont besoin de volumes importants de services virtuels d’application et de sécurité. VLS propose des tarifs réduits pour les abonnements d’un an et de trois ans, avec une assistance premium et les mises à jour logicielles incluses.
Conclusion
L’adoption des services de cloud public a connu une croissance exponentielle ces dernières années. De nombreuses start-up informatiques et certaines entreprises bien établies du secteur des médias ont même déployé l’intégralité de leurs environnements auprès de fournisseurs de cloud IaaS public, avec un succès notable. Alors que les entreprises prévoient de migrer davantage d’applications critiques vers le cloud, les avantages éprouvés de la mise à disposition d’applications au moyen de la plateforme BIG-IP peuvent facilement être transposés aux charges de travail applicatives dans le cloud. Cette approche permettra de répondre à bon nombre des difficultés et préoccupations des entreprises clientes concernant l’adoption du cloud public, notamment en assurant une sécurité homogène dans toutes les infrastructures applicatives.
La solution de migration vers le cloud de F5 s’appuie sur les services applicatifs BIG-IP et les produits BIG-IQ de F5 pour assurer la disponibilité, les performances et la sécurité des applications critiques, quel que soit leur emplacement. Grâce à des modèles de licence flexibles proposés sur les principales places de marché cloud, les entreprises peuvent planifier, préparer et déployer ces services dans le cloud public. F5 permet aux entreprises et aux organisations de transférer leurs charges de travail vers des environnements cloud uniques ou multiclouds en toute confiance, tout en conservant visibilité, sécurité et contrôle.
PUBLIÉ LE 7 MAI 2015