
Qu’est-ce que le DNS ?
Introduction
Le système de noms de domaine est un système de nommage hiérarchique et distribué destiné aux ordinateurs, aux services et à toute autre ressource connectée à Internet ou à un réseau privé. Chaque fois que votre navigateur doit localiser un service informatique ou un appareil et s’y connecter, le DNS intervient en arrière-plan pour convertir un nom de domaine facile à mémoriser en l’adresse numérique correspondant au protocole Internet (IP) de cette ressource. Le DNS peut être considéré comme l’annuaire téléphonique d’Internet : il a été créé pour permettre aux utilisateurs d’identifier facilement par leur nom tous les appareils et services connectés à Internet.
La terminologie du DNS
Noms de domaine
Un nom de domaine est un nom facile à retenir associé à une ressource Internet. Par exemple, www.f5.com est un nom de domaine, et cette URL est associée aux serveurs appartenant à F5.
La subdivision d’un domaine est appelée un sous-domaine. Par exemple, support.f5.com est le sous-domaine dédié à l’assistance sur F5.com. Un sous-domaine correspond à tout ce qui se trouve à gauche du nom de domaine, suivi d’un point.
Recherche DNS
La recherche DNS est un processus par lequel un client (tel qu’un navigateur web) interroge un serveur DNS au sujet d’un domaine donné. Le serveur DNS lui renvoie alors une adresse IP, qui permet au client d’accéder à la destination souhaitée.
Espace de noms de domaine
L’espace de noms de domaine définit la structure globale de nommage d’Internet. Il s’agit d’une structure arborescente de noms de domaine, au sommet de laquelle se trouve un nom de domaine racine. À partir de ce domaine racine se ramifient les principaux domaines, tels que .com, .net, .org, ainsi que d’autres domaines.
Zones
Une arborescence d’espace de noms est subdivisée en zones. Elle définit les ressources disponibles sous un domaine spécifique.
Serveurs de noms
Les serveurs de noms stockent les informations relatives à une zone. Il existe deux types de serveurs de noms : les serveurs primaires et les serveurs secondaires. Les données de chaque zone sont stockées à la fois sur des serveurs de noms primaires et secondaires.
Résolveurs DNS
Un résolveur DNS est la partie cliente du DNS. Il est chargé d’initier et d’enchaîner les requêtes qui aboutissent à la traduction d’un nom de domaine en adresse IP.
Comment fonctionne le DNS ?
En bref, un nom de domaine saisi par un utilisateur dans un navigateur (tel que www.f5.com) est traduit par un serveur DNS en une adresse IP (104.219.105.148). Cela permet à l’appareil de trouver la ressource recherchée sur Internet — dans ce cas, la page d’accueil de F5.
Examinons ce processus plus en détail :
Supposons qu’un utilisateur saisisse le nom de domaine www.f5.com dans un navigateur. Comme le navigateur ne sait pas où se trouve www.F5.com, il envoie une requête au serveur DNS local (LDNS) pour lui demander s’il possède l’enregistrement correspondant au site web. Si le LDNS ne possède aucun enregistrement pour ce site en particulier, il lance une recherche récursive dans les domaines Internet afin de déterminer à qui appartient www.F5.com.
Tout d’abord, le LDNS interroge l’un des serveurs racine, qui le redirige vers le serveur DNS du domaine .com. Le serveur .com détermine ensuite le propriétaire de www.F5.com et transmet au LDNS un enregistrement de serveur de noms (NS) pour F5.com.
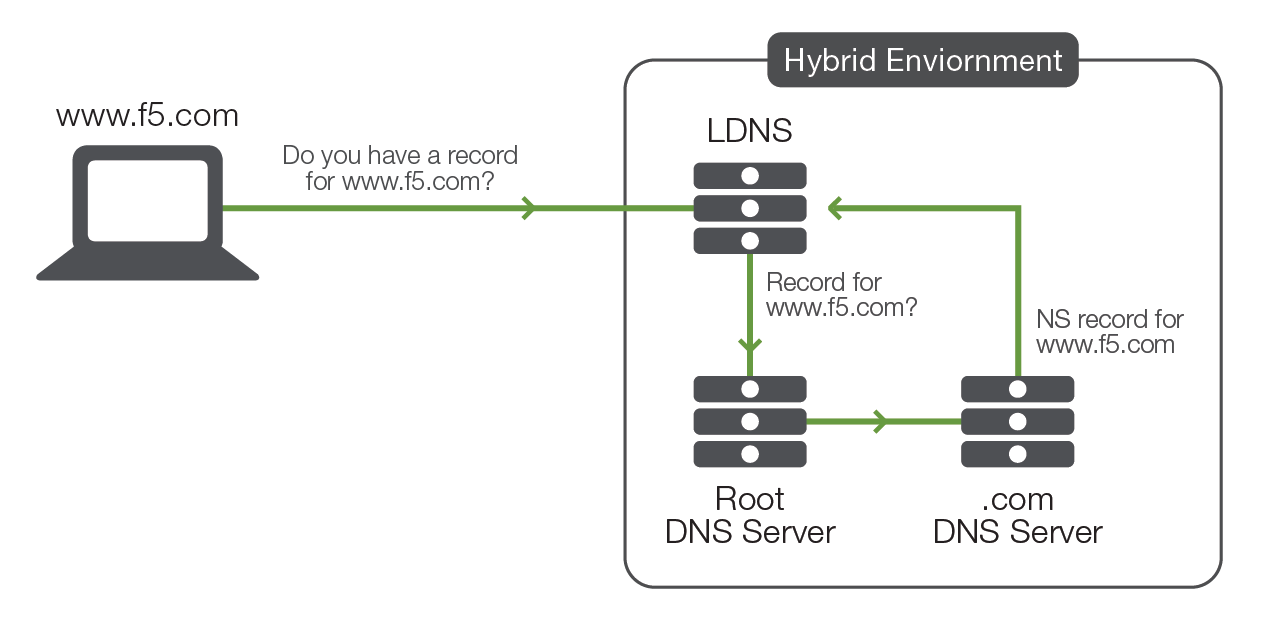
Le LDNS interroge ensuite l’enregistrement NS du serveur DNS de F5.com. Le serveur DNS de f5.com recherche le nom www.F5.com. S’il le trouve, il renvoie un enregistrement d’adresse (A) au LDNS. Cet enregistrement A contient le nom demandé, l’adresse IP attribuée à ce nom dans le LDNS et la durée de vie (Time to Live, ou TTL) du nom. La TTL indique au LDNS combien de temps conserver l’enregistrement A avant d’interroger à nouveau le serveur DNS de F5.com.
Lorsque le LDNS reçoit l’enregistrement A, il met en cache les informations relatives à l’adresse IP pendant la durée spécifiée par le TTL. Si un autre client a besoin des mêmes informations, le LDNS répond à la requête à partir de son propre cache de noms avant de l’envoyer. Comme il peut conserver ces informations localement, il n’a pas besoin d’interroger continuellement le serveur DNS f5.com, ce qui accélère les connexions ultérieures à cette ressource.
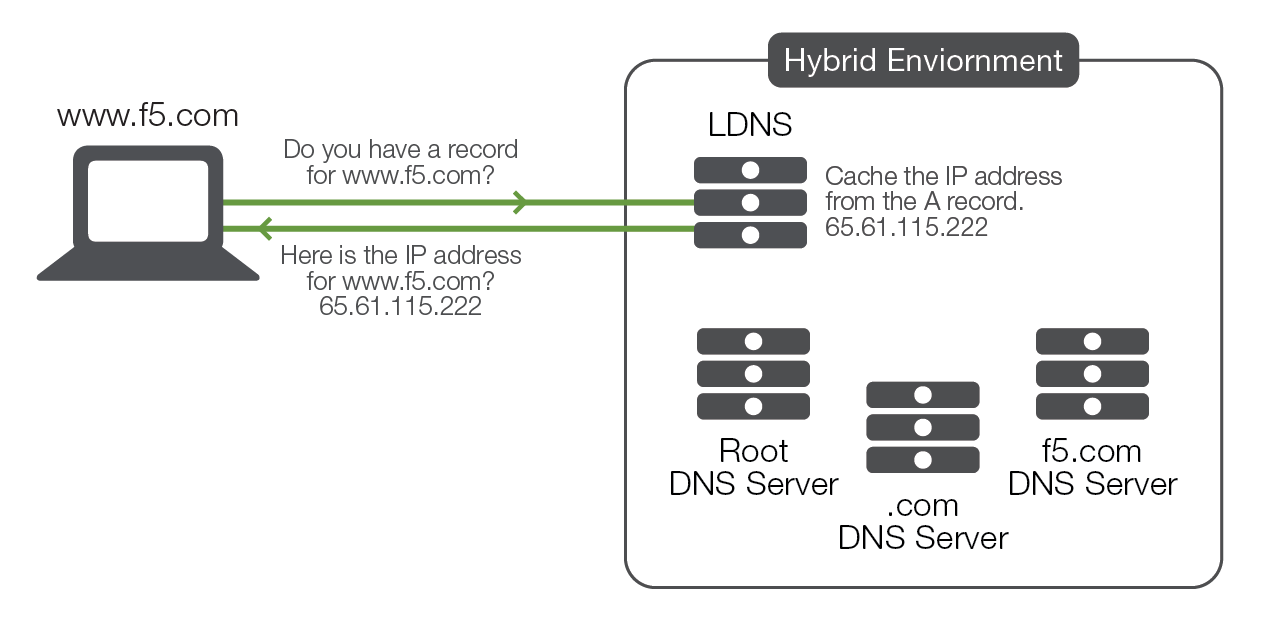
Le navigateur utilise ensuite l’adresse IP pour établir une connexion à www.F5.com sur le port 80 et envoie une requête GET /…, à laquelle le serveur web répond en renvoyant la page web.
En pratique, le DNS est bien plus complexe que ne le laisse entendre l’exemple ci-dessus, mais celui-ci devrait vous donner une assez bonne idée de son fonctionnement.
Les enregistrements DNS et leurs types courants
Les enregistrements DNS sont des fichiers de correspondance qui indiquent au serveur DNS quelle adresse IP est associée à quel nom de domaine. Ils lui indiquent également comment traiter ces requêtes. Il existe différents types d’enregistrements DNS, mais tous les enregistrements DNS d’un domaine donné sont regroupés dans ce que l’on appelle une zone DNS. Considérez la zone DNS comme un conteneur qui permet à Internet de rechercher l’adresse IP d’un seul et unique domaine.
Les types d’enregistrements DNS courants sont les suivants :
Enregistrements A et AAAA
Les enregistrements d’adresse, ou enregistrements A (également appelés enregistrements d’hôte), sont les enregistrements centraux du DNS. Ils associent un domaine à une adresse IP. Un enregistrement AAAA fonctionne comme un enregistrement A, mais au lieu de renvoyer une adresse IPv4 de 32 bits, il renvoie une adresse IPv6 de 128 bits.
Enregistrement NS
Les enregistrements de serveur de noms (NS) déterminent quels serveurs transmettent les informations DNS d’un domaine. En règle générale, votre domaine dispose d’enregistrements de serveur de noms principal et secondaire.
Enregistrement MX
Les enregistrements Mail Exchange acheminent les e-mails vers les serveurs d’un domaine donné. Plusieurs enregistrements MX peuvent être définis pour un même domaine, chacun avec une priorité différente. Le nombre le plus bas correspond à la priorité la plus élevée. Si l’e-mail ne peut pas être distribué à l’aide de l’enregistrement ayant la priorité la plus élevée, l’enregistrement de priorité suivante est utilisé, et ainsi de suite.
Enregistrement TXT
Les enregistrements texte ou TXT peuvent contenir du texte libre, mais aussi servir à définir du texte lisible par une machine.
Enregistrement CNAME
Les enregistrements de nom canonique, ou enregistrements CNAME, associent un nom d’alias à un autre nom de domaine canonique. Par exemple, alias.example.com peut pointer vers example.com.
Importance et limites du DNS
Le DNS est l’une des principales technologies qui rendent Internet possible. Il constitue également un composant essentiel de l’infrastructure réseau. Une infrastructure DNS disponible, intelligente, sécurisée et évolutive étant indispensable, le DNS ne se contente pas de fournir des contenus et des applications : il gère une architecture distribuée et redondante, garantissant une haute disponibilité et des temps de réponse optimaux pour les utilisateurs. En cas de défaillance du DNS, la plupart des applications web ne fonctionneront plus correctement. Cela rend le DNS non seulement essentiel, mais aussi particulièrement exposé aux attaques. Sans une infrastructure DNS adaptée, vos clients ne pourront pas accéder à vos applications ou à vos contenus, ce qui pourrait les inciter à se tourner vers d’autres solutions.
Cependant, les services DNS standard présentent certaines limites. Tout d’abord, même si le DNS rend votre application, votre site web ou votre contenu accessible, il ne vérifie pas vraiment s’ils sont opérationnels, ni même s’ils existent.
En outre, le DNS ne permet pas réellement de répartir la charge. Il continuera à utiliser toutes les adresses IP, même si l’application associée à l’une d’elles est surchargée ou indisponible.
Le DNS ne tient pas non plus compte de l’état d’une application : il ne peut pas garantir qu’un utilisateur sera redirigé vers la même adresse IP. Par exemple, si vous accédez à un centre de données donné et créez un panier qui y est conservé, rien ne garantit que vous obtiendrez la même adresse IP lors de la prochaine résolution du nom.
Enfin, les serveurs DNS standard ne peuvent répondre qu’à un nombre limité de requêtes DNS par seconde, ce qui les rend vulnérables aux attaques par déni de service distribué (DDoS).
Problèmes de sécurité
Le DNS est l’épine dorsale d’Internet, mais il constitue également l’un des points les plus vulnérables de votre réseau, ce qui en fait une cible de choix. Les attaques DDoS peuvent submerger vos serveurs DNS au point de permettre leur détournement ou de provoquer leur défaillance, entraînant alors la redirection des requêtes vers un serveur malveillant. Pour éviter cela, une architecture performante, distribuée et sécurisée doit être intégrée au réseau. Les entreprises doivent également ajouter des serveurs DNS supplémentaires lors des pics de trafic DNS et des attaques DDoS.
Même si les serveurs DNS et les services cloud peuvent traiter un nombre variable de requêtes par seconde, avec des coûts qui augmentent en fonction du volume de requêtes, cette solution nécessite souvent une intervention manuelle lorsque des modifications sont requises. Et comme de nouvelles vulnérabilités apparaissent sans cesse, les serveurs DNS traditionnels exigent une maintenance et l’application de correctifs fréquentes, ce qui les rend encore plus coûteux.
Le rôle des contrôleurs de mise à disposition d’applications dans l’infrastructure DNS
Maintenant que nous avons établi que le DNS est exposé à des attaques graves, voyons comment les contrôleurs de mise à disposition d’applications (ADC) contribuent à protéger l’infrastructure DNS. Les ADC peuvent répartir la charge entre plusieurs serveurs DNS et mettre les réponses en cache, ce qui facilite la montée en charge et permet aux serveurs DNS de gérer d’importants volumes de trafic ainsi que des attaques massives. Cette fonctionnalité permet aux clients de déployer simultanément de nombreux serveurs DNS afin d’optimiser la disponibilité des applications, d’accélérer les échanges et d’améliorer les performances. Les ADC détectent également rapidement les attaques DDoS et détournent les connexions concernées des serveurs, voire les rejettent complètement. Ils prennent en charge DNSSEC et permettent aux entreprises de se protéger contre des menaces telles que l’empoisonnement du cache et les attaques de l’homme du milieu. Grâce à tous ces avantages, les ADC réduisent le coût total de possession pour les clients en limitant la nécessité de prévoir des serveurs DNS supplémentaires comme solutions de secours en cas de surcharge ou d’attaque.
En résumé, un contrôleur de mise à disposition d’applications (ADC) hautes performances peut non seulement protéger les serveurs DNS contre diverses attaques, mais aussi assurer leur évolutivité, améliorer leurs performances et réduire le coût total de possession, tout en leur permettant de gérer d’importants volumes de trafic.
L’avenir
Avec l’essor des applications mobiles et des nouvelles technologies telles que les appareils de l’Internet des objets (IoT), le DNS connaît lui aussi une forte croissance. En outre, le nombre d’applications augmente rapidement, tout comme le volume du trafic qui y accède. Au cours des cinq dernières années, le volume des requêtes DNS a doublé pour les adresses en .com et les autres extensions. Plus de 10 millions de noms de domaine ont été ajoutés à Internet en 2016. À mesure que se multiplient les déploiements dans le cloud, sur mobile et dans l’IoT, le DNS devrait connaître une croissance encore plus rapide. De récentes études sur le trafic Internet mondial indiquent que le nombre d’internautes atteindra 4,1 milliards d’ici fin 2020. Les serveurs DNS étant essentiels au fonctionnement d’Internet, celui-ci serait pratiquement inutilisable sans un DNS opérationnel.
À l’instar de l’IoT, les services cloud ont connu un essor considérable ces dernières années. Il est donc plus important que jamais de réfléchir à votre infrastructure DNS, ainsi qu’aux avantages et aux menaces qui y sont associés. D’un côté, un service DNS faisant autorité basé dans le cloud offre de meilleures performances, une haute disponibilité, une sécurité renforcée et une grande évolutivité. De l’autre, il est également vulnérable à des menaces telles que les attaques contre l’infrastructure DNS et les attaques DDoS.
Ces menaces peuvent perturber considérablement l’accès aux sites web, aux applications, aux services cloud et à d’autres ressources. Il est absolument essentiel de planifier et de gérer efficacement votre infrastructure informatique afin de prévenir ces attaques et de continuer à permettre à vos collaborateurs et à vos clients d’accéder aux ressources dont ils ont besoin, où et quand ils en ont besoin.
PUBLIÉ LE 5 OCTOBRE 2017