
Pourquoi avez-vous besoin de services applicatifs avancés dans votre cloud privé ?
L’essor du cloud privé
De nombreuses organisations réfléchissent aux meilleures méthodes pour créer et gérer leurs déploiements de cloud privé. Selon l’enquête State of the Cloud 2016, l’adoption du cloud privé est passée de 63 % à 77 % au cours de l’année écoulée, 31 % des entreprises exécutant plus de 1 000 machines virtuelles dans leurs clouds privés, soit une hausse de 9 % par rapport à l’année précédente.1
La mise en place d’une infrastructure dédiée offrant l’agilité, l’évolutivité et l’efficacité d’un cloud public, tout en garantissant des niveaux accrus de contrôle et de sécurité, peut aider les entreprises à gagner en agilité et à améliorer leur efficacité opérationnelle. Cependant, si la plupart des services réseau de cloud privé proposent des fonctionnalités élémentaires d’équilibrage de charge, ils ne disposent pas de fonctions essentielles de mise à disposition des applications, ce qui compromet les performances, la disponibilité et la sécurité de celles-ci.
À mesure que les clouds privés hébergent un nombre croissant d’applications de production critiques, les services avancés de mise à disposition d’applications pour les couches 4 à 7 deviennent indispensables. L’intégration, l’orchestration et l’automatisation de bout en bout des services réseau et de sécurité nécessaires à la mise à disposition des applications sont également essentielles pour accélérer leur mise sur le marché et améliorer l’efficacité opérationnelle.
Identifier et déployer les principaux services de mise à disposition des applications
Une fois qu’une entreprise a choisi une plateforme pour son cloud privé, elle doit veiller à ce que le service informatique puisse continuer à fournir le niveau constant de services de mise à disposition des applications attendu par les utilisateurs et exigé par l’activité. Les principaux concepts liés à la mise à disposition des applications se répartissent en quatre grands domaines : la sécurité, la disponibilité, les performances et la visibilité. En examinant chacun de ces domaines, les entreprises peuvent déterminer les services nécessaires, puis commencer à élaborer un plan afin de garantir que leurs applications stratégiques restent sécurisées, hautement disponibles, optimisées et visibles lorsqu’elles sont déployées dans un cloud privé.
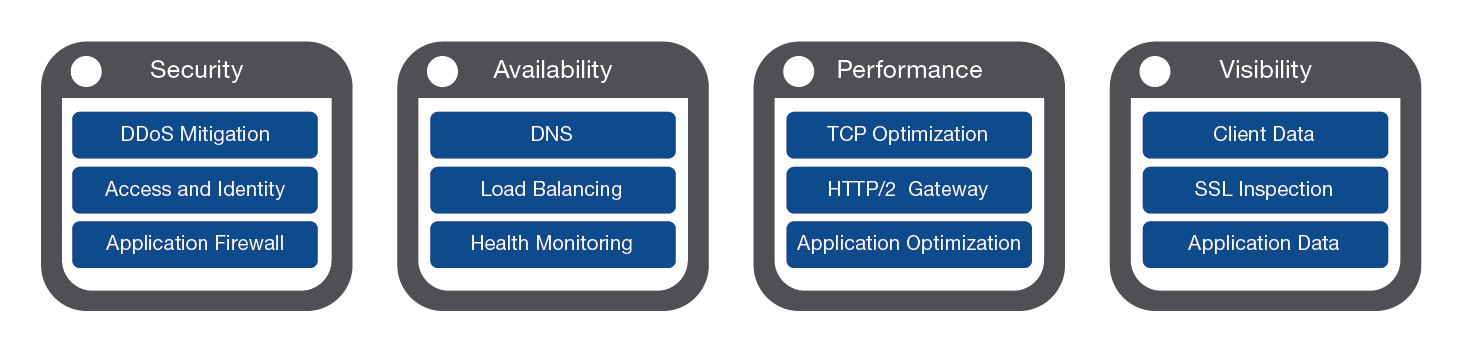
Sécurité
Les problématiques de sécurité des réseaux et des applications dans un cloud privé sont en grande partie les mêmes que celles auxquelles les entreprises sont confrontées dans les centres de données traditionnels et le cloud public. Pour sécuriser leurs applications et garantir la confidentialité de leurs données privées, les organisations doivent faire face aux menaces visant les applications web, aux enjeux liés à la gestion des identités et des accès, à l’atténuation des attaques par déni de service distribué (DDoS), ainsi qu’aux problématiques liées au protocole SSL et au chiffrement.
WAF — Lorsqu’elles envisagent de mettre en œuvre une architecture de cloud privé, les organisations doivent déployer des services avancés de pare-feu réseau, notamment une solution capable de contrôler le trafic selon des critères de base tels que l’adresse IP, le port et le protocole, ainsi que selon des critères avancés tels que la validation du protocole HTTP, la localisation géographique ou la réputation du terminal. En outre, un pare-feu d’applications web (WAF) robuste peut fournir des outils complets permettant d’identifier les menaces visant les applications web, de bloquer le trafic malveillant et d’assurer la prévention des pertes de données sortantes.
IAM — La gestion des identités et des accès dans un environnement de cloud computing, avec une main-d’œuvre mobile de plus en plus dispersée, se complexifie chaque jour. Les entreprises ont besoin d’une solution offrant des services d’authentification avancés, tels que des jetons d’authentification à deux facteurs, des CAPTCHA ou des restrictions géographiques, ainsi que la vérification des certificats clients et l’inspection des terminaux. En outre, de nombreuses organisations envisagent de déployer des services de fournisseur d’identité SAML afin de mettre en place une solution d’authentification unique (SSO) à l’architecture robuste dans toute l’entreprise.
DoS et DDoS — Alors qu’un nombre croissant de sites subissent chaque année plusieurs attaques par déni de service (DoS), les services d’atténuation des attaques DoS sont indispensables à la plupart des entreprises exploitant des clouds privés. Une solution robuste assure une protection proactive contre les bots, ainsi que la détection et l’atténuation des attaques DoS au niveau de la couche applicative.
SSL — Enfin, dans le monde des affaires actuel, SSL est omniprésent. Les analystes prévoient que le trafic chiffré représentera près de 64 % de l’ensemble du trafic Internet nord-américain en 2016, contre seulement 29 % en 2015.2 Les entreprises doivent garantir la sécurité à l’aide d’une solution SSL robuste assurant le déchiffrement, l’inspection du trafic et le rechiffrement, tout en optimisant les performances grâce au déchargement des traitements SSL exigeants en ressources de calcul hors des nœuds de calcul.
Disponibilité
L’un des principaux avantages du cloud privé réside dans la possibilité d’exercer un contrôle granulaire sur les ressources virtuelles, ce qui permet aux organisations d’optimiser la disponibilité de leurs applications critiques. Si la plupart des plateformes réseau de cloud privé proposent des services d’équilibrage de charge de base, les applications essentielles à l’activité nécessitent des services plus avancés.
Pour compliquer les choses, les entreprises disposant de clouds privés évoluent le plus souvent dans un environnement de cloud hybride composé d’un ensemble hétérogène de clouds privés et publics, ainsi que d’un ou plusieurs centres de données traditionnels. Selon l’enquête « State of the Cloud » de 2016, les utilisateurs du cloud exécutent leurs applications sur 1,5 cloud public et 1,7 cloud privé en moyenne.3 Dans ces environnements hybrides, la disponibilité globale des applications est essentielle. Les entreprises doivent veiller à disposer d’une solution capable de garantir la disponibilité dans différents environnements, en orientant intelligemment les utilisateurs vers l’environnement physique, virtuel ou cloud le plus proche ou le plus performant.
Une solution robuste utilise des algorithmes avancés pour répartir le trafic entre les serveurs les plus performants. En outre, un moniteur en plusieurs étapes permet d’effectuer des contrôles multiniveaux de l’état des applications ainsi que des contrôles d’état non HTTP sur des services tels que SIP, Microsoft Windows SQL Server et FTP. Grâce à sa capacité à fonctionner dans des environnements virtuels et de cloud hybride, les entreprises peuvent étendre leurs services DNS et assurer la disponibilité mondiale de leurs applications, tout en conservant un contrôle centralisé au sein du centre de données.
Performances
L’étape suivante pour étendre des services applicatifs robustes à un cloud privé consiste à garantir que les applications offrent le niveau de performances auquel les utilisateurs s’attendent, quel que soit l’environnement dans lequel elles sont déployées. Les entreprises recherchent une pile TCP configurable pouvant être optimisée pour assurer des performances élevées sur les réseaux WAN et cellulaires, ainsi qu’une passerelle HTTP/2 offrant les avantages d’une compression accrue et du multiplexage des requêtes sans modifier l’infrastructure back-end.
Parmi les fonctionnalités supplémentaires permettant d’optimiser les applications et les données figurent la compression à la volée en fonction des caractéristiques du réseau ou du client, ainsi que l’accélération WAN sur des tunnels chiffrés par SSL avec compression adaptative.
Visibilité
Face à la nécessité de livrer des applications plus rapidement et plus efficacement, avec des délais de quelques heures ou de quelques jours, les entreprises doivent assurer une surveillance proactive de leurs applications et résoudre les problèmes qui les affectent. Pour ce faire, elles doivent pouvoir consulter et exploiter les données relatives aux applications.
Une solution de visibilité performante peut consolider automatiquement les données provenant de diverses sources et fournir une interface unique permettant de les interpréter. Dans l’idéal, cette solution mettrait également ces données à la disposition des outils d’analyse et de visualisation existants, ainsi que des interfaces de gestion, afin de permettre une orchestration automatisée fondée sur les données consolidées.
Intégration des services de mise à disposition des applications dans le cloud privé
Une fois que les entreprises ont identifié les services de mise à disposition d’applications qu’elles souhaitent déployer dans leurs clouds privés, elles se penchent sur la question de leur intégration. La possibilité de réduire les délais de déploiement de plusieurs semaines à quelques minutes ou de déployer des centaines de services par jour constitue souvent le principal moteur de la migration vers une plateforme cloud. Au lieu de créer un ticket de demande de service, d’attendre l’intervention du service informatique, d’obtenir un bon de commande, de le faire approuver, puis d’attendre à nouveau, les responsables d’applications ou les équipes DevOps peuvent créer de nouveaux environnements en quelques minutes.
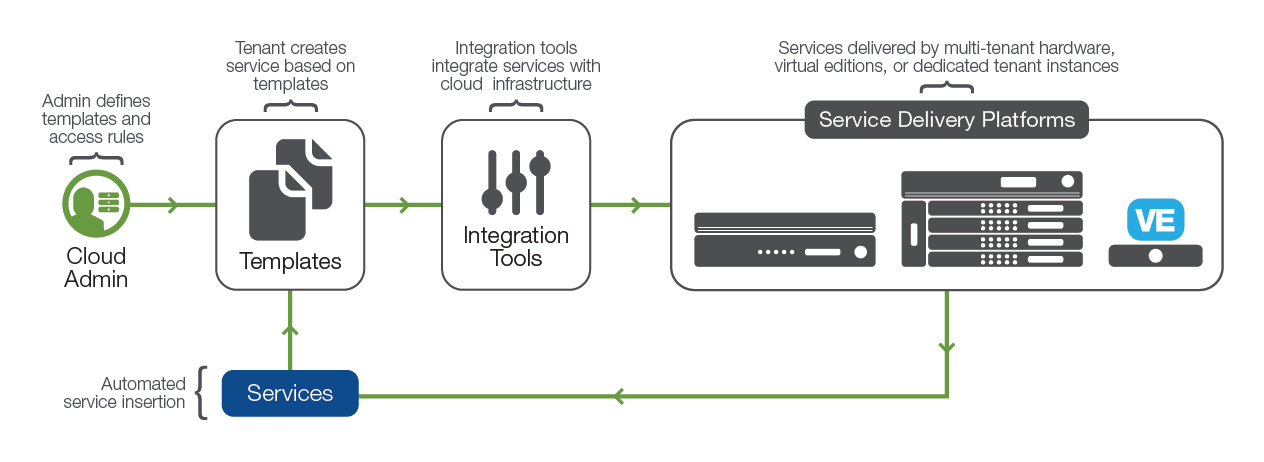
Cependant, pour que cela soit efficace, tous les composants de l’infrastructure doivent faire partie du cadre d’automatisation. De nombreuses applications nécessiteront des services avancés de mise à disposition d’applications (tels que la sécurité des applications ou le contrôle d’accès) pour être véritablement prêtes pour la production. Il est donc essentiel que ces services s’intègrent aux outils d’orchestration et de provisionnement de la plateforme réseau de cloud privé.
En outre, avec l’essor de la technologie des conteneurs, les services de mise à disposition des applications doivent être étroitement intégrés aux services de gestion des conteneurs. Lorsqu’un conteneur est provisionné, les services de mise à disposition des applications le sont simultanément.
Pour tirer le meilleur parti du cloud privé, les services de mise à disposition des applications doivent être disponibles à la demande. Ils doivent être automatisés et orchestrés. Et l’ensemble du processus doit être rationalisé. Alors, quelle est la meilleure façon d’y parvenir ?
Optimiser le cloud privé : une architecture multiniveau
Dans les architectures de cloud privé, les organisations peuvent recourir à une architecture multiniveau afin d’améliorer la capacité, l’évolutivité et la flexibilité de leurs applications critiques.
À la périphérie du réseau, une infrastructure matérielle mutualisée à haute capacité assure les fonctions de pare-feu réseau, de déchiffrement SSL, de contrôle d’accès et d’optimisation du réseau. Ces services généraux sont partagés entre tous les locataires et gérés de manière centralisée.
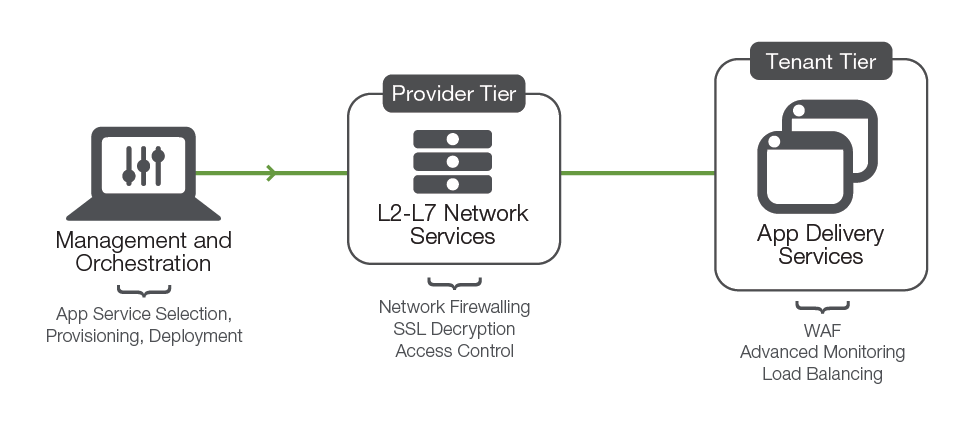
Au plus près de l’application, des tâches spécifiques telles que la protection par pare-feu des applications web, la supervision avancée des applications, l’équilibrage de charge et le routage de contenu peuvent être assurées par des plateformes entièrement logicielles qui prennent en charge une seule application ou un nombre limité d’applications rattachées à une unité organisationnelle.
Une fois cette structure en place, l’attention peut se porter sur le déploiement efficace des applications. Les modèles de service permettent de gagner du temps, garantissent la cohérence des déploiements et réduisent les risques opérationnels liés aux déploiements manuels en codifiant les éléments de configuration standard d’un service donné et en ne proposant qu’un nombre limité d’options propres au site ou à l’application au moment du déploiement.
Un nombre relativement restreint de modèles suffit pour créer un catalogue permettant de déployer la majorité des applications d’une organisation. Chaque fois qu’un service de mise à disposition d’applications est déployé à partir d’un modèle, les configurations clés sont définies conformément aux bonnes pratiques de l’organisation. Cela peut s’avérer particulièrement utile pour des tâches telles que l’identification des suites de chiffrement SSL et la journalisation du trafic.
Les modèles de service permettent également de déployer facilement des services complexes de mise à disposition d’applications avec un nombre réduit d’appels d’API. Lorsque des modèles sont utilisés, le moteur d’orchestration ou l’outil de gestion de la configuration demande simplement une instance de ce type d’application, puis fournit les valeurs requises par le modèle. Même le déploiement d’une configuration complexe — comprenant l’équilibrage de charge, des services de pare-feu d’applications web et une journalisation avancée — peut être réalisé à l’aide d’un seul appel d’API, ce qui optimise l’efficacité, réduit le risque d’erreurs et accélère le déploiement.
Cependant, bien que le déploiement à partir d’un modèle présente des avantages évidents, il peut arriver, par exemple, qu’une équipe DevOps souhaite simplement lancer un serveur pour effectuer quelques essais. Grâce à une intégration complète de bout en bout avec la plateforme réseau du cloud privé, les équipes peuvent se passer du processus de création de modèles et déployer directement une instance en quelques clics depuis une interface graphique.
Là encore, le maître-mot est la flexibilité. Lorsque la plateforme de cloud privé est entièrement intégrée aux moyens de fournir des services applicatifs, les équipes de l’entreprise peuvent travailler comme elles le souhaitent sans compromettre les niveaux requis de sécurité, de disponibilité, de performance et de visibilité.
Conclusion
Les clouds privés peuvent offrir des avantages considérables aux entreprises qui souhaitent optimiser leurs ressources tout en conservant un contrôle précis sur leurs opérations réseau. Si la plupart des plateformes réseau de cloud privé proposent un ensemble de services de base pour la mise à disposition des applications, les entreprises qui hébergent des applications critiques dans leurs clouds privés ont besoin de fonctionnalités plus avancées.
Les organisations peuvent établir une liste stratégique des services de mise à disposition d’applications requis en matière de sécurité, de disponibilité, de performances et de visibilité. Les avantages d’un déploiement dans un cloud privé sont optimisés lorsque la plateforme réseau s’intègre parfaitement aux services de mise à disposition d’applications sélectionnés. Les entreprises qui prennent les devants pour assurer une mise à disposition efficace et fiable de leurs applications clés, quel que soit l’endroit où elles sont déployées, franchissent une étape essentielle vers l’optimisation de la productivité des utilisateurs et de la satisfaction des clients.
1 Blog RightScale sur la gestion du cloud, Enquête 2016 sur l'état du cloud, 9 février 2016
2Sandvine, Pleins feux sur les phénomènes Internet mondiaux : le chiffrement du trafic Internet, 2015
PUBLIÉ LE 30 SEPTEMBRE 2016