La troisième vague d’Internet
La numérisation rapide et l’élargissement du nombre d’utilisateurs aux appareils et aux machines ouvrent une nouvelle ère d’Internet, qui impose une évolution de l’écosystème de périphérie.
Par Geng Lin, directeur technique de F5
La pandémie de COVID-19 qui a bouleversé le monde a engendré une plus grande volatilité, mais face aux crises et aux opportunités, le monde ne réagit pas de manière inattendue. Nous avons constaté que la COVID-19 a accéléré de façon exponentielle le rythme de la numérisation. Satya Nadella, PDG de Microsoft, a déclaré dans une formule devenue célèbre que plusieurs années de transformation numérique avaient été condensées en quelques mois seulement.
Aujourd’hui, le monde prend incontestablement le virage du numérique. L’une des conséquences de cette numérisation est l’augmentation du volume de données. Dans son rapport « Data Age 2025 », IDC prévoit que le volume mondial de données atteindra 175 Zo d’ici 2025.1 Ces données seront stockées dans le cœur du réseau (centres de données traditionnels et cloud), à la périphérie du réseau et sur des terminaux périphériques tels que les PC, les smartphones et les appareils IoT. En outre, 30 % de ces données seront consommées en temps réel.
Cela s’explique en partie par les progrès technologiques. Avec la 5G, les vitesses de transfert de données sont jusqu’à 100 fois supérieures à celles des générations précédentes de réseaux sans fil, et la latence passe généralement de 20 ms à 1 ms.2 Ces nouvelles capacités augmenteront la vitesse de génération des données et permettront de les traiter en temps réel.
Une grande partie de ces données en temps réel est générée et consommée par des appareils fixes : ampoules, caméras de sécurité, appareils électroménagers. Un tiers des propriétaires ont davantage utilisé leurs appareils pendant la pandémie, notamment près de la moitié (46 %) des propriétaires de serrures connectées.3 Mais une part importante de ces appareils est mobile : dispositifs portables dans le secteur de la santé, véhicules connectés, capteurs assurant le suivi et la surveillance des chaînes d’approvisionnement. En novembre 2020,4 aux États-Unis seulement, 45 % du trafic web provenait de téléphones mobiles.
“Chaque seconde, 127 nouveaux appareils IoT sont connectés à Internet.”
Cette croissance fulgurante du nombre d’appareils a radicalement changé la définition d’un utilisateur : les machines, les scripts et les logiciels jouent désormais un rôle autrefois réservé aux seuls êtres humains. Cette croissance devrait se poursuivre.
Dans le même temps, le nombre de personnes utilisant cette technologie continue d’augmenter. En 2019, on comptait 4,9 milliards d’internautes. D’ici fin 2022, ce nombre devrait atteindre 6 milliards. Et d’ici 2030, les experts prévoient que 90 % de la population mondiale estimée à 8,5 milliards d’habitants, âgée de six ans et plus, sera active dans le monde numérique.5 Nombre de ces utilisateurs dépendent désormais des services numériques dans presque tous les domaines de leur vie. Par exemple, le recours à la télémédecine a connu une hausse vertigineuse de 6 000 % pendant la pandémie.6 Les pressions et les exigences d’une société décentralisée et active dans le monde numérique, associées à la croissance fulgurante du nombre d’appareils, marquent le début d’une troisième ère d’Internet.
L’évolution de l’edge est portée par la troisième vague d’Internet
Nous pensons que l’essor et l’évolution de l’informatique en périphérie découleront inévitablement de l’avènement de la troisième vague d’Internet. Comme nous le savons, la transformation liée à Internet a fait entrer le monde dans l’ère du PC et d’Internet. Le cloud computing et l’adoption des smartphones ont ensuite inauguré l’ère de l’Internet mobile. Nous entrons désormais dans une troisième ère : celle de l’Internet des objets en mouvement.
Les défis qui émergent à cette époque transforment l’écosystème de l’edge computing, qui passe d’un Edge 1.0 statique et fermé à un Edge 2.0 ouvert et autonome. Ce processus s’apparente à l’évolution d’organismes unicellulaires vers des organismes complexes.
L’écosystème Edge a évolué
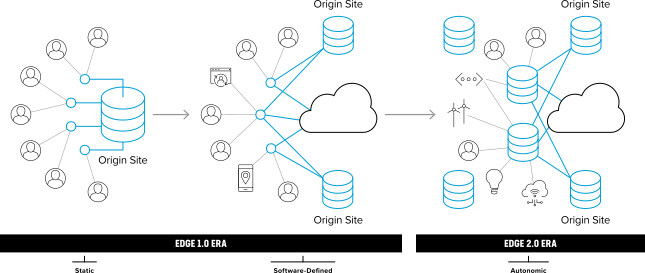
Par exemple, aux débuts de l’essor du cloud, quelques grands clouds publics et réseaux de diffusion de contenu (CDN) dominaient la fourniture d’applications sur Internet et la distribution de services numériques. Ces fournisseurs faisaient office de points de contrôle centralisés de l’écosystème des applications Internet, un peu à la manière des douze nerfs crâniens dans le corps humain. À mesure que les cas d’usage et l’écosystème du cloud se développent, les services numériques doivent de plus en plus prendre des décisions en temps réel à partir de connaissances locales, à la « périphérie » d’Internet, à l’image du fonctionnement du système nerveux autonome dans le corps humain.
C’est cette évolution qui fait entrer l’edge computing dans une nouvelle ère d’autonomie. Cela n’a rien de surprenant. Chaque nouvelle vague d’Internet a apporté son lot de défis, auxquels l’edge computing a contribué à répondre.
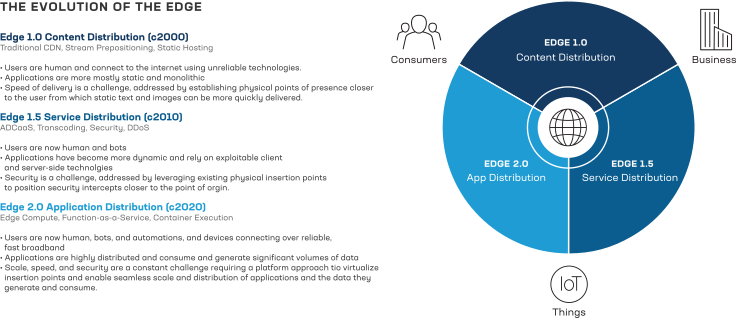
Première vague : Edge 1.0
Tim Berners-Lee, l’inventeur du World Wide Web, avait anticipé les problèmes de congestion auxquels les internautes seraient confrontés lors du transfert de grandes quantités de contenu web sur des connexions lentes ; il avait baptisé ce phénomène le « World Wide Wait ». À l’époque, le paradigme dominant visait, à juste titre, à distribuer les contenus web ou les applications web relativement statiques afin de les rapprocher des utilisateurs et de répondre aux besoins de rapidité et de redondance. Cette nécessité a donné naissance à plusieurs principes architecturaux fondamentaux, notamment des points de présence (PoP) physiques proches des utilisateurs finaux, la mise en cache du contenu, la prédiction de la localisation, l’évitement de la congestion, les algorithmes de routage distribué, entre autres.
Deuxième vague : Edge 1.5
L’avènement du Web 2.0, conjugué à l’émergence des clouds publics et des solutions SaaS, a introduit de nouveaux principes architecturaux. Les applications sont devenues la principale forme de contenu sur Internet. Dès lors, l’edge distribué ne pouvait rester à l’état embryonnaire : il devait évoluer au même rythme que les architectures applicatives qu’il prenait en charge, tout en faisant face à une pression croissante pour sécuriser une économie numérique en plein essor. Une part considérable de l’économie mondiale dépendant désormais fortement d’applications axées sur le commerce, les services de sécurité sont rapidement devenus un complément incontournable de l’offre des fournisseurs de CDN. Leur présence mondiale les rapprochait davantage des utilisateurs — et leur permettait donc de neutraliser les menaces plus tôt — que le cloud et les centres de données traditionnels. Ces services ont été bâtis sur l’infrastructure mise en place pour distribuer du contenu et constituent donc des environnements fermés et propriétaires.
Troisième vague : Edge 2.0
Aujourd’hui, les applications ne sont plus des destinations de routage « passives » du réseau de diffusion, mais des participantes actives. Par exemple, dans le cas d’applications distribuées basées sur Kubernetes, la logique applicative — intégrée à un conteneur — peut être déplacée dynamiquement vers n’importe quel emplacement de calcul approprié disposant d’une pile Kubernetes compatible. Cette approche s’oppose directement aux principes architecturaux sur lesquels reposaient les premières solutions edge. En effet, celles-ci trouvent leur origine à une époque où les contenus (ou les applications) étaient des entités statiques associées à des emplacements physiques. Ces solutions edge partent du principe que seul le réseau de diffusion de contenu fait office de « plateforme intelligente » pour connecter les utilisateurs aux applications, tandis que les applications (et les utilisateurs) restent des « points de terminaison » passifs de cette « plateforme intelligente ». Cette approche n’est désormais plus la meilleure architecture pour connecter les utilisateurs aux contenus ou aux applications.
Les utilisateurs ont eux aussi évolué. Non seulement leur maîtrise du numérique et leur appétence pour les interactions numériques sont à des années-lumière de ce qu’elles étaient lors du lancement du premier CDN en 1998, mais la technologie a également imposé une redéfinition de ce qu’est un utilisateur. Aujourd’hui, un « utilisateur » peut tout aussi bien être une machine, un script ou un service automatisé agissant pour le compte d’un être humain. Il peut s’agir d’un capteur recueillant des données critiques dans une usine ou un champ agricole. D’un côté, ces « utilisateurs » conservent les mêmes exigences que leurs homologues humains en matière de rapidité, de sécurité et de confidentialité. De l’autre, ces nouveaux « utilisateurs » — notamment des terminaux IoT intelligents dotés de piles applicatives intégrées — participent souvent au traitement dynamique de la logique applicative et à l’analyse des données afin d’offrir des expériences numériques sécurisées et optimales.
L’émergence de l’Edge 2.0
Les principaux défis applicatifs auxquels l’Edge a émergé pour répondre — d’abord la vitesse, puis la sécurité — existent toujours aujourd’hui. Ce qui a changé, c’est la définition de l’application (d’une instance statique résidant à un emplacement fixe à des unités conteneurisées « mobiles »), de l’utilisateur (d’un utilisateur humain à un « objet » intelligent), de l’emplacement (d’une adresse IP à un identifiant logique), ainsi que les cas d’usage que l’Edge vise à prendre en charge (de la diffusion de contenu à la distribution dynamique d’applications et à la prise de décision en temps réel à l’Edge).
La transformation numérique et l’IoT font émerger de nouvelles exigences en matière d’expériences numériques, qui nécessitent la distribution des applications, l’analyse en temps réel et la prise de décision à la périphérie du réseau. L’edge computing devient ainsi un levier essentiel de la transformation numérique dans l’industrie. Selon le rapport 2021 sur l’état de la stratégie applicative,7 76 % des organisations ont mis en œuvre des déploiements en périphérie ou les planifient activement, principalement afin d’améliorer les performances des applications et de collecter des données ou de permettre leur analyse.
En outre, un très grand nombre d’« objets » ont été intégrés à la dernière vague de transformation numérique. Le rapport annuel sur Internet de Cisco8 prévoit que « d’ici 2023, il y aura sur Terre plus de trois fois plus d’appareils connectés que d’êtres humains. Environ la moitié des connexions mondiales seront des connexions de machine à machine, et le secteur du M2M sera dominé par des “objets” destinés aux consommateurs dans les maisons intelligentes et les automobiles. » En raison de la séparation historique entre l’IT et l’OT (technologies opérationnelles), bien que le cloud computing ait considérablement accru la puissance de calcul, l’ajout d’« objets » continue de poser des défis à l’architecture réseau dans le modèle cloud. Dans l’environnement mobile de l’IoT propre à l’ère de l’Edge 2.0, l’IT et l’OT convergeront et disposeront de capacités plus puissantes en matière de détection intelligente et d’automatisation. Autrement dit, outre le traitement centralisé des données rendu possible par le cloud computing, la périphérie du réseau réunira une multitude d’appareils et de données, et fournira une puissance de calcul considérable à proximité des terminaux, libérant ainsi une importante valeur commerciale.
Pour que les organisations puissent tirer parti de l’Edge 2.0 et en récolter les bénéfices, elles auront notamment besoin d’une plateforme de distribution d’applications axée sur une approche globale et fondée sur un ensemble différent de principes de conception technologique.
Une plateforme de distribution d’applications Edge 2.0 doit reposer sur les principes de conception clés suivants :
Plan de contrôle unifié
- Pour une plateforme de distribution d’applications Edge 2.0, l’« edge » peut désigner tout environnement physique ou logique, des terminaux des utilisateurs aux clouds publics. Un plan de contrôle unifié des applications garantit une définition commune des politiques de sécurité, des politiques de localisation des données et de la gestion des identités des utilisateurs dans les différents environnements, et en assure l’application grâce à l’intégration d’outils d’automatisation et d’orchestration.
Orienté applications
- Une plateforme de distribution d’applications Edge 2.0 s’intégrera pleinement aux outils de gestion du cycle de vie des applications. Les politiques de sécurité des applications et de localisation des données, la gestion des identités et l’orchestration des ressources sont « déclarées » via le plan de contrôle unifié et appliquées dans tous les environnements où la plateforme s’exécute. L’Edge devient une « propriété déclarée » de l’application cible (chaque application disposant ainsi de son propre Edge « personnalisé ») et est « exécuté » par la plateforme sans nécessiter de provisionnement manuel. Les développeurs peuvent ainsi se concentrer sur la logique applicative, les interactions entre applications (API) et les processus métier, sans avoir à se soucier de la gestion de l’infrastructure ou des emplacements.
Sécurité distribuée intégrée à la plateforme
- Dans une plateforme de distribution d’applications Edge 2.0, les politiques de sécurité des applications sont définies de manière uniforme via le plan de contrôle unifié. Elles sont distribuées afin d’être appliquées dans chaque environnement où s’exécute l’application. Les fonctionnalités de sécurité directement intégrées à la plateforme (par exemple, le chiffrement et une détection des bots à la pointe du marché) permettent à ces fonctions de sécurité d’accompagner l’application par défaut.
Traitement distribué des données et analytique intégrée
- Une plateforme de distribution d’applications Edge 2.0 devient une infrastructure mondiale pour la logique applicative, ainsi que pour le traitement et l’analyse des données. Tout service numérique nécessite à la fois des données et une logique applicative, mais le stockage, le traitement et la transformation des données ne doivent pas nécessairement s’effectuer au même endroit que celui où réside la logique applicative. L’emplacement des données doit être défini indépendamment, au moyen d’un ensemble de politiques au niveau de la plateforme, déterminées par des facteurs tels que la gravité des données, les réglementations (PCI, RGPD, entre autres) et le rapport prix/performances du traitement. À l’instar des politiques de sécurité, les politiques relatives à l’emplacement des données doivent être « déclarées » par les utilisateurs via le plan de contrôle unifié, puis appliquées par la plateforme dans n’importe quel environnement. Une plateforme Edge 2.0 a également un rôle à jouer dans d’autres politiques de gestion des données, telles que la traçabilité des données — qui consiste à stocker des informations sur les données sous forme d’attributs intégrés —, tout en proposant un ensemble de fonctionnalités opérationnelles intégrées pour l’observabilité, la diffusion en continu des données de télémétrie, les outils de machine learning et les services ETL.
Edge élastique défini par logiciel
- Pour une plateforme de distribution d’applications Edge 2.0, l’« edge » n’est plus défini par des PoP physiques situés à des emplacements précis. Il est désormais défini dynamiquement par le plan de contrôle Edge 2.0 sur des ressources disponibles partout où le client le souhaite : dans des clouds publics, des hyperviseurs, des centres de données ou des clouds privés, voire sur des machines physiques situées dans des sites « distants » propres à son activité. Les capacités de connectivité réseau sont également fournies de manière logicielle, sous forme de surcouche à une infrastructure WAN privée ou publique, sans nécessiter d’efforts colossaux d’assemblage et de configuration. La plateforme répond à la « déclaration d’intention » de l’application cible en fournissant, à la demande de celle-ci, un Edge élastique personnalisé et défini par logiciel. L’« Edge » — ainsi que tout ce qu’il met en place pour l’application dans le cadre de cette déclaration — devient alors une simple propriété de l’application, facile à utiliser.
Calcul optimisé pour le matériel
- Les progrès réalisés dans les technologies de processeurs et de chipsets — notamment les GPU, DPU, TPU et FPGA, dont les capacités et la puissance ne cessent de croître — permettent désormais à l’informatique spécialisée d’optimiser considérablement l’utilisation des ressources pour certains types de charges de travail. Une plateforme de distribution d’applications Edge 2.0 interagira avec les systèmes dotés de ce matériel spécialisé afin de cibler, déployer et exécuter les charges de travail applicatives susceptibles d’en bénéficier. Par exemple, elle pourra détecter et configurer des ressources GPU pour les charges de travail intensives d’IA/ML, ou localiser et intégrer un DPU afin de fournir les services spécialisés de sécurité applicative et de mise en réseau dont une application a besoin. La prise en compte du matériel par une plateforme de distribution d’applications Edge 2.0 offre des avantages prometteurs pour la création de « systèmes industriels » intelligents, spécialisés et orientés applications, ouvrant ainsi des possibilités illimitées pour mettre en place des solutions IoT attrayantes lorsque le traitement en temps réel doit être effectué localement. Par exemple, une borne de recharge pour véhicules électriques peut servir de point de présence pour agréger les grandes quantités de données générées par les capteurs des véhicules, tandis qu’un véhicule autonome fonctionnant sous Android OS peut se comporter comme un centre de données mobile exécutant en continu des autodiagnostics assistés par le matériel.
Naviguez dans la troisième vague d’Internet grâce à une diffusion innovante des applications
L’intelligence distribuée et en temps réel rendue possible par la plateforme applicative Edge 2.0 jouera un rôle central dans le monde numérique de demain. Pour la plupart des entreprises, cela implique de repenser leurs modèles de mise à disposition des applications. La mise à disposition actuelle des applications et des services repose sur un modèle centralisé, dans lequel la logique applicative est regroupée en un point central. Celle-ci est hébergée dans le cloud public ou dans des centres de données privés. À l’ère de l’Edge 2.0, l’infrastructure, les données et l’architecture applicative seront davantage distribuées et adopteront des approches pair à pair. Nous pensons toutefois que cette transition constituera une évolution — autrement dit, un enrichissement — des technologies actuelles de mise à disposition des applications, plutôt qu’une révolution.
Fort de nombreuses années d’expérience dans la sécurité des applications multicloud et les technologies de mise à disposition d’applications, F5 a toujours répondu aux besoins des applications, qui constituent l’actif essentiel des organisations à l’ère numérique. À l’ère de l’Edge 2.0, la périphérie passe d’un modèle fermé à un modèle ouvert. Grâce à l’acquisition récente de Volterra, F5 est idéalement positionné pour jouer un rôle moteur dans la création de ce nouveau paradigme de distribution des applications Edge 2.0.
Aujourd’hui, tous les secteurs accélèrent leur transformation numérique. Nous savons que le déploiement en périphérie fait progressivement partie intégrante de la stratégie applicative de nos clients, et nous sommes impatients de les accompagner pour tirer parti de cette nouvelle vague d’Internet.
Ressources
2 https://www.gsma.com/wp-content/uploads/2019/04/The-5G-Guide_GSMA_2019_04_29_compressed.pdf
4 Statista, « Part du trafic provenant des appareils mobiles »
5 Cybersecurity Ventures « Combien d’internautes comptera le monde en 2022 et en 2030 ? »