
Au-delà de la protection avancée contre les menaces
Introduction
Alors que les menaces persistantes avancées (APT) dominent le paysage des logiciels malveillants, la détection basée sur les signatures n’offre plus une protection suffisante face à cet environnement de menaces en constante évolution. La détection basée sur les signatures repose sur la mise à disposition, par les fournisseurs, de mises à jour des signatures pour leurs plateformes. Malheureusement, bon nombre des menaces actuelles sont conçues pour infiltrer une organisation spécifique, ne sont utilisées qu’une seule fois, puis sont reconditionnées et modifiées afin d’échapper à la détection.
Contrairement aux solutions limitées de détection et de prévention des intrusions, les systèmes de protection avancée contre les menaces (ATP) interceptent et exécutent les objets suspects avant qu’ils ne transitent sur le réseau, afin de s’assurer que le trafic inspecté ne présente aucun danger pour le terminal. Les systèmes ATP peuvent également bloquer une menace encore jamais observée, telle qu’une attaque zero-day.
Les systèmes ATP étant particulièrement efficaces pour bloquer les logiciels malveillants, ils sont de plus en plus déployés afin de protéger une part croissante du trafic entrant et sortant. Toutefois, leur déploiement accru a mis en évidence trois domaines dans lesquels des technologies complémentaires peuvent encore renforcer leur efficacité : la prise en charge de SSL/TLS, la haute disponibilité et l’orientation du trafic. Ce document examine comment les solutions F5 et FireEye fonctionnent conjointement pour offrir des performances accrues et de meilleurs résultats dans ces trois domaines.
Au-delà de la protection avancée contre les menaces
Plusieurs tendances rendent nécessaire l’amélioration de l’inspection SSL/TLS, notamment l’utilisation croissante de SSL/TLS, la complexité accrue des protocoles cryptographiques (avec, par exemple, des clés plus longues) et la tendance des acteurs malveillants à chiffrer les charges utiles malveillantes afin qu’elles ne puissent pas être détectées. Ces tendances font peser une charge toujours plus importante sur les systèmes ATP existants et ont largement contribué au développement de F5® SSL Orchestrator™, une solution qui assure le déchiffrement et le rechiffrement hautes performances du trafic SSL/TLS entrant et sortant, le chaînage dynamique des services et l’orientation du trafic en fonction de règles afin de gérer intelligemment les flux de trafic chiffrés sur l’ensemble de la chaîne de sécurité, permettant ainsi aux systèmes ATP de se consacrer exclusivement à la détection des objets malveillants.
F5 SSL Orchestrator apporte une flexibilité accrue à vos systèmes de détection et d’atténuation des menaces et améliore considérablement votre capacité à évoluer sans interruption. Comme toute solution, les systèmes ATP et leurs capteurs critiques peuvent tomber en panne, ce qui peut facilement entraîner le blocage du trafic. F5 SSL Orchestrator contribue à garantir que les sites critiques atteignent leurs objectifs de disponibilité et de temps de fonctionnement, même en cas de défaillance d’un capteur ou d’un équipement. F5 SSL Orchestrator répartit intelligemment le trafic entre plusieurs systèmes ATP afin qu’un site reste disponible même en cas de panne ou de surcharge d’un capteur. En outre, cette configuration permet aux administrateurs d’ajouter ou de retirer des capteurs sans compromettre la disponibilité globale du site.
La solution intégrée de sécurité réseau F5 et FireEye
Associé à FireEye Network Security, F5 SSL Orchestrator offre des options de déploiement flexibles et une grande évolutivité pour une protection optimale contre les menaces. Lorsqu’il est déployé sur le réseau entre un intranet et Internet, F5 SSL Orchestrator crée une zone de déchiffrement en texte clair entre le client et le serveur web. Celle-ci sert de point de visibilité centralisé permettant aux dispositifs de sécurité FireEye d’inspecter le trafic. Grâce à la gestion SSL/TLS, à la visibilité sur le trafic SSL/TLS entrant et sortant, ainsi qu’aux options de déploiement en ligne et hors bande, les menaces persistantes avancées (APT) peuvent être contenues rapidement et efficacement en temps réel. Les administrateurs peuvent ainsi mettre en quarantaine ou supprimer les données malveillantes avant qu’elles ne s’infiltrent dans le réseau.
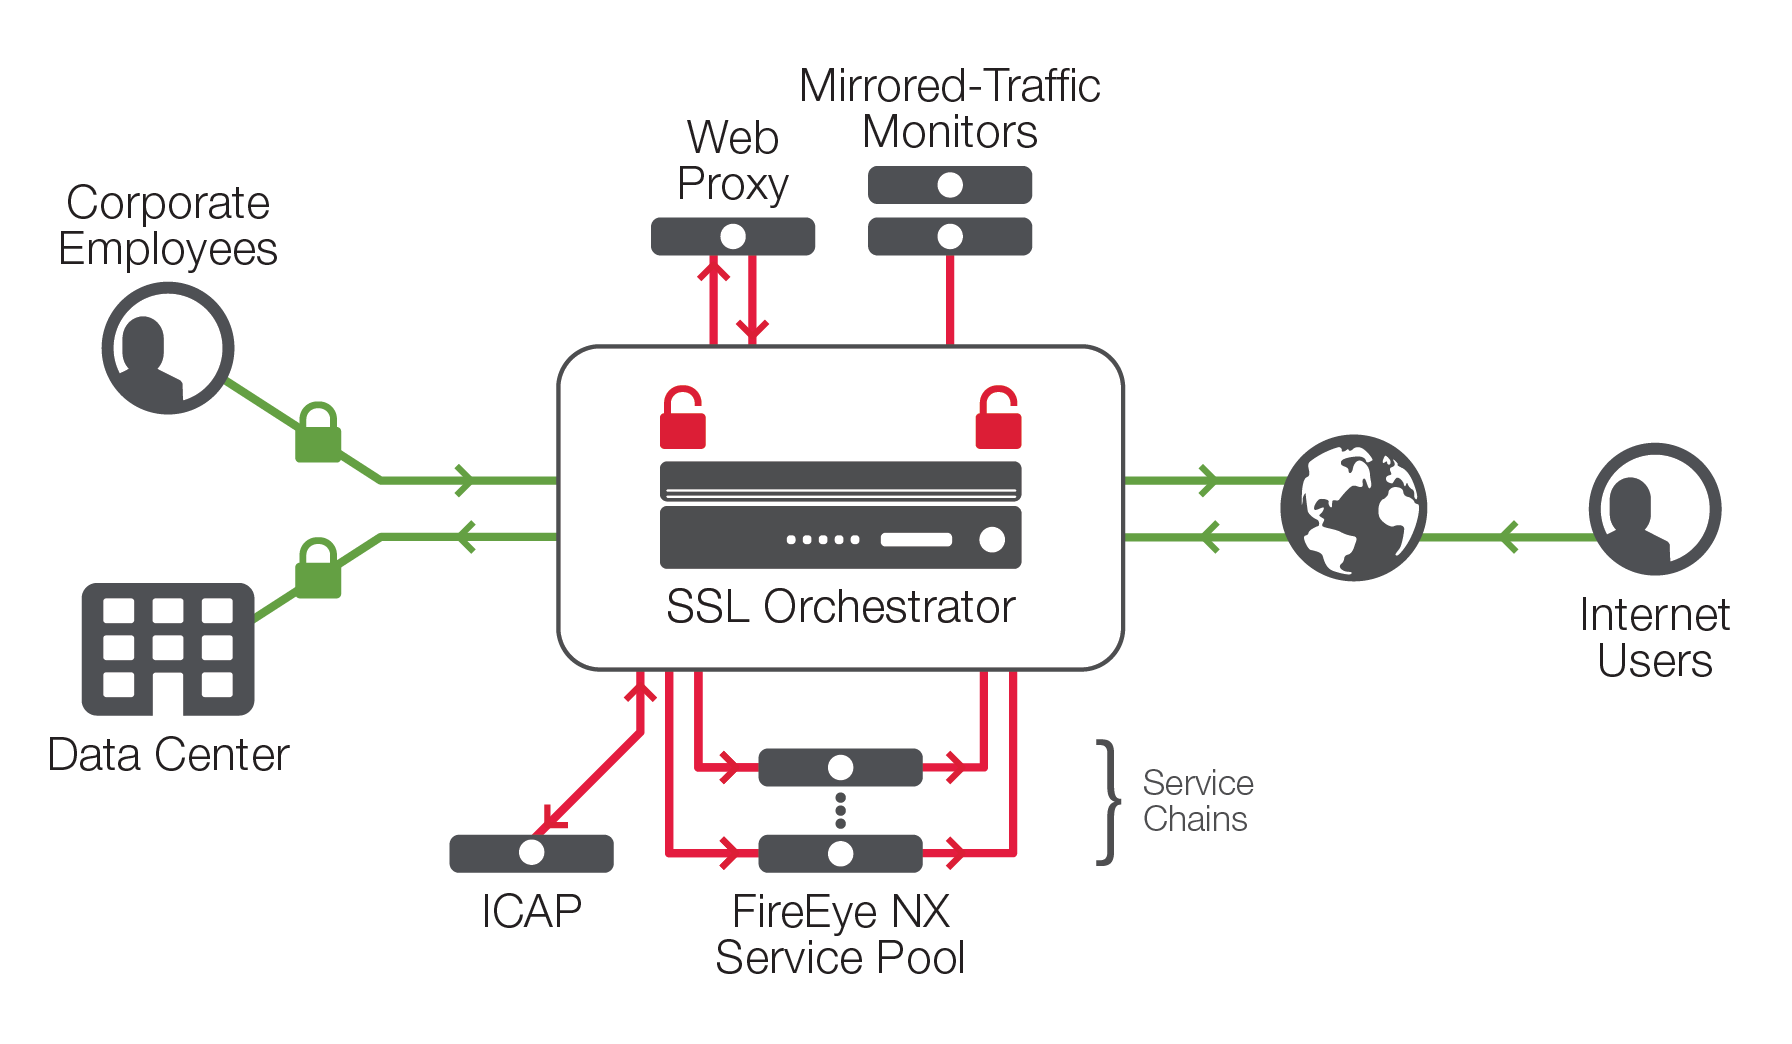
La figure 1 présente la solution complète F5 SSL Orchestration et FireEye, qui exploite pleinement les capacités des technologies combinées afin d’offrir une évolutivité élastique et un chaînage des services.
F5 SSL Orchestrator déployé en ligne sur le trafic web :
1. Déchiffre le trafic SSL afin de l’acheminer vers le pool FireEye Network Security.
2. Chiffre le trafic SSL qui a transité par l’équipement FireEye Network Security.
3. Effectue l’équilibrage de charge sur le pool FireEye, garantissant une disponibilité optimale.
4. Permet de contourner le pool lorsque tous ses membres sont indisponibles.
5. Détermine si le trafic doit être déchiffré ou s’il peut contourner le pool FireEye sans être déchiffré, réduisant ainsi la charge sur les appareils.
Cette architecture permet aux équipements FireEye de fonctionner de manière optimale et d’exploiter pleinement leurs capacités sans compromettre le débit du trafic. La gestion des clés est centralisée dans F5 SSL Orchestrator, ce qui dispense le pool FireEye d’assurer toute fonction SSL, tout en lui offrant une visibilité complète sur le trafic.
Le chaînage dynamique des services et l’orientation du trafic basée sur des politiques de F5 SSL Orchestrator vous permettent de gérer intelligemment les flux de trafic chiffrés sur l’ensemble de la chaîne de sécurité, tout en garantissant une disponibilité optimale. L’orientation du trafic permet aux flux identifiés comme ne nécessitant pas de déchiffrement (tels que le trafic VDI) de contourner le pool ATP, augmentant ainsi la capacité effective de ce dernier. Cette configuration assure également la continuité du trafic en cas de ralentissement ou de défaillance des capteurs FireEye. L’architecture protège ainsi le trafic de manière optimale en détectant les menaces et en bloquant les attaques, tout en améliorant l’efficacité et en éliminant les goulets d’étranglement liés aux performances.
Conclusion
Les défis de sécurité actuels, particulièrement redoutables, exigent à la fois une protection avancée contre les menaces et la capacité à garantir la disponibilité des applications. F5 et FireEye collaborent afin de proposer des solutions réunissant les technologies, les renseignements et l’expertise les plus efficaces pour détecter et neutraliser les activités malveillantes avant qu’elles ne se produisent. Les solutions F5 et FireEye vous permettent de détecter les menaces dissimulées grâce à une visibilité SSL accrue, de garantir une sécurité et des performances optimales au moyen d’un chaînage dynamique des services et d’un routage du trafic fondé sur des politiques, de fournir une protection avancée contre les menaces avec une évolutivité renforcée et d’améliorer l’efficacité opérationnelle grâce à une architecture optimisée.
Pour découvrir comment F5 et FireEye peuvent contribuer à la réussite de votre entreprise, rendez-vous sur f5.com/fireeye.
PUBLIÉ LE 13 DÉCEMBRE 2018