Configurez facilement un accès sécurisé à toutes vos applications via Azure Active Directory
F5 Zero Trust Access for BIG-IP et Microsoft Entra ID fonctionnent en parfaite synergie pour fédérer l’accès à toutes vos applications, y compris les applications classiques et personnalisées.
Malgré la tendance persistante à migrer les charges de travail vers le cloud et à développer de nouvelles applications cloud-native, la majorité des applications critiques des entreprises resteront probablement hébergées sur site dans un avenir prévisible. Seuls 27 % des répondants au rapport F5 2020 sur l’état des services applicatifs ont indiqué que plus de la moitié de leurs applications seraient dans le cloud d’ici fin 2020.
Le déploiement et la maintenance d’un ensemble d’applications dans le cloud et sur site ne constituent pas un nouveau défi, mais un aspect — la mise en place d’une architecture de sécurité Zero Trust — est devenu particulièrement urgent avec la forte augmentation du nombre de collaborateurs nomades et en télétravail. F5 et Microsoft proposent une solution intégrée qui associe les meilleures technologies pour adopter le modèle Zero Trust sur l’ensemble des applications d’une organisation, qu’il s’agisse d’applications « classiques » sur site ou d’applications d’entreprise déployées dans le cloud. F5 fournit également aux administrateurs les outils nécessaires pour simplifier considérablement la gestion des accès et la configuration de ces applications.
L’adoption d’un modèle de sécurité Zero Trust est une priorité à l’échelle de l’entreprise qui, compte tenu de son ampleur, nécessite des solutions complètes demandant peu d’interventions. F5 et Microsoft ont étroitement collaboré pour proposer une telle solution, garantissant la sécurité et l’efficacité des applications d’entreprise déployées dans le cloud ou en mode SaaS (Software as a Service), tout en permettant aux applications sur site de bénéficier des fonctionnalités et capacités de Microsoft Entra ID grâce à F5 Zero Trust Access for BIG-IP (anciennement BIG-IP APM). Zero Trust Access for BIG-IP intègre également Access Guided Configuration (AGC), une fonctionnalité capable de réduire de 75 % la complexité de la configuration des accès aux applications. Cela a un impact considérable sur la charge de travail des équipes NetOps et SecOps, d’autant plus que cette fonctionnalité automatise des tâches souvent aussi fastidieuses qu’importantes, réduisant ainsi le risque d’erreur humaine lorsque la précision est essentielle.
“Il a été démontré que les fonctionnalités Access Guided Configuration de F5 Zero Trust Access for BIG-IP réduisent de 75 % la complexité de la configuration des accès aux applications.”
Une entreprise type peut disposer de dizaines, de centaines, voire de milliers d’applications « classiques » ou sur mesure, toujours utilisées au quotidien, dont beaucoup ont été développées avant que le cloud public ne devienne une priorité. Il peut s’agir aussi bien d’applications éprouvées proposées par des éditeurs de référence comme Oracle et SAP que d’applications hautement personnalisées assurant la gestion des ventes, des stocks, de la logistique ou d’autres fonctions essentielles à l’activité de l’entreprise. Il est indispensable que les utilisateurs puissent accéder rapidement et facilement à ces applications, où qu’ils se trouvent, et qu’aucune ne soit moins utilisée en raison d’un accès à distance trop compliqué.
Intégration de l’accès Zero Trust pour BIG-IP et Azure AD
Dans le cloud, Entra ID offre un service d’identité d’entreprise de confiance qui propose également l’authentification unique (SSO) et l’authentification multifacteur (MFA) pour aider à protéger les utilisateurs contre 99,9 % des cyberattaques. Entra ID prend en charge plus de 2 800 applications SaaS préintégrées, notamment Office 365, Google Apps et Salesforce. Pour de nombreuses organisations, Entra ID constitue déjà une source d’identité de confiance permettant à leurs collaborateurs, partenaires et clients de se connecter.
Zero Trust Access for BIG-IP sécurise, simplifie et protège l’accès des utilisateurs aux applications, aux données et aux interfaces de programmation d’applications (API), tout en offrant la passerelle d’accès la plus évolutive du marché. Zero Trust Access for BIG-IP est déjà déployé dans la majorité des entreprises du classement Fortune 500, où il constitue un composant essentiel aux côtés d’autres solutions telles que F5 BIG-IP Local Traffic Manager (F5 BIG-IP LTM) et F5 WAF for BIG-IP.
Zero Trust Access for BIG-IP sert de passerelle d’accès aux applications classiques et personnalisées d’une organisation. L’intégration de F5 et d’Entra ID comble le fossé en matière d’identité entre les applications de cloud public et SaaS qui prennent en charge les méthodes d’authentification modernes, telles que Secure Assertion Markup Language (SAML), Open Identity Connect (OIDC) et Open Authentication (OAuth), et les applications sur site et de cloud privé qui prennent en charge les méthodes d’authentification classiques, telles que Kerberos, l’authentification basée sur les en-têtes et RADIUS.
Zero Trust Access pour BIG-IP et Entra ID fonctionnent en parfaite harmonie pour fédérer les identités des utilisateurs et faciliter leur authentification et leur autorisation d’accès aux applications d’entreprise, quel que soit leur lieu d’hébergement. Les entreprises peuvent appliquer les stratégies d’accès conditionnel Microsoft Entra et exploiter le moteur Microsoft Entra ID Protection pour détecter les risques liés aux connexions des utilisateurs, ainsi que gérer et surveiller les accès. Elles offrent ainsi aux utilisateurs l’authentification unique (SSO), l’authentification multifacteur (MFA) et l’authentification sans mot de passe pour les applications classiques.
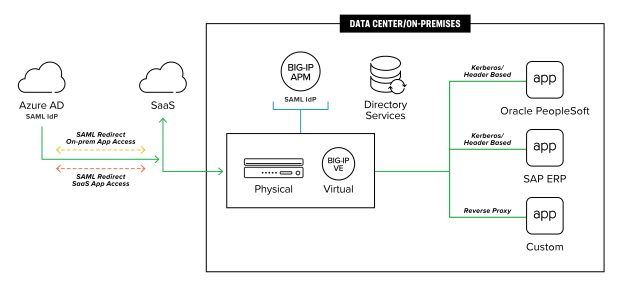
Pour les organisations qui maîtrisent ces technologies, des recommandations et des instructions de configuration et de déploiement, qui peuvent varier selon l’utilisation des applications classiques propre à chaque organisation, sont disponibles auprès de Microsoft et de F5.
Access Guided Configuration simplifie plus que jamais la sécurité des applications
Ensemble, Zero Trust Access pour BIG-IP et Entra ID simplifient l’accès aux applications et améliorent l’expérience utilisateur en centralisant cet accès. Cette solution combinée permet aux utilisateurs de s’authentifier une seule fois pour accéder, depuis un point d’accès unique, à toutes les applications auxquelles ils sont autorisés à accéder, quel que soit leur lieu d’hébergement. Toutefois, l’amélioration de l’expérience utilisateur n’est qu’un des atouts de ce partenariat. Pour les entreprises, il offre de nombreux avantages supplémentaires, notamment une configuration et un déploiement considérablement simplifiés, une réduction de la charge de gestion et une amélioration globale de l’expérience d’administration.
Auparavant, les administrateurs s’appuyaient sur des guides de configuration et des tutoriels pour suivre pas à pas le processus d’intégration de Zero Trust Access pour BIG-IP et d’Entra ID. Désormais, grâce à une interface unique de contrôle des politiques pour toutes les applications, la fonctionnalité Access Guided Configuration (AGC) de Zero Trust Access pour BIG-IP centralise l’authentification, simplifie le déploiement et la gestion des accès aux applications et facilite le travail des administrateurs.
“Grâce à une interface unique de contrôle des politiques pour toutes les applications, la configuration guidée des accès de Zero Trust Access pour BIG-IP centralise l’authentification, simplifie le déploiement et la gestion des accès aux applications et facilite le travail des administrateurs.”
AGC guide l’administrateur pas à pas dans la configuration et le déploiement de Zero Trust Access pour BIG-IP. Cette configuration guidée est nettement plus rapide que l’approche traditionnelle et réduit sensiblement la charge de travail des administrateurs ainsi que les coûts de déploiement.
AGC permet également aux administrateurs Entra ID d’intégrer et de gérer rapidement des applications traditionnelles critiques pour l’activité, telles que SAP ERP et Oracle PeopleSoft. Chacune de ces applications nécessitant sa propre configuration d’accès, les administrateurs devaient jusqu’alors configurer séparément l’accès à leurs applications SAP, à leurs applications Oracle et à toutes les autres applications traditionnelles ou personnalisées, souvent en créant même des configurations spécifiques d’une version à l’autre. L’ensemble du processus est chronophage, fastidieux et sujet aux erreurs humaines. En d’autres termes, il se prête parfaitement à l’automatisation.
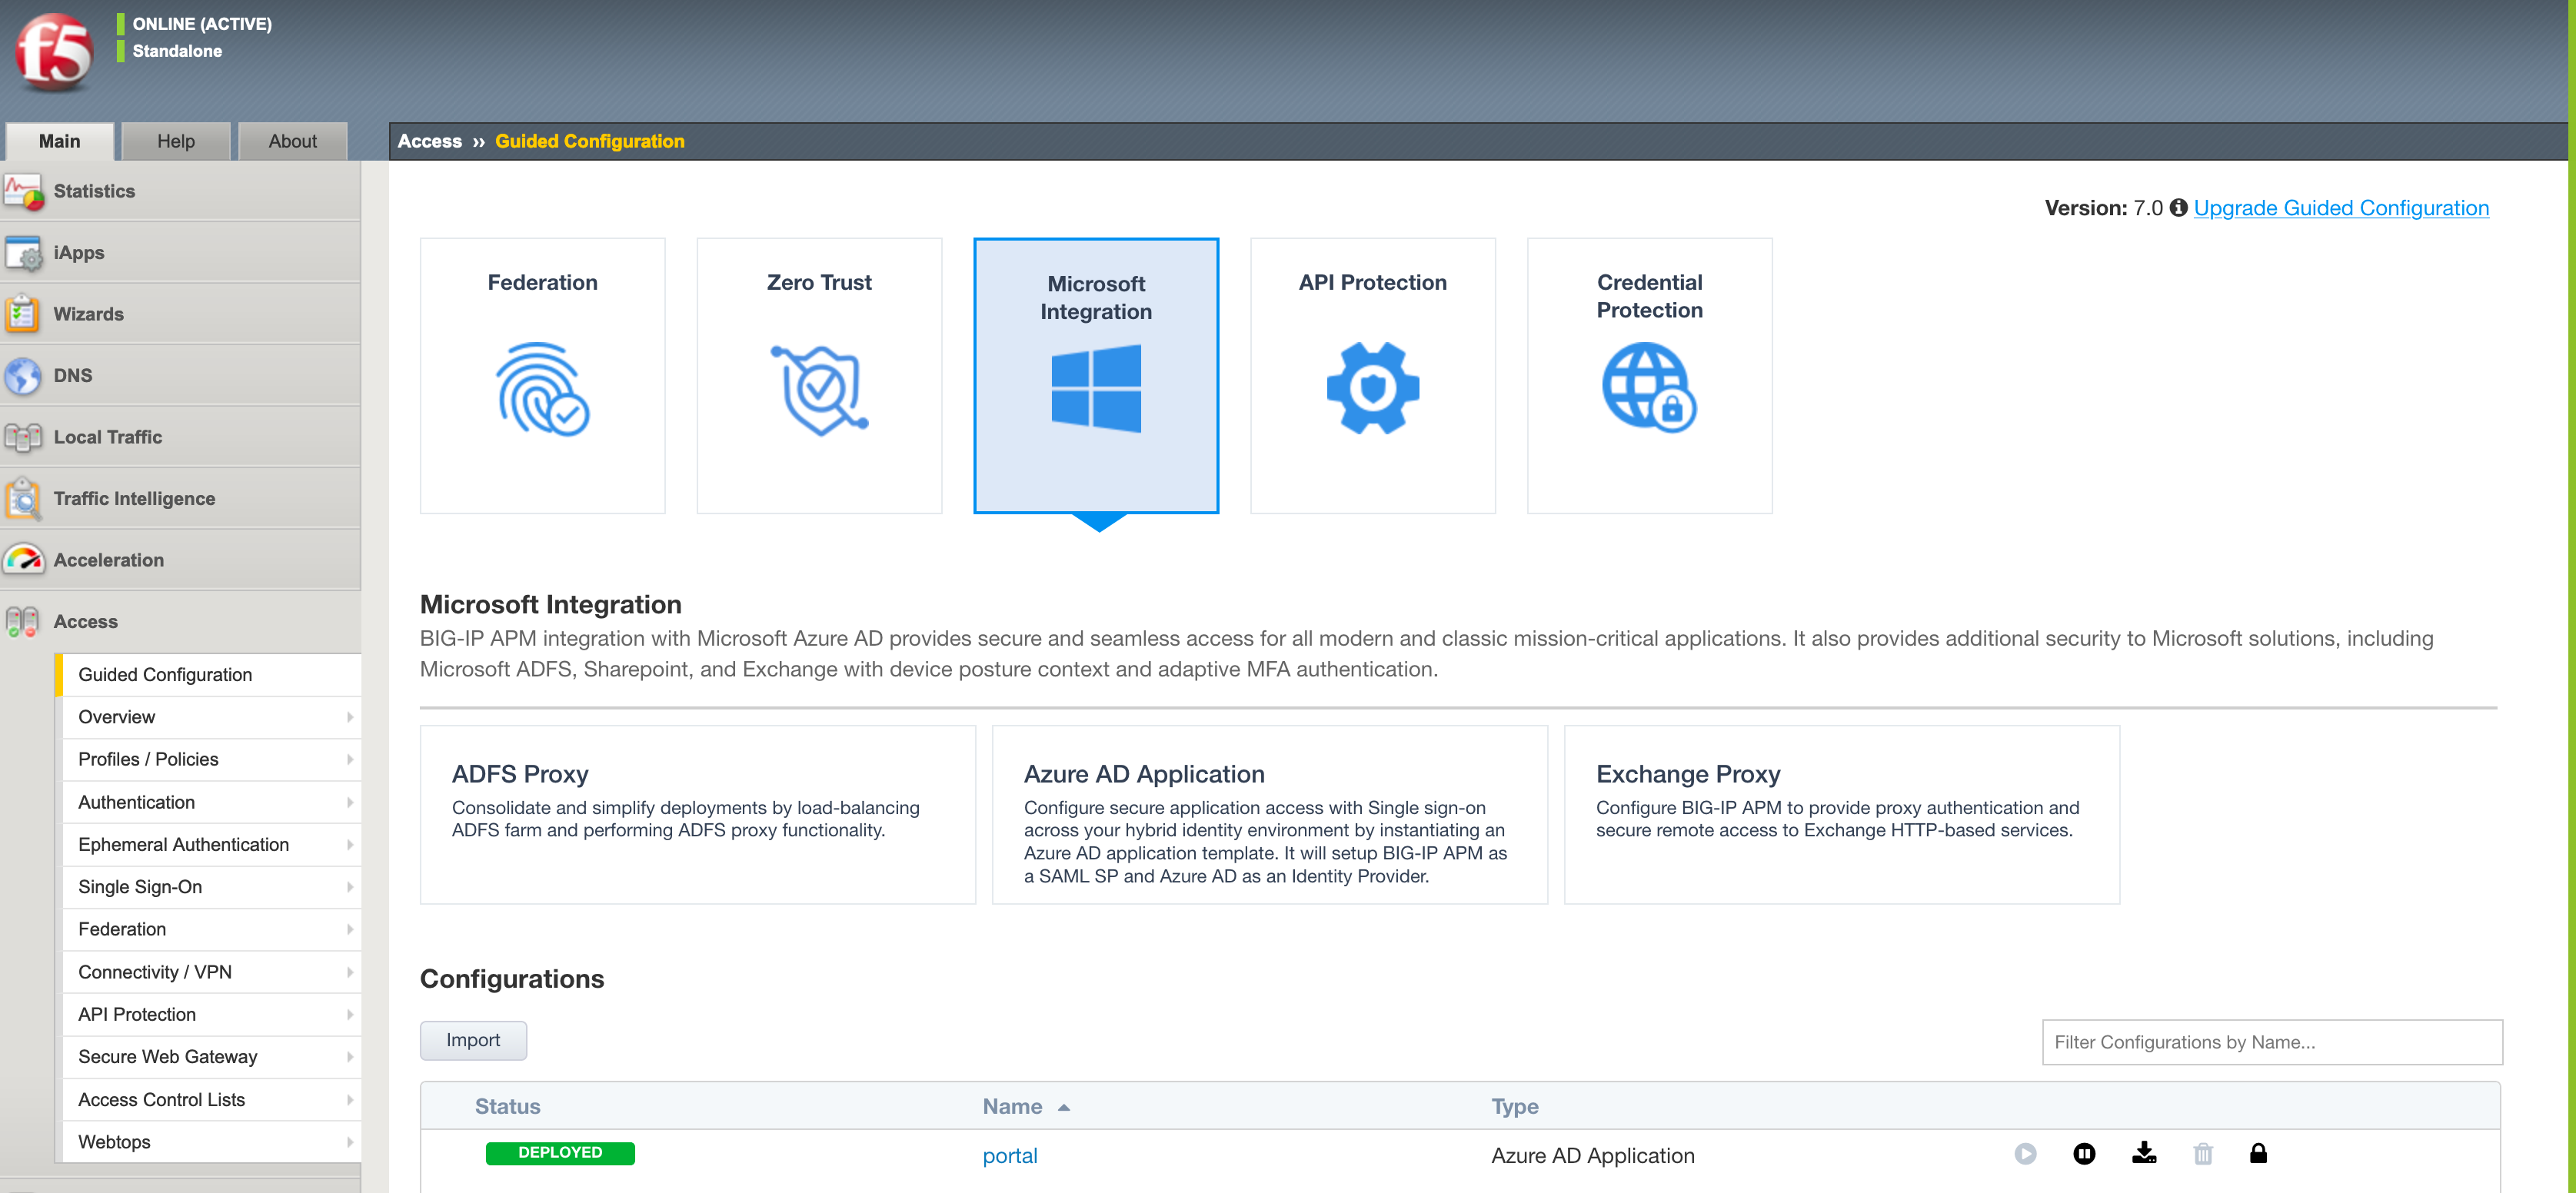
Grâce à AGC, l’administrateur peut renseigner les informations de base au fil d’une série de champs simples et faciles à parcourir. Cette fonctionnalité d’AGC réduit de 75 % la complexité de la configuration par rapport à une configuration guidée générique de Zero Trust Access pour BIG-IP et Entra ID. Une fois le processus guidé terminé et après que l’administrateur a cliqué sur le bouton « Déployer », l’application est accessible aux utilisateurs concernés. En un clic, l’administrateur s’épargne ainsi les nombreuses étapes auparavant nécessaires au déploiement de Zero Trust Access pour BIG-IP et Entra ID afin de pallier les lacunes en matière d’accès à Oracle PeopleSoft et SAP ERP.
“D’un simple clic, l’administrateur s’épargne les nombreuses étapes auparavant nécessaires au déploiement de Zero Trust Access pour BIG-IP et Entra ID afin de combler les lacunes en matière d’accès.”
La solution intégrée fédère l’identité des utilisateurs pour toutes les applications classiques et personnalisées, les applications de cloud public et les applications SaaS approuvées. Elle améliore ainsi l’expérience utilisateur et la sécurité des identifiants grâce à l’authentification unique (SSO), tout en renforçant la sécurité des applications grâce à l’authentification multifacteur (MFA), en particulier pour les applications classiques et personnalisées qui, auparavant, ne pouvaient pas ou ne prévoyaient pas de prendre en charge ces deux mécanismes.
La centralisation de l’authentification des utilisateurs auprès des applications réduit la surface d’attaque d’une organisation, améliore la convivialité et diminue considérablement les coûts d’administration. L’intégration de Zero Trust Access pour BIG-IP à Entra ID permet cette centralisation, améliorant ainsi considérablement l’expérience des utilisateurs comme celle des administrateurs.
Les utilisateurs bénéficient d’une expérience améliorée grâce à une connexion unique qui leur offre un accès fluide et sécurisé à toutes les applications, quels que soient leur emplacement ou la méthode d’authentification utilisée. Parallèlement, les administrateurs peuvent réduire la charge de gestion et les coûts en simplifiant considérablement la configuration des applications classiques et personnalisées qui ne prennent pas en charge l’authentification moderne, que ce soit de manière native ou au moyen d’extensions.
Conclusion
Les applications étant aujourd’hui hébergées sur site ainsi que dans des clouds privés et publics, les entreprises ont besoin d’une solution qui sécurise, simplifie et centralise l’accès à toutes leurs applications, qu’elles soient cloud natives, SaaS, traditionnelles ou personnalisées. Elles doivent également étendre l’accès aux applications qui ne prennent pas en charge les protocoles SSO actuels ni l’authentification multifacteur (MFA), tout en offrant un accès aux applications fondé sur le modèle Zero Trust et une expérience utilisateur sans effort. En associant Zero Trust Access pour BIG-IP à Entra ID, les organisations peuvent garantir un accès fluide et de confiance à toutes leurs applications, améliorant ainsi considérablement l’expérience des utilisateurs comme des administrateurs.
Pour en savoir plus, consultez la page web F5 sur Microsoft Azure.
PUBLIÉ LE 12 OCTOBRE 2020