
L’architecture de référence F5 pour la mise à l’échelle intelligente du DNS
Introduction
Le système de noms de domaine (DNS) a été créé en 1983 afin de permettre aux utilisateurs d’identifier facilement par leur nom tous les ordinateurs, services et ressources connectés à Internet, plutôt que par leur adresse de protocole Internet (IP), une chaîne d’informations binaires impossible à mémoriser.
Un serveur DNS traduit les noms de domaine que vous saisissez dans un navigateur en une adresse IP, ce qui permet à votre appareil de trouver le service ou le site que vous recherchez sur Internet.
Sans doute la principale technologie sur laquelle repose Internet, le DNS est également l’un des composants les plus importants de l’infrastructure réseau. Outre la diffusion de contenus et d’applications, le DNS gère aussi une architecture distribuée et redondante afin de garantir une haute disponibilité et des temps de réponse rapides pour les utilisateurs. Il est donc essentiel de disposer d’une infrastructure DNS disponible, intelligente, sécurisée et évolutive. En cas de panne du DNS, la plupart des applications web cessent de fonctionner correctement, ce qui affecte votre activité et votre image de marque.
L’architecture de référence F5 de bout en bout pour la mise à l’échelle du DNS intelligent permet aux entreprises de bâtir une infrastructure DNS robuste qui optimise les ressources et améliore la gestion des services, tout en restant suffisamment agile pour prendre en charge les architectures réseau, les appareils et les applications, actuels comme futurs.
Les services DNS sont essentiels à la disponibilité
Lorsqu’un utilisateur demande une page web, sa requête est transmise à un serveur DNS local, qui communique à son tour avec les serveurs DNS principaux. Tout fonctionne correctement jusqu’à ce qu’un pic de trafic survienne ou qu’un attaquant submerge le serveur de requêtes DNS. Si votre serveur DNS principal est surchargé, il cessera de répondre, ce qui peut rendre votre site web indisponible.
Les défaillances DNS représentent 41 % des interruptions de l’infrastructure web. Il est donc essentiel de garantir la disponibilité de votre DNS. Selon une étude de l’Aberdeen Group, les entreprises perdent en moyenne 138 000 $ pour chaque heure d’indisponibilité de leurs centres de données. Ces interruptions ont des répercussions négatives sur les clients, peuvent entraîner une perte de revenus et même affecter les employés qui tentent d’accéder aux ressources de l’entreprise, telles que la messagerie électronique.
C’est pourquoi on ne saurait trop insister sur l’importance d’une infrastructure DNS solide. Sans elle, vos clients risquent de ne pas pouvoir accéder à vos contenus et applications quand ils le souhaitent. Et s’ils ne trouvent pas chez vous ce qu’ils recherchent, ils iront probablement voir ailleurs.
Crise de croissance
De nombreux facteurs expliquent la croissance si rapide des besoins en matière de DNS. Au cours des cinq dernières années, le nombre d’internautes a augmenté de 82 % ; le nombre de sites web est passé d’environ 580 millions à 1,24 milliard, et le nombre de requêtes DNS a progressé de plus de 100 %.
En outre, le nombre de connexions mobiles utilisées a augmenté de 2,2 milliards, et près de 60 % des internautes déclarent s’attendre à ce qu’un site web se charge sur leur téléphone mobile en trois secondes ou moins.
Les entreprises connaissent une croissance rapide du nombre d’applications ainsi que du volume de trafic accédant à ces applications. De plus, les applications web elles-mêmes prennent de l’ampleur et deviennent toujours plus complexes. Chaque icône, URL et élément de contenu intégré à une page web nécessite une recherche DNS. Le chargement de sites complexes peut nécessiter des centaines de requêtes DNS, et même de simples applications pour smartphone peuvent nécessiter de nombreuses requêtes DNS rien que pour se charger.
Au cours des cinq dernières années, le volume de requêtes DNS concernant les adresses .com et .net a plus que doublé, atteignant une moyenne quotidienne de 124 milliards de requêtes au premier trimestre 2016. Sur la même période, plus de 10 millions de noms de domaine ont été ajoutés à Internet. Cette croissance devrait encore s’accélérer à mesure que les déploiements dans le cloud se multiplient.
Problèmes de sécurité
Si le DNS constitue l’épine dorsale d’Internet — en répondant à toutes les requêtes et en résolvant toutes les adresses afin que vous puissiez accéder à vos sites préférés —, il est également l’un des points les plus vulnérables de votre réseau. En raison de son rôle crucial, le DNS est une cible de choix pour les cyberattaquants. Les attaques DDoS visant le DNS peuvent submerger vos serveurs DNS jusqu’à les rendre indisponibles, ou détourner et rediriger les requêtes vers un serveur malveillant. Pour éviter cela, une architecture DNS distribuée, performante et sécurisée, ainsi que des capacités de délestage DNS, doivent être intégrées au réseau.
En règle générale, les organisations disposent d’un ensemble de serveurs DNS, chacun étant capable de traiter jusqu’à 150 000 requêtes DNS par seconde. Les serveurs DNS hautes performances peuvent traiter environ 200 000 requêtes par seconde. Les acteurs malveillants peuvent facilement dépasser ces débits, comme l’illustrent les pannes DNS ayant touché Dyn, The New York Times, LinkedIn, Network Solutions et Twitter.
Pour faire face aux pics de requêtes DNS et aux attaques DDoS visant le DNS, les entreprises ajoutent des serveurs DNS supplémentaires, qui ne sont pas réellement nécessaires dans le cadre de leurs activités habituelles. Cette solution coûteuse nécessite aussi souvent une intervention manuelle pour effectuer des modifications. En outre, les serveurs DNS traditionnels exigent une maintenance et l’application de correctifs fréquentes, principalement pour remédier aux nouvelles vulnérabilités.
La solution traditionnelle
Lorsqu’elles recherchent des solutions DNS, de nombreuses organisations choisissent BIND (Berkeley Internet Naming Daemon), le résolveur DNS historique d’Internet. Installé sur environ 80 % des serveurs DNS dans le monde, BIND est un projet open source géré par l’Internet Systems Consortium (ISC). L’ISC est une organisation à but non lucratif dotée d’une branche de conseil à but lucratif appelée DNS-CO, qui propose quatre niveaux différents d’abonnement et de services d’assistance.
Malgré sa popularité, BIND nécessite d’importantes opérations de maintenance plusieurs fois par an, principalement en raison de vulnérabilités, de correctifs et de mises à niveau. Il peut être téléchargé gratuitement, mais nécessite des serveurs (qui représentent un coût supplémentaire, notamment pour les contrats de support) ainsi qu’un système d’exploitation. En outre, BIND ne prend généralement en charge que 50 000 réponses par seconde (RPS), ce qui le rend vulnérable aux pics de trafic DNS, qu’ils soient légitimes ou malveillants.
Des solutions pour un paysage en pleine évolution
L’architecture de référence F5 Intelligent DNS Scale offre une approche plus intelligente pour répondre aux requêtes DNS et adapter la capacité de traitement. Elle tient compte de diverses conditions et situations réseau afin de répartir les requêtes des utilisateurs et les services applicatifs en fonction des politiques métier, de l’état des centres de données et du réseau, ainsi que des performances des applications.
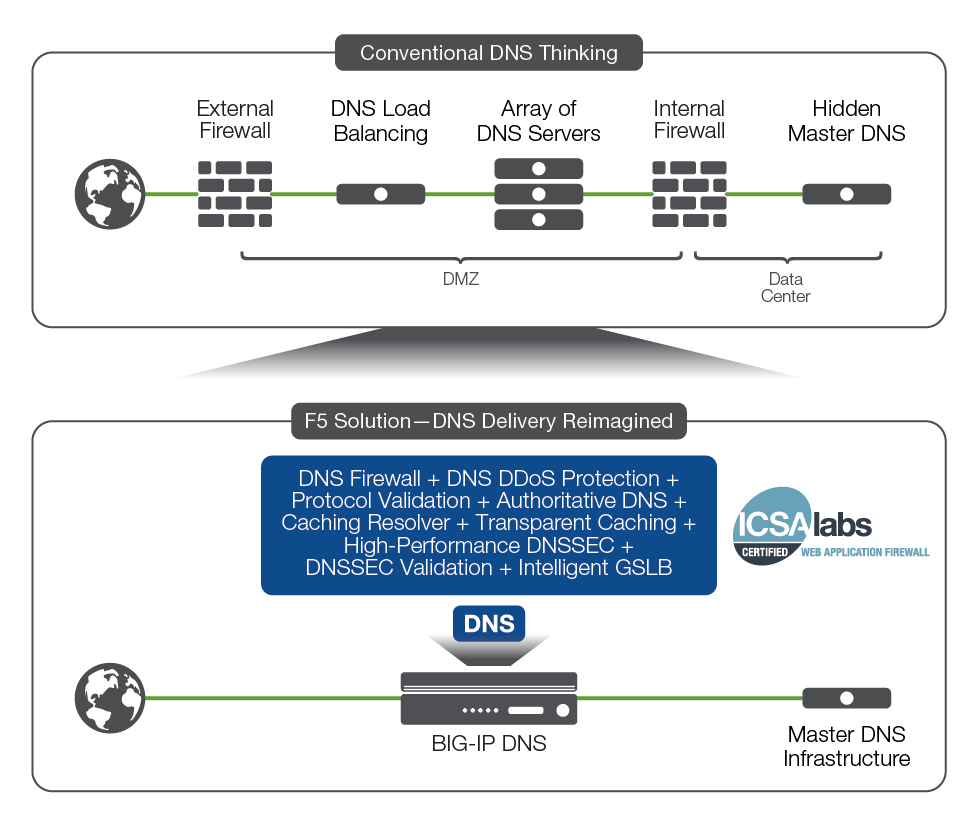
Au lieu de vous soucier des interruptions du service DNS et d’acheter une infrastructure DNS supplémentaire pour faire face aux pics de trafic, vous pouvez installer un appareil F5 BIG-IP dans la DMZ de votre réseau et le laisser traiter les requêtes pour le compte de votre serveur DNS principal.
Évoluez à la demande
BIG-IP DNS offre une hyperévolutivité pouvant atteindre 100 millions de requêtes par seconde, ce qui signifie que même d’importants pics de requêtes DNS (y compris malveillantes) ne perturberont pas votre contenu et n’affecteront pas la disponibilité des applications critiques. Vos administrateurs réseau peuvent avoir l’esprit plus tranquille, sachant que votre site répondra à toutes les requêtes DNS et restera disponible même en cas d’attaque. Votre marque est protégée et votre entreprise peut éviter de faire la une des journaux pour de mauvaises raisons.
Améliorez la disponibilité avec BIG-IP DNS
L’architecture de référence F5 Intelligent DNS Scale contribue à garantir que vos applications et contenus restent accessibles en permanence à vos utilisateurs. L’un des éléments les plus importants de cette architecture est la fonctionnalité de réponse aux requêtes DNS Express, spécialement conçue dans BIG-IP DNS, qui gère les requêtes DNS faisant autorité en transférant les zones du serveur DNS principal vers sa propre mémoire vive.
BIG-IP DNS n’a besoin d’ouvrir le paquet de requête DNS qu’une seule fois, à condition que la requête concerne une adresse située dans la zone transférée vers DNS Express, ce qui simplifie le processus et améliore considérablement les performances et les temps de réponse de votre architecture DNS.
Avec DNS Express, chaque cœur d’un appareil BIG-IP peut traiter environ 125 000 à 200 000 requêtes par seconde, pour atteindre plus de 50 millions de requêtes par seconde, soit plus de 12 fois la capacité d’un serveur DNS principal classique.
La plateforme BIG-IP : votre pare-feu dans la DMZ
Chaque appareil BIG-IP est certifié par ICSA Labs en tant que pare-feu réseau. En évaluant intelligemment la réputation des hôtes Internet, l’appareil BIG-IP peut empêcher les attaquants de mettre votre DNS hors service au moyen d’une attaque DDoS DNS, de voler des données, de compromettre les ressources de l’entreprise ou de perturber vos activités de toute autre manière.
En outre, DNSSEC peut protéger votre infrastructure DNS, y compris les déploiements dans le cloud, contre les attaques par empoisonnement du cache et le détournement de domaines. Grâce à la prise en charge de DNSSEC, vous pouvez signer numériquement vos requêtes DNS et les accompagner de réponses chiffrées, ce qui permet au résolveur de vérifier l’authenticité de la réponse et d’empêcher le détournement DNS ainsi que l’empoisonnement du cache. Le service F5 IP Intelligence renforce votre sécurité globale en bloquant l’accès aux adresses IP connues pour être infectées par des logiciels malveillants, communiquer avec des points de distribution de logiciels malveillants ou avoir une mauvaise réputation.
Services DNS à la périphérie du réseau
L’architecture de référence F5 Intelligent DNS Scale contribue également à maintenir la disponibilité de vos contenus et applications en répondant aux requêtes DNS depuis la périphérie du réseau, plutôt que depuis les couches profondes de votre infrastructure critique. Lorsque vous délestez les réponses DNS sur la plateforme BIG-IP, les requêtes n’atteignent pas la partie dorsale de votre réseau, ce qui accroît considérablement votre capacité à monter en charge et à faire face aux pics de requêtes DNS, tout en protégeant votre infrastructure DNS.
En améliorant la vitesse, la disponibilité, l’évolutivité et la sécurité de votre infrastructure DNS, l’architecture de référence F5 Intelligent DNS Scale garantit à vos clients et à vos employés un accès à vos services web, applicatifs et de bases de données critiques dès qu’ils en ont besoin.
DNS distribué
Cela s’applique également aux déploiements dans le cloud ou aux infrastructures dans lesquelles le DNS est distribué. Les entreprises peuvent répliquer leur infrastructure DNS haute performance dans presque tous les environnements. Elles peuvent disposer d’un DNS dans le cloud pour la reprise après sinistre et la continuité des activités, voire d’un service DNS dans le cloud avec des zones DNSSEC signées. La prise en charge améliorée d’AXFR par F5 DNS Services permet de transférer des zones depuis un appareil BIG-IP vers n’importe quel service DNS, ce qui permet aux entreprises de répliquer le DNS dans des environnements physiques, virtuels et cloud. Le service de réplication DNS peut être envoyé vers d’autres appareils BIG-IP ou vers d’autres serveurs DNS génériques situés dans les centres de données ou les clouds les plus proches des utilisateurs.
En outre, les entreprises peuvent orienter les utilisateurs vers le site qui leur offrira la meilleure expérience. Les services BIG-IP DNS utilisent diverses méthodes d’équilibrage de charge et une surveillance intelligente adaptées à chaque application et à chaque utilisateur. Le trafic est acheminé en fonction de vos politiques métier, ainsi que des conditions actuelles du réseau et de l’utilisateur. Les services BIG-IP DNS intègrent une base de données de géolocalisation précise et détaillée, qui vous permet de contrôler la répartition du trafic en fonction de la localisation des utilisateurs.
BIG-IP DNS et services DNS
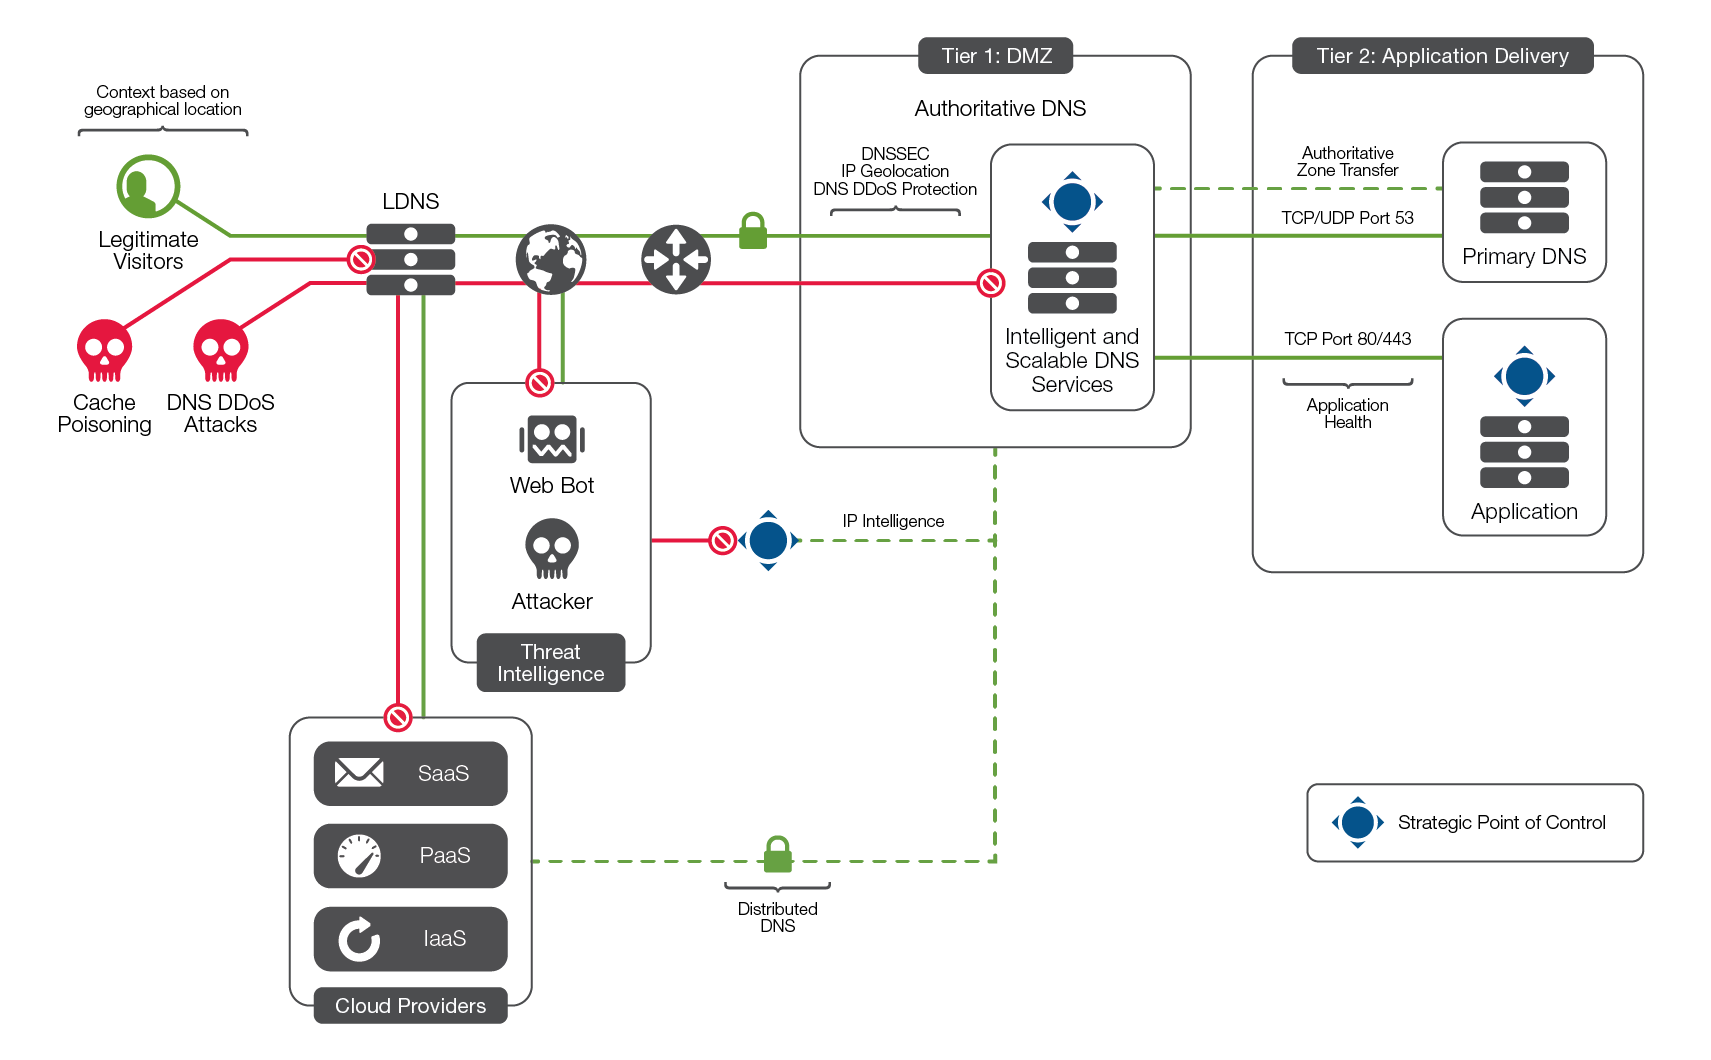
BIG-IP DNS est une solution DNS mondiale qui fournit des services de résolution de noms à la périphérie de vos réseaux de fourniture de services et d’accès. Grâce à des services de géolocalisation, elle peut orienter les utilisateurs vers le centre de données de fourniture de services le plus adapté en fonction de leur emplacement physique.
BIG-IP DNS fournit les services de noms suivants :
- Services DNS à la périphérie du réseau pour tous les services internes et externes.
- Services de géolocalisation permettant de fournir des applications ou des services avec une grande précision en fonction de la position de l’utilisateur mobile.
- Le service IP Intelligence protège les infrastructures en détectant et en bloquant les accès provenant d’adresses IP associées à des activités malveillantes.
- Un point de contrôle unique pour gérer l’ensemble des services de noms globaux et locaux.
- Solutions supplémentaires de services intelligents BIG-IP, telles que la distribution mondiale d’applications, l’application de politiques, la traduction NAT64 et DNS64, les moniteurs d’intégrité et le langage de script F5 iRules.
- Prise en charge des services DNS mondiaux
- Intégration aux iRules DNS pour une prise de décision DNS granulaire et la fourniture de services de noms.
- Prise en charge des protocoles propres aux fournisseurs de services, tels que les requêtes ENUM pour les transactions SIP.
BIG-IP LTM et services DNS
Au sein du centre de données, BIG-IP Local Traffic Manager (LTM) peut garantir la haute disponibilité de vos applications et de vos contenus en créant une architecture tolérante aux pannes, depuis la périphérie mobile jusqu’au service. Outre la haute disponibilité, BIG-IP LTM prend également en charge des applications propres aux fournisseurs de services, telles que l’équilibrage de charge des requêtes ENUM pour les transactions SIP.
Les solutions BIG-IP LTM pour les services de nommage comprennent :
- Intégration à BIG-IP DNS afin d’étendre les services de nommage avancés au centre de données local et au réseau de services.
- Prise en charge de l’équilibrage de charge pour le DNS local et le DNS récursif.
- Prise en charge des protocoles propres aux fournisseurs de services, tels que les requêtes ENUM pour les transactions SIP.
- Des moniteurs d’intégrité transparents permettent d’évaluer l’état du service avant d’y diriger les utilisateurs. BIG-IP LTM peut transmettre les informations d’intégrité à BIG-IP DNS afin d’étendre la visibilité sur les applications jusqu’à la périphérie du SDN.
- Intégration avec iRules pour une prise de décision DNS granulaire et la fourniture de services de noms.
Déploiement d’une infrastructure complète de fourniture de services
L’architecture de référence F5 Intelligent DNS Scale s’adapte aux applications à haute disponibilité et à fort volume, tout en prenant en charge des millions de requêtes utilisateur par seconde. Elle fonctionne conjointement avec d’autres fonctionnalités de fourniture de services BIG-IP, telles que le langage de script iRules, la surveillance transparente des applications et d’autres services liés à l’IP, afin de créer une infrastructure complète de fourniture de services : le F5 Service Delivery Network. Une évolutivité et une flexibilité optimales sont obtenues grâce à la plateforme intelligente de fourniture de services commune à tous les appareils BIG-IP.
Conclusion
En utilisant l’architecture de référence F5 Intelligent DNS Scale, les entreprises peuvent :
- Améliorer la vitesse, la disponibilité, l’évolutivité et la sécurité de leur infrastructure DNS.
- Réduisez la complexité et les coûts en éliminant les serveurs DNS supplémentaires inutiles.
- Profitez de la tranquillité d’esprit que procure la certitude que leur site répondra à toutes les requêtes DNS.
L’architecture de référence F5 Intelligent DNS Scale est une solution de diffusion DNS de bout en bout qui améliore les performances web en réduisant la latence DNS, protège vos ressources web et la réputation de votre marque en atténuant les attaques DDoS visant le DNS, et réduit les coûts des centres de données grâce à la consolidation de l’infrastructure DNS. Plus important encore, elle oriente vos clients vers les composants les plus performants afin d’optimiser la fourniture des applications et des services.
L’architecture de référence F5 Intelligent DNS Scale vous offre également la tranquillité d’esprit de savoir que vos applications web répondront à toutes les requêtes DNS, garantissant ainsi que vos contenus et applications restent accessibles à vos utilisateurs, où et quand ils le souhaitent.
PUBLIÉ LE 24 JANVIER 2018