
Créez une architecture multi-tenant sécurisée avec F5 VELOS
Introduction
Les entreprises cherchent à maîtriser les coûts de leurs centres de données tout en répondant à une demande croissante en matière de diffusion de contenu. Alors qu’elles s’efforcent d’optimiser le taux d’utilisation de leurs infrastructures existantes, la sécurité des données et la conformité sont devenues des priorités absolues. De nombreuses organisations répartissant leurs charges de travail entre des environnements sur site, des centres de colocation et des déploiements multicloud, elles ont besoin d’une stratégie de sécurité des données cohérente pour l’ensemble de leurs déploiements. La nouvelle architecture moderne de F5 permet aux organisations d’accélérer leurs projets de transformation numérique en déployant les logiciels F5 de manière modulaire, dans des clouds privés comme publics, tout en conservant les capacités d’accélération matérielle dont elles disposent déjà. L’infrastructure de F5 basée sur des microservices prend en charge la distribution d’applications et les fonctionnalités multilocataires, avec une sécurité complète assurant l’isolation des locataires, le tout constituant l’un des piliers de la vision Applications adaptatives de F5 .
Les problèmes de sécurité des données touchent un fournisseur de services sur trois. Face à la multiplication des violations de données et des amendes liées au non-respect des exigences réglementaires et de conformité, les fournisseurs de services managés souhaitent garantir à leurs clients que leur trafic réseau ne peut être ni consulté ni manipulé par d’autres clients hébergés sur le même appareil physique.
L’architecture moderne de F5 associe les performances élevées requises par les directeurs des systèmes d’information (DSI) à la posture de sécurité robuste et renforcée exigée par les responsables de la sécurité des systèmes d’information (RSSI).
Composant
Définition
CMP
Traitement multiprocesseur en cluster F5®TM : architecture distribuée (CMP) permettant de faire évoluer les processeurs, les cœurs et les lames
VELOS
Solution de contrôleur de mise à disposition d’applications (ADC) de nouvelle génération, basée sur une architecture à l’échelle du cloud et permettant d’exécuter des applications de gestion du trafic sur un système à châssis, dans des environnements sur site ou en colocation.
Équipement
Une plateforme matérielle non modulaire dotée d’un nombre fixe de ports et de cœurs de processeur, sur laquelle des instances de locataires peuvent également être déployées
F5OS
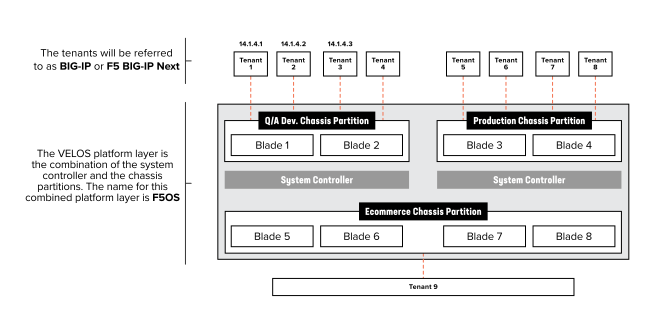
F5OS est le nouveau logiciel de couche plateforme introduit avec VELOS. F5OS s’appuie sur une architecture de microservices dont la complexité est masquée à l’administrateur. La couche plateforme comprend les paramètres système de base, la gestion des licences du châssis, la mise en réseau et la configuration des partitions du châssis.
Partition du châssis
Une partition de châssis est un regroupement de lames au sein d’un châssis VELOS. Il s’agit d’un nouveau concept qui n’existe pas dans VIPRION. Elle permet de séparer et d’isoler complètement un groupe de lames au sein du châssis. Les tenants sont créés dans les partitions de châssis et assurent également une isolation. Les partitions de châssis n’ont aucun lien avec les partitions administratives de TMOS.
Locataire
Les générations précédentes de plateformes BIG-IP, telles que VIPRION, prenaient en charge la virtualisation et la mutualisation grâce à la technologie F5® Virtual Clustered MultiprocessingTM (vCMP). VELOS prend également en charge la virtualisation et la mutualisation, mais sans utiliser vCMP. VELOS repose sur une approche plus moderne basée sur les microservices, et la mutualisation y est intégrée par défaut. Comme avec vCMP, il est possible de provisionner des tenants individuels, chacun exécutant sa propre version logicielle.
SuperVIP/Métal nu
SuperVIP désigne un type de configuration bare metal dans VIPRION, où l’ajout de lames augmente la capacité de calcul. La technologie CMP permet de répartir la charge entrante entre tous les processeurs disponibles. VELOS est multitenant par défaut et répond à un cas d’usage similaire grâce à la configuration d’un seul tenant de grande taille, capable de s’étendre dynamiquement (comme VIPRION) lorsque des lames supplémentaires sont ajoutées.
L’architecture moderne de F5
Les systèmes de génération précédente tels que VIPRION proposaient des solutions de virtualisation reposant sur la technologie vCMP. vCMP comportait deux composants assurant la mutualisation : la couche hôte vCMP et la couche invitée vCMP. La fonctionnalité d’hôte vCMP était essentiellement un hyperviseur personnalisé qui permettait aux plateformes F5 d’exécuter des instances virtuelles de BIG-IP, appelées « invités ».
VELOS fournit un modèle similaire à vCMP du point de vue de la configuration et du déploiement, mais reposant sur une technologie différente. VELOS utilise les termes « locataires » ou « multilocation » pour décrire les capacités de virtualisation au sein du châssis. La couche de plateforme F5OS de VELOS n’est pas un hyperviseur, mais une véritable couche de microservices reposant sur une infrastructure Kubernetes à des fins de gestion. F5OS met en œuvre la multilocation à l’aide de la technologie KubeVirt afin de permettre aux instances BIG-IP de s’exécuter en tant que machines virtuelles (VM) au-dessus de la couche de microservices. Les clients peuvent ainsi migrer leurs instances BIG-IP existantes, ou invités, vers des locataires VELOS sans modifier leur mode de gestion.
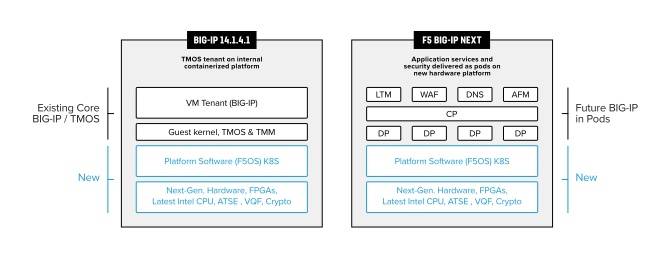
L’architecture VELOS prend également en charge la nouvelle génération du logiciel BIG-IP : BIG-IP Next. Au lieu d’exécuter des instances BIG-IP sous forme de machines virtuelles au-dessus d’un environnement conteneurisé, BIG-IP Next s’exécute comme un ensemble de conteneurs au sein de l’environnement de conteneurs natif. Sur un châssis VELOS, les locataires pris en charge peuvent être BIG-IP avec TMOS et BIG-IP Next dans des conteneurs sur F5OS, ce qui permet d’effectuer facilement des tests et des migrations de version sur une même plateforme.
La configuration d’un locataire dans VELOS est presque identique au provisionnement d’un invité vCMP. L’administrateur attribue un nom au locataire, sélectionne la version du logiciel à exécuter et lui alloue des ressources de processeur virtuel (vCPU) et de mémoire. Les locataires VELOS utilisent des ressources de processeur et de mémoire dédiées, tout comme les invités vCMP.
Partitionnement du châssis
VELOS offre une couche d’isolation supplémentaire grâce à une fonctionnalité de partitionnement du châssis qui permet aux administrateurs de regrouper les lames et de les isoler les unes des autres. Chaque lame peut constituer sa propre partition de châssis isolée ou être regroupée avec d’autres lames afin de former des partitions de châssis plus grandes, dans la limite du nombre maximal de lames que peut contenir le châssis. Le partitionnement du châssis fournit une couche d’isolation supplémentaire qui englobe le réseau physique. Avec vCMP, le réseau physique au niveau de l’hôte était accessible à tous les invités, bien que cet accès puisse être limité en fonction de l’appartenance aux VLAN. Avec la mutualisation et les partitions de châssis VELOS, les locataires d’une partition de châssis ont uniquement accès au réseau physique de la partition de châssis sur laquelle ils sont hébergés. Ils ne sont pas autorisés à accéder au réseau des autres partitions de châssis. Comme avec vCMP, ils restent soumis aux restrictions des VLAN, mais la partition de châssis renforce la séparation au niveau des couches inférieures. VELOS renforce encore l’isolation des partitions de châssis en séparant les accès administratifs, de sorte que chaque partition de châssis gère ses propres accès utilisateur et son propre système d’authentification.
Rôle d’administrateur du châssis
Les administrateurs du châssis peuvent accéder aux interfaces de gestion hors bande des contrôleurs système. Ils peuvent également configurer les partitions du châssis et attribuer aux utilisateurs des droits d’accès à ces partitions.
Rôle d’administrateur de partition de châssis
Les administrateurs de partition de châssis configurent l’infrastructure réseau intrabande des lames de la partition, notamment les interfaces, les groupes d’agrégation de liens et les VLAN. Ils peuvent également déployer et gérer le cycle de vie des locataires au sein de la partition de châssis qui leur est attribuée. Un administrateur de partition de châssis n’a pas accès aux autres partitions de châssis du système, ce qui garantit une isolation sécurisée non seulement au niveau des locataires, mais aussi aux couches réseau inférieures.
Rôle d’administrateur du locataire
Les administrateurs de tenant sont responsables de la configuration des services au sein du tenant. Les gestionnaires de tenant ont accès à toutes les fonctionnalités de gestion proposées par un tenant BIG-IP. Cet accès est comparable à celui d’un invité vCMP. Il est indépendant de l’accès à la couche inférieure de la plateforme et est contrôlé au sein de l’instance TMOS (ou du tenant).
“Une véritable couche de microservices reposant sur une infrastructure Kubernetes pour la gestion.”
Sécurité et mise à l’échelle des applications grâce à une architecture moderne
Une architecture moderne basée sur les microservices aidera les organisations qui souhaitent opérer la transformation numérique de leurs centres de données. La transformation numérique et la modernisation des centres de données visent à permettre d’innover et de réagir rapidement. Alors que de plus en plus de fournisseurs de services et d’opérateurs de centres de données d’entreprise déploient des charges de travail dans des environnements sur site, en colocation et multicloud afin de répondre aux besoins croissants en matière de fourniture d’applications, l’amélioration des taux d’utilisation et de la sécurité des données devient de plus en plus importante. L’architecture basée sur les microservices de F5 permet aux entreprises de mieux rentabiliser leurs dépenses d’investissement tout en garantissant le respect des normes de sécurité des données.
L’allongement des délais de déploiement, les contraintes liées à l’augmentation des capacités et les violations de la sécurité des données sont les principaux problèmes auxquels les entreprises sont confrontées. Les investissements dans les technologies d’automatisation et de surveillance à distance se poursuivent afin de réduire les erreurs humaines.
Pour les fournisseurs de services, la préparation à la 5G et l’amélioration des performances des abonnés et du réseau sont des priorités absolues. En outre, ils auront besoin de ressources évolutives pour faire face à l’augmentation de la charge, dès maintenant et pendant la migration de la 3G ou de la 4G LTE vers la périphérie 5G, tout en garantissant l’isolation des applications et des ressources.
F5 a développé le système de châssis VELOS pour aider les entreprises à améliorer les performances des applications, la tolérance aux pannes et les capacités de gestion des API.
F5OS, associé à la plateforme VELOS, offre une meilleure utilisation des ressources, des capacités d’automatisation et une sécurité en profondeur. Afin d’optimiser l’utilisation des ressources, VELOS prend en charge plusieurs clusters de locataires sur un même appareil. Une nouvelle méthode de partitionnement du châssis, associée à une allocation granulaire des ressources, simplifie le modèle opérationnel. L’architecture axée sur les API aide les clients à automatiser le déploiement de leur système BIG-IP, facilitant ainsi la gestion des applications et les activités d’automatisation. VELOS prend en charge plusieurs couches de sécurité applicative afin de limiter la portée d’une exploitation de vulnérabilité. VELOS prend également en charge une combinaison de mécanismes de sécurité en profondeur physiques et logiciels afin de protéger les processus, de sécuriser le contrôle des accès et d’isoler les réseaux.
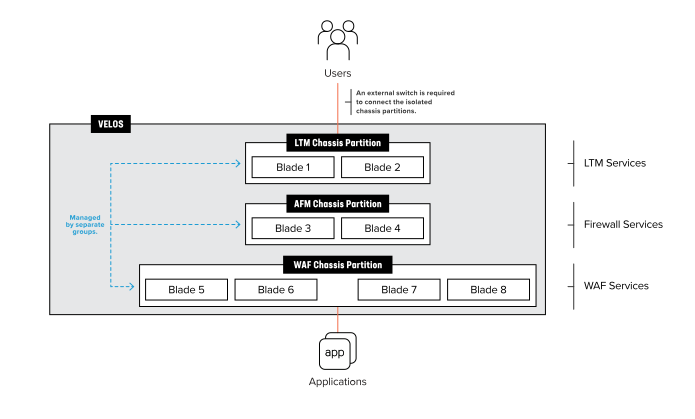
Les fournisseurs de services managés ont également constaté que la sécurisation des locataires permet à leurs clients en aval de gérer de manière autonome les segments isolés de leurs propres services. Par exemple, un client en aval peut exécuter F5 Advanced Web Application FirewallTM (WAF) ou BIG-IP® Advanced Firewall ManagerTM (AFM) depuis une autre instance de locataire s’exécutant dans la même partition afin de sécuriser son application, tandis qu’un autre client peut exécuter F5 BIG-IP Access Policy Manager (APM) pour assurer le contrôle des accès et l’authentification auprès de ses services réseau.
“La plateforme VELOS offre une meilleure utilisation des ressources, des capacités d’automatisation et une sécurité fondée sur une défense en profondeur.”
Sécurité du système VELOS
La sécurité est intégrée à tous les aspects de VELOS. Lors de la conception et du développement de VELOS, les équipes de développement produit et de sécurité de F5 ont examiné toutes les surfaces d’attaque et procédé à leur modélisation des menaces, réalisant ainsi l’évaluation de sécurité la plus complète de l’histoire de F5.
Sécurité de la plateforme
Le partitionnement du châssis est l’une des solutions mutualisées proposées par F5. Il permet aux clients de créer des partitions au niveau de chaque lame et de regrouper les lames afin de constituer une seule entité administrée. Chaque partition du châssis dispose de sa propre pile de gestion et de sa propre connectivité au réseau de données, ce qui permet d’isoler les locataires hébergés sur chacune de ces partitions.
La couche de plateforme F5OS assure l’isolation entre les applications exécutées au sein de la partition du châssis et le matériel sous-jacent en s’appuyant sur des profils de contraintes de contexte de sécurité (SCC) et sur le mode de calcul sécurisé (seccomp). En outre, les paramètres par défaut de Security-Enhanced Linux (SELinux) limitent l’accès des services des locataires aux ressources de l’hôte. L’authentification et la gestion des utilisateurs restreignent l’accès aux applications grâce à la création de rôles distincts d’administrateur de châssis, d’administrateur de partition et d’administrateur de locataire. La couche hôte, reposant sur un système de fichiers en lecture seule, empêche également toute évasion des locataires.
Module de plateforme sécurisée
Le module de plateforme sécurisée (TPM) (ISO/IEC 11889) est une norme internationale relative aux processeurs cryptographiques sécurisés, des microcontrôleurs dédiés conçus pour sécuriser le matériel au moyen de clés cryptographiques intégrées. F5 met en œuvre la chaîne de traçabilité et l’attestation TPM à l’aide du chipset TPM 2.0, de Linux Trusted Boot (tboot) et de la technologie Intel TXT. La puce TPM effectue certaines mesures à chaque démarrage du système. Ces mesures comprennent le calcul des empreintes de la majeure partie du code du BIOS, des paramètres du BIOS, des paramètres du TPM, de tboot, du disque RAM initial de Linux (initrd) et du noyau Linux (la version initiale de VELOS valide uniquement le BIOS), afin que d’autres versions des modules mesurés ne puissent pas être facilement produites et que les empreintes aboutissent à des mesures identiques. Vous pouvez comparer ces mesures à des valeurs fiables connues afin de les valider.
Les deux contrôleurs système, ainsi que toutes les lames (BX110), sont équipés d’un chipset TPM 2.0. Dans la version initiale de VELOS, l’attestation locale est effectuée automatiquement au démarrage et peut être affichée dans l’interface de ligne de commande (CLI). À l’avenir, F5 ajoutera l’attestation à distance ainsi que l’attestation du noyau Linux et de l’initrd.
Mode appliance
Les administrateurs peuvent renforcer davantage la sécurité du système VELOS en activant le mode appliance. Le mode appliance est un modèle de sécurité spécialement conçu pour répondre aux exigences de sécurité des administrations fédérales et du secteur financier. Il supprime l’accès au shell du système sous-jacent, ce qui rend l’exécution de scripts beaucoup plus difficile. L’accès au compte root du système sous-jacent est également supprimé afin d’obliger tous les utilisateurs à passer par le système d’authentification. Dans VELOS, le mode appliance peut être activé pour la couche de plateforme F5OS ainsi que dans chaque locataire provisionné. Un administrateur peut l’activer au niveau du contrôleur système, pour chaque partition du châssis et pour chaque locataire. Ce mode est contrôlé par des options de configuration à chaque niveau plutôt que par une licence, comme c’est le cas dans certains environnements VIPRION.
Pour récapituler, les principales fonctionnalités de sécurité de la plateforme sont les suivantes :
- Séparation et cloisonnement au sein du châssis à l’aide de partitions de châssis
- Isolation des partitions du châssis, limitant l’accès à un groupe spécifique d’utilisateurs
- Sécurité matérielle grâce au module de plateforme sécurisée (TPM)
- Mode appliance, qui empêche l’exécution de scripts et l’exploitation des privilèges root
- Vérification des signatures, autorisant uniquement les images logicielles signées par F5
Ces fonctionnalités protègent la couche de plateforme contre les vecteurs de menace externes. Les locataires disposent eux-mêmes de leurs propres sous-systèmes de sécurité.
Sécurité dans un environnement mutualisé
Avec la fonctionnalité de mutualisation, l’isolation entre les locataires devient une préoccupation majeure. Les fournisseurs de services comme les entreprises qui hébergent plusieurs locataires sur un même appareil doivent isoler les ressources appartenant à des locataires différents. F5 garantit la sécurité entre les locataires grâce à plusieurs niveaux de configuration de sécurité.
Seuls les services de locataire de confiance de F5, tels que BIG-IP Local Traffic ManagerTM (LTM), BIG-IP DNS (GTM) et BIG-IP Advanced WAF, peuvent être déployés, ce qui réduit la surface d’attaque. La vérification de la signature permet d’autoriser le téléchargement et l’installation de l’image des services F5. Si cette vérification échoue, l’installation du logiciel est interrompue, éliminant ainsi le risque qu’une activité malveillante tente de configurer incorrectement les ressources.
L’isolation entre les locataires et les ressources de la couche hôte, telles que les processus, le réseau et le système de fichiers, est assurée par différents mécanismes de sécurité, notamment les profils SCC et le mode seccomp. Chaque locataire dispose d’un identifiant unique permettant d’isoler le trafic. L’adressage des locataires, la configuration des tables IP et l’isolation des domaines de diffusion se combinent pour garantir l’isolation des locataires.
Chaque locataire dispose d’un système de contrôle d’accès basé sur les rôles (RBAC) permettant de gérer l’accès des utilisateurs aux clés, aux applications, aux politiques de sécurité, aux journaux d’audit, aux règles de pare-feu, etc. Ainsi, des locataires spécifiques peuvent être attribués à différents clients en aval ou unités opérationnelles, dont les identifiants restent également distincts. Lorsque les locataires sont déployés de cette manière, un compte utilisateur compromis reste isolé au sein d’un seul locataire spécifique. Chaque locataire exécute une instance du système d’exploitation TMOS dans un environnement conteneurisé, ce qui lui confère un niveau de sécurité supérieur à celui d’un invité vCMP. Les principaux points sont les suivants :
- La vérification des signatures autorise uniquement les images logicielles signées par F5
- Les interfaces MACVLAN encapsulent le trafic des locataires entre les lames, limitant ainsi la visibilité du trafic entre différents locataires sur une même lame.
- Accès distinct pour l’administrateur de partition et l’administrateur de locataire grâce à la couche de plateforme qui isole les locataires
- Sécurité des conteneurs avec Seccomp
- Application des politiques SELinux à tous les services applicatifs
Ces contrôles de sécurité se combinent pour offrir plusieurs niveaux de protection aux locataires.
Sécurité et isolation du réseau
Isolation de la couche plateforme
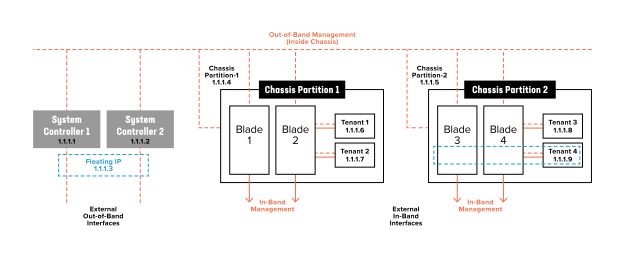
La nouvelle couche de plateforme F5OS est totalement isolée des réseaux de trafic intrabande et des VLAN. Cette isolation est volontaire afin qu’elle ne soit accessible que par le réseau de gestion hors bande. En effet, aucune adresse IP intrabande n’est attribuée aux contrôleurs système ni aux partitions du châssis ; seuls les locataires disposeront d’adresses IP de gestion intrabande et d’un accès correspondant.
Cela permet aux clients d’exploiter un réseau de gestion hors bande sécurisé et verrouillé, dont l’accès est strictement restreint. Le schéma ci-dessous montre que l’accès au réseau de gestion hors bande entre dans le châssis par l’intermédiaire des contrôleurs système, qui assurent la connectivité avec les partitions du châssis et les tenants. Ce réseau hors bande est ensuite étendu à l’intérieur du châssis à des fins de gestion. Notez que tout l’adressage intrabande se trouve sur les tenants eux-mêmes, et non sur la couche de plateforme F5OS.
Isolation des partitions du châssis
Chaque partition de châssis est une entité distincte qui dispose de son propre ensemble d’utilisateurs (locaux/distants) et de son propre système d’authentification. Elle est administrée au moyen d’une adresse IP hors bande dédiée et possède ses propres accès à l’interface de ligne de commande (CLI), à l’interface graphique (GUI) et à l’API. Une partition de châssis peut être réservée à un groupe spécifique, dont les membres ne pourront accéder qu’à leur partition. Ils ne pourront pas accéder aux autres partitions de châssis du système. Ce niveau d’isolation n’existait pas avec VIPRION. Vous trouverez quelques exemples ci-dessous. Vous pouvez configurer un chaînage de services entre différentes partitions de châssis, mais celles-ci sont si bien isolées au sein du châssis que vous devrez fournir une connectivité externe pour les relier.
Outre le fait que l’accès à la gestion est entièrement isolé et propre à chaque partition, le réseau intrabande est configuré et intégralement contenu dans la partition du châssis. Chaque partition du châssis dispose de son propre ensemble de composants réseau, tels que des groupes de ports (PortGroups), des VLAN, des groupes d’agrégation de liens (LAG) et des interfaces. Ainsi, le réseau d’une partition du châssis n’est ni accessible ni visible depuis une autre partition du châssis.
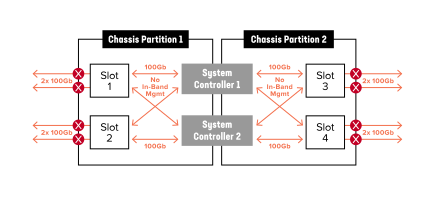
L’isolation au niveau du réseau est également assurée par les matrices de commutation centralisées situées dans les deux contrôleurs système. Dans le système VELOS, chaque lame dispose de plusieurs connexions aux matrices de commutation centralisées afin d’assurer la redondance et d’augmenter la bande passante. Chaque lame BX110 possède deux connexions de fond de panier à 100 Gbit/s (une vers chaque contrôleur système), agrégées au sein d’un LAG. Cette topologie en étoile fournit des connexions de fond de panier rapides et fiables entre toutes les lames, tout en permettant une isolation complète au niveau de la couche réseau.
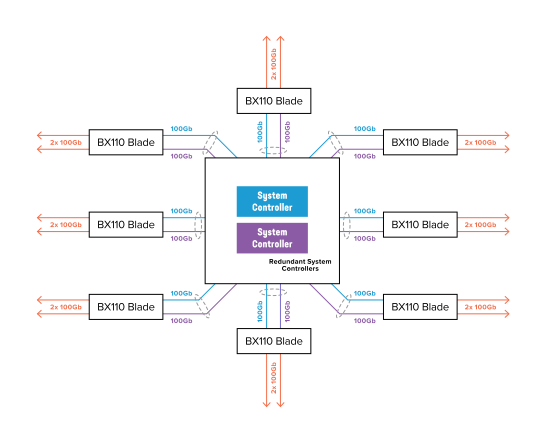
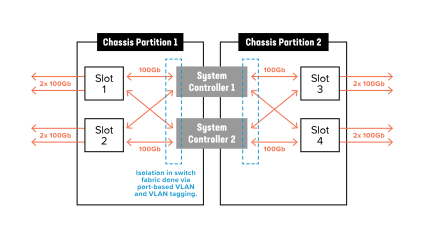
Lors de la création de partitions de châssis, l’administrateur leur attribue une ou plusieurs lames, qui sont alors isolées de toutes les autres lames du châssis. Les matrices de commutation centralisées sont automatiquement configurées avec des VLAN basés sur les ports et un marquage VLAN afin de garantir l’isolation entre les partitions de châssis. Le schéma ci-dessous illustre la manière dont cette isolation est mise en œuvre.
Network security et isolation
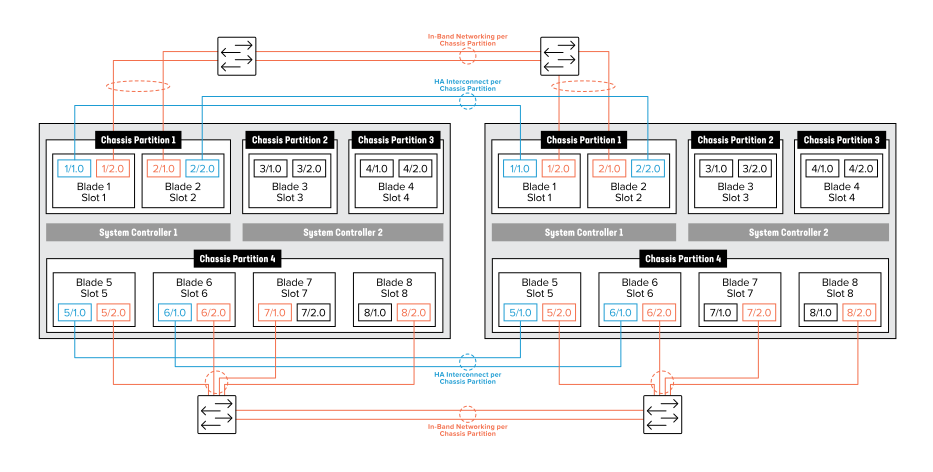
Pour illustrer le degré d’isolation des partitions de châssis, le schéma ci-dessous présente deux châssis VELOS comportant chacun plusieurs partitions. Comme les ressources réseau intrabande ne sont pas partagées, chaque partition de châssis doit disposer de sa propre connectivité aux réseaux intrabande ainsi que de ses propres interconnexions haute disponibilité entre les deux châssis. Il est impossible d’accéder aux interfaces, aux VLAN ou aux LAG d’une partition de châssis à l’autre.
“F5 a examiné toutes les surfaces d’attaque et réalisé une modélisation des menaces pour chacune d’elles — l’évaluation de sécurité la plus complète de l’histoire de F5.”
Conclusion
À mesure que les organisations adoptent des stratégies de déploiement d’applications basées sur des microservices afin d’optimiser l’utilisation des ressources ainsi que l’automatisation et l’orchestration de bout en bout, elles devront évaluer la compatibilité de ces stratégies avec les exigences de mutualisation, tout en déterminant comment garantir une sécurité totale. L’architecture moderne de F5 offre une solution unique, hautement performante et basée sur des microservices, qui répond aux besoins en matière de sécurité et de mutualisation.
------------------
Groupe de sécurité
Fonctionnalités de sécurité de VELOS
Sécurité de la couche plateforme
- Séparation et cloisonnement au sein du châssis à l’aide de partitions de châssis
- Sécurité matérielle grâce au module de plateforme sécurisée (TPM)
- Le mode appliance empêche l’exécution de scripts et l’exploitation des privilèges root
- Le mode SELinux par défaut limite l’accès des services des locataires aux ressources de l’hôte
- La couche hôte s’exécute sous forme de machine virtuelle dans un conteneur, ce qui empêche les locataires de s’en échapper pour accéder à la couche hôte
Sécurité des locataires
- Vérification des signatures, autorisant uniquement les images logicielles signées par F5
- Les interfaces MACVLAN encapsulent le trafic des locataires entre les lames, limitant ainsi la visibilité du trafic entre différents locataires sur une même lame.
- Accès distinct pour l’administrateur de partition et l’administrateur de locataire grâce à la couche de plateforme qui isole les locataires
- Sécurité des conteneurs avec Seccomp
- Application des politiques SELinux à tous les services applicatifs
Network security et isolation
- La couche de plateforme est isolée du trafic intrabande et n’est accessible que via le réseau de gestion hors bande.
- La partition du châssis dispose d’un système d’authentification des utilisateurs et est administrée via une adresse IP hors bande dédiée.
- Les partitions du châssis sont isolées et disposent chacune de leur propre connectivité aux réseaux intrabande.
------------------
F5 comprend l’importance de la sécurité dans un environnement basé sur des microservices. Les évaluations approfondies des modèles de menace menées par F5 sur la plateforme et la connectivité réseau ont abouti à un modèle de sécurité fondé sur une stratégie de défense en profondeur et une posture de sécurité proactive. VELOS combine l’isolation au niveau de la plateforme, le partitionnement du châssis et des méthodes de matrice de commutation centralisée afin d’assurer l’isolation entre les applications dans un environnement mutualisé.
PUBLIÉ LE 25 AVRIL 2024