Éliminez les ralentissements de la mise à disposition des applications grâce à des services applicatifs natifs pour les conteneurs
Le défi ? Prendre en charge les applications conteneurisées en toute sécurité
L’utilisation de conteneurs vous permet de développer des applications cloud natives selon le principe « écrire une fois, exécuter partout ». Cela ne se fait toutefois pas de manière isolée. Pour offrir des performances optimales, les applications conteneurisées ont besoin de mécanismes natifs de mise à disposition des applications. Conserver une configuration traditionnellement statique et gérée par le service informatique est incompatible avec l’agilité nécessaire pour suivre le démarrage et l’arrêt des conteneurs de microservices, qui peuvent intervenir d’une minute à l’autre.
Voici ce que vous pouvez faire
Lorsque vous utilisez une solution basée sur des microservices, vous avez besoin de solutions de sécurité et de performance des applications adaptées à cette architecture dynamique. Vous devez pouvoir gérer vos services applicatifs sous forme de code et les intégrer au workflow CI/CD. Vous avez besoin de services fiables de mise à disposition des applications, intégrés au plan de gestion de la plateforme de conteneurs.
Comment F5 peut vous aider
Les services de mise à disposition d’applications F5 NGINX sont conçus et optimisés pour les environnements de conteneurs, ce qui en fait un choix idéal pour tirer parti de plateformes de conteneurs telles que Kubernetes et Red Hat OpenShift. De plus, la standardisation sur NGINX pour les environnements conteneurisés et non conteneurisés réduit la complexité et garantit une cohérence et une fiabilité accrues.
Contrôleur Ingress NGINX pour Kubernetes
En tant que principal contrôleur d’entrée pour Kubernetes1, NGINX Ingress Controller automatise la configuration des équilibreurs de charge NGINX afin de garantir que les applications des clusters Kubernetes sont mises à disposition de manière fiable et sécurisée, sans compromettre les performances.
Routeur OpenShift NGINX
En tant que principal contrôleur d’entrée pour Kubernetes1, NGINX Ingress Controller automatise la configuration des répartiteurs de charge NGINX afin de garantir que les applications des clusters Kubernetes sont mises à disposition de manière fiable et sécurisée, sans compromettre les performances.
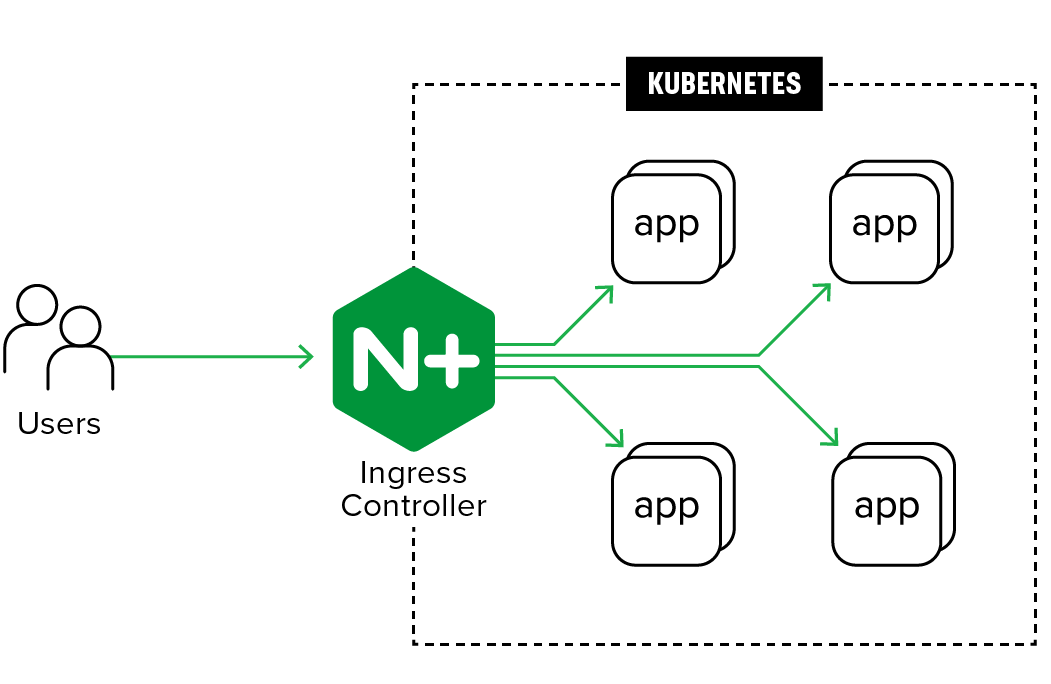
Dans l’architecture ci-dessus, nous montrons comment NGINX Ingress Controller fournit des services de mise à disposition d’applications de niveau entreprise pour les applications conteneurisées.
Guide de la solution
Défi
Les organisations utilisent des plateformes de conteneurs telles que Kubernetes ou Red Hat OpenShift, associées à des méthodologies de développement agile, afin d’accélérer le développement et le déploiement des applications.
Les conteneurs sont des composants d’infrastructure essentiels au développement d’applications cloud natives, car ils offrent la flexibilité et la portabilité qui permettent aux développeurs d’« écrire une fois, exécuter partout ». Ils réduisent les dépendances et permettent une mise à l’échelle au niveau des composants, ce qui est indispensable pour moderniser les applications à l’aide de microservices.
Vos applications conteneurisées ont besoin de mécanismes natifs de mise à disposition des applications pour offrir des performances optimales. Les développeurs et les équipes DevOps ont besoin d’une solution légère de mise à disposition des applications, indépendante du cloud, pour les environnements Kubernetes et OpenShift.
Cependant, une approche traditionnelle reposant sur une configuration statique modifiée uniquement par le service informatique est incompatible avec le modèle agile des conteneurs, dans lequel de nouveaux conteneurs de microservices peuvent être créés dynamiquement pour quelques minutes seulement afin de répondre à un pic de demande ou de déployer une mise à niveau en remplaçant simplement les anciens conteneurs par de nouveaux.
Comment vous assurer que les déploiements de vos services applicatifs suivent le rythme de vos cycles de publication rapides dans les environnements conteneurisés ? Téléchargez le guide de la solution pour tout savoir.
Solution
Vous avez besoin de services fiables de mise à disposition d’applications, intégrés au plan de gestion de la plateforme de conteneurs. Pour prendre en charge au mieux vos applications conteneurisées, optez pour NGINX, l’application la plus téléchargée et la plus populaire sur DockerHub, avec plus d’un milliard de téléchargements.
Et avec 64 % de parts de marché, NGINX est également, et de loin, le contrôleur Ingress Kubernetes le plus populaire, selon la Cloud Native Computing Foundation. NGINX prend également en charge les environnements Red Hat OpenShift, une plateforme d’applications conteneurisées basée sur Kubernetes.
Composants
Pour fournir des services applicatifs multicloud cohérents et performants dans des environnements conteneurisés, utilisez les composants NGINX suivants.
- NGINX Ingress Controller pour Kubernetes
Les équipes DevOps peuvent fournir un accès externe à leurs environnements Kubernetes à l’aide de NGINX Ingress Controller pour Kubernetes. Celui-ci fournit des services de mise à disposition de niveau entreprise pour les applications Kubernetes, notamment des métriques en temps réel, la persistance des sessions, des contrôles d’intégrité actifs et la validation des JWT.
La version NGINX Plus permet également aux utilisateurs d’effectuer des reconfigurations sans interruption, garantissant ainsi des performances applicatives et une utilisation des ressources constantes. Elle est conçue et maintenue selon des normes de production permettant sa prise en charge, et offre cohérence et stabilité tout en préservant la rétrocompatibilité. - Routeur NGINX Plus pour OpenShift
Pour les environnements OpenShift, NGINX prend entièrement en charge les fonctionnalités définies par la ressource Open Shift Router.
Le routeur sert de point d’entrée à toutes les requêtes externes adressées aux applications exécutées sur OpenShift, ce qui en fait l’un des composants les plus critiques de la plateforme. NGINX Router est intégré à OpenShift par l’intermédiaire du logiciel Template Router, le même logiciel sur lequel repose l’implémentation par défaut du routeur.
Conclusion
Quel que soit l’environnement dans lequel elles s’exécutent, les applications peuvent bénéficier des performances offertes par NGINX.
Grâce à des solutions conçues pour les environnements Kubernetes et OpenShift, les applications exécutées sur des plateformes de conteneurs dynamiques peuvent bénéficier de services configurés à la demande à l’aide d’outils natifs du système de gestion des conteneurs.
Découvrez l’avenir de la plateforme applicative NGINX et comment F5 aide les entreprises à faire évoluer leurs applications à l’ère du numérique.
NOTE DE BAS DE PAGE
Contenus associés
WEBINAIRE
Contrôleur Ingress NGINX
Regardez ce webinaire pour découvrir les dernières nouveautés de la version 1.5.0 de NGINX Ingress Controller.
TÉMOIGNAGE CLIENT
LKQD Technologies et NGINX
LKQD Technologies réduit la complexité opérationnelle grâce à NGINX Ingress Controller.
BLOG
Microservices
Découvrez les meilleures stratégies de conception de microservices et apprenez à commencer à refactoriser des applications monolithiques en microservices.
BLOG
Les conteneurs sont essentiels à une stratégie multicloud
Il n’est pas judicieux de cantonner les conteneurs à un rôle limité aux seuls microservices, car ils peuvent faire bien plus.
GUIDE DE SOLUTIONS
Offrez des performances optimales à vos applications conteneurisées
Les applications conteneurisées ont besoin d’une infrastructure de mise à disposition des applications conçue pour les conteneurs.