Modernização da TI: da segurança à gestão de riscos
Por Lori MacVittie
Adotar uma abordagem de segurança baseada em riscos exige uma mudança significativa na forma como pensamos sobre segurança e ativos digitais. No entanto, essa mudança é necessária diante da rápida evolução das ameaças digitais e da incapacidade dos modelos de segurança atuais de mitigá-las — quanto mais de acompanhar sua evolução.
De pacotes a cargas úteis e processos
As estruturas tradicionais de arquitetura empresarial foram criadas sem levar a segurança em consideração. É inegável que, de modo geral, a segurança foi tratada como algo secundário, tendo se desenvolvido em grande parte segundo um modelo reativo. Ou seja, agentes mal-intencionados criavam ataques, e fornecedores e líderes de tecnologia desenvolviam medidas para mitigá-los. Isso se deve à natureza da transformação digital. Em seus estágios iniciais, o foco estava em viabilizar a produtividade e a eficiência por meio de aplicações. Essas aplicações eram, em grande parte, fixas e estáticas, hospedadas em um data center isolado. Havia pouco risco de ataques externos, pois não existiam pontos de entrada no data center até o surgimento da era da Internet.
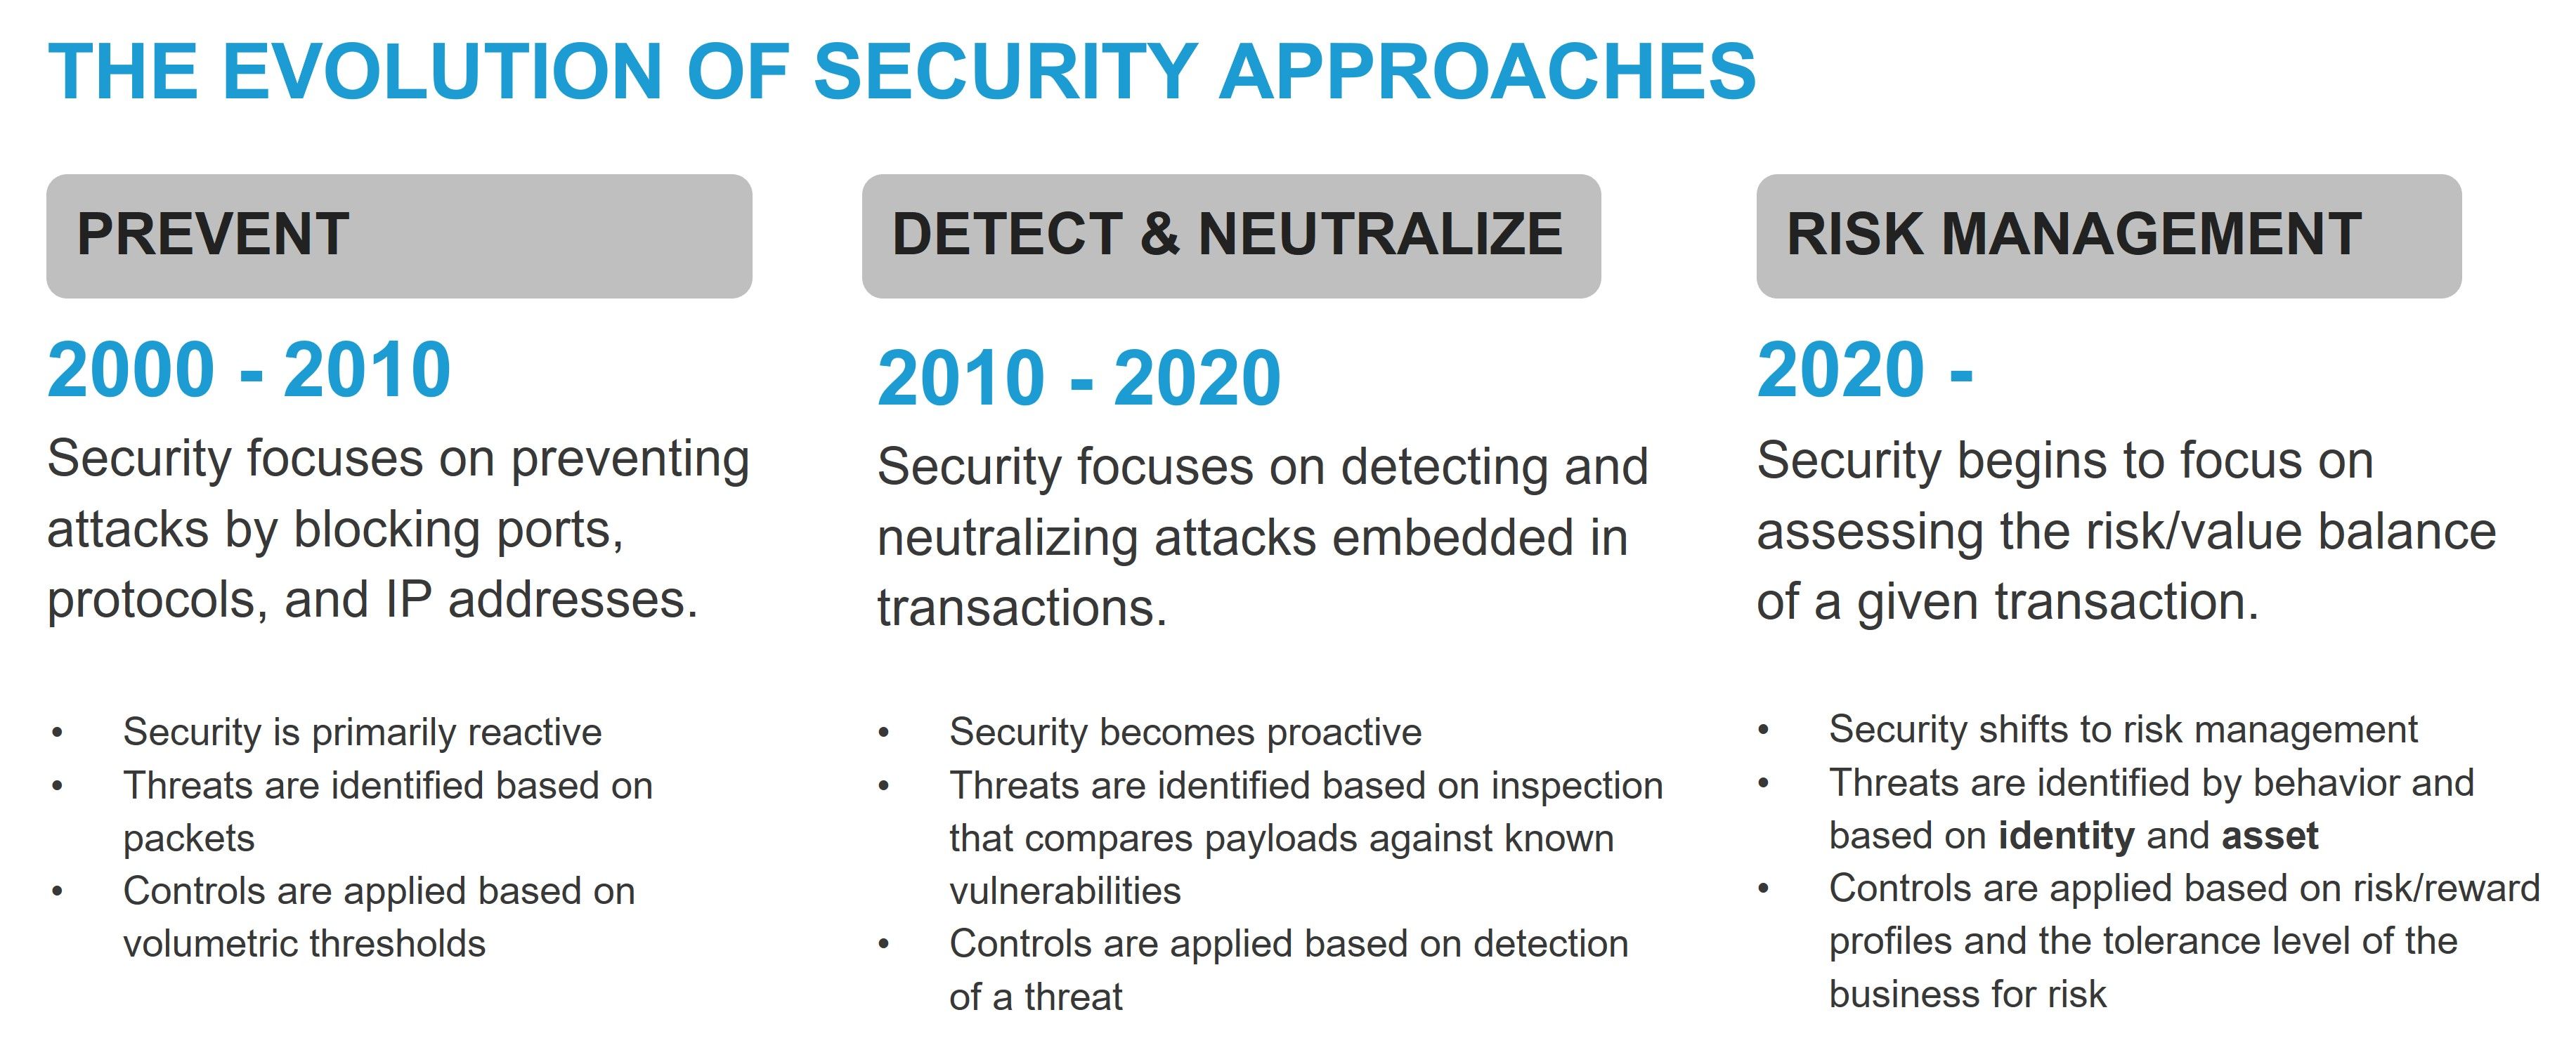
Em sua forma inicial, a segurança se concentrava em proteger os aplicativos expostos na Internet nas camadas mais baixas da pilha de tecnologia: a rede. Um número excessivo de pacotes por segundo indicava algum tipo de ataque de negação de serviço. A resposta da segurança? Firewalls capazes de bloquear a origem do ataque. Portas e protocolos tornaram-se a base das políticas de segurança, com limites definidos de acordo com o volume e a velocidade dos pacotes que tentavam acessar algum aplicativo. Nessa fase, o foco da segurança era evitar interrupções, bloqueando um ataque por meio de regras simples e estáticas.
Os ataques evoluíram rapidamente diante de uma defesa robusta. À medida que os aplicativos se tornaram mais sofisticados e capazes, os invasores logo descobriram vulnerabilidades nas pilhas de software. O setor começou a identificar ataques incorporados à carga útil das mensagens trocadas entre usuários e aplicativos, cada um buscando explorar alguma vulnerabilidade conhecida que pudesse causar uma interrupção, permitir acesso não autorizado ou exfiltrar dados. O setor de segurança voltou a responder a essas novas formas de ataque, desenvolvendo soluções capazes de detectar e neutralizar ataques incorporados. Nessa etapa, o foco da segurança era detectar e neutralizar ataques incorporados às transações.
À medida que a economia digital se expandiu, alcançando de forma cada vez mais ampla e profunda todos os aspectos de nossas vidas, as oportunidades para os invasores também aumentaram. O valor dos dados e do acesso a contas de consumidores e empresas está crescendo exponencialmente. Estima-se que milhares de contas de videogames de plataformas como Steam, EA Sports e Epic “sejam roubadas todos os meses, e bancos de dados com grandes volumes de contas sejam negociados em canais privados do Telegram por valores entre US$ 10.000 e US$ 40.000” (BitDefender). Hoje, a tomada de contas é desenfreada em todos os setores, desde jogos e finanças até saúde e serviços governamentais. Em 2021, fraudes custaram ao governo dos EUA cerca de US$ 87 bilhões em benefícios federais (CNBC). A perda é atribuída principalmente ao programa de auxílio-desemprego durante a pandemia, que operava em grande parte por meio de serviços digitais.
O desenvolvimento de bots especializados, projetados para ajudar os consumidores a adquirir produtos de edição limitada, está crescendo. Esses bots aproveitam a tecnologia e a velocidade para permitir que os consumidores comprem um produto on-line em menos tempo do que uma pessoa levaria para selecionar o tamanho e a cor certos. Apresentados como uma tecnologia de assistência aos consumidores, esses bots foram quase imediatamente utilizados por agentes mal-intencionados para esgotar rapidamente os estoques e revender os produtos por um preço mais alto. Bots de compra de tênis, grinch bots e outros bots especializados têm como alvo, cada vez mais, produtos específicos de alta demanda e seus fornecedores.
“Graças a sites de revenda como StockX e GOAT, os tênis colecionáveis se tornaram uma classe de ativos, cujo preço está vagamente relacionado à rapidez com que um item se esgota. Bots sofisticados de compra de tênis, que podem custar milhares de dólares, são fundamentais para criar a escassez artificial que torna um tênis valioso e, por sua vez, faz uma marca parecer descolada.” (New York Times)
O setor de segurança agora precisa responder a ataques direcionados a processos de negócios, como fazer login em um serviço ou comprar produtos, além dos ataques já existentes contra serviços de rede e aplicativos. Os métodos tradicionais de inspeção e avaliação são incapazes de detectar ataques contra processos de negócios legítimos. Não se trata de vulnerabilidades, tampouco de explorações de protocolos. São processos disponibilizados como recursos digitais, suscetíveis à exploração por quem dispõe dos meios para obter — ou do dinheiro para comprar — o conjunto certo de credenciais.
As ferramentas que protegem os processos também devem ser capazes de diferenciar entre consumidores humanos e softwares. Essa tarefa se torna mais difícil devido ao fato de que softwares (como bots) são usados tanto por consumidores que buscam eficiência quanto por invasores que buscam obter vantagem. A segurança precisa evoluir novamente e, desta vez, deve se voltar para a gestão de riscos.
Adotar uma abordagem de gerenciamento de riscos não significa abandonar as práticas de segurança anteriores. De fato, os ataques em todas as camadas da pilha de tecnologia são constantes e precisam ser enfrentados. Uma abordagem de gerenciamento de riscos não impede o uso de tecnologias para prevenir ataques volumétricos ou aqueles realizados por meio de conteúdo malicioso. Uma abordagem de gerenciamento de riscos não se concentra tanto nos detalhes de implementação, mas sim em como as ameaças são identificadas e o risco é determinado.
Se o objetivo é reduzir o risco empresarial, os esforços que oferecem o melhor retorno sobre o investimento na redução de riscos devem receber a maior parte dos recursos. (McKinsey)
Ao abordar a segurança com uma mentalidade baseada em riscos, as organizações podem deixar de reagir de forma frenética aos ataques. Em vez disso, podem tomar decisões de segurança de maneira deliberada, alinhadas aos resultados de negócios e levando em consideração a tolerância da empresa a riscos.
Modernizando a segurança: rumo à gestão de riscos
As empresas digitais de hoje se conectam com seus clientes e parceiros oferecendo experiências digitais viabilizadas por aplicações modernas. Portanto, proteger as aplicações é fundamental para modernizar a segurança. Essas aplicações — e, em um nível mais detalhado, as cargas de trabalho e os serviços que constituem seus componentes básicos — geram valor ao criar, enriquecer e/ou fornecer acesso aos ativos digitais da empresa de uma forma ou de outra; por isso, são o foco central de uma abordagem moderna de segurança. A cibersegurança, como é comumente chamada hoje, concentra-se fortemente na proteção das aplicações e das APIs que as expõem, conectando usuários de todos os tipos aos ativos digitais que impulsionam uma empresa digital.
Os líderes de tecnologia conhecem bem as ferramentas e técnicas necessárias para implementar uma segurança reativa e proativa. A questão é: “Como fazer com que sua organização adote uma abordagem baseada na avaliação de riscos que se apoie principalmente em identidades e ativos?”
Há duas tecnologias essenciais no centro dessa mudança: autenticação e controle de acesso. A autenticação fornece às políticas o componente de identidade, enquanto o controle de acesso permite a governança dos ativos digitais.
Autenticação é essencialmente o processo de determinar e verificar a identidade de um consumidor de aplicações. No passado, esses consumidores eram principalmente pessoas que buscavam acesso a aplicações monolíticas hospedadas em um data center privado. Como resultado, todos os sistemas e serviços de autenticação podiam permanecer nesse mesmo data center. Hoje, as aplicações modernas usam uma arquitetura distribuída e APIs expostas; portanto, a autenticação precisa evoluir. Agora, a autenticação deve reconhecer não apenas consumidores humanos, mas também representantes de pessoas, como agentes automatizados. Além disso, como as aplicações distribuídas são compostas por serviços provenientes de várias nuvens, a autenticação precisa operar em um mundo de repositórios de identidades federados e compartilhados entre empresas. Em suma, embora a autenticação continue sendo um elemento central da defesa básica, a natureza ampliada dos serviços digitais atuais exige uma visão evoluída da identidade e de como ela é validada.
Controle de acesso foi e continua sendo o processo de determinar quem — ou o quê — pode acessar um recurso empresarial. Porém, assim como ocorreu com a autenticação, a funcionalidade exigida do controle de acesso também evoluiu junto com as aplicações empresariais. As primeiras formas de controle de acesso operavam na camada de rede; os possíveis consumidores das aplicações estavam “dentro” ou “fora” de um perímetro definido por endereços IP de rede. Hoje, porém, com consumidores móveis acessando aplicações distribuídas disponibilizadas por vários pontos de entrega, não há um perímetro claro e estático que defina a noção de dentro e fora. Portanto, o controle de acesso deve ser estabelecido com base na identidade do usuário, conforme validada pela autenticação. Os consumidores de aplicações modernas não podem mais ser diferenciados com base na localização da rede, mas são classificados de acordo com sua identidade.
Essas tecnologias, quando combinadas com um inventário completo de todos os principais ativos digitais, podem ser usadas para implementar decisões relacionadas ao risco de permitir o acesso a um determinado ativo. Essas decisões se baseiam na compreensão de como esses ativos são expostos, em conjunto com quem deve — ou não deve — ter acesso a eles.
Portanto, o primeiro passo para modernizar a segurança é criar ou aprimorar o inventário de ativos, com foco nos meios pelos quais esses ativos são acessados e nos motivos para esse acesso. Além disso, os líderes de tecnologia devem ter em mente que os aplicativos são o principal meio de acesso a todos os dados e, portanto, o inventário também deve ser capaz de associar os ativos aos aplicativos que interagem com eles.
Em seguida, os líderes de tecnologia precisarão colaborar com os líderes de negócios para estabelecer perfis de risco/retorno para os principais ativos. Os perfis de risco/retorno resultantes devem alinhar as ações de segurança aos resultados de negócios. Por exemplo, uma pesquisa da AiteNovarica revela que “os comerciantes perdem 75 vezes mais receita com recusas indevidas do que com fraudes”, o que faz com que o risco de uma recusa indevida possa superar o risco de autorizar uma transação.
Portanto, as interações relacionadas a essa transação devem ser permitidas ou negadas com base na tolerância ao risco da organização. Entre os fatores que podem influenciar a decisão estão o valor da transação e o grau de certeza quanto à legitimidade do usuário. O sistema tem 50% de certeza de que o usuário é legítimo? Mais certeza? Menos? Cada organização determinará sua tolerância ao risco e, com base nela, ajustará seus perfis para aplicar medidas de segurança dentro desses limites. Um perfil de risco/benefício orienta pessoas e sistemas na definição de como lidar com possíveis riscos. Organizações mais avessas ao risco tendem a atribuir maior peso ao risco e a implementar controles para evitá-lo. Por outro lado, organizações com maior tolerância ao risco considerarão o benefício um fator mais relevante ao determinar como aplicar os controles de segurança.
A granularidade aqui — a avaliação no nível transacional — pressupõe a capacidade de avaliar continuamente as interações digitais e adaptar as decisões de segurança com base no contexto em tempo real, avaliado de acordo com as políticas. Essa abordagem é um recurso essencial das estratégias de confiança zero, assim como as principais tecnologias usadas para aplicar as decisões: autenticação (quem) e controle de acesso (o quê), conforme descrito neste white paper: “Segurança de confiança zero: por que a confiança zero é importante (e não apenas para o acesso)”.
A capacidade de avaliar continuamente as interações digitais depende de uma estratégia corporativa de dados e observabilidade — ou seja, é necessário que a organização tenha uma estratégia e esteja avançando para viabilizar a observabilidade de toda a pilha, além de contar com um meio de conectar e correlacionar interações entre diferentes repositórios, caso não esteja centralizando os dados em um único repositório.
Assim, a transição para a gestão de riscos gira em torno da adoção de três tecnologias específicas: identidade, observabilidade e controle de acesso, com uma abordagem abrangente de confiança zero orientando a execução.
A modernização da TI deve incluir a segurança
Um recurso essencial de uma empresa digital é a segurança — a segurança de seus ativos digitais, de seus dados e das informações financeiras e pessoais de seus clientes.
Em uma empresa digital, quase todas as interações ocorrem por meios digitais. Portanto, a segurança deve se tornar uma prioridade tanto para a empresa quanto, no âmbito da TI, para a arquitetura corporativa. Para a maioria das organizações, isso significará avaliar as práticas, ferramentas e políticas de segurança — muitas delas implementadas de forma pontual para combater o aumento dos ataques e as ameaças emergentes — a fim de verificar se continuam relevantes em um ambiente predominantemente digital. Será necessária uma abordagem mais deliberada e abrangente para proteger plenamente todos os ativos digitais e as interações de que a organização precisa para prosperar em uma economia digital.
Muitos dos aspectos envolvidos na operação de uma empresa digital não foram considerados quando as organizações estabeleceram suas bases tecnológicas na forma de uma arquitetura corporativa. A segurança é um desses aspectos que não receberam a devida atenção.
À medida que avançamos rapidamente rumo a um mundo em que o digital é o padrão, as organizações precisam modernizar a TI para acompanhar e viabilizar o ritmo das mudanças e a tomada de decisões orientada por dados, necessárias para prosperar no futuro. Uma etapa importante é modernizar a arquitetura corporativa. Isso deve incluir uma abordagem de segurança mais abrangente, completa e, em última análise, adaptativa: uma abordagem de gestão de riscos.
Para saber mais sobre como modernizar a arquitetura — especialmente a segurança — para atender às necessidades de uma empresa digital, confira nosso novo livro da O’Reilly, “Arquitetura empresarial para negócios digitais”.