Benefícios da adoção do Zero Trust sob a perspectiva dos frameworks MITRE ATT&CK e D3FEND
Por Mudit Tyagi e Ken Arora
Os ciberatacantes operam examinando as redes e os aplicativos das organizações-alvo — sua superfície de ataque digital — para elaborar ataques em várias etapas, usando diversas técnicas e procedimentos que exploram vulnerabilidades conhecidas e de dia zero. Neste artigo, analisamos várias classes de ameaças contra as quais as empresas precisam se defender e destacamos o uso dos princípios de confiança zero para aumentar as chances de conter os danos causados pelas atividades dos adversários. Em seguida, examinamos brevemente as táticas, técnicas e procedimentos dos atacantes, codificados no framework MITRE ATT&CK. Por fim, abordamos o framework MITRE D3FEND e o relacionamos aos princípios de confiança zero.
O que é a superfície de ataque?
Em seu glossário do Centro de Recursos de Segurança da Computação (CSRC), o Instituto Nacional de Padrões e Tecnologia (NIST) apresenta uma definição abstrata de “superfície de ataque” como “o conjunto de pontos no limite de um sistema, de um elemento do sistema ou de um ambiente em que um invasor pode tentar entrar, causar algum efeito ou extrair dados desse sistema, elemento do sistema ou ambiente”.
Outra forma de entender a “superfície de ataque” é considerar todas as vulnerabilidades conhecidas e desconhecidas presentes nos diversos componentes do ambiente digital. Uma lista não exaustiva desses componentes incluiria:
- Ativos físicos e virtuais de rede, computação e armazenamento
- Hipervisores, máquinas virtuais, sistemas de orquestração de contêineres e malhas de serviço
- Software executado nesses ativos, como firmware, sistemas operacionais, software de gerenciamento de banco de dados e software de aplicação
- Repositórios de imagens de contêineres, repositórios de imagens de máquinas virtuais e repositórios de código
- APIs internas e externas, endpoints de microsserviços, portais de aplicações
- Serviços externos ao ambiente local, mas consumidos localmente, como serviços de validação de identidade, servidores de horário e armazenamento remoto de dados
- Repositórios de identidades, bancos de dados de contas de usuários, repositórios de dados empresariais
Entendendo as classes de ameaças
Para minimizar os riscos para os negócios, as organizações devem proteger seus próprios ativos digitais e sua propriedade intelectual, bem como a privacidade de seus clientes e funcionários, além de cumprir todos os requisitos regulatórios. Elas devem fazer isso e, ao mesmo tempo, garantir que os fluxos de trabalho empresariais e as experiências digitais continuem disponíveis e confiáveis. A solução para esse desafio é seguir os princípios de confiança zero: usar o privilégio mínimo, verificar explicitamente, avaliar continuamente e presumir a ocorrência de violações.1 Ao fazer isso, as organizações podem lidar com diversas classes de ameaças, conforme abordado nas seções a seguir.
AMEAÇAS AOS DADOS
Os dados são a força vital das empresas digitais modernas; por isso, os invasores têm fortes motivações financeiras para atacar os dados de uma organização. Uma vez roubados, esses dados podem ser vendidos na dark web e usados por terceiros para causar ainda mais danos ao seu proprietário. Uma organização também pode ser vítima de ransomware, situação em que os invasores tornam seus dados indisponíveis, seja criptografando-os no próprio local, seja removendo-os completamente da infraestrutura da organização. Em seguida, os invasores podem exigir um pagamento — um “resgate” — da vítima em troca da restauração dos dados. Uma terceira categoria de ataque a dados, empregada por agentes que simplesmente desejam causar danos, consiste em corrompê-los de forma sutil, interrompendo assim os processos de negócios e as experiências digitais que dependem deles.
Vazamento
O vazamento de dados, ou violação de dados, ocorre quando um agente mal-intencionado obtém acesso a informações confidenciais sem o consentimento do proprietário. Além do impacto sobre a propriedade intelectual, esses ataques frequentemente prejudicam a reputação da marca e causam perda de confiança. A lei exige que as organizações afetadas comuniquem qualquer perda de dados que contenha informações de identificação pessoal. Técnicas de phishing, exploração de vulnerabilidades em aplicações expostas ao público e comprometimento da cadeia de suprimentos são métodos comuns para invadir o ambiente digital em que os dados estão armazenados.
Um exemplo recente notável é o ataque à cadeia de suprimentos da SolarWinds,2 que os agentes mal-intencionados usaram para invadir milhares de empresas e organizações governamentais. Esse acesso inicial serviu de ponto de partida para as etapas subsequentes de exploração do ataque, estabelecendo uma presença persistente na infraestrutura digital e, assim, permitindo a movimentação lateral entre diversos aplicativos e redes das vítimas. Por fim, essas táticas levaram aos objetivos finais do invasor: comprometer credenciais/senhas e exfiltrar os dados da vítima.
Ransomware
Outra forma de ataque contra dados são os ataques de “ransomware”, nos quais hackers implantam malware para interromper ou bloquear completamente processos empresariais essenciais. Na maioria das vezes, dados empresariais cruciais são criptografados ou removidos, interrompendo fluxos de trabalho críticos. Em alguns casos, os dados no repositório de autenticação de identidade também são criptografados ou removidos, impedindo efetivamente que usuários legítimos acessem o sistema. Somente após o recebimento do “resgate” os invasores restauram o acesso ao sistema ou descriptografam os dados. Em maio de 2021, um ataque de ransomware paralisou a Colonial Pipeline,3 que transporta gasolina e combustível de aviação para o sudeste dos Estados Unidos.
Corrupção silenciosa de dados
Alguns adversários adotam uma abordagem mais sutil em seus ataques a dados. Em vez de exfiltrar os dados ou torná-los indisponíveis, esses invasores sofisticados fazem um pequeno número de alterações cuidadosamente direcionadas aos dados armazenados nos sistemas da organização vítima, obtendo ganhos por meio dos fluxos de trabalho normais da aplicação voltados ao público externo. Alguns exemplos incluem aumentar a proporção de assentos de uma companhia aérea vendidos com desconto, manipular um banco de dados de estoque para fazer parecer que há mais ou menos itens à venda ou adicionar um código de desconto especial a um site de comércio eletrônico. Essas alterações “furtivas”, que muitas vezes são difíceis de detectar antes que o dano esteja feito, exploram os próprios fluxos de trabalho da vítima para gerar ganhos para o invasor.
AMEAÇAS AOS RECURSOS DE INFRAESTRUTURA
Hackers lançam ataques que consomem recursos da infraestrutura de rede e computação, fazendo com que os processos de negócios sejam interrompidos ou funcionem de forma ineficiente. Os objetivos desses ataques variam desde prejudicar a marca da organização-alvo e extorquir pagamentos até alcançar um resultado comercial específico, como indisponibilizar a venda de ingressos on-line. Além disso, invasores avançados costumam usar esse tipo de ataque como cortina de fumaça enquanto executam outras etapas de um ataque simultâneo e mais sofisticado.
DDoS
Os invasores usam botnets para direcionar o tráfego de ataque aos recursos do alvo e lançar ataques distribuídos de negação de serviço (DDoS). Os ataques DDoS volumétricos inundam a rede do alvo com tráfego, consumindo toda a largura de banda disponível. Os ataques DDoS de protocolo enviam tráfego especializado para esgotar as tabelas de conexão em dispositivos de rede com estado — como firewalls —, fazendo com que conexões legítimas sejam descartadas. Os ataques DDoS de aplicação consomem recursos dos servidores com solicitações ilegítimas.
Roubo de CPU
Os invasores podem obter acesso não autorizado a recursos computacionais para realizar cálculos em benefício próprio, cujos resultados são enviados a um servidor de comando e controle. Isso geralmente é feito para executar código de mineração de criptomoedas em segundo plano, sem o conhecimento do proprietário do computador. Phishing e downloads automáticos (drive-by downloads) são métodos comuns usados para implantar código de mineração de criptomoedas em computadores. Os hackers usam a tática de movimento lateral do MITRE ATT&CK para ampliar a capacidade de CPU roubada e a tática de persistência para manter a capacidade de executar cálculos não autorizados.
AMEAÇAS AOS NEGÓCIOS
Agentes mal-intencionados prejudicam as organizações ao explorar indevidamente um fluxo de trabalho ou uma experiência do usuário. Essas ameaças podem resultar em perda de receita, danos à reputação da marca e aumento dos custos operacionais para lidar com fraudes.
Esgotamento de Recursos Empresariais
Hackers, motivados pelo lucro pessoal, usam processos empresariais legítimos para prejudicar organizações. Por exemplo, eles podem usar automação para comprar uma grande quantidade de ingressos para um evento popular, impedindo que outras pessoas consigam comprá-los, e depois revendê-los por um preço mais alto.
Inteligência de Negócios
Informações comerciais podem ser extraídas do site público de uma organização ou roubadas de sistemas internos e, em seguida, usadas de maneiras prejudiciais à organização. Por exemplo, um concorrente pode extrair informações sobre preços e reduzir os próprios preços para atrair os clientes da organização.
Ataques à marca
Hackers podem modificar o conteúdo de um site voltado ao público e desfigurá-lo para constranger uma organização. Eles também podem alterar o conteúdo para fornecer informações incorretas aos usuários do site.
Fraude comercial
Os fraudadores encontram maneiras de realizar transações financeiras em nome de outros usuários para se beneficiarem delas. Eles usam credenciais roubadas para assumir o controle de uma conta ou induzem usuários desavisados a acessar um site semelhante ao que costumam usar e fornecer suas credenciais de acesso. Esse tipo de fraude geralmente ocorre em sites de comércio eletrônico ou portais de instituições financeiras. Durante a pandemia de COVID-19, muitos fraudadores cometeram fraudes envolvendo o seguro-desemprego, apresentando solicitações fraudulentas com identidades roubadas e desviando os benefícios para si mesmos.4
Framework MITRE ATT&CK
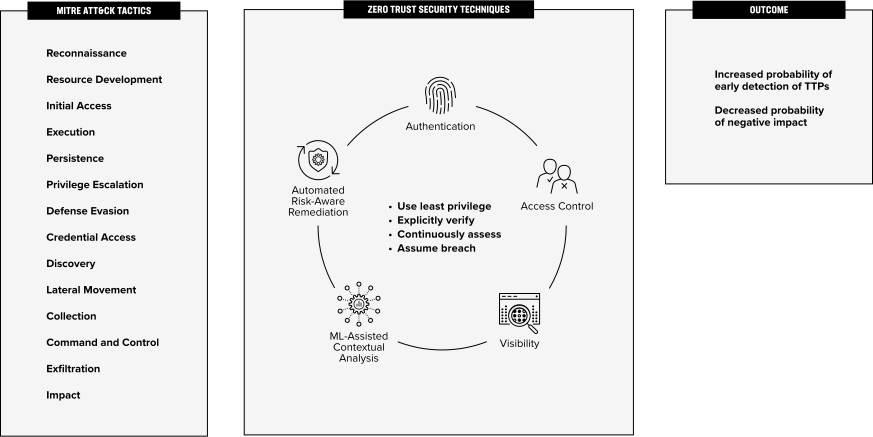
Um adversário persistente que lança uma ameaça contra uma organização é paciente, organizado e altamente qualificado. Para causar danos, o invasor precisa atingir vários objetivos táticos, como coletar informações, obter acesso inicial, estabelecer uma posição estratégica, roubar informações, exfiltrar dados, entre outros. O framework MITRE ATT&CK5 lista objetivos táticos, técnicas para atingir esses objetivos e procedimentos para implementar essas técnicas. Os defensores podem usar esse framework para decompor qualquer ataque em seu conjunto de táticas, técnicas e procedimentos (TTPs), que podem ser encontrados no site do framework MITRE ATT&CK (https://attack.mitre.org/matrices/enterprise). Observamos que, para cada tática e suas técnicas associadas, a adoção dos princípios de confiança zero em todo o ambiente digital reduz a probabilidade de sucesso do invasor e aumenta a probabilidade de detecção precoce de suas atividades, conforme representado na Figura 1.
O framework MITRE D3FEND segue os princípios de confiança zero
A estrutura D3FEND oferece uma base de conhecimento e um grafo de conhecimento sobre contramedidas que “contêm tipos e relações semanticamente rigorosos que definem tanto os principais conceitos no domínio das contramedidas de segurança cibernética quanto as relações necessárias para interligar esses conceitos”.7 Essa estrutura ajuda os profissionais de segurança a avaliar quais recursos são necessários para se defender contra ameaças relevantes ao seu ambiente digital.
Além disso, é possível avaliar o risco de segurança em termos do nível de preparação contra as diversas TTPs enumeradas no framework MITRE ATT&CK, considerando a capacidade de executar as contramedidas relevantes listadas no framework D3FEND. O elo entre os dois frameworks é a abstração de “artefato digital”. Quando os invasores empregam um conjunto de TTPs para realizar um ataque, suas ações produzem artefatos digitais observáveis. O framework D3FEND ajuda os profissionais a identificar especificamente como procurar os artefatos digitais produzidos pelas ações do adversário e a elaborar um plano de defesa que possa ser colocado em prática.
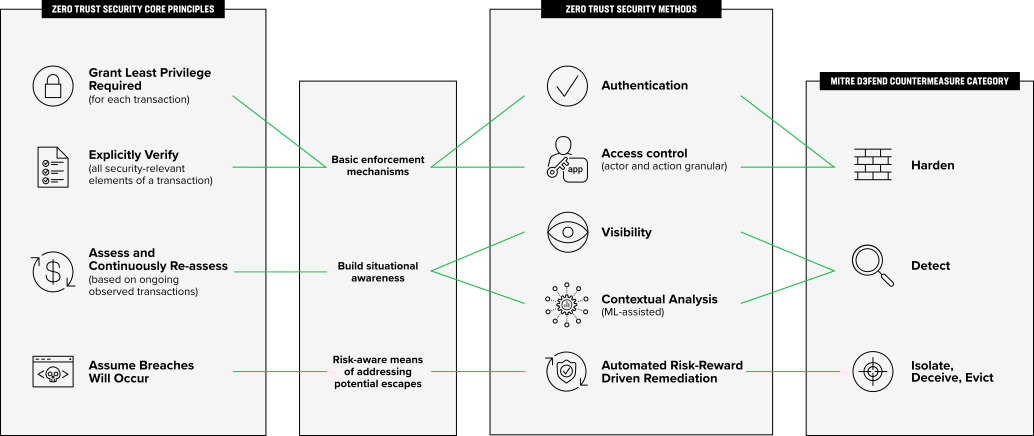
Observamos que as categorias de contramedidas do MITRE D3FEND correspondem perfeitamente às técnicas de segurança de confiança zero baseadas nos princípios de confiança zero, conforme mostrado na Figura 2.
Conclusão
Os aplicativos e as experiências digitais atuais são impulsionados pelo desejo das empresas de proporcionar um engajamento mais rico a uma variedade maior de clientes-alvo, incluindo pessoas e dispositivos inteligentes, no contexto mais amplo de um ecossistema de empresas digitais interconectadas que atendem a uma força de trabalho e a uma base de clientes cada vez mais móveis. Ao mesmo tempo, a necessidade de aumentar continuamente a agilidade e a eficiência dos negócios levou as arquiteturas de aplicativos a utilizar componentes de código aberto e SaaS em uma escala muito maior. Consequentemente, hoje, o aplicativo principal depende de uma infraestrutura mais profunda e menos controlada do que nunca. Os requisitos empresariais modernos aumentaram a complexidade da arquitetura dos aplicativos, resultando na exposição de uma superfície de ataque mais ampla e dinâmica, que vem sendo explorada por adversários sofisticados, mais bem financiados e motivados do que nunca.
O framework MITRE ATT&CK oferece uma nomenclatura organizada para as táticas, técnicas e procedimentos que agentes mal-intencionados usam para elaborar ataques complexos. O framework MITRE D3FEND define um grafo de conhecimento de contramedidas que as organizações podem usar para detectar artefatos digitais observáveis produzidos pelas TTPs empregadas em um ataque. As contramedidas do MITRE D3FEND podem ser associadas a diversos princípios de confiança zero, e a adesão a esses princípios torna mais eficaz o mecanismo específico de implementação da contramedida.
Recursos
1 https://www.f5.com/services/resources/white-papers/why-zero-trust-matters-for-more-than-just-access
2 https://en.wikipedia.org/wiki/2020_United_States_federal_government_data_breach
3 https://en.wikipedia.org/wiki/Colonial_Pipeline_ransomware_attack
4 https://www.f5.com/company/blog/unemployment-fraud-covid-19
5 https://attack.mitre.org/matrices/enterprise