Segurança de APIs para Open Finance
O open finance revolucionou a forma como pessoas no mundo todo interagem digitalmente com seu dinheiro, mas também está expondo as instituições financeiras a novas ameaças à segurança.
Por que uma segurança de APIs mais robusta é crucial no Open Finance
As APIs abertas permitem que instituições de serviços financeiros criem ecossistemas robustos, incluindo parceiros estratégicos como as FinTechs, mas também aumentam as preocupações com a segurança. As soluções de segurança da F5, desenvolvidas com uma abordagem API-first, oferecem visibilidade abrangente, mitigação de ameaças consistente e proativa e controles voltados à conformidade, permitindo que os bancos ampliem suas iniciativas de finanças abertas com segurança e confiança.
Falhas comuns de segurança em APIs
A segurança de APIs é complexa, pois os ecossistemas de terceiros que utilizam APIs são inerentemente arriscados — falhas comuns, como visibilidade insuficiente das APIs e gestão inadequada do inventário, autenticação deficiente e ausência de controles de acesso, podem causar violações graves. Para os bancos, essas vulnerabilidades na segurança de APIs podem resultar em vazamentos de dados prejudiciais, invasão de contas e fraudes, penalidades regulatórias onerosas, interrupções operacionais e perda da confiança dos clientes e da reputação da marca.
DESAFIOS
Falta de visibilidade das APIs e de gerenciamento de inventário
Deixar de manter um inventário completo e atualizado de APIs expõe APIs ocultas ou não gerenciadas, criando pontos cegos que invasores exploram para contornar controles, comprometer dados e elevar privilégios sem serem detectados.
Controles de acesso ausentes
A falta de aplicação de controles de acesso ou de definição de limites claros de privilégios nas APIs permite que invasores obtenham acesso não autorizado a dados confidenciais, transações e funções críticas da lógica de negócios administrativa.
Autenticação inadequada
A autenticação inadequada em APIs geralmente decorre do gerenciamento simplista de credenciais, da validação deficiente de tokens ou da implementação falha de protocolos de autenticação, criando brechas que invasores exploram facilmente para acessar dados e sistemas confidenciais.
Conheça as soluções de Open Finance da F5
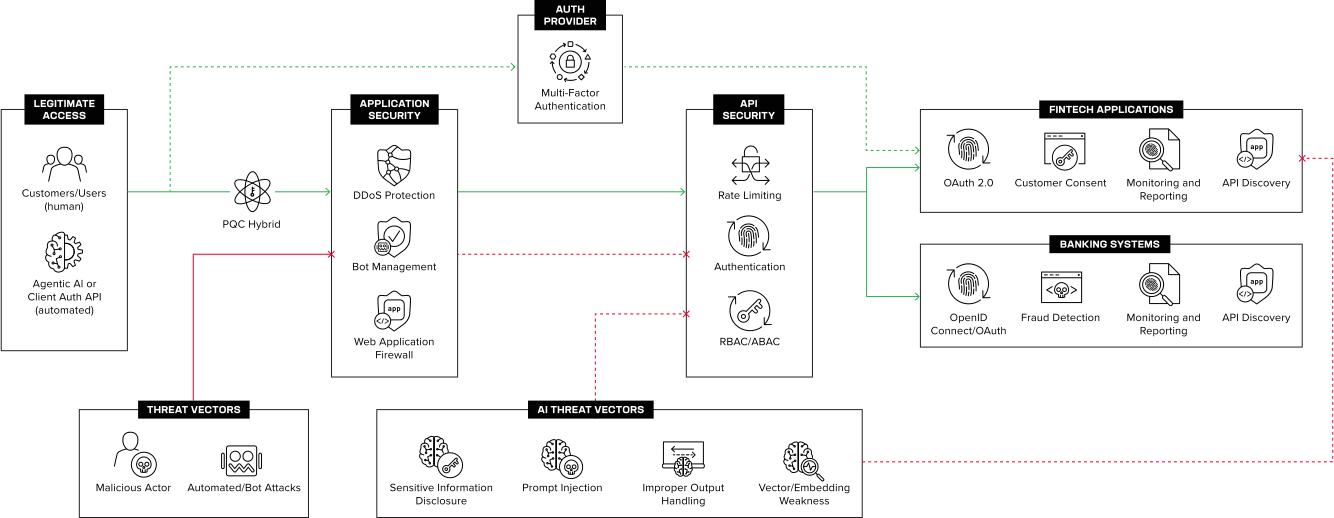
Proteger APIs vai além da segurança tradicional de aplicações, exigindo uma abordagem dedicada à segurança de APIs para mitigar riscos aos negócios e proteger os dados dos clientes. A F5 pode ajudar.
Descoberta de APIs
Um dos principais desafios do Open Banking é a descoberta de APIs. As soluções da F5 ajudam você a detectar e mapear todas as APIs diretamente de repositórios de código, por meio da análise de tráfego e do rastreamento de domínios externos, incluindo APIs esquecidas, não gerenciadas e ocultas, proporcionando uma visão completa do ecossistema de aplicativos, inclusive com a geração automática de arquivos de especificação OpenAPI (OAS).
Monitoramento ativo do tráfego de APIs
Recursos avançados de inteligência contra ameaças e aprendizado de máquina são essenciais para detectar e mitigar possíveis ameaças à segurança em tempo real. Com as soluções da F5, você pode monitorar todo o tráfego por meio de aprendizado de máquina contínuo, permitindo que as organizações mantenham linhas de base comportamentais e, ao mesmo tempo, sinalizem e bloqueiem atividades suspeitas ao longo do tempo. Esses recursos são complementados por um assistente de IA que aproveita o poder das consultas em linguagem natural para simplificar a análise e o acesso a eventos de segurança de APIs, fornecendo contexto e recomendações práticas.
Segurança consistente em todo o ecossistema de finanças abertas
A aplicação de medidas de segurança consistentes é um pilar fundamental para proteger as iniciativas de open banking e open finance, especialmente à medida que avançamos para a era da computação pós-quântica. As soluções da F5 protegem as APIs no código, durante os testes e em tempo de execução, permitindo identificar riscos continuamente, além de limitar, autenticar, controlar e bloquear chamadas mal-intencionadas ou tráfego suspeito direcionado a endpoints de API, bem como atividades suspeitas ou maliciosas (incluindo ataques de bots e DDoS), por meio de uma combinação de recursos integrados de segurança de aplicações e APIs com WAF, incluindo um mecanismo granular de políticas de camada 7 (L7).
Recursos
DESTAQUE
Panorama global das finanças abertas
Este relatório da Twimbit analisa os desafios, os catalisadores de mudanças e os modelos de crescimento das finanças abertas.
Histórias de clientes
Cooperativa Ailos reforça a segurança de aplicações e APIs com a F5 ›
AEON Credit India protege aplicativos multicloud com a ajuda da F5 ›
Cooperativa de crédito global obtém segurança proativa e voltada para a nuvem com a F5 ›
Vídeos e webinars
Suas APIs de Open Finance estão se comunicando — mas será que são seguras? ›
Demonstração de segurança de Open Banking e gateway de API ›
Open Finance em 2025: explorando a próxima onda de inovação financeira ›
Infográficos e visões gerais das soluções
Infográfico sobre o estado das finanças abertas ›
Soluções de segurança do F5 Distributed Cloud para autenticação forte do cliente em conformidade com a PSD2 ›
Blogs
Impactos técnicos do Open Banking e da troca de dados financeiros nos sistemas financeiros ›
Protegendo o Open Finance em 2025: insights essenciais para instituições financeiras ›
Integração do gerenciamento de APIs do NGINX Controller com o PingFederate para proteger transações de APIs de serviços financeiros ›
Como configurar o microgateway de API do NGINX para oferecer suporte ao perfil de segurança FAPI avançado do Open Banking ›