Fraude automatizado con tarjetas regalo
Resumen: cómo F5 derrotó a los secuestradores de cuentas y ahorró decenas de millones de dólares
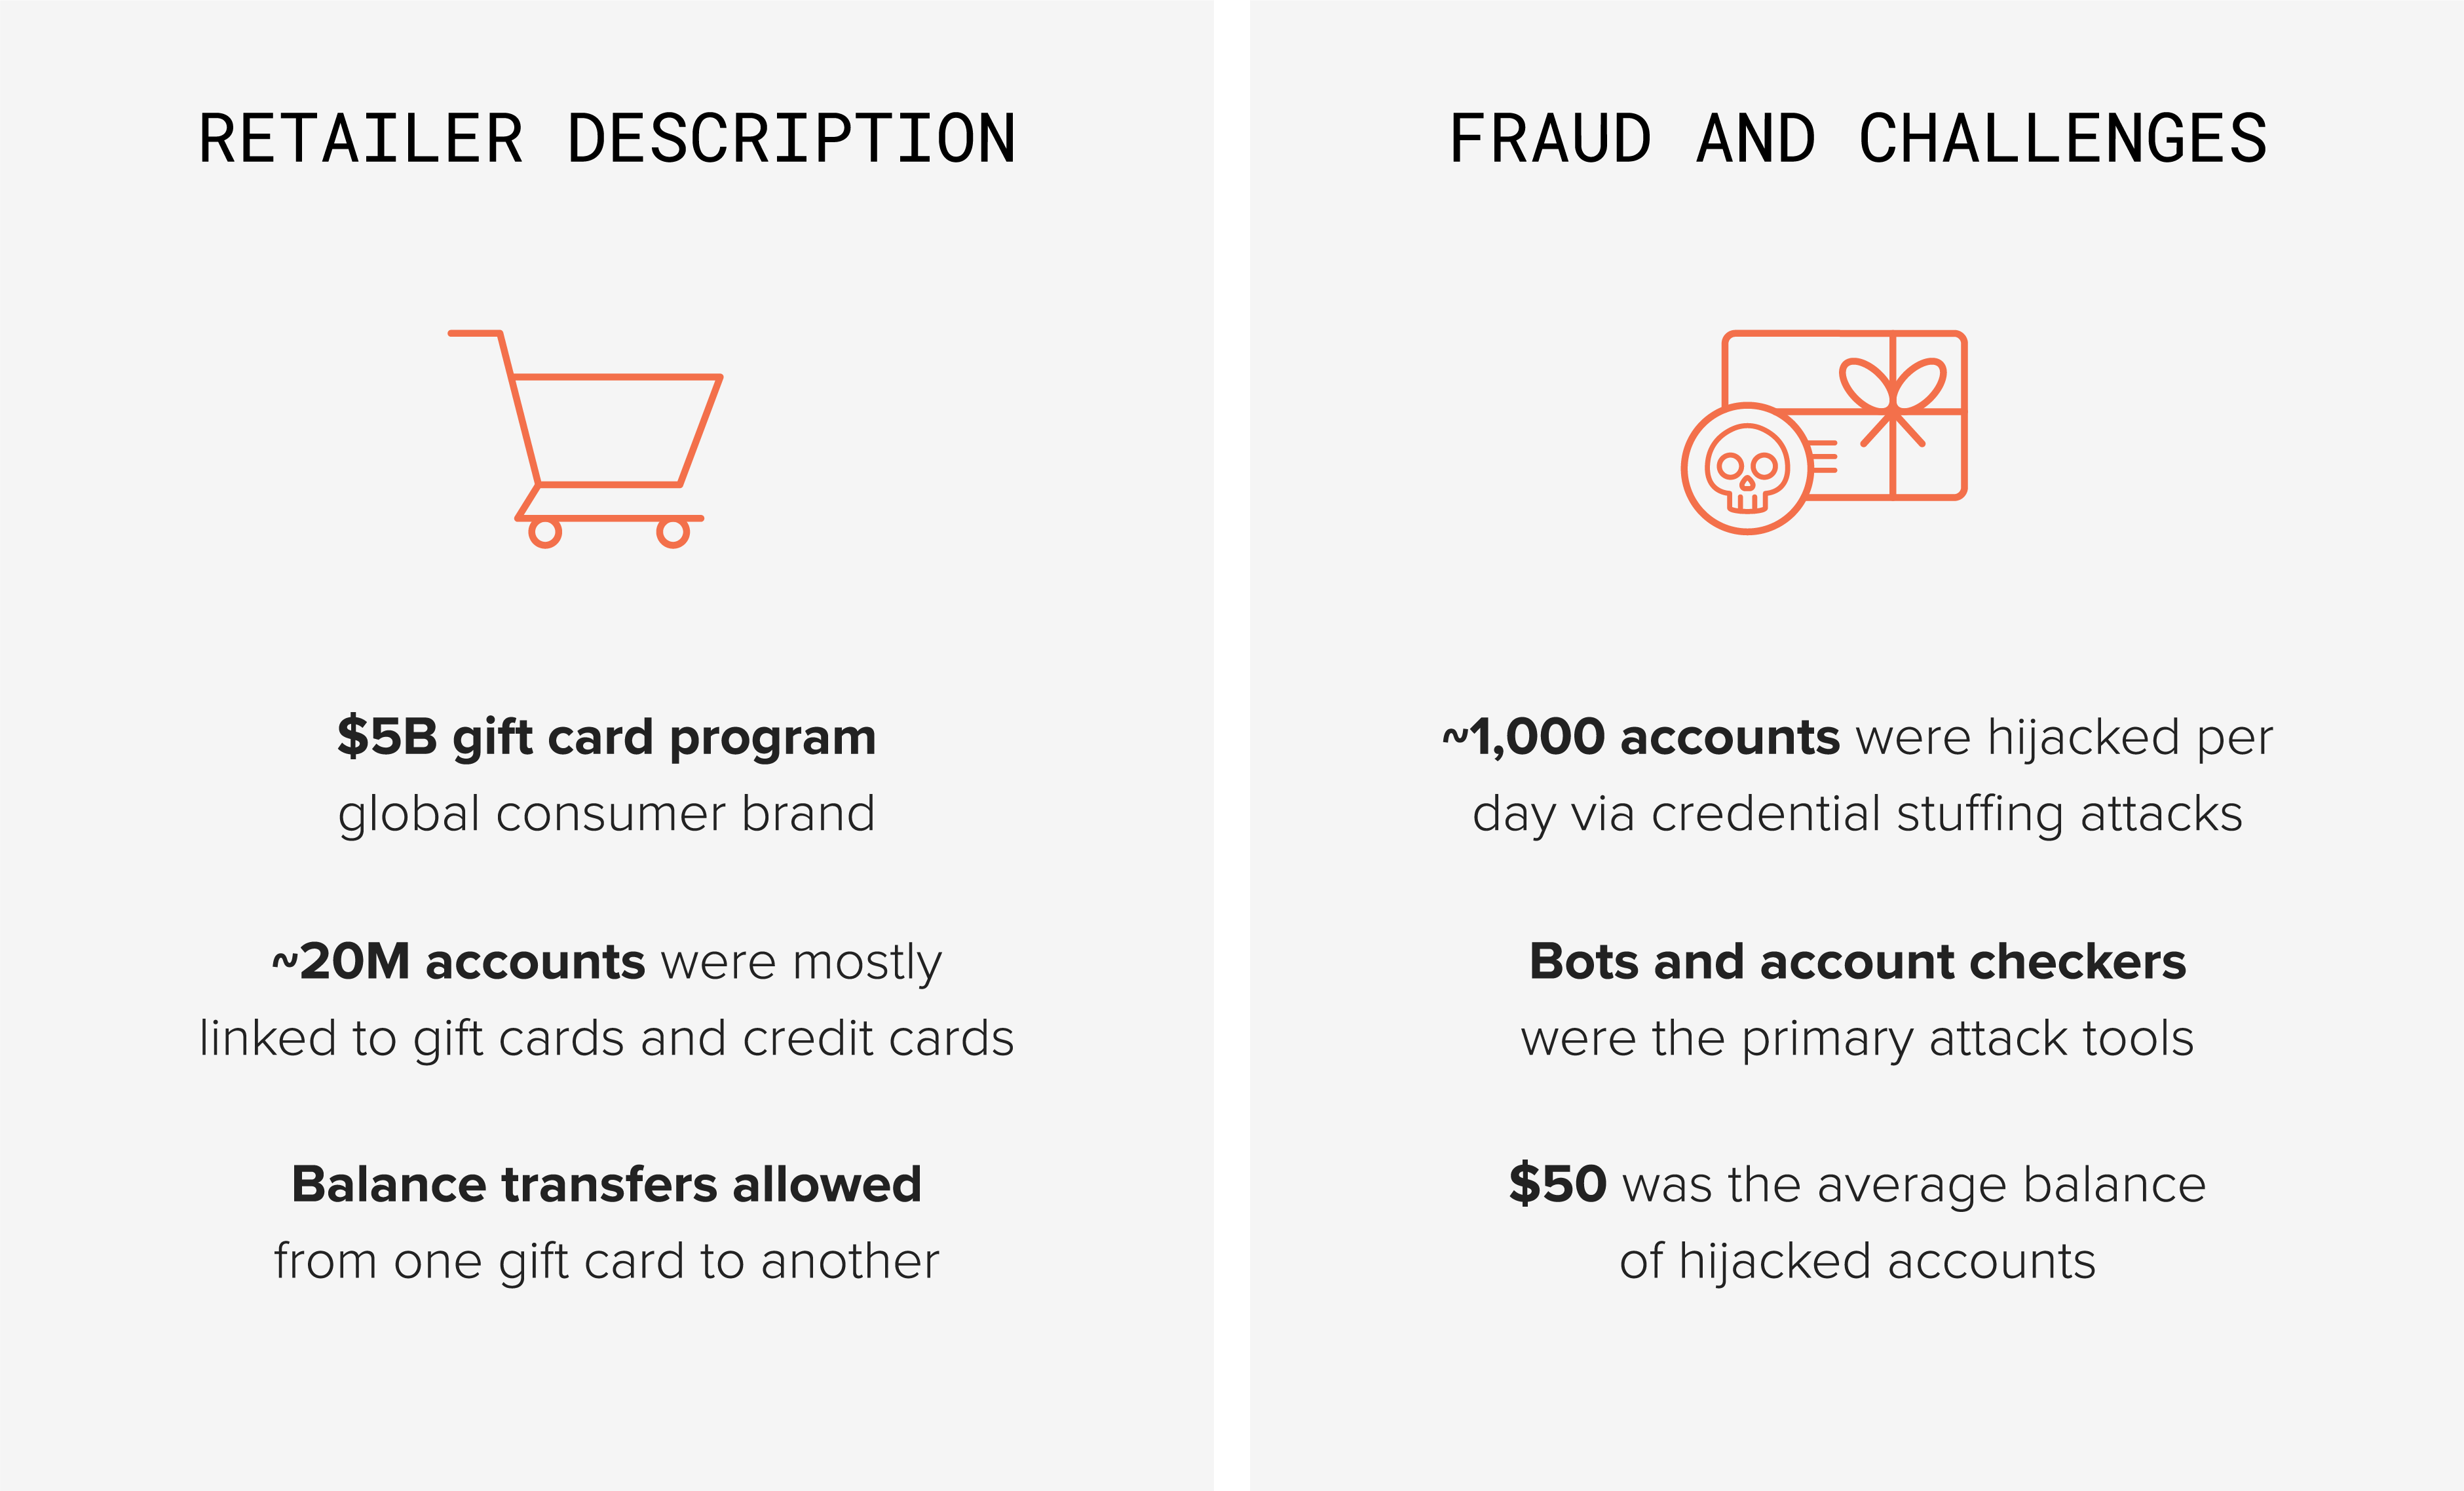
Una empresa minorista de la lista Fortune 500 gestiona un programa de tarjetas regalo con un saldo almacenado superior a 5.000 millones de dólares. Los ciberdelincuentes atacaron el programa y robaron decenas de millones de dólares a la empresa y a sus clientes. Los atacantes utilizaron credenciales filtradas en brechas de seguridad de otros sitios web para secuestrar cuentas de clientes y sustraer fondos de las tarjetas regalo. Los intentos de inicio de sesión fraudulentos superaban el millón al día y representaban más del 90 % del tráfico dirigido a la URL de inicio de sesión. Las defensas tradicionales, como los cortafuegos de aplicaciones web, los servicios de detección y prevención de intrusiones y el análisis del fraude, no lograron impedir estos ataques automatizados continuos. La empresa minorista de la lista Fortune 500 implementó F5 Distributed Cloud Bot Defense y eliminó por completo los secuestros de cuentas.
“El problema estaba en otros sitios web. Nuestros clientes reutilizan las mismas contraseñas en varios sitios. Cuando se vulneran otros sitios, los estafadores utilizan esas credenciales filtradas para secuestrar las cuentas de mis clientes. ”
CISO de una empresa minorista
¿Por qué F5?
Una empresa minorista de la lista Fortune 500 recurrió a F5 después de que su WAF, sus fuentes de datos sobre reputación de IP, sus límites de frecuencia y otras medidas defensivas no lograran detener los ataques de relleno de credenciales. Los atacantes utilizaron redes de bots, verificadores de cuentas automatizados y proxies web para eludir las medidas de seguridad. En el momento álgido, los ataques contra la aplicación web de la empresa llegaron a utilizar más de 100.000 IP nuevas una sola vez, sin volver a usarlas nunca más. Algunos atacantes también imitaron el comportamiento de los navegadores o de sus agentes para simular el de visitantes humanos.
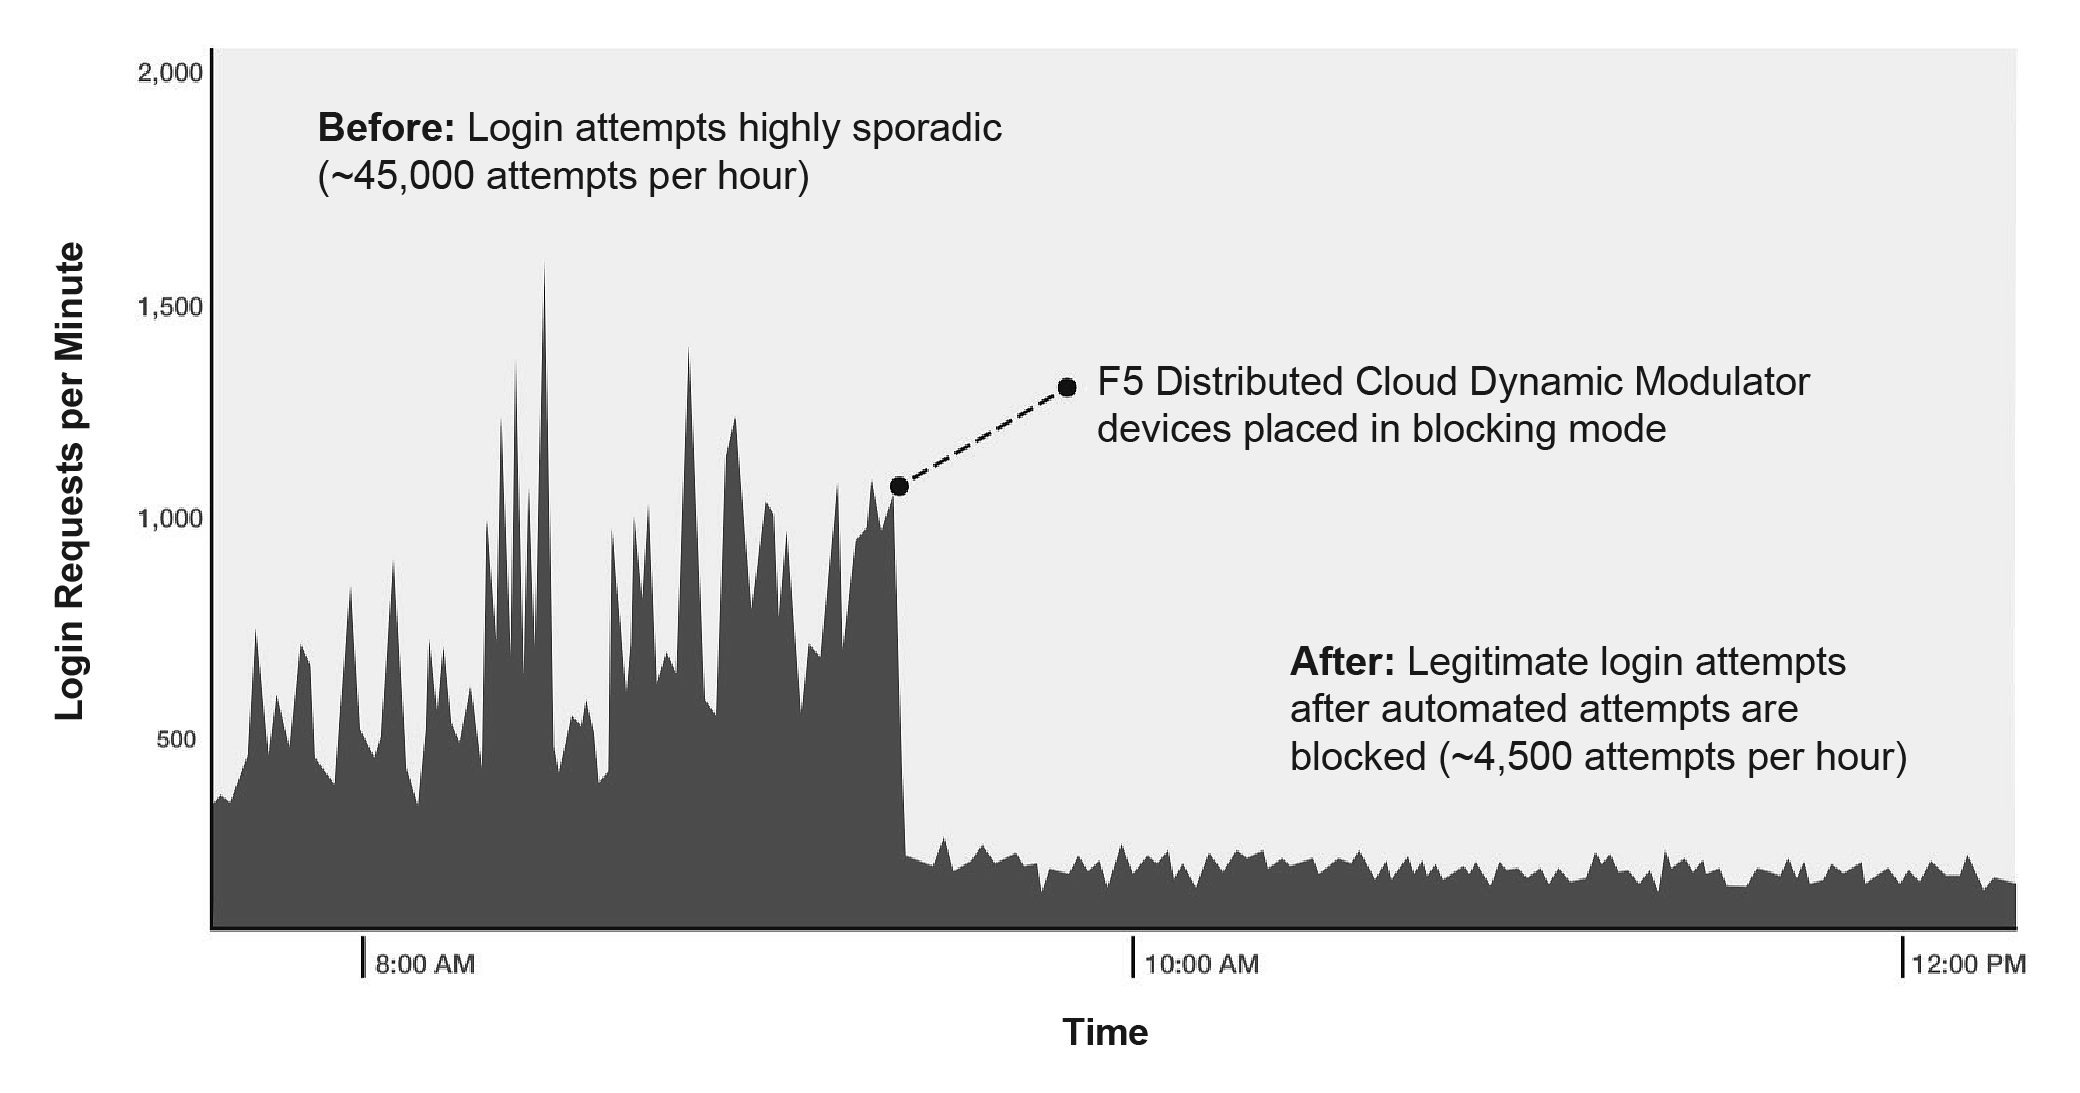
“El equipo de F5 colaboró con el mío para poner la solución en marcha en tan solo dos semanas, de principio a fin. A diferencia de las soluciones de seguridad tradicionales, no necesitamos más formación ni personal para sacar partido a la solución de F5. Han bloqueado por completo a los atacantes sin causar molestias a mis usuarios ni sobrecargar a mi equipo. ”
CISO de una empresa minorista
Anatomía de un ataque automatizado
Conclusión
Tras una implementación inicial satisfactoria, la empresa minorista de la lista Fortune 500 está ampliando el uso de Distributed Cloud Bot Defense para proteger otras aplicaciones web y servicios de API utilizados por aplicaciones móviles. La empresa ha evitado decenas de millones de dólares en transacciones fraudulentas y comisiones por devoluciones de cargos. Además, se beneficia de forma continua de la inteligencia sobre amenazas (recopilada y correlacionada en todas las implementaciones de F5) y del asesoramiento de los expertos en lucha contra la automatización de F5 para mantenerse un paso por delante de los ciberdelincuentes.
Ventajas
- Eliminó todos los secuestros de cuentas y ahorró decenas de millones de dólares.
- Bloqueo de bots maliciosos y ataques automatizados.
- Reducción de las comisiones por devoluciones de cargos y de las llamadas al servicio de atención al cliente.
Retos
- Protegimos en tiempo real el sitio web de un minorista de la lista Fortune 500 y repelimos con éxito los ataques automatizados.
- Se implementaron nuevas contramedidas a medida que los atacantes adoptaban distintos enfoques.
- Implementación e integración con la infraestructura web del minorista en un plazo de dos semanas.