Courier evita el fraude en los envíos
El cliente: una de las cinco principales empresas de mensajería
Una de las cinco principales empresas de mensajería del mundo («proveedor»), con más de 50.000 millones de dólares de ingresos anuales, quería proteger a sus clientes frente al secuestro de cuentas y evitar la creación de cuentas fraudulentas.
Reto n.º 1: apropiación de cuentas
El proveedor quería proteger los inicios de sesión de sus clientes en sus aplicaciones web y móviles frente a los ataques de relleno de credenciales. El relleno de credenciales es un ataque en el que los ciberdelincuentes prueban de forma masiva credenciales robadas a terceros en aplicaciones de inicio de sesión para apoderarse de cuentas. Los atacantes obtienen una extensa lista de credenciales robadas y suelen descubrir que entre el 0,1 % y el 2 % de ellas son válidas en el sitio objetivo, ya que los usuarios reutilizan sus contraseñas.
Durante un periodo de ocho meses, el proveedor experimentó tres oleadas distintas de picos de automatización de gran volumen, además de un tráfico automatizado sostenido. En algunos casos, el tráfico de ataque superó las 100.000 solicitudes POST en un solo día, lo que supuso un incremento del 50 % respecto al tráfico legítimo. El proveedor también lanzó una importante actualización de su API móvil nativa en el otoño de 2017, que fue blanco frecuente de los atacantes.
Los ataques resultaron costosos para el proveedor, que tuvo que reembolsar los fondos robados a sus clientes, así como las comisiones por devolución derivadas de transacciones no autorizadas realizadas con una tarjeta de crédito vinculada a la cuenta. Incluso los propios ataques de relleno de credenciales supusieron un coste para el proveedor. Los clientes saturaban el servicio de asistencia con reclamaciones sobre paquetes desaparecidos o cuentas bloqueadas (debido a un número excesivo de intentos fallidos de inicio de sesión por parte de un atacante).
Reto n.º 2: creación fraudulenta de cuentas
El proveedor también se enfrentó al reto de combatir dos modalidades distintas de fraude basadas en la creación de cuentas fraudulentas. En la primera, los delincuentes creaban cuentas falsas de forma automatizada utilizando direcciones de códigos postales de zonas acomodadas y respondían correctamente a las preguntas de autenticación basadas en conocimientos gracias a datos personales disponibles públicamente. A continuación, utilizaban el servicio gratuito del proveedor para hacer un seguimiento de los paquetes y recibir notificaciones cuando se enviaban. Esto permitía a los ladrones rastrear los paquetes e interceptar los envíos, muchos de los cuales contenían artículos que podían revender.
En la segunda modalidad, los atacantes creaban cuentas falsas y vinculaban a ellas tarjetas de crédito robadas. A continuación, anunciaban servicios como envíos con descuento y reenvío de paquetes en mercados ilegítimos, y utilizaban las cuentas falsas para comprar etiquetas de envío. Si la víctima del robo de la tarjeta de crédito descubría el fraude, la empresa de mensajería tenía que reembolsarle los gastos de envío y, posiblemente, pagar comisiones por devolución de cargos al emisor de la tarjeta de crédito.
La solución
El proveedor intentó primero desarrollar su propia solución para abordar estos retos. Utilizó una combinación de un cortafuegos de aplicaciones web, un equilibrador de carga y herramientas de análisis para tratar de resolver el problema correlacionando los tickets del servicio de asistencia con las reclamaciones de los clientes y forzando después un restablecimiento de contraseña. Este enfoque de desarrollo propio no resultó eficaz para mitigar los ataques automatizados y el fraude persistió.
Al no poder resolver el problema por sí solo, el proveedor recurrió a F5 Distributed Cloud Bot Defense y decidió implementar la solución en sus aplicaciones de inicio de sesión y creación de cuentas, tanto en la web como en dispositivos móviles.
El resultado
Una implementación típica de Distributed Cloud Bot Defense consta de dos fases: el modo de observación y el modo de mitigación. En el modo de observación, F5 analiza todas las solicitudes entrantes a la aplicación para personalizar su defensa e identificar el tráfico automatizado. En el modo de mitigación, F5 toma medidas programáticas en función de la naturaleza de la automatización y de las necesidades del proveedor.
Modo de observación
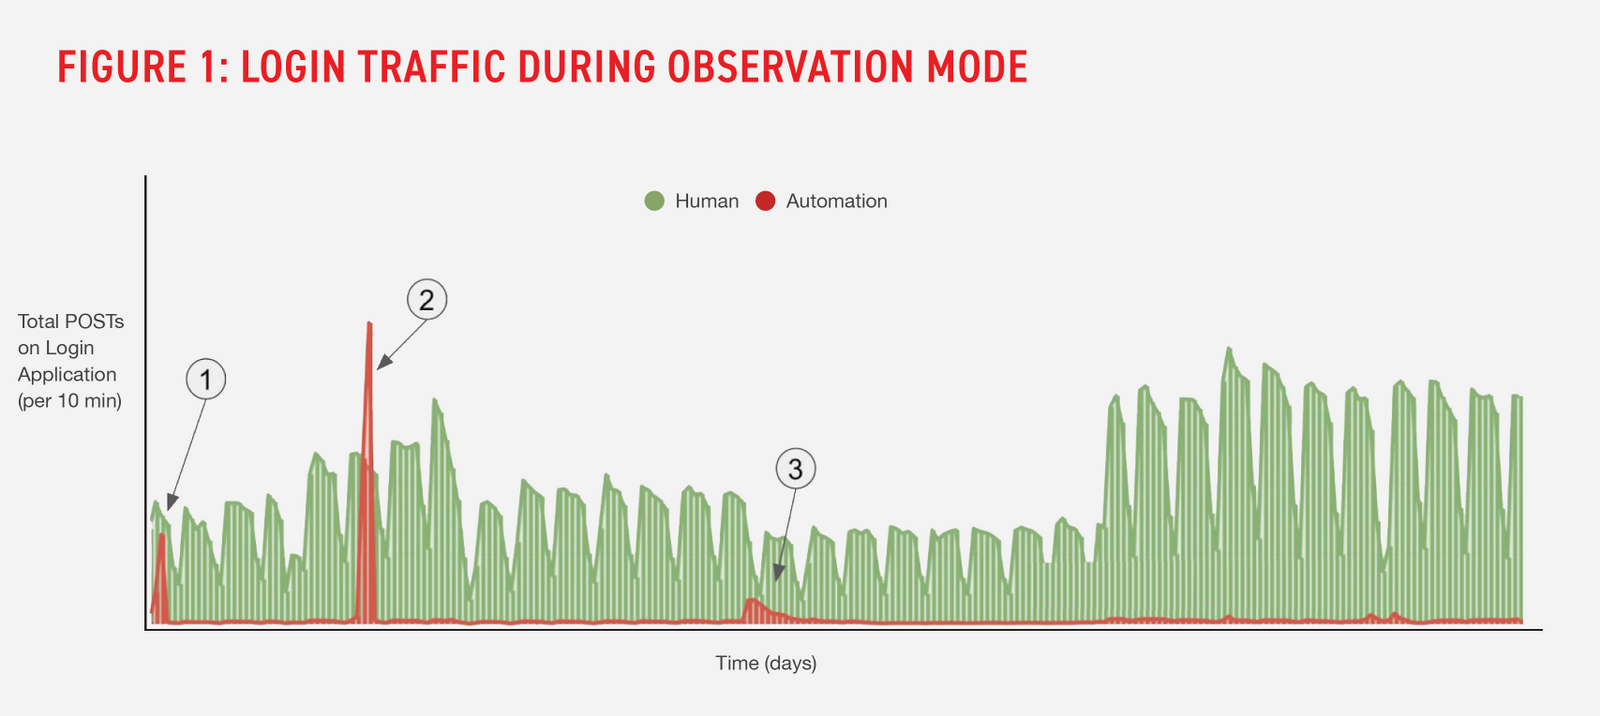
En cuanto Distributed Cloud Bot Defense entró en modo de observación, el proveedor pudo ver y comprender de inmediato la naturaleza completa de su tráfico de inicio de sesión. Como se muestra en la Figura 1, durante el modo de observación el servicio distinguió el tráfico humano legítimo (verde) de la automatización no deseada (rojo) en la aplicación de inicio de sesión.
Distributed Cloud Bot Defense también proporcionó al proveedor informes avanzados de inteligencia sobre amenazas que incluían información sobre las fuentes del tráfico automatizado. Por ejemplo, el servicio determinó que la mitad de la actividad automatizada era benigna, algo que el proveedor desconocía hasta entonces.
Además, durante el modo de observación, Distributed Cloud Bot Defense identificó tres campañas automatizadas distintas, que aparecen etiquetadas como 1, 2 y 3 en el gráfico. Estos grupos representaron casi la mitad de las transacciones automatizadas durante todo el periodo de observación. Si un grupo atacante intenta eludir Distributed Cloud Bot Defense modificando sus herramientas, por ejemplo, utilizando nuevos proxies a través de los cuales enrutar su tráfico o imitando otro tipo de navegador, el servicio sigue siendo capaz de identificarlo basándose en otras señales.
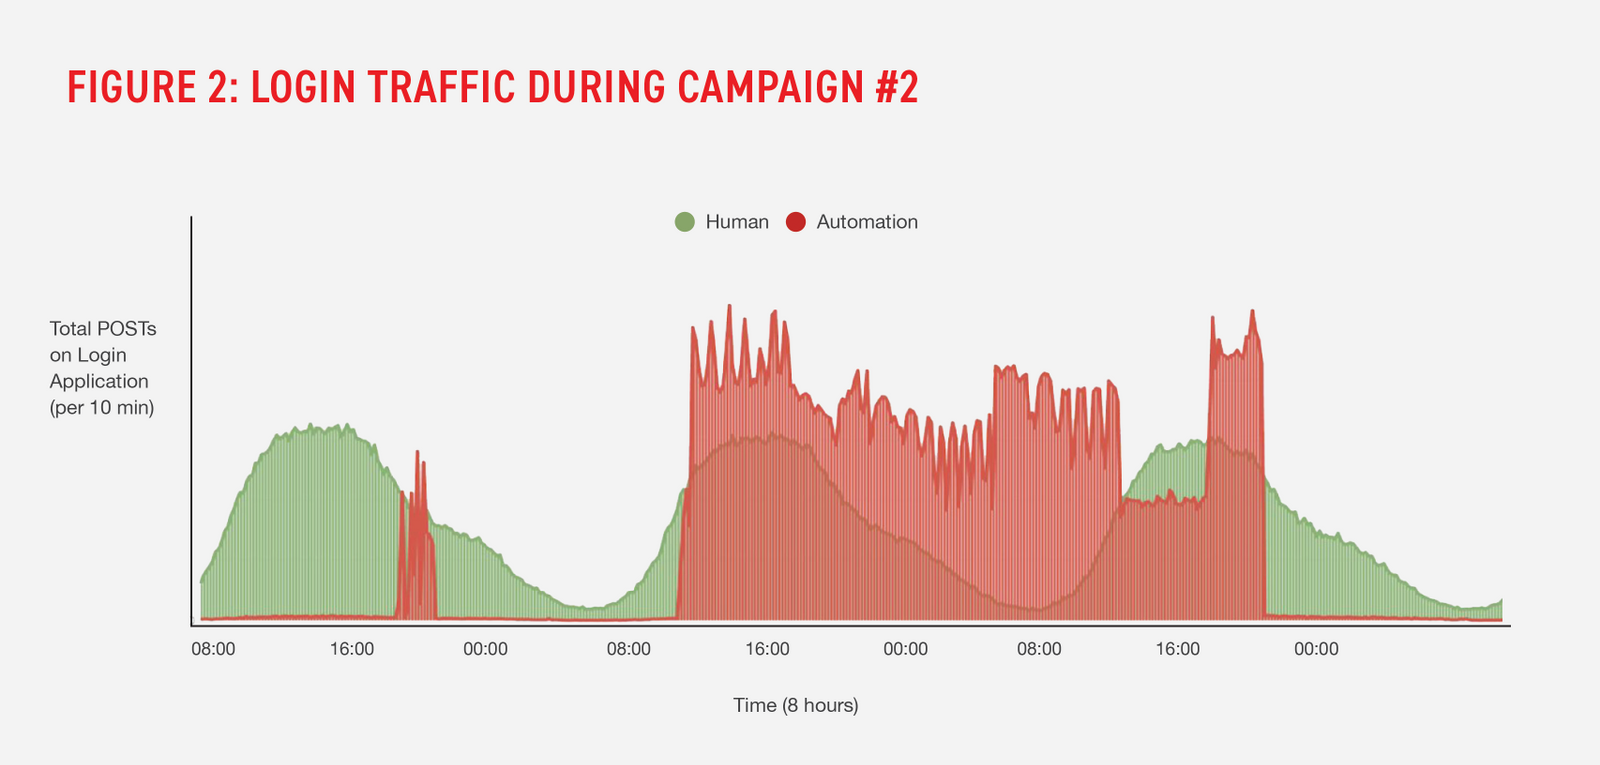
F5 también analizó minuciosamente cada campaña. La figura 2 muestra una vista detallada de la campaña n.º 2 que se puso a disposición del proveedor. Esta campaña consistió en un ataque de relleno de credenciales altamente distribuido, lanzado desde más de 25.000 direcciones IP. Los ataques representaron más del 50 % de todo el tráfico durante los tres días que duró la campaña. La campaña también destacó porque el atacante intentó avanzar por un flujo de trabajo más allá del proceso de inicio de sesión.
Modo de mitigación
Tras un periodo de observación de casi seis meses, el proveedor pasó Distributed Cloud Bot Defense al modo de mitigación. El servicio bloqueó de inmediato los ataques de relleno de credenciales, lo que evitó miles de apropiaciones de cuentas. El proveedor estimó que, gracias a la protección de F5 en sus aplicaciones de inicio de sesión y creación de cuentas para consumidores, pudo ahorrar al menos 3,5 millones de dólares al año en pérdidas por fraude.
* F5 define una campaña como un grupo de solicitudes automatizadas procedentes de la misma fuente, identificada mediante cientos de señales propias.
Planes de futuro
Gracias al éxito de Distributed Cloud Bot Defense a la hora de proteger los inicios de sesión de los consumidores en su sitio web y su aplicación móvil, el proveedor está ampliando su implementación para proteger el registro de nuevas cuentas de clientes empresariales, así como otras aplicaciones empresariales, incluidos los servicios de inicio de sesión, envío, pago y seguimiento.
El proveedor también está trabajando con F5 para permitir de forma eficiente la automatización legítima (benigna) de los clientes empresariales que utilizan procesos automatizados en la aplicación de inicio de sesión para consumidores con el fin de agilizar el envío de sus productos.
Ventajas
- Eficacia a largo plazo para bloquear a atacantes sofisticados y capacidad para identificar actividades maliciosas que conducen al fraude.<br>
- Protección omnicanal que incluye endpoints web, móviles y de API.
- Servicio totalmente gestionado que se convirtió en una extensión del equipo de seguridad del proveedor y se centró en lograr el resultado deseado: detener toda automatización no deseada.
Retos
- Secuestro de cuentas
- Creación fraudulenta de cuentas