De una solicitud de acceso a una aplicación aparentemente sencilla se pueden extraer muchos más atributos de los que podría parecer a primera vista. Está, por supuesto, la dirección IP, a partir de la cual se puede determinar la ubicación de una persona. Esto se conoce como geolocalización, y hoy en día es bastante habitual recopilar ese dato. Pero también permite inferir otros atributos, como «dentro de las instalaciones de una empresa». Asimismo, se pueden utilizar técnicas de minería de datos algo más avanzadas para determinar si la ubicación es habitual o no para el usuario que intenta acceder a la aplicación.
Y eso es solo a partir de una dirección IP. Los parámetros del sistema operativo y del dispositivo se pueden obtener fácilmente examinando las cabeceras de la solicitud HTTP enviada para acceder a la aplicación. Cuando se trata de un navegador web, se puede obtener una huella digital aún más específica y compararla posteriormente con comunicaciones anteriores para determinar si «Jim» es realmente el mismo «Jim» al que se le permitió acceder en el pasado.
Toda esta información, es decir, las variables extraídas y deducidas, conforma lo que el sector de los controladores de entrega de aplicaciones (ADC) denomina «contexto» desde hace muchos años. Este contexto sirve de base para tomar decisiones de seguridad, permite innovar en la entrega y ayuda a aplicar técnicas de aceleración que mejoran la experiencia de uso de las aplicaciones.
Así que no fue ninguna sorpresa leer este artículo que proclama la muerte del RBAC y la llegada del ABAC (control de acceso basado en atributos). Se basa en el contexto, solo que se describe con un acrónimo mucho más atractivo, más fácil de pronunciar (y que suena mucho más formal). El artículo (adelante, léelo; aquí estaré cuando vuelvas...) se centra realmente en dejar de utilizar el rol como principal medio de autorización y sustituirlo por atributos, y se refiere más bien a un mecanismo de control de acceso interno o entre empresas, pero el concepto tiene una amplia aplicación. Se utiliza mucho, por ejemplo, en soluciones antifraude de los sectores bancario y financiero. Probablemente hayas interactuado alguna vez con una de ellas al iniciar sesión para realizar una operación bancaria o consultar tus acciones, cuando, durante el proceso, la aplicación te molesta con una de tus preguntas de seguridad porque estás iniciando sesión desde una ubicación que no es habitual para ti, o porque utilizas un dispositivo nuevo o un navegador diferente.
Dado que un porcentaje significativo de los incidentes de seguridad de los últimos 15 años se ha atribuido a problemas de acceso a las aplicaciones (principalmente, al robo de credenciales), que han provocado fraudes por valor de millones de dólares y la pérdida de información personal, este tipo de técnicas es cada vez más importante para proteger tanto los datos corporativos como los de los consumidores. Según el informe de Javelin Strategy & Research Informe sobre fraude de identidad de 2014: las filtraciones de datos de tarjetas y los hábitos inadecuados de los consumidores en materia de contraseñas impulsan preocupantes tendencias de fraude el 61 % de las brechas de seguridad en general se debe al robo de credenciales.
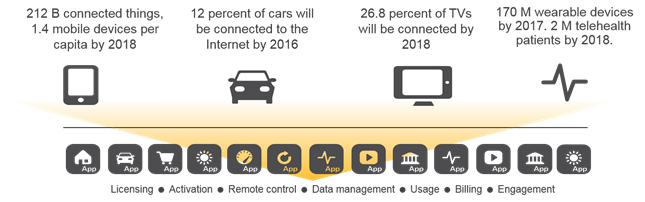
Y ahora, dado el creciente número de «cosas» que se comunicarán con aplicaciones en todo el mundo, la necesidad de proporcionar a esas «cosas» acceso a las aplicaciones es existencial.
Y eso, tradicionalmente, implica algún tipo de credenciales. Credenciales que pueden ser robadas y utilizadas —o empleadas de forma indebida— para causar estragos en los sistemas internos, las redes y los datos.
Ahora bien, no conozco ninguna organización que se esté planteando seriamente asignar a un rol cada «cosa» a la que pueda necesitar permitir el acceso. Alcanzar la escala necesaria para ello es posible, pero no práctico. Además, asignar una identidad individual a todas y cada una de esas «cosas» parece un reto insuperable; matemáticamente, un límite* que nunca puede alcanzarse. Pero lo cierto es que esas cosas (y sus propietarios) necesitarán acceder a aplicaciones, algunas de las cuales podrían encontrarse en su propio centro de datos. Aplicaciones que las activan, las controlan e informan sobre ellas.
Es importante tener esto en cuenta antes del despliegue. Antes de su disponibilidad general. Antes de que millones de consumidores tengan tu «cosa» intentando acceder a esas aplicaciones.
Plantéate ahora cómo vas a proporcionar un acceso seguro, antes de que se convierta en un problema. Diseña una solución basada en el contexto —en los atributos— antes de que sea necesario actualizar el firmware o el software de millones y millones de dispositivos.
El fabricante de una interfaz de red (Ethernet, Bluetooth, etc.) puede identificarse mediante las direcciones MAC. Se trata de un dato muy relevante a la hora de solucionar problemas en una red local, especialmente si el ingeniero o el operador puede identificarlo fácilmente en una captura de paquetes. Surgirán oportunidades con «cosas» que ofrezcan el mismo tipo de identificación basada en atributos y que puedan ayudar a diseñar e implementar un sistema ABAC. No se trata de direcciones MAC, que no se conservan fuera del dominio local, sino de otros atributos de identificación del dispositivo que puedan integrarse en el intercambio de comunicaciones y que los mecanismos de control de acceso puedan utilizar para determinar su legitimidad.
Y, dado el número de cosas que tendrás que identificar si te adentras en el mundo del IoT, te convendrá diseñar e implementar un sistema de este tipo.
Así que, si os estáis adentrando en el IoT (y los datos de nuestro próximo informe State of Application Delivery 2016 indican que bastantes de vosotros lo estáis haciendo), no es demasiado pronto para empezar a plantearos cómo vais a gestionar el acceso de forma segura. Llamadlo contexto, llamadlo ABAC o llamadlo de cualquier otra manera. Pero, lo llaméis como lo llaméis, no dejéis que sea algo que olvidasteis tener en cuenta y sobre lo que actuar.
*Vale, lo admito. En efecto, durante la carrera cursé una especialización secundaria en Matemáticas. Ya está. Ya lo he dicho.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.