Por aquel entonces (hablo de 2003, es decir, hace una eternidad en términos tecnológicos), había grandes esperanzas y expectativas de lograr una experiencia de gestión de identidades más fluida. Fue entonces cuando el lenguaje de marcado para aserciones de seguridad (SAML) empezó a cobrar popularidad y a utilizarse de forma destacada en el aprovisionamiento de identidades, especialmente para implementar soluciones de inicio de sesión único (SSO).
La gran preocupación por aquel entonces eran las cuentas huérfanas y la simplificación de la gestión de contraseñas. Como quizá recuerde, era la era de la webificación y la arquitectura orientada a servicios (SOA), cuando todo se estaba convirtiendo en una aplicación web. Por tanto, tenía sentido emplear un estándar nativo de la web para ayudar a afrontar los retos de la gestión de identidades.
Resulta que ahora también tiene sentido.
Al fin y al cabo, hoy en día todo se está trasladando a la nube. Lo cual no es más que una forma elegante de decir que todas tus aplicaciones web se están trasladando ahí fuera, a la «nube». Los retos relacionados con el aprovisionamiento y la gestión (y con evitar cuentas huérfanas o accesos no autorizados) ya no se centran únicamente en los sistemas internos, sino también en los sistemas alojados externamente (en la nube).
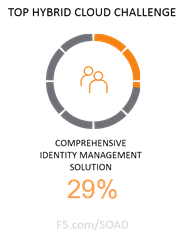
Y así lo confirman los resultados de nuestra encuesta de 2016 Estado de la entrega de aplicaciones . Cuando preguntamos por los retos a los que se enfrentaban los encuestados en entornos de nube híbrida (multinube), las dos respuestas principales fueron la falta de análisis que ayudaran a determinar dónde alojar una aplicación concreta (29 %) y no haber identificado una solución integral de gestión de identidades (29 %). Puede que por eso, a la cabeza de los servicios cuya implantación estaba prevista para 2016 se encontrara —redoble de tambores— la federación de identidades (26 %).
La federación de identidades es, en realidad, la maduración (o evolución) de las soluciones diseñadas para permitir el aprovisionamiento, la auditoría y la gestión automatizados de identidades dentro de la empresa, incluidos los sistemas externos (fuera de las instalaciones, en la nube). La solución se basa en una «fuente de identidad autoritativa», similar al DNS, que permite gestionar las identidades específicas de cada aplicación. Esa fuente se encuentra casi siempre en las instalaciones, ya que es el repositorio de identidades corporativo (y autoritativo).
La federación de identidades aprovecha entonces SAML para actuar como intermediaria con aplicaciones que escapan al control del departamento de TI, como las de SaaS. El servicio de federación de identidades media entre los usuarios y las aplicaciones a las que quieren acceder, y garantiza que, cuando Bob intenta acceder a Office365, su identidad siga siendo válida y esté autorizado para acceder a la aplicación. De lo contrario, ACCESO DENEGADO. Si todo está en orden, puede estar seguro de que pronto recibirá otra presentación de Power Point en su bandeja de entrada.
Según Osterman Research, el departamento de TI no es consciente de la necesidad de dar de baja una cuenta hasta 9 días después de que un usuario haya abandonado la organización. Según sus conclusiones, de media, el 5 % de los usuarios de Active Directory ya no trabaja en la organización. Tampoco hay que pasar por alto la parte de «autorización», ya que supone un riesgo: el mismo estudio reveló que el 19 % de los empleados cambia de puesto o de responsabilidades cada año, lo que puede modificar su nivel de acceso.
Los servicios de federación de identidades también pueden ofrecer funciones de inicio de sesión único (SSO). Por ejemplo, puedo acceder a nuestro portal remoto (F5), iniciar sesión una sola vez y, gracias a los servicios de federación de identidades, abrir automáticamente varias aplicaciones web diferentes, algunas alojadas en las instalaciones y otras en modalidad SaaS. Inicio sesión una vez y ya no tengo que volver a preocuparme por ello.
Y el departamento de TI tampoco tiene que preocuparse, porque comprueba mi función, mis niveles de acceso y mi validez contrastándolos con la fuente oficial. La información está siempre actualizada —no nueve días después—, ya que los cambios no tienen que propagarse mediante ningún proceso manual o asistido a través de la web. Esto mejora la productividad no solo en mi caso, sino también para el pobre personal de TI, que, de lo contrario, se pasaría el día comprobando cambios con una hoja de cálculo de Excel que alguien de SaaS-1 y SaaS-2 hubiera enviado por correo electrónico ese mismo día. Y sí, así es como funcionaba realmente antes de que SAML se convirtiera prácticamente en el estándar de facto para la federación de identidades en servicios SaaS de ámbito empresarial.
Pero no caiga en el error de pensar que SAML solo sirve para aplicaciones de «usuario» como DropBox, SFDC y Office365. También es una herramienta muy valiosa para controlar los sistemas en la nube a los que tiene acceso el departamento de TI. Imagine, por ejemplo, que hay personas gestionando instancias, accesos y servicios en AWS. Esto se hace (la mayoría de las veces) a través del portal de administración de AWS. Un portal que puede controlarse mediante un servicio de federación de identidades.
Las mismas razones por las que querría controlar el acceso a Office365 desde una fuente centralizada y autorizada son aplicables al control del acceso a los sistemas que gestionan su infraestructura en la nube. No querrá que quienes ya no trabajan en la empresa sigan teniendo acceso a ese sistema, ni esperar nueve días hasta que se les retire. Eliminar el riesgo y mejorar el flujo de trabajo de aprovisionamiento mediante la integración y la automatización a través de SAML es como una oferta de 2x1 en su tienda favorita.
Los servicios de federación de identidades no solo mejoran la productividad y reducen el riesgo, sino que también pueden disminuir los costes operativos al eliminar la necesidad de llevar a cabo costosos procesos manuales (que requieren supervisión) cada vez que alguien deja la empresa o cambia de puesto o responsabilidades.
En última instancia, esta capacidad mejora la agilidad, lo que permite al departamento de TI adaptarse mejor, respaldar las iniciativas empresariales y facilitar su ejecución. Al dejar de estar sujeto a largos procesos manuales o integraciones personalizadas, puede modificar los sistemas con mayor facilidad y rapidez, así como garantizar una aplicación coherente de las políticas sin tener que superar numerosos obstáculos. De este modo, la empresa puede migrar, añadir y eliminar sistemas y aplicaciones según sea necesario, sin verse limitada por la necesidad de que el departamento de TI «conecte» manualmente todos los componentes necesarios para garantizar el cumplimiento normativo y el acceso.
Los servicios de federación de identidades son cada vez más valiosos, ya que no solo facilitan la vida de los usuarios mediante el inicio de sesión único (SSO) y el acceso federado, sino que también mejoran la agilidad, reducen los riesgos y disminuyen los costes operativos asociados a la gestión del creciente número de aplicaciones que necesitamos utilizar a diario, tanto en las instalaciones como en la nube.
¿Te apetece profundizar en los detalles de SAML? Echa un vistazo a esta lección en pizarra de luz sobre SAML impartida por nuestro compañero John Wagnon.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.