Ya se trate de aplicaciones o API, tradicionales, modernas o basadas en IA, la programabilidad es una herramienta clave del arsenal de seguridad para abordar los problemas de seguridad.
Una de las formas de mantener seguras las aplicaciones y las API consiste en comprobar si presentan vulnerabilidades y si funcionan correctamente antes de ponerlas a disposición de clientes y socios. Una técnica habitual para probar aplicaciones y API es la prueba de fuzzing.
Las pruebas de fuzzing consisten en enviar entradas inesperadas —cadenas de texto en lugar de números, caracteres especiales, valores demasiado largos o demasiado cortos, etc.— para comprobar la respuesta de la API o la aplicación. Una implementación robusta gestionará estas entradas rechazándolas por no ser válidas. Pero tan importante como probar la gestión de las entradas es probar el código que se encarga de dicha gestión.
En otras palabras, no basta con que la lógica de la aplicación o de la API rechace las entradas no válidas; la lógica que comprueba si una entrada no es válida también debe ser robusta.
Ahora bien, como suele ocurrir en el mundo de la seguridad de las aplicaciones, alguien ideará una entrada que no se había previsto ni tenido en cuenta. Pasaremos por alto que muchas implementaciones de saneamiento de entradas son sencillamente deficientes y supondremos que todas son robustas y capaces de detectar el 99 % de las entradas malformadas.
Incluso partiendo de esa suposición utópica, siempre queda ese 1 % que nadie tuvo en cuenta. Esa es una de las formas en que surgen las vulnerabilidades de día cero.
A veces son el resultado de un defecto en la pila tecnológica. Puede que esté en el servidor web, el servidor de aplicaciones o el servidor GraphQL. También puede estar en un conector a una fuente de datos, como una base de datos vectorial utilizada para respaldar el caso de uso, cada vez más popular, de la generación aumentada por recuperación (RAG) para la IA generativa. O quizá se deba a la aparición de vulnerabilidades en la inferencia de IA, como Probllama. Al fin y al cabo, añadir una nueva capa a la arquitectura general de la aplicación implica nuevas vulnerabilidades.
Estas son las vulnerabilidades que desatan el pánico en Internet. Entre ellas se encuentran Apache Killer (2011), HeartBleed (2014), Spectre y Meltdown (2018) y Log4Shell (2021).
Estas vulnerabilidades eran imprevisibles. No se podía esperar que los desarrolladores, los equipos de SecOps y DevSecOps ni los de control de calidad las anticiparan. Realmente no podían.
Independientemente de que los desarrolladores y los profesionales de la seguridad no hayan podido preverlo, cuando aparece una vulnerabilidad de día cero, hay que hacer algo. Especialmente si una organización es vulnerable por utilizar la tecnología en cuestión. Eso es lo que convierte el riesgo en una amenaza, y las amenazas deben neutralizarse.
Ahí es donde entra en juego la programabilidad de los servicios de aplicaciones.
La programabilidad de los servicios de aplicaciones no es nada nuevo. Las organizaciones llevan utilizando la programabilidad desde los inicios de Internet para implementar diversas soluciones.
Los usos más comunes de la programabilidad en la ruta de datos incluyen:
- Seguridad: La programabilidad es fundamental para mitigar las amenazas de día cero y hacer frente a los riesgos de seguridad emergentes.
- Mediación de aplicaciones: Facilita una experiencia de usuario fluida durante las actualizaciones y migraciones de aplicaciones, favorece la modernización e integra nuevas API de forma rentable.
- Orquestación de servicios: Integra flujos de trabajo y servicios de terceros en las aplicaciones sin interrumpir la experiencia del usuario, lo que acelera la comercialización.
- Disponibilidad: Admite el equilibrio de carga y prácticas modernas de entrega, como los despliegues canary y las pruebas A/B.
Sabemos que estos casos son habituales porque así lo indican nuestros datos internos. Más del 70 % de nuestros clientes utilizan a diario funciones de programabilidad para una amplia variedad de soluciones. Algunas de ellas se centran en la seguridad.
Por tanto, no fue ninguna sorpresa que, al analizar el mercado en general, descubriéramos que la programabilidad encabezaba la lista de capacidades técnicas importantes para la seguridad de las API.
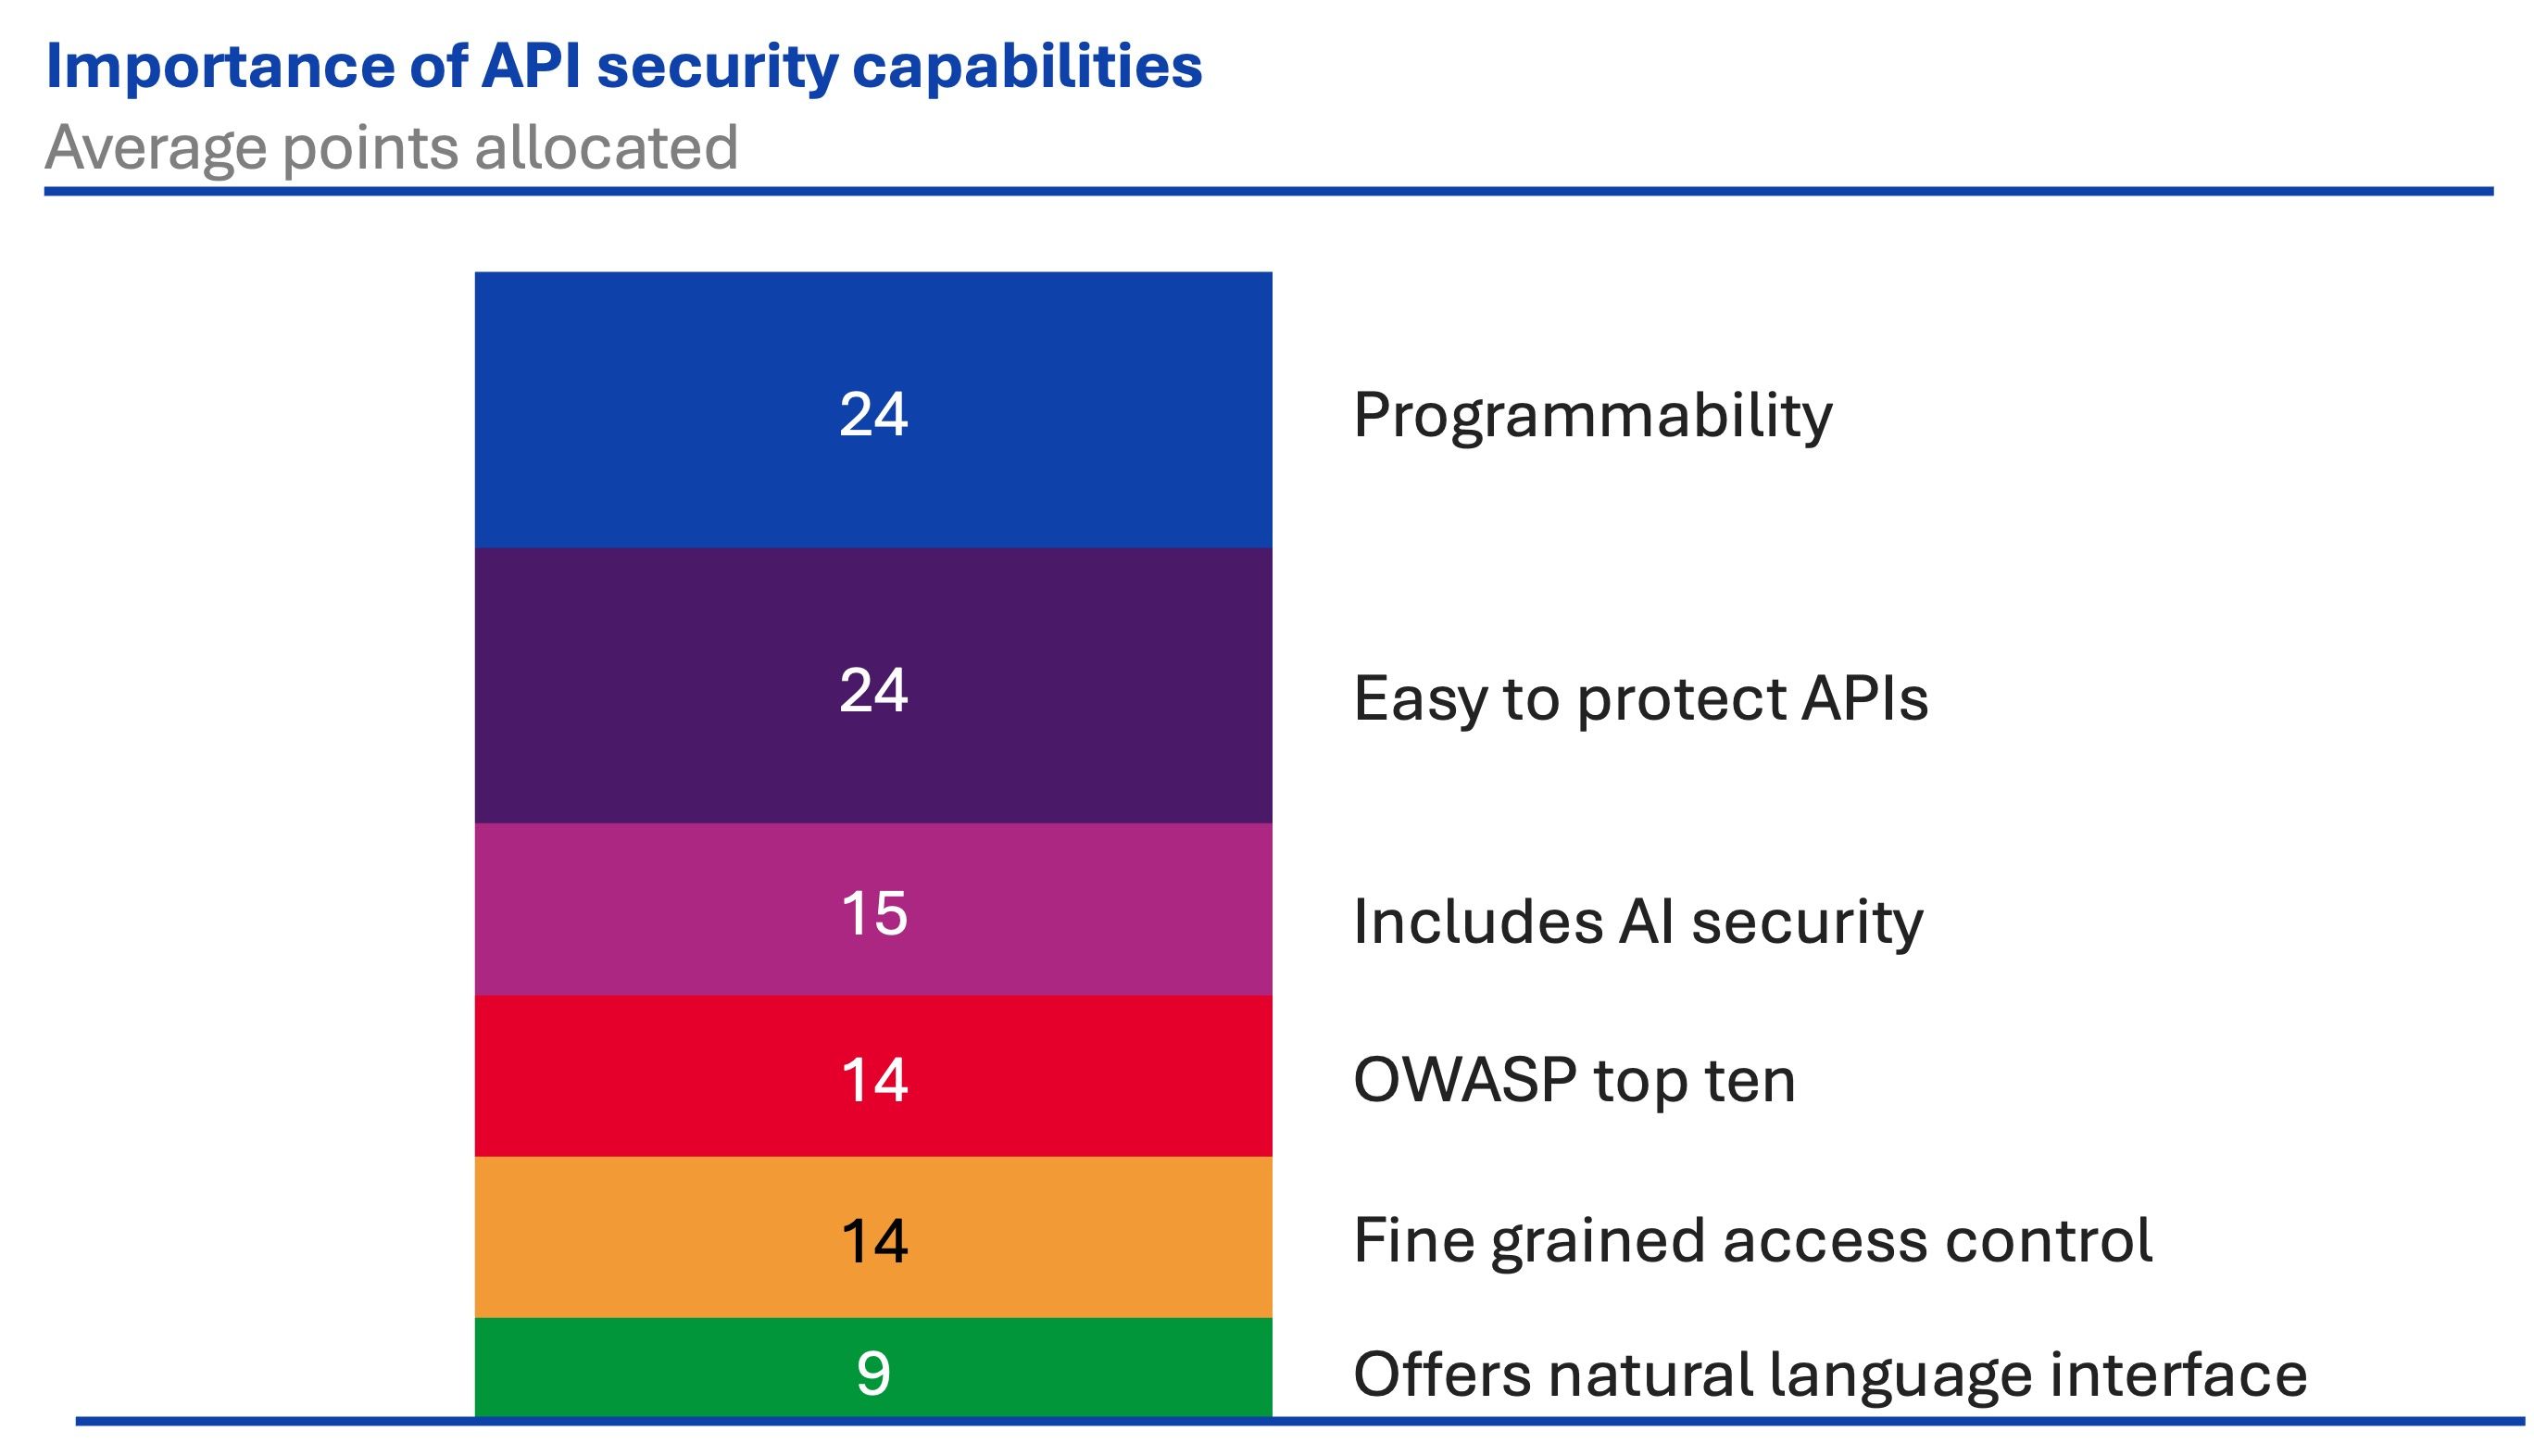
La versatilidad de una solución de seguridad de API que admite la programabilidad es prácticamente ilimitada. Y aunque F5 fue sin duda pionera en esta capacidad, esta se ha convertido en un elemento habitual del mercado de los servicios de aplicaciones en general. Son muy pocos los servicios de aplicaciones —y, en particular, los centrados en proteger aplicaciones y API— que no ofrecen programabilidad como parte de sus capacidades principales.
Esto se debe a que la programabilidad es la base para mitigar las amenazas de día cero y permite a las organizaciones diseñar de forma más deliberada planes de aplicación de parches que afectan a un porcentaje significativo de sus sistemas.
La programabilidad permite hacer, bueno, prácticamente de todo. Pero en el ámbito de la seguridad —especialmente la seguridad de las API— no es solo algo «deseable». Es imprescindible.
Para obtener más información sobre las API, consulta nuestro Informe sobre el estado de la estrategia de aplicaciones: seguridad de las API.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.