En el ámbito de la tecnología, se tiende a utilizar muchas palabras indistintamente, como si las diferencias de significado, por sutiles que fueran, no importaran. Sin embargo, en algunos casos, elegir una palabra u otra puede suponer una diferencia realmente profunda. Como la diferencia entre defender y proteger.
Aunque, en esencia, ambos términos son sinónimos, hay que tener en cuenta que la defensa suele ser más reactiva: implica que te están atacando y que te defiendes a ti mismo (o a otros). En cambio, la protección remite a un sistema más proactivo, uno que está «ahí fuera, en alguna parte».
defensa : acción de defenderse de un ataque o resistirlo
La defensa implica que algo ya está sucediendo. Nuestra actuación es reactiva en lugar de proactiva. En demasiados casos, esto significa que el atacante ya se encuentra dentro de nuestro perímetro.
protección : estado en el que se está a salvo de daños, pérdidas, etc.: estado de estar protegido
La protección implica un enfoque más proactivo: ya hemos tomado medidas para protegernos. No estamos sufriendo un ataque en este momento, simplemente nos estamos preparando para esa posibilidad.
Puede que esté siendo pedante (no sería la primera vez), pero estas sutiles diferencias son importantes cuando se empiezan a aplicar a las aplicaciones (y, por tanto, a los datos a los que tienen acceso). La realidad es que, dado que los atacantes están intensificando los ataques multivector, es necesario tanto proteger como defender las aplicaciones. Los ataques volumétricos están diseñados para saturar los recursos: la red, los routers y los cortafuegos. Los ataques específicos contra aplicaciones se dirigen a los recursos de estas y sobrecargan los servidores (ya que su memoria, capacidad de E/S y espacio en disco son limitados) con el fin de paralizar por completo la actividad empresarial. La productividad se resiente cuando los usuarios corporativos no pueden acceder a las aplicaciones empresariales, cada vez más alojadas en la nube, que necesitan para realizar su trabajo; y los beneficios disminuyen cuando los clientes no pueden navegar, comprar ni, en general, hacer negocios con la empresa debido a que las aplicaciones no responden o no están disponibles.
Por eso se denomina ataque de denegación de servicio. Impide que los usuarios internos y externos accedan al servicio al saturar las redes y sobrecargar los servidores. En realidad, debería denominarse ataque de denegación de actividad empresarial porque eso es, en última instancia, lo que están haciendo estos ataques cada vez más grandes.
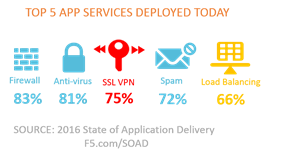
Y ya cuenta con defensas: dispone de un firewall local, además de otros servicios relacionados con la seguridad. Sé que es así, porque nuestros informes Estado de la entrega de aplicaciones nos indican que los servicios de seguridad predominan entre los 10 o más servicios de aplicaciones que la mayoría de las organizaciones implementan para entregar aplicaciones. Pero esas medidas son defensivas; el ataque ya está a las puertas, por así decirlo, donde el ancho de banda es limitado y los recursos digitales de la empresa se consumirán rápidamente. Las protecciones locales frente a un ataque masivo y multivectorial equivalen a calar bayonetas cuando los atacantes irrumpen en sus líneas.
La protección basada en la nube, por otro lado, dispone de mucho más ancho de banda y, en general, de más recursos para repeler a los atacantes. Los mantiene alejados, lejos de todas las aplicaciones y los datos alojados de forma segura en las instalaciones, y evita que saturen la conexión de red con más rapidez que una tormenta en el desierto de Mojave.
Hay una razón por la que lo llamamos protección contra DDoS y no defensa contra DDoS. Porque la protección contra DDoS basada en la nube consiste, ante todo, en evitar interrupciones en la actividad manteniendo a los vándalos fuera de la propiedad. Se trata de interceptar a los malos al final de la calle y mantenerlos a raya, bien lejos de los activos más valiosos de la empresa: sus aplicaciones y datos.
Dado el estado actual de Internet y de la seguridad, nadie sugeriría seriamente renunciar a la defensa en favor de la protección. Tampoco debería sugerirse lo contrario. Dadas las graves consecuencias que una brecha de seguridad o una interrupción del servicio pueden tener para la empresa (y para la marca, por cierto), es mejor proteger y defender a la vez aquellos activos y recursos esenciales para la continuidad de las empresas modernas. Porque ya no son solo los desastres los que interrumpen la actividad empresarial.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.