Esta semana está circulando un ataque más o menos nuevo. Digo «más o menos nuevo» porque el ataque en sí no es precisamente original. Los ataques ICMP existen desde los años 90. También lo califico así porque contrasta claramente con los ataques volumétricos de gran repercusión que aparecen en las noticias cuando interrumpen el acceso a la mitad de Internet. Se trata de un ataque DoS (nótese que solo hay una «D», no dos) contra cortafuegos conocidos y ampliamente utilizados que, con poco esfuerzo, puede paralizar una empresa.
No voy a abrumarte con los detalles de cómo funciona este ataque ICMP (¡ping!) denominado BlackNurse (por ninguna razón evidente que haya visto hasta ahora). Ya hay multitud de recursos y comentarios disponibles sobre el tema: Threat Post, El Reg, TDC SOC, o Netresecpara empezar. Lo que sí quería destacar es el devastador impacto que este ataque podría tener en las empresas, especialmente en aquellas que dependen en gran medida de aplicaciones basadas en la nube.
Porque este ataque no solo busca interrumpir el acceso a las aplicaciones desde el exterior hacia el interior, sino también interrumpir el acceso a las aplicaciones desde el interior hacia el exterior. TDC SOC, en su informe, lo señala expresamente: «Mientras haya un ataque en curso, los usuarios de la red LAN ya no podrán enviar ni recibir tráfico hacia o desde Internet».
El lado de la LAN. Es decir, el lado empresarial del firewall.
Solemos considerar los cortafuegos como la respuesta táctica para impedir que los atacantes accedan a nuestras redes corporativas. Son las murallas que rodean el castillo, los sacos de arena a lo largo del río, el cortafuegos en plena naturaleza que intenta detener un incendio descontrolado. Sin embargo, desde hace mucho tiempo los cortafuegos cumplen una doble función en la empresa: también controlan el acceso desde dentro hacia fuera. En un principio, se utilizaban para restringir el acceso a una Internet aún incipiente, y siguen siendo un mecanismo para aplicar medidas preventivas contra los intentos de «comunicarse con el servidor de origen» por parte de malware y virus que han logrado infectar recursos internos.
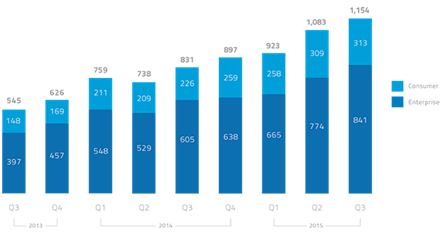
Hoy en día, la prevalencia de las aplicaciones de productividad basadas en la nube exige un acceso de dentro hacia fuera. Y si utilizamos aplicaciones basadas en la nube, necesitamos acceso a Internet. Salesforce.com. Concur. Google Docs. Redes sociales. La lista de aplicaciones que se encuentran fuera de la empresa y a las que esta necesita acceder es interminable y no deja de crecer. Como muestra este interesante gráfico de Skyhigh Networks, el uso de aplicaciones basadas en la nube en las empresas ha aumentado de forma constante. De hecho, su informe del cuarto trimestre de 2015 señalaba: «Actualmente, una organización media utiliza 1154 servicios en la nube».
Es indiscutible que las empresas dependen de la nube.
Esto significa que la interrupción del acceso a esos servicios tiene consecuencias devastadoras para la productividad, uno de los indicadores clave de rendimiento de cualquier empresa.
Por tanto, un ataque como BlackNurse, que es relativamente fácil de llevar a cabo y apenas requiere un único portátil, resulta increíblemente perjudicial a pesar de su relativa simplicidad. El objetivo de estos ataques es sencillo: consumir recursos. Los ataques lentos y de baja intensidad, ya se dirijan a cortafuegos o a servidores web, están diseñados para acaparar recursos e impedir que el dispositivo responda a solicitudes legítimas. El problema es que estos ataques suelen ser más difíciles de detectar que sus equivalentes volumétricos. Los grandes volúmenes de tráfico son perceptibles. Hacen saltar las alarmas y encienden las luces rojas, por lo que se entiende de inmediato lo que está ocurriendo. Durante los últimos diez años, hemos dedicado muchos esfuerzos a comprender cómo combatir estos ataques y, por suerte, cada vez lo hacemos mejor.
Pero detectar un ataque lento y de baja intensidad es más difícil. La CPU alcanza de repente el 100 % de uso y deja de responder. Podría ser un problema de software. Podría ser un problema de hardware. Podrían ser muchas cosas. Examinar los registros para encontrar el reducido volumen de paquetes característico de este tipo de ataque es como buscar una aguja en un pajar. Según los investigadores, los ataques BlackNurse generan solo entre 15 y 18 Mbps. Sí, ha leído bien. No hay ninguna «G» en esa unidad. Eso equivale a entre 40 000 y 50 000 paquetes por segundo, una cantidad insignificante para los cortafuegos modernos. En cambio, el ataque DDoS registrado contra Dyn alcanzó el orden de 1 Tbps. Es una «T», que es mayor que una «G» y muchísimo mayor que una «M».
La respuesta habitual a este tipo de ataques consiste en trasladar las aplicaciones a la nube, donde los servicios de firewall no están limitados por conceptos tan anticuados como los «recursos limitados» y pueden escalar sin esfuerzo y como por arte de magia. Pero en realidad no es así, porque la empresa sigue teniendo empleados detrás del firewall corporativo que necesitan acceder a esas aplicaciones (y a otras). Y es su acceso el que se ve interrumpido cuando el objetivo es el firewall corporativo que se interpone entre ellos y «la nube».
Es la productividad la que se resiente.
Las empresas deben ser conscientes de la situación potencialmente peligrosa que provocan los ataques que interrumpen tanto el tráfico saliente como el entrante. Aunque BlackNurse ya cuenta con una medida de mitigación bastante sencilla, es probable que haya otros ataques que no sean tan fáciles de mitigar. Y en un mundo en el que dependemos tanto de las aplicaciones situadas dentro del cortafuegos como de las que están fuera de él, debemos examinar detenidamente las posibilidades de este tipo de ataques.
Si aún no lo ha hecho, ya va siendo hora de evaluar hasta qué punto depende (o dependerá) su empresa de las aplicaciones «en la nube» y cuál es la mejor forma de proteger el acceso a ellas frente a amenazas diseñadas específicamente para impedir que la empresa desarrolle su actividad cotidiana.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.