Los bots son geniales. Los bots dan miedo. Los bots son el futuro. Los bots son cada día más inteligentes.
Dependiendo del tipo de bot del que hablemos, pueden resultarnos frustrantes o fascinantes. Por un lado, los chatbots suelen considerarse un componente clave de las estrategias de transformación digital de las empresas. De cara al consumidor, permiten responder rápidamente a preguntas y consultas. A nivel interno, pueden ejecutar tareas y responder a preguntas sobre el estado de cualquier asunto, desde un informe de gastos presentado recientemente hasta la capacidad actual de una aplicación recién estrenada.
Por otro lado (y hay que reconocer que más oscuro), algunos bots son malos. Muy malos. Están los thingbots —esos dispositivos IoT que han sido vulnerados y se han unido a una botnet Estrella de la Muerte—. Y hay bots cuyo único propósito es extraer datos, robar y paralizar negocios mediante artimañas.
Son estos últimos bots los que nos preocupan hoy, ya que son cada vez más inteligentes y, por desgracia, ahora constituyen la mayoría de los «usuarios» de Internet.
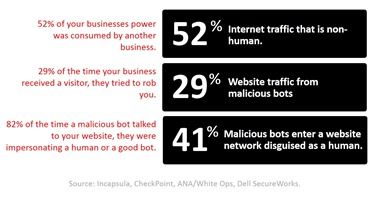
En serio. El 52 % de todo el tráfico de Internet no es humano. Parte de ese tráfico corresponde a API entre empresas y a bots legítimos, como los indexadores de búsqueda y los bots de medios. Pero una buena parte procede simplemente de bots maliciosos. Según Distil Networks, que hace un seguimiento de estos roedores digitales, «los bots maliciosos representaron el 20 % de todo el tráfico web y están en todas partes, en todo momento». En los sitios web de gran tamaño, supusieron el 21,83 % del tráfico, un aumento del 36,43 % desde 2015. Otros estudios presentan un panorama similar. Independientemente de quién aporte las cifras, ninguna supone una buena noticia para las empresas.
El informe de Distil Networks señala que «en 2016, un tercio (32,36 %) de los sitios registró picos de tráfico de bots maliciosos tres veces superiores a la media, con un promedio de 16 picos de este tipo al año». Los picos repentinos provocan problemas de rendimiento (a medida que aumenta la carga, disminuye el rendimiento), así como periodos de inactividad.
Si los bots atacan aplicaciones alojadas en las instalaciones, no solo pueden provocar interrupciones, sino también aumentar los costes asociados a dichas aplicaciones. Muchas aplicaciones siguen implementándose en plataformas que requieren licencias. Cada vez que se inicia una nueva instancia, se añade también un apunte al libro contable. Escalar el software cuesta dinero de verdad. Independientemente de los costes de las licencias, cada transacción conlleva costes asociados, ya que el hardware y el ancho de banda siguen sin ser tan baratos como nos gustaría.
En la nube, escalar es más fácil (por lo general), pero aun así tendrá que pagar por ello. Ni la capacidad de procesamiento ni el ancho de banda son gratuitos en la nube y, al igual que ocurre con sus equivalentes locales, el coste de una transacción real aumentará debido al tráfico de bots.
La respuesta es elemental, por supuesto. Detén el tráfico antes de que llegue a la aplicación.
Esto parece mucho más fácil de lo que realmente es. Verás, el sistema de seguridad se ve obligado a actuar como el «jugador C» en la interpretación estándar de la prueba de Turing. Para quienes no lo recuerden, la prueba de Turing obliga a un interrogador (el jugador C) a determinar qué jugador (A o B) es una máquina y cuál es humano. Y solo puede basarse en respuestas escritas porque, de lo contrario, bueno, sería obvio. Fácil.
De forma muy similar, hoy en día las soluciones de seguridad deben distinguir entre humanos y máquinas utilizando únicamente información transmitida digitalmente.
Firewalls de aplicaciones web: el jugador «C» en la prueba de seguridad de Turing
Los cortafuegos de aplicaciones web (WAF) están diseñados para hacer precisamente esto. Ya sea como servicio, en las propias instalaciones o en la nube pública, un WAF protege las aplicaciones frente a los bots detectándolos y denegándoles el acceso a los recursos que buscan. El problema es que muchos WAF solo filtran los bots que coinciden con agentes de usuario y direcciones IP que se sabe que son maliciosos. Sin embargo, los bots son cada vez más inteligentes y saben cómo alternar entre distintas direcciones IP y cambiar de agente de usuario para evitar ser detectados. Distil señala este aumento de la inteligencia al indicar que el 52,05 % de los «bots maliciosos cargan y ejecutan JavaScript, lo que significa que tienen instalado un motor de JavaScript».
Esto significa que se necesita mucha más información sobre el «usuario» para identificar —y rechazar— correctamente los bots maliciosos. La buena noticia es que esa información está disponible y es totalmente digital. Del mismo modo que se puede aprender mucho del lenguaje corporal, los patrones del habla y las elecciones de vocabulario de una persona, también se puede extraer una gran cantidad de información de los datos digitales que acompañan a cada transacción.
Con la combinación adecuada de inteligencia sobre amenazas, creación de perfiles de dispositivos y análisis del comportamiento, un WAF puede distinguir correctamente los bots maliciosos de los usuarios legítimos, ya sean humanos o bots. Su elección determina si un bot puede burlar su estrategia de seguridad y, en la práctica, «superar» la prueba de seguridad de Turing.
- Inteligencia sobre amenazas
La inteligencia sobre amenazas combina la geolocalización con la clasificación proactiva del tráfico y utiliza fuentes de inteligencia procedentes del mayor número posible de fuentes fiables para ayudar a identificar bots maliciosos. Se trata, en esencia, de «macrodatos de seguridad» que permiten a todo un ecosistema de socios de seguridad compartir información, lo que facilita una identificación oportuna y, por tanto, más precisa de los últimos intentos de los bots.
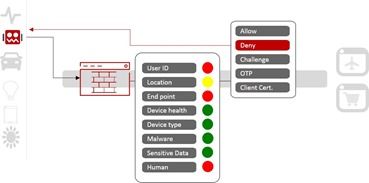
Perfilado de dispositivos
El perfilado de un dispositivo incluye la comparación de las solicitudes con firmas de bots conocidas y la realización de comprobaciones de identidad. Se puede utilizar el sistema operativo, la red, el tipo de dispositivo y todo lo que pueda deducirse de una conexión (que es mucho). La creación de huellas digitales también resulta útil, ya que la cantidad de información que comparten los navegadores (y también los bots), quizá de forma involuntaria, es casi suficiente para identificarlos de manera única. Puede encontrar una lectura muy interesante sobre esta teoría en el sitio web de la EFF . Cabe señalar que se ha determinado estadísticamente que, en 2007, bastaban 32,6 bits de información para identificar de forma única a una persona. Las cadenas de agente de usuario contienen unos 10,5 bits, y los bots los proporcionan libremente.Análisis del comportamiento
Sin embargo, en un mundo digital, los perfiles pueden cambiar en un instante y la ubicación puede ocultarse o falsificarse. Por eso, el análisis del comportamiento también ayuda a distinguir los bots maliciosos del tráfico legítimo. A menudo, esto adopta la forma de algún tipo de prueba. Como usuarios, lo vemos en los CAPTCHA y en las casillas «No soy un robot», pero no son los únicos medios para poner a prueba a los bots. El análisis del comportamiento también detecta anomalías en las sesiones y transacciones, así como intentos de acceso por fuerza bruta.
El uso de los tres proporciona un contexto más completo y permite al WAF identificar correctamente los bots maliciosos y denegarles el acceso.
Nosotros (es decir, la empresa) siempre nos hemos referido a esta combinación única de variables como «contexto». Hoy en día, el contexto es un componente esencial de muchas soluciones de seguridad, como el control de acceso, la gestión de identidades y la seguridad de las aplicaciones. El contexto es fundamental para una estrategia de seguridad centrada en las aplicaciones y constituye una capacidad clave de cualquier WAF que pueda hacer frente a los bots maliciosos de forma precisa y eficaz. El contexto ofrece una «visión global» y permite que un WAF distinga correctamente los bots maliciosos de los legítimos, protegiendo así activos valiosos y limitando los costes operativos.
La solución ya está aquí. Los bots han venido para quedarse y, con el WAF adecuado, puede mejorar su capacidad para impedir que los bots maliciosos hagan lo que mejor saben hacer: robar datos y recursos, con consecuencias muy reales para los resultados de la empresa.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.