Creo que se puede afirmar sin temor a equivocarse que la tecnología nos fascina a todos. Lo cotidiano se transforma en algo mágico con la mera introducción de la tecnología. Por supuesto, la novedad acaba perdiendo su encanto, pero para entonces ya hay alguna otra tarea que se puede controlar mediante un dispositivo o un teléfono, y el ciclo vuelve a empezar.
La realidad es que la mayoría de la gente no gestiona su (cada vez mayor) conjunto de dispositivos como los departamentos de TI gestionan los sistemas. Ni siquiera los profesionales de TI. ¿Recuerdas aquella encuesta de Tripwire que reveló que «el treinta por ciento de los profesionales de TI y el 46 % de los trabajadores encuestados ni siquiera cambian la contraseña predeterminada de sus routers inalámbricos»? Es una cifra ligeramente superior a la de un estudio que reveló que «el cuarenta por ciento de los estadounidenses afirmó que les daba demasiada pereza, que les resultaba demasiado incómodo o que, sencillamente, no les importaba…»5 seguir las recomendaciones básicas de seguridad.
Por tanto, no debería sorprender que, ante la presión de los profesionales de la seguridad y las críticas de la prensa especializada, al menos los fabricantes de dispositivos IoT orientados al consumidor parezcan estar poniéndose las pilas. Las actualizaciones automáticas, los parches y las correcciones urgentes pueden enviarse periódicamente a los dispositivos conectados con la sencillez de marcar una casilla.
Los consumidores, al menos, están cediendo el control a los fabricantes que prometen mantener sus dispositivos a salvo de los atacantes.
Ahora bien, ese es el ámbito del consumo particular. Hasta ahora, este tipo de comportamiento parece estar descartado en el entorno empresarial, incluso en lo que respecta a los dispositivos IoT. Sin duda, las empresas seguirán manteniendo el control sobre estas cuestiones en el futuro próximo. Al fin y al cabo, el alcance de los daños que puede causar una actualización fallida es bastante considerable dentro del centro de datos.
Pero eso no es escalable, y sabemos perfectamente, gracias a nuestra propia investigación y a lo que hemos visto en Shodan.io, que un porcentaje bastante elevado de los dispositivos IoT dentro de las organizaciones no solo están expuestos a Internet, sino que además son vulnerables.
Y si son vulnerables, eso significa que debería haber (¿quizá ya lo haya?) un parche disponible. Sin embargo, si ambas cosas fueran ciertas, ¿no veríamos menos dispositivos disponibles para su incorporación a una red de thingbots?
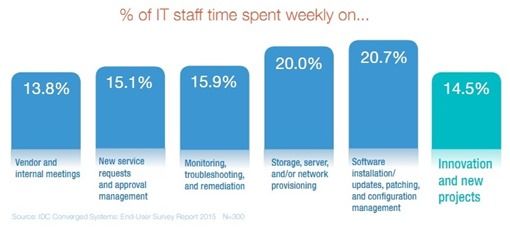
Según un estudio de IDC de hace dos años, que estimaba que los parches, las actualizaciones y las instalaciones ocupaban el 20,7 % de la semana de un profesional de TI medio, no parece posible que puedan ampliar su capacidad —ni siquiera con la automatización— para gestionar la duplicación prevista del número de dispositivos (de los 9259 actuales a 18631) durante los próximos dos años.
Entonces, ¿qué debe hacer la empresa?
La pregunta que debemos responder es si animamos a los fabricantes a ir hasta el final y actualizar automáticamente los dispositivos que se encuentran dentro de la empresa. Porque no es del todo justo culparlos sin reconocer que el cansancio provocado por los parches y la falta de personal pueden estar impidiendo que estos se apliquen. Como señaló otro interesante estudio de Tripwire : «En 2015 se asignaron más de 6000 nuevos CVE. Si tan solo una décima parte de esas vulnerabilidades afectara a dispositivos de su área de responsabilidad, habría tenido que resolver 630 vulnerabilidades al año, o 2,5 vulnerabilidades por cada día laborable.»
Son muchísimas vulnerabilidades que solucionar. Y también muchísimos parches, uno por cada una.
Lamentablemente, que se publique un parche no significa que se aplique de inmediato. Como señala la encuesta de Tripwire: «Un factor clave que influye en el tiempo necesario para implementar los parches son las pruebas. Se preguntó a los encuestados si probaban los parches antes de implementarlos, y el 47 % afirmó hacerlo en equipos de escritorio y el 55 % en servidores». Al analizar en detalle cuánto se tarda realmente en poner en producción un parche de seguridad, aparecen algunos datos alarmantes. En concreto, el 93 % de los encuestados consigue probar e implementar los parches de seguridad en menos de un mes.
Nada mal, teniendo en cuenta la cantidad de sistemas y las vulnerabilidades asociadas que debe gestionar una empresa mediana o grande típica.
Pero pensemos por un momento que, cuando se anunció CVE-2017-8225 —que afectaba a un único fabricante chino de cámaras IP—, hicieron falta menos de dos meses para que más de 600.000 cámaras se infectaran con Persirai. Eso supone 10.000 dispositivos al día. Lo que significa que un mes es demasiado tiempo. Y eso era solo una vulnerabilidad.
A medida que el IoT se abre paso en las empresas en forma de cada vez más sensores, monitores y quién sabe qué otros dispositivos accesibles y, a menudo, vulnerables, ¿cómo puede el departamento de TI mantenerse al día? ¿Puede hacerlo, incluso contando con la automatización de su lado?
Así que mi pregunta es, en realidad, ¿lo haría? ¿Cedería el control de los dispositivos IoT si los fabricantes dieran un paso al frente y asumieran una mayor responsabilidad a la hora de mantener la seguridad de sus dispositivos? (Ya sé que es mucho suponer, pero sigamos con la hipótesis para ver adónde nos lleva).
Puedes responder a esa pregunta (y ver qué opinan tus colegas) aquí. ¡Anímate y da tu opinión!
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.