La visibilidad —o la falta de ella— es hoy una queja habitual en todos los ámbitos de operaciones y desarrollo. Los desarrolladores lamentan la falta de visibilidad sobre el rendimiento de las aplicaciones una vez desplegadas en ese territorio ignoto llamado «producción», ya sea en las propias instalaciones o en una nube pública. Los equipos de operaciones de todo tipo —desde infraestructura y redes hasta seguridad— se quejan de no poder escudriñar los recovecos del tráfico de las aplicaciones y extraer de su flujo indicios de un ataque.
La visibilidad, tal como se entiende en el ámbito de la seguridad, se consigue necesariamente mediante el despliegue de servicios de red y de aplicaciones situados lógicamente delante de la aplicación. Esta práctica ha surgido por muchas razones, pero lo cierto es que una aplicación carece del contexto necesario para reconocer muchas formas de ataque. Esto se debe a que las pilas de aplicaciones limitan a los desarrolladores a la información disponible para cada conexión. Esto constituye una medida de seguridad en sí misma, ya que el aislamiento impide que un agente malicioso de una conexión tenga acceso a un usuario legítimo de otra conexión.
Sin embargo, esta restricción limita la capacidad de la aplicación —y de su plataforma— para comprender las conexiones y el tráfico de la aplicación en su contexto. Al trasladar esa responsabilidad a un punto anterior —por delante de la aplicación—, los servicios de red y de aplicaciones pueden evaluar cada conexión y su carga útil en el contexto de todas las conexiones y cargas útiles intercambiadas con dicha aplicación.
Es importante tener esto en cuenta al analizar cómo hacer frente a la creciente amenaza de los ataques de denegación de servicio (DoS) en la capa de aplicación.
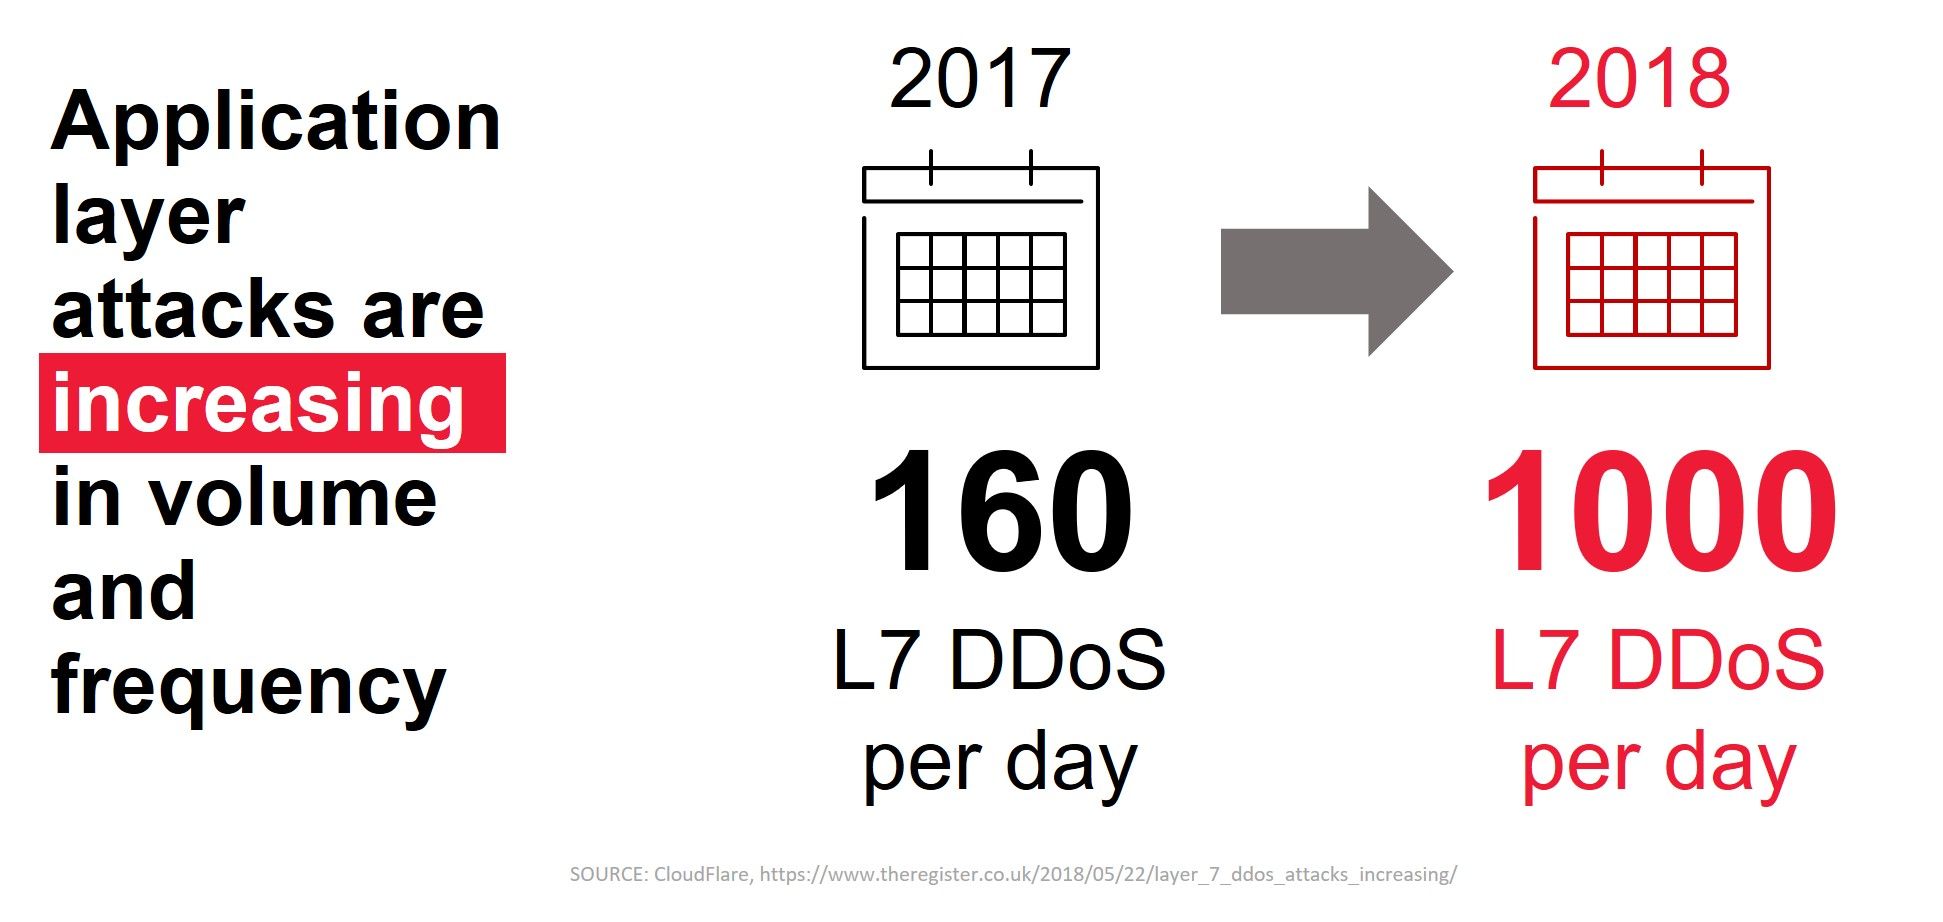
Resulta preocupante observar que estos ataques a la capa de aplicación están aumentando tanto en volumen como en frecuencia. Es aún más alarmante saber que el 43 % de los ataques DoS a la capa de aplicación consiguen eludir la detección basada en firmas y reputación. Las firmas estáticas quedan rápidamente obsoletas debido a la rápida evolución de la capacidad de los actores maliciosos para personalizar sus ataques y dirigirlos contra aplicaciones específicas.
Las firmas estáticas son como las vacunas contra la gripe. Estas vacunas se desarrollan para proteger contra una cepa concreta de la gripe, basándose en la experiencia previa con el virus. En esencia, se trata de una firma biológica que identifica un virus específico. Sin embargo, no permite identificar una nueva cepa del mismo virus, lo que nos deja expuestos a sufrir otro episodio de gripe.
Los actores maliciosos son tan hábiles como el virus de la gripe a la hora de adaptarse y evolucionar para evitar ser detectados y eliminados. Para afrontar este reto, debemos ser capaces de identificarlos por su comportamiento en lugar de por una firma específica. Para lograrlo, necesitamos visibilidad y el contexto que esta puede proporcionarnos.
Protección conductual contra ataques DoS de capa 7
En esencia, la protección conductual contra ataques DoS de capa 7 es como una vacuna contra la gripe capaz de detectar el virus responsable basándose en su comportamiento en lugar de en su composición real. Esta capacidad es especialmente importante en la capa 7 (aplicación), ya que estos ataques no son meramente volumétricos. Algunos están diseñados simplemente para mantener ocupadas las conexiones y agotar la capacidad de la aplicación para atender a los usuarios legítimos, denegándoles así el servicio. Otros son más sutiles e intentan crear solicitudes que provoquen el bloqueo de la aplicación y una interrupción del servicio.
Para detectar las distintas variantes de ataques DoS de capa 7, es necesario poder evaluar cada solicitud en función de lo que se considera normal. Sin embargo, limitarse a definir un comportamiento «normal» equivale a crear una firma. Lo que es normal para una aplicación de hiperescala basada en API no lo es para una aplicación web utilizada por una única unidad de negocio o departamento.
Por tanto, el primer paso consiste en determinar qué se considera «normal». La protección frente a ataques DoS basada en el comportamiento lo consigue recopilando datos específicos de cada paquete que pasa por el sistema. Estos datos se extraen de la información de red, transporte y aplicación. Se establece una referencia a partir de aspectos como los atributos o tamaños habituales de las cabeceras, la carga normal del servidor o los tiempos de respuesta y la latencia habituales. Mediante un modelo estadístico, el sistema calcula un umbral de normalidad para esos valores a partir de miles de observaciones por segundo.
Cuando la aplicación muestra signos de sobrecarga, con una degradación del rendimiento o una carga elevada, el sistema pasa al «modo de ataque». En este modo, ocurren varias cosas:
- Se empieza a limitar la tasa de solicitudes mientras se crea una firma dinámica basada en la detección de anomalías.
- En función de la configuración, la nueva firma personalizada puede quedar a la espera de su aprobación o activar automáticamente la mitigación.
- Puede personalizar aún más el funcionamiento de la mitigación de ataques cuando el tráfico coincida con la nueva firma.
- Conservador: bloquear únicamente lo que se sabe que es malicioso
- Estándar: bloquear únicamente el tráfico malicioso conocido, salvo que la carga del servidor sea demasiado alta; en ese caso, limitar la tasa de todo el tráfico durante el ataque.
- Agresivo: limita automáticamente la tasa de todo el tráfico según sea necesario para garantizar el buen estado del servidor
- Una vez que la firma dinámica lleva ejecutándose el tiempo suficiente para identificar el origen del ataque, la mitigación pasa de la limitación de velocidad al bloqueo basado en la capa 3.
Este proceso incluye garantizar que haya menos de un 5 % de coincidencia entre las características y los «flujos legítimos» para evitar falsos negativos. Una vez que el estado de la aplicación vuelve a la normalidad, el sistema puede relajar las medidas.
La ventaja de la protección frente a ataques DoS de comportamiento de capa 7 (L7) es que se centra en aprender constantemente qué es normal e identificar qué no lo es. Esto le permite detectar ataques de capa 7 nuevos o derivados de ataques anteriores que los sistemas estáticos basados en firmas no detectarán hasta que se actualicen.
El análisis del comportamiento es posible gracias a modelos de aprendizaje automático muy específicos. Estos modelos permiten que la protección de las aplicaciones evolucione en tiempo real, aportando la agilidad que el ámbito de la seguridad necesita imperiosamente para mantenerse al día. Los actores maliciosos ajustan y modifican constantemente los ataques para eludir la detección. Para proteger mejor las aplicaciones, los servicios de seguridad deben replantearse sus supuestos y operar teniendo en cuenta el entorno en el que se encuentran. Sencillamente, no es razonable pedir a los profesionales de la seguridad que definan umbrales para todas y cada una de las aplicaciones de la cartera de la empresa.
A medida que aumenta la carga de trabajo de los equipos de seguridad y operaciones debido a la incorporación de nuevas aplicaciones y entornos, es importante trasladar esa carga de las personas a la tecnología siempre que sea posible. La protección contra ataques DoS basada en el comportamiento como parte de un WAF avanzado es una de las formas de poner las máquinas a trabajar para usted, en lugar de en su contra.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.