Hago muchas fotos. A veces uso el WiFi. Otras veces estoy junto al estanque (pescando, si quieres saberlo) y uso la conexión móvil. La misma casa. El mismo lugar.
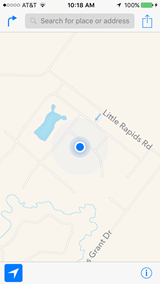
Y, sin embargo, la información de geolocalización incrustada en las fotos tomadas en el mismo lugar varía en función de si estoy conectado por Wi-Fi o mediante la red móvil. A veces aparezco «cerca de Wrightstown» y otras veces no. Cuando uso un ordenador conectado por cable, la cosa se vuelve aún más disparatada. Mientras escribo esto, se me sitúa en Appleton, Wisconsin, que está a unos 32 kilómetros al sur de aquí. Mi iPhone, que está sobre el mismo escritorio, indica que estoy en el municipio de Lawrence (correcto). Una foto que subí a Facebook dice que estoy cerca de Wrightstown, a unos 8-16 kilómetros de distancia.
No hace falta decir que todos somos conscientes de que, a veces, la geolocalización basada en la dirección IP tiene tanto de arte como de ciencia. Tras haber trabajado en el ámbito de los SIG (hace ya mucho tiempo, cuando todavía me dejaban programar), conozco bien los malabarismos matemáticos necesarios para asociar con precisión unas coordenadas a nombres de lugares, sin añadir la dudosa exactitud de una dirección IP. Veamos esta extraordinaria situación, provocada por los caprichos de la geocodificación por IP:
MaxMind asocia las direcciones IP, que se utilizan para conectar dispositivos a Internet, con ubicaciones físicas. La empresa ha señalado que estas asociaciones no pretenden ser precisas.
James y Theresa Arnold afirman que registró su domicilio como la ubicación de más de 600 millones de direcciones.
Afirman que esto ha llevado a muchas personas a creer erróneamente que en la propiedad se cometieron numerosos delitos.
«La primera semana después de que los Arnold se mudaran, dos agentes del Departamento del Sheriff del condado de Butler acudieron a la vivienda en busca de un camión robado. Esta situación se repitió innumerables veces durante los cinco años siguientes», señalan los documentos presentados ante un tribunal de Kansas.
http://www.bbc.com/news/technology-37048521
Me alegro de no ser los Arnold*. Y aunque este caso es extraordinario, sí demuestra que depender de la dirección IP no es necesariamente una buena idea, sobre todo si se utiliza, en parte, para autorizar el acceso a aplicaciones.
Sabemos que muchas entidades financieras, en particular, se basan tanto en la dirección IP como en el dispositivo para determinar la validez de los intentos de inicio de sesión. Esto funciona bien si casi siempre se utiliza el mismo dispositivo desde el mismo lugar, porque la dirección IP no cambia demasiado. Sin embargo, podría resultar problemático para las aplicaciones móviles, que cada vez son más «el medio» que se utiliza para comunicarse con los clientes. Mi dirección IP cambia cuando me desplazo e incluso, a veces, cuando no lo hago, debido a las limitaciones del alcance de la red WiFi fuera de mi casa.
En cualquier caso, hace ya mucho tiempo que la dirección IP dejó de ser útil como medio de identificación. Antes, cada persona que utilizaba una conexión de banda ancha tenía su propia IP, ya que la obtenía directamente del proveedor mediante DHCP. Pero eso pasó a la historia cuando los dispositivos conectados a Internet en los hogares superaron en número a las personas. Según encuestas recientes, «actualmente hay 734 millones de dispositivos en uso en los hogares estadounidenses con conexión a Internet, con una media de 7,8 dispositivos conectados por hogar». Es más del doble de la media de 3,14 personas por hogar en Estados Unidos en 2015.
Lo que significa que la idea de una dirección IP por persona (y ahora también por dispositivo) es, en gran medida, una opción inviable, dado el número limitado de direcciones IP públicas IPv4 que los proveedores pueden asignar. Por lo general, cada hogar utiliza una única IP pública y todo lo demás se enruta a través de esa pequeña caja negra.
La IP, como medio de identificación fehaciente, ha muerto.
Las credenciales, ya sean tokens, un nombre de usuario y una contraseña o algún otro método aún por descubrir, son el mejor medio para identificar —y, por tanto, autenticar— a los usuarios. También son la mejor forma de proteger las aplicaciones hoy en día, dado el uso indebido de las direcciones IP en diversos tipos de ataques. Si puedo falsificar mi IP con la misma facilidad que mi agente de usuario, no es buena idea considerarla una fuente de información fiable.
Tampoco es apropiado utilizar las direcciones IP para crear listas de permitidos o de bloqueados porque, francamente, en Internet pueden cambiarse en cuestión de segundos. Es habitual detectar decenas de millones de direcciones IP participando en ataques DDoS. Algunas lo hacen de forma intencionada; otras, por la casualidad de haber visitado el sitio equivocado o comprado el dispositivo inadecuado. El bloqueo por dirección IP causa quebraderos de cabeza a los usuarios. De ahora en adelante, recurrir a la reputación de las direcciones IP no será ni de lejos tan eficaz como antaño, cuando Internet era joven e inocente y estaba lleno de personas con buenas intenciones. Ahora que Internet ha envejecido, ha perdido la inocencia y está plagado de atacantes dispuestos a aprovecharse tanto de nuestros dispositivos como de cualquier otra cosa, tenemos que buscar otra solución.
Debemos adoptar la identidad como el nuevo cortafuegos para proteger el nuevo perímetro, que es la aplicación. Ya sea mediante la federación o la gestión tradicional de identidades corporativas, debemos confiar más en la identidad que en la dirección IP para proteger nuestra empresa sin fronterasy proporcionar acceso a un conjunto de usuarios cada vez más móviles, tanto corporativos como particulares.
* Curiosamente, la familia de mi madre son los Arnold. Estoy seguro de que no hay ningún parentesco, aunque, pensándolo bien…
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.