Que nadie te diga que el hardware no importa. El hardware está en todas partes. En todos los teléfonos móviles. En cada Fitbit y dispositivo tecnológico que tenemos. En nuestros coches. En nuestros portátiles y tabletas. Cada vez más, está en nuestros electrodomésticos. En nuestros relojes. Y al parecer, en algunos casos, en nuestro interior. Es más pequeño, más rápido y está por todas partes.
Las aplicaciones, por grandes o pequeñas que sean, necesitan recursos de hardware: CPU, memoria, almacenamiento y red. Sin ellos, ninguna funciona. Ninguna. Tanto si hablamos de un centro de datos como de la nube (un centro de datos), el hardware está omnipresente. Proporciona la potencia necesaria para que las aplicaciones hagan que nuestras vidas estén más conectadas, sean más colaborativas y resulten más cómodas.
Pero eso no significa que el centro de datos no esté cambiando en lo que respecta al hardware. Sí que lo está. Aunque el hardware sigue siendo la base sobre la que construimos todas las tecnologías, los marcos y las estructuras técnicas (las aplicaciones) que construimos sobre él han cambiado. En algunos casos, de forma bastante drástica. La ley de Moore deja de ser una limitación cuando se pueden agrupar recursos y descomponer las aplicaciones en múltiples servicios, utilizando la malla subyacente de computación y memoria como si fuera en sí misma un sistema distribuido a gran escala.
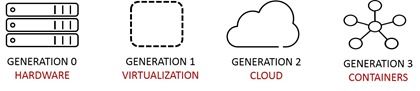
Entendemos estos cambios en los centros de datos como distintas generaciones, según el modelo que utilizamos para aprovisionar, gestionar y consumir esos recursos.
Cuatro generaciones de infraestructura de aplicaciones
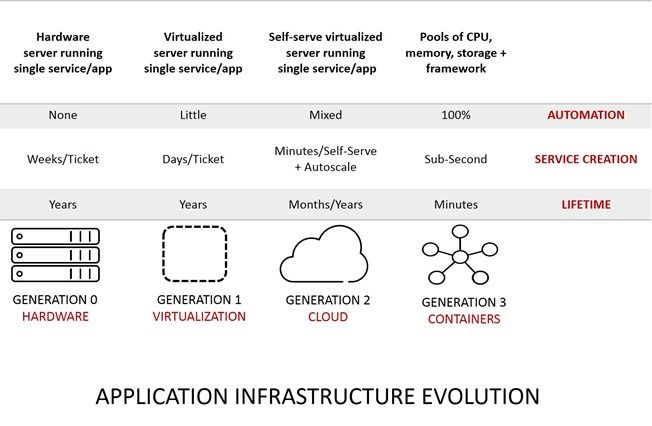
En la generación más longeva de la infraestructura de aplicaciones —la generación cero—, arrancábamos máquinas, iniciábamos aplicaciones y sacábamos pecho con orgullo por acumular años consecutivos de funcionamiento ininterrumpido. Después llegó la virtualización: arrancábamos máquinas y reanudábamos aplicaciones que se ejecutaban en máquinas virtuales. El tiempo de actividad de un único sistema pasó de moda; la disponibilidad de una aplicación se convirtió en la métrica del momento. En la nube, ponemos en marcha servicios con solo pulsar un botón y ampliamos o reducimos su capacidad sin mover un dedo. Y en la generación posnube, los contenedores se clonan como por arte de magia a una velocidad que pondría verdes de envidia a los equipos de boxes de Daytona*.
El tiempo entre generaciones de infraestructuras de aplicaciones se está acortando. Entre la generación cero y la generación uno transcurrieron décadas. La virtualización existe desde hace mucho tiempo, pero no alcanzó la «madurez» hasta cerca de 2010. ¿La nube? 2015. ¿Los contenedores? Avanzan rápidamente y aún no hemos llegado a 2018. Cada generación progresa a partir de las lecciones aprendidas de la anterior, teniendo en cuenta sus fallos y desventajas e intentando subsanarlos. En el centro de estas mejoras se encuentran la velocidad y la escala: velocidad de comercialización y de entrega; escala del negocio y de las aplicaciones de las que ahora depende. Ambas han contribuido a los cambios evolutivos que afectan a todos los aspectos del centro de datos.
Todas esas aplicaciones y servicios siguen necesitando hardware. Los recursos no aparecen por arte de magia, aunque lo parezca. Esa fue una de las razones por las que la virtualización y la nube crecieron al ritmo al que lo hicieron. Porque parecía magia. Pero, al fin y al cabo, la magia no es más que una ilusión. En el ámbito de la informática, eso significa que el hardware (y los recursos que proporciona) sigue estando ahí. Lo que ha cambiado es cómo lo aprovisionamos, gestionamos y consumimos. Y esos cambios están teniendo un profundo impacto en todos los racks del centro de datos.
Y está provocando una brecha generacional que NetOps debe cerrar.
Se requieren automatización y capacidad de respuesta
La escala y la velocidad a las que se exige actualmente a las organizaciones que proporcionen nuevas aplicaciones y API hacen necesaria la automatización, ya sea mediante la nube o contenedores, tanto en las instalaciones como fuera de ellas. La reducción del tiempo durante el que las aplicaciones y sus servicios utilizan los recursos de hardware implica que estos deban reciclarse a un ritmo extraordinario. Los procesos manuales y los largos tiempos de arranque no pueden seguir el ritmo frenético que imponen estos sistemas. Esto requiere entornos basados en contenedores y en la nube (o, al menos, similares a la nube) que permitan crear y eliminar servicios de forma rápida y frecuente para escalar con agilidad.
La automatización, el consumo de recursos y la velocidad de creación de servicios marcan las diferencias entre las distintas generaciones de centros de datos. Incluso el paso de la segunda generación (nube) a la tercera (contenedores) modifica drásticamente estas características. Cada generación avanza hacia una capacidad de respuesta totalmente automatizada inferior a un segundo, en gran medida gracias a perfiles de consumo de recursos que duran minutos en lugar de meses o años.
Por eso NetOps es (o debería ser) un área prioritaria en estos momentos. Porque es la red —la red tradicionalmente basada en hardware— la que más se ve afectada por las expectativas derivadas de la infraestructura de aplicaciones de segunda y tercera generación. A menudo, el departamento de TI debe dar soporte a una infraestructura de aplicaciones que abarca las cuatro generaciones, lo que implica que los costes y la infraestructura de red suelen tener que compartirse. Esto suele requerir dispositivos diseñados específicamente para ese fin. Pero, aunque un servicio de aplicaciones esté alojado en un dispositivo tradicional, debe seguir ofreciendo los medios necesarios para que pueda ser consumido por un modelo de infraestructura de aplicaciones de segunda o tercera generación.
Es necesario recurrir al autoservicio y la automatización para satisfacer las exigencias de la última generación, manteniendo al mismo tiempo la fiabilidad necesaria para dar soporte a la primera. Esto implica integrarse con los sistemas de gestión de incidencias y ofrecer acceso a los análisis mediante APIs y paneles de control. Significa que, independientemente del hardware subyacente —ya sea específico o COTS—, la red debe presentarse como un recurso consumible y automatizable que responda con la misma agilidad que la infraestructura de aplicaciones de segunda o tercera generación.
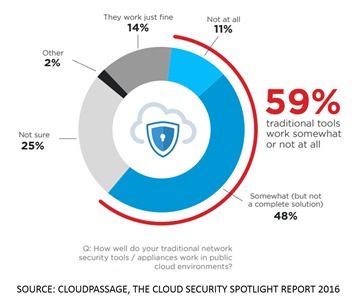
En algunos casos, eso significa que los servicios de red y servicios de aplicaciones deben adoptar el mismo tipo de infraestructura que las aplicaciones que ofrecen. Los desarrolladores adoptan cada vez más servicios de aplicaciones como el equilibrio de carga y la seguridad de las aplicaciones web, y los integran en las arquitecturas e infraestructuras de las aplicaciones. Otros, especialmente en el ámbito de la seguridad, sencillamente no funcionan igual de bien (o no funcionan en absoluto) en entornos de segunda generación (en la nube). Esto significa que dichos servicios deben poder consumirse desde la nube, estar en contenedores y ser fácilmente accesibles.
Las brechas generacionales existentes en los centros de datos pueden resultar problemáticas para las organizaciones. Pueden obstaculizar o incluso paralizar por completo las iniciativas de transformación digital. Sin duda, aumentan las fricciones entre los equipos de desarrollo y TI, entre TI y el negocio, y entre el negocio y sus clientes. Estas fricciones pueden reducirse mediante iniciativas de NetOps orientadas a satisfacer los modelos de consumo necesarios para admitir modelos de infraestructura de segunda y tercera generación con API, autoservicio y automatización.
La complejidad y los requisitos, a veces contrapuestos, que existen en los centros de datos consolidados entre aplicaciones de distintas generaciones hacen que corresponda a NetOps estar a la altura del desafío. La red (y todo lo que ello conlleva) debe transformarse si quiere ser capaz de admitir simultáneamente cuatro generaciones de infraestructura de aplicaciones.
*Los equipos de boxes de la NASCAR intentan completar una parada en boxes (cambiar los cuatro neumáticos) en menos de 12 segundos. La parada en boxes más rápida registrada duró tan solo 8 segundos. La rapidez con la que trabaja el equipo es clave para el éxito del piloto.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.