Todo parece seguir una especie de ciclo repetitivo (o al menos así se percibe en retrospectiva), en el que los cambios en las arquitecturas y el uso de las aplicaciones impulsan la necesidad de incorporar nuevas tecnologías a la red. Tecnologías diseñadas para abordar los retos que obstaculizan el éxito de las aplicaciones, tanto si se mide mediante indicadores de consumo como empresariales (beneficios y productividad).
La disponibilidad y el rendimiento suelen ser los primeros retos que hay que abordar. Y la seguridad siempre (o eso parece) queda para el final. Estas tres cuestiones, que coinciden casi a la perfección con los componentes del riesgo operativo, suelen abordarse mediante soluciones individuales y específicas (lo que denominamos soluciones «puntuales»).
En algún momento del ciclo, las organizaciones se dan cuenta de que tienen desplegadas demasiadas soluciones y de que estas contribuyen a una sobrecarga que está consumiendo los presupuestos operativos. Es lo que se conoce como «proliferación de soluciones». Por ello, tienden de forma natural a consolidarlas o centralizarlas para reducir la carga operativa que soportan sus presupuestos y, cada vez más, su personal.
La nube es uno de esos cambios en la arquitectura de las aplicaciones, ya que ofreció otro entorno que resultaba atractivo como alternativa tanto desde el punto de vista operativo como financiero. Sin duda, las organizaciones lo han aprovechado y siguen haciéndolo en la actualidad. Aunque el SaaS representa la mayor parte del panorama de aplicaciones en la «nube», las ofertas públicas de IaaS y PaaS están empezando a cosechar cierto éxito a la hora de atraer a las organizaciones.
Este movimiento no solo ha dado lugar a entornos inconexos desde el punto de vista operativo, sino que también ha provocado un cambio radical en lo que tradicionalmente considerábamos el «perímetro» que debía protegerse. El perímetro ya no se encuentra en el extremo de la red, donde los routers y cortafuegos corporativos transfieren la responsabilidad del tráfico a los proveedores y a Internet. Ahora existen múltiples perímetros, cada uno de ellos centrado (acertadamente, diría yo) en una aplicación.
Proteger cada aplicación es primordial. Esto es indiscutible. Las aplicaciones son la puerta de acceso al repositorio de datos de la empresa, ya sean corporativos o de los consumidores. Sencillamente, no se pueden implementar aplicaciones sin las medidas de seguridad adecuadas, pues podrían ser objeto de ataques y quedarían expuestos los datos que están diseñadas para proporcionar, procesar y manipular.
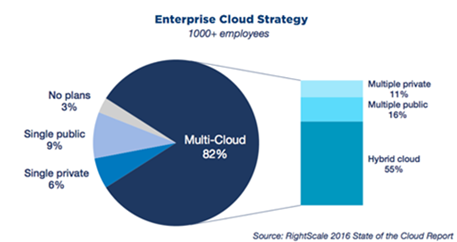
Hay poca diferencia entre la proliferación de soluciones en las instalaciones propias, dentro del centro de datos, y la que se produce en distintos entornos de nube.
Salvo que la «centralización» no es tan sencilla como consolidar varias soluciones en una sola.
O quizá sí.
La causa de la proliferación de soluciones —la nube— resulta ser la solución perfecta para responder a la necesidad de centralizar, al menos, las soluciones de seguridad de una forma coherente con la idea de que cada aplicación constituye su propio perímetro.
Centralizar en la nube la protección de aplicaciones críticas —la seguridad de la red y de la capa de aplicación— permite a las organizaciones reducir la proliferación de soluciones. Esto no solo proporciona una seguridad más uniforme en todas las aplicaciones, independientemente de dónde estén implementadas, sino que también reduce la carga tanto para los profesionales de la seguridad como para los procesos, ya que disminuye asimismo la dispersión de los registros y se simplifica la correlación de eventos.
Elegir una solución centralizada que permita detectar y prevenir tanto los ataques volumétricos a la red como los ataques a la capa de aplicación reduce aún más la carga de trabajo de los profesionales de redes y seguridad, y responde a la necesidad de las organizaciones de disponer de visibilidad sobre las amenazas dirigidas a las aplicaciones.
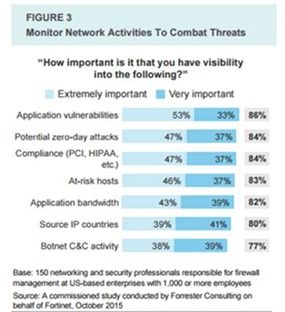
Un estudio de Forrester encargado por Fortinet reveló que la visibilidad de las características tanto de las aplicaciones como de la red es importante para los profesionales de redes y de seguridad. En el actual panorama de distribución en la nube, es imprescindible poder ofrecer cobertura para ambas mediante una única solución basada en la nube que actúe como centinela de seguridad para numerosas aplicaciones en distintas ubicaciones.
Tanto la protección frente a ataques DDoS como la seguridad de las aplicaciones web son importantes en el actual y exigente reto de «proteger la aplicación», en el que se gestionan grandes volúmenes de tráfico. Integrar ambas en una única solución basada en la nube permite centralizar la seguridad y, al mismo tiempo, establecer perímetros adecuados centrados en las aplicaciones, independientemente de dónde estén desplegadas.
No es viable establecer esos perímetros centrados en las aplicaciones en las instalaciones. Los inconvenientes arquitectónicos de hacerlo superan las ventajas operativas. Sin embargo, trasladar ese mismo concepto a la nube como servicio no solo ofrece las mismas ventajas operativas inherentes a la centralización, sino que también constituye un principio arquitectónico sólido. Una solución basada en la nube dispone de un mayor ancho de banda, lo que le permite soportar una avalancha de ataques contra la red y las aplicaciones. También tiene acceso a conexiones más rápidas, por lo que el «salto» adicional necesario para habilitar la seguridad de la capa de aplicación en todas las aplicaciones apenas tiene impacto. Por el contrario, intentar enrutar todas las solicitudes de las aplicaciones en la nube a través de un servicio local de seguridad para aplicaciones web puede provocar una latencia excesiva, además de aumentar la necesidad de escalabilidad interna y, potencialmente, el ancho de banda de enlace ascendente disponible.
Centralizar la protección contra DDoS junto con la seguridad de las aplicaciones web tiene sentido tanto desde el punto de vista operativo como arquitectónico.
Para obtener más información sobre una solución convergente en la nube de protección contra DDoS y seguridad de aplicaciones web, consulte F5 Silverline. Y, para profundizar en el tema, este 25 de mayo, acompáñenos junto con Equinix en un seminario web en directo sobre protección híbrida contra DDoS.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.