En enero de 2017, la popularísima MongoDB sufrió lo que parece estar convirtiéndose en una táctica bastante predecible por parte de los atacantes: secuestrar datos. La investigación posterior del incidente reveló que, en su mayor parte, los atacantes no habían explotado… nada. El problema no estaba en el software, sino en la configuración. La configuración predeterminada , utilizada principalmente en AWS, dejaba las bases de datos totalmente expuestas a cualquiera que tuviera conexión a Internet.
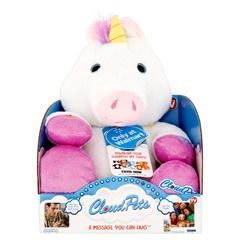
Esto incluyó el ya tristemente célebre escándalo de CloudPetsen el que los mensajes de voz (supuestamente privados) entre los niños y sus padres eran de acceso público para cualquiera con los conocimientos suficientes para hacerse con la base de datos (una instancia de MongoDB sin proteger) o comprender la arquitectura de la aplicación y su uso de Amazon S3. Cloud Pets utilizaba S3 para almacenar fotos de perfil y grabaciones de voz y, al parecer, prescindió de cualquier tipo de seguridad, dejándolas accesibles para cualquiera que tuviera la referencia adecuada.
Ahora bien, para que no penséis que la he tomado con CloudPets, permitidme señalar que el equipo de CSI de RedLock descubrió recientemente que «el 82 % de las bases de datos en entornos públicos de computación en la nube, como Amazon Relational Database Service y Amazon RedShift, no están cifradas».
[pausa dramática]
Además, «el 31 % de esas bases de datos aceptaba solicitudes de conexión entrantes desde Internet».
Permítanme señalar además que hubo más de 27.000 servidores MongoDB comprometidosdurante las primeras semanas de enero de 2017. CloudPets no fue ni mucho menos la única víctima de sus propias malas prácticas de seguridad en relación con este incidente. Como señaló una publicación del blog de MongoDB cuando se dieron a conocer los primeros ataques: «Estos ataques se pueden evitar gracias a las amplias medidas de seguridad integradas en MongoDB. Deben utilizar estas funciones correctamente, y nuestra documentación de seguridad les ayudará a hacerlo. [énfasis añadido]»
MongoDB no era inseguro; sencillamente, no estaba protegido en absoluto. El problema no está realmente en el producto, sino en las malas prácticas de quienes se apresuran a poner aplicaciones móviles y del IoT en manos de los consumidores a través de la nube.
La nube como catalizador de prácticas inseguras
En el centro de datos —en las instalaciones de la empresa— existen barreras, tanto físicas (cortafuegos y similares) como operativas (procesos y aprobaciones), que deben superarse antes de que el software se ponga a disposición del público y se utilice para proporcionar datos. Por diseño, la nube tiene menos barreras físicas y, como por desgracia suele ocurrir, menos barreras operativas que las aplicaciones deban superar antes de ponerse a disposición del público general. La reducción de las barreras operativas es, en realidad, lo que ha dado lugar al concepto de «TI no autorizada» o «TI en la sombra». Los responsables de las distintas áreas de negocio, frustrados por los largos plazos de entrega y por proyectos que se prolongaban durante años en lugar de meses, empezaron a recurrir a la nube para «sortear» al departamento de TI. Sin embargo, eso también implicaba eludir las barreras operativas establecidas para garantizar la seguridad y el rendimiento de esas aplicaciones.
Eso no es un problema de la nube, sino de quienes la adoptan. Porque no se trata solo de la cantinela que llevamos diez años oyendo de que «se tarda demasiado en aprovisionar el hardware físico»; lo que realmente irrita a los responsables de negocio que quieren salir al mercado ya, antes que la competencia, es que «se tarda demasiado en superar los procesos de aprobación de TI».
Los participantes en una encuesta de 2017 patrocinada por Arxan/IBM sobre seguridad móvil y del IoT lo corroboran. Los encuestados señalaron la presión sobre los equipos de desarrollo de aplicaciones como responsable de la escasa seguridad de las aplicaciones móviles y del IoT: el 69 % atribuyó el código vulnerable a las prisas en el desarrollo de aplicaciones móviles, y el 75 % afirmó lo mismo respecto a las aplicaciones del IoT.
Esa misma presión se extiende a la configuración y protección de las bases de datos y el almacenamiento en la nube que, en definitiva, hacen que todo resulte útil. La premisa de Cloud Pets no se basa en el juguete en sí, sino en su capacidad para enviar y recibir datos a través de Internet. Eso significa que su éxito depende de una de esas aplicaciones de IoT cuyo desarrollo e implementación en la nube se aceleran para llegar a tiempo a la fecha de lanzamiento del día de Navidad.
Los desarrolladores no son los únicos responsables de garantizar la seguridad de las aplicaciones que deben entregar. Quien se encargue de aprovisionar los servicios en la nube que sustentan la aplicación —ya sean bases de datos, servicios de intercambio de archivos o servicios de aplicaciones en general— también debe asumir parte de la responsabilidad de protegerla. Lo mismo cabe decir de las partes interesadas de la empresa que imponen plazos poco realistas y fomentan unos controles operativos mínimos para la entrega final.
Sí, el departamento de TI debe adoptar la transformación digital y agilizar los controles operativos que permiten entregar productos a los consumidores de forma satisfactoria y segura. Sin embargo, las empresas y los desarrolladores no pueden seguir eludiendo esos controles operativos en la nube y poniendo en riesgo tanto a los consumidores como a las partes interesadas de la empresa con prácticas de seguridad deficientes que dependen de configuraciones «predeterminadas». No se trata tanto de los productos como de los procesos; se trata de garantizar que las políticas estén implementadas y las configuraciones sean correctas antes de exponer las aplicaciones —y a sus usuarios— a vulneraciones evitables.
Si quiere evitar un incidente embarazoso, debe empezar por establecer unas bases mínimas de seguridad, definiendo (y aplicando) al menos algunos controles operativos básicos que deban superarse antes de salir al mercado.
Las organizaciones necesitan esas barreras operativas más que nunca, porque se está acelerando el ritmo de migración a la nube pública de las aplicaciones que sustentan tanto la productividad como los beneficios. Y, a medida que aumenta el ritmo de migración, también crecen las oportunidades para que los atacantes las aprovechen.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.