
En los últimos años, los ataques de formjacking y Magecart se han convertido en amenazas predominantes en el ámbito del comercio electrónico y los pagos digitales. Estos ataques del lado del cliente sustraen de forma silenciosa datos confidenciales, como números de tarjetas de crédito, credenciales de inicio de sesión e información de identificación personal (PII), directamente de los navegadores de los usuarios, sin llegar a acceder en ningún momento a los servidores de la organización. Los ataques eluden las defensas perimetrales y del lado del servidor tradicionales mediante la inyección de JavaScript malicioso en scripts de terceros o directamente en el código del front-end.
Comprender el formjacking y Magecart
El formjacking consiste en inyectar código JavaScript malicioso en formularios en línea para capturar los datos introducidos por los usuarios en el navegador. Suele llevarse a cabo aprovechando vulnerabilidades en scripts de terceros o redes de distribución de contenidos (CDN), lo que dificulta su detección mediante herramientas de seguridad del lado del servidor.
Magecart es un término genérico que engloba a varios grupos de ciberdelincuentes especializados en el skimming web. Estos grupos suelen comprometer sitios de comercio electrónico mediante la inyección de código JavaScript que roba los datos de pago durante el proceso de compra. A continuación, los datos robados se transfieren a dominios controlados por los atacantes, a menudo ofuscados u ocultos tras solicitudes aparentemente legítimas.
Ambos tipos de ataque comparten un vector común: el navegador. Y su éxito depende de la escasa visibilidad que tienen las organizaciones sobre lo que realmente se ejecuta en el lado del cliente.
Entra en escena PCI DSS v4.0.1: refuerzo de la seguridad del lado del cliente
Con la publicación de la Norma de Seguridad de Datos del Sector de Tarjetas de Pago (PCI DSS) v4.0.1, el Consejo de Normas de Seguridad de la PCI aborda directamente la creciente amenaza de los ataques del lado del cliente. Por primera vez, el PCI SSC ha incluido dos requisitos relativos al lado del cliente, que entrarán en vigor el 31 de marzo de 2025, para abordar directamente este nuevo vector de ataque:
Requisito 6.4.3: Todos los scripts de la página de pago que se cargan y ejecutan en el navegador del consumidor se gestionan de la siguiente manera:
- Se implementa un método para confirmar que cada script está autorizado.
- Se implementa un método para garantizar la integridad de cada script.
- Se mantiene un inventario de todos los scripts, junto con una justificación empresarial o técnica por escrito que explique por qué es necesario cada uno de ellos.
Requisito 11.6.1 – Se implementa un mecanismo de detección de cambios y manipulaciones de la siguiente manera:
- Alertar al personal de cualquier modificación no autorizada (incluidos indicadores de compromiso, cambios, adiciones y eliminaciones) de las cabeceras HTTP que afectan a la seguridad y del contenido de los scripts de las páginas de pago tal como los recibe el navegador del consumidor.
- El mecanismo está configurado para evaluar los encabezados HTTP y las páginas de pago recibidos.
Estos nuevos mandatos reconocen una realidad fundamental: los scripts del lado del cliente constituyen ahora una parte crítica de la superficie de ataque de PCI. Sin embargo, para muchas organizaciones, cumplir estos requisitos plantea obstáculos operativos y técnicos, especialmente debido a la naturaleza dinámica de los ecosistemas de JavaScript y a la dependencia de servicios de terceros.
Cerrar la brecha de visibilidad
Los firewalls de aplicaciones web (WAF) tradicionales, las soluciones de gestión de eventos e información de seguridad (SIEM) y las herramientas para endpoints operan en el servidor o en el perímetro de la red. Carecen de visibilidad sobre el entorno de ejecución final: el navegador del usuario. Una vez que se inyecta código malicioso, ya sea mediante un gestor de etiquetas comprometido, una CDN o un ataque a la cadena de suministro de un tercero, las herramientas del lado del servidor a menudo no detectan la brecha. Aquí es donde entra en acción F5 Distributed Cloud Client-Side Defense.
A diferencia de las herramientas del lado del servidor, Distributed Cloud Client-Side Defense funciona en el propio navegador y proporciona supervisión en tiempo real, validación de la integridad y alertas sobre comportamientos maliciosos en el momento en que se producen. Además, recientemente hemos actualizado el servicio para que esté diseñado específicamente para hacer frente a las amenazas descritas en los requisitos 6.4.3 y 11.6.1 de PCI DSS v4.0.1.
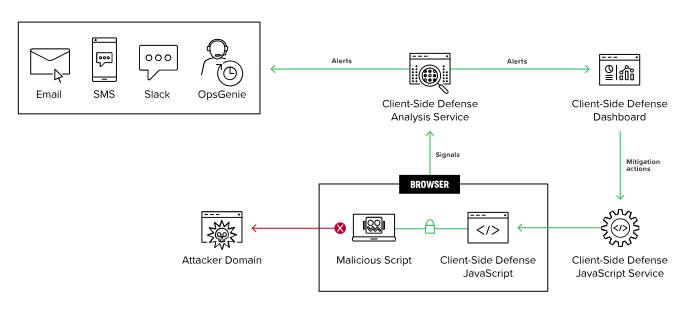
F5 Distributed Cloud Client-Side Defense se ha diseñado específicamente para cumplir los requisitos del lado del cliente establecidos en PCI DSS v4.0.1.
Así es como ayuda:
- Inventario y autorización de scripts: Distributed Cloud Client-Side Defense realiza un seguimiento continuo y mantiene un inventario de todos los scripts que se ejecutan en las páginas de pago, tanto propios como de terceros. Las organizaciones pueden establecer una lista de scripts permitidos con justificaciones por escrito y recibir alertas si aparecen scripts nuevos o no autorizados, lo que ayuda a demostrar el cumplimiento del requisito 6.4.3.
- Validación de la integridad de los scripts: Distributed Cloud Client-Side Defense valida la integridad de los scripts mediante la instrumentación del entorno de ejecución de la aplicación web para detectar cambios de comportamiento significativos que indiquen una actividad inesperada y potencialmente maliciosa, en particular nuevas solicitudes de red y nuevos accesos a datos.
- ·Supervisión de scripts y encabezados HTTP que afectan a la seguridad: Distributed Cloud Client-Side Defense inspecciona periódicamente los scripts y los encabezados HTTP que afectan a la seguridad para detectar modificaciones no autorizadas y emite una alerta si se detectan cambios, lo que ayuda a las organizaciones a demostrar el cumplimiento del requisito 11.6.1.
- Detección de exfiltración: Los modelos avanzados de amenazas supervisan las solicitudes salientes en busca de indicios de exfiltración de datos. Si un script intenta enviar datos capturados de un formulario a un endpoint sospechoso, se activan alertas y las organizaciones pueden adoptar medidas directas de mitigación para bloquear las llamadas de red y la lectura de campos de formularios.
- Alertas e informes preparados para entornos empresariales: Los equipos de seguridad y cumplimiento normativo obtienen datos telemétricos detallados sobre el comportamiento de los scripts, las relaciones entre dominios y los flujos de datos en el navegador, ideales para los registros de auditoría de PCI y las investigaciones forenses.
Del cumplimiento normativo a la resiliencia
A medida que las amenazas basadas en el navegador siguen superando a las defensas tradicionales, ya no basta con limitarse a cumplir los requisitos normativos. Las organizaciones deben adoptar controles de seguridad que aporten visibilidad sobre lo que realmente ocurre en la experiencia del usuario final y, al mismo tiempo, refuercen la resiliencia frente a futuras amenazas. F5 Distributed Cloud Client-Side Defense proporciona la observabilidad, el control y la automatización necesarios para anticiparse a las amenazas de formjacking y Magecart, a la vez que se ajusta estrechamente a las nuevas exigencias de PCI DSS v4.0.1.
Para obtener más información, consulte nuestra página web de F5 Distributed Cloud Client-Side Defense. Y si tiene previsto asistir a la RSA Conference de este año, no se pierda nuestra sesión del 29 de abril, «Más fuertes juntos: un enfoque unificado para la seguridad y la entrega de aplicaciones», y visítenos en el estand N-4335.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.