Para quienes practican la pesca de verdad (de peces reales y vivos), no es ningún secreto que el momento es importante. Algunos tipos de peces están más activos y, por tanto, es más probable capturarlos por la mañana; otros, por la tarde-noche; y otros, a primera hora de la tarde.
Resulta que el phishing digital no es diferente, si interpretamos los patrones que muestran quienes llevan a cabo este tipo de actividades basándonos en las estadísticas recopiladas en 2015 por nuestro SOC de F5 a partir de intentos de phishing dirigidos contra instituciones financieras de Europa, Oriente Medio y África (EMEA).
EL MOMENTO IMPORTA
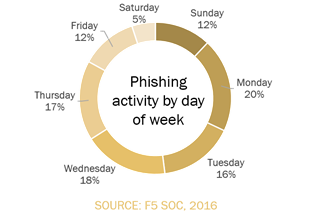
Si quiere evitar ser víctima de un ataque de phishing en la región EMEA, resulta que el sábado sería el mejor día de la semana para realizar operaciones financieras. En 2015, solo el 5 % de los ataques se produjeron ese día; las siguientes mejores opciones serían el viernes y el domingo, ya que solo el 12 % se produjeron en cada uno de esos días.
La mala fama de los lunes se confirma, ya que se registraron más ataques ese día (20 %) que cualquier otro, aunque el resto de la semana laboral tampoco sale mucho mejor parado. No sorprende que las entidades financieras sufran, de media, más ataques entre semana que durante los fines de semana, teniendo en cuenta que, según un estudio de IDC, entre el 30 % y el 40 % del tiempo de acceso a Internet en el lugar de trabajo se dedica a actividades no relacionadas con el trabajo[1].
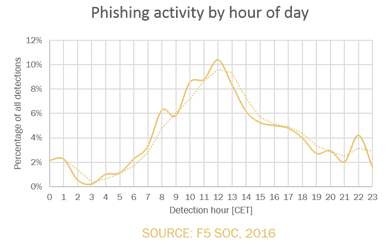
Esto se ve reforzado por los datos que muestran que la mayoría de los ataques de phishing se producen durante el horario laboral.
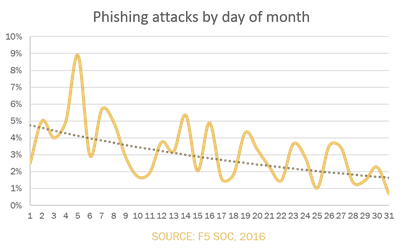
Durante 2015, también era un 200 % más probable sufrir un ataque de phishing a principios de mes que a finales. Los ataques de phishing alcanzaban su punto máximo durante la primera semana del mes y luego disminuían, con una actividad previsiblemente mayor entre semana y menor durante los fines de semana.
Como era de esperar, en toda la región EMEA la mayoría de las empresas abonan los salarios de sus empleados a principios o a finales de mes. Los expertos del SOC de F5 señalan que este hecho, combinado con un uso medio de la banca en línea del 46 % en la UE[2], probablemente explique el fuerte aumento de los ataques a principios de mes, cuando los empleados acceden a sus sistemas de banca en línea para pagar facturas o comprobar si ya les han ingresado el sueldo.
CÓMO ELEGIR EL SEÑUELO ADECUADO
Cuando se pesca en el mundo físico, pocas cuestiones generan tanta controversia como cuál es el mejor señuelo. El color, el tamaño, el movimiento y la fidelidad con la que el señuelo imita el mundo «real» son factores importantes. Al fin y al cabo, intentamos convencer al pez de que el señuelo que utilizamos es real con la esperanza de que pique. Lo mismo ocurre con los señuelos y sitios web que utilizan quienes practican phishing para robar datos financieros en el mundo digital.
Resulta que, al igual que cuesta mucho convencer a los peces, lo mismo ocurre con las posibles víctimas de phishing. El SOC de F5 descubrió que, de media, hicieron falta 9,14 visitas a una página fraudulenta antes de que alguien mordiera el anzuelo.
Los expertos dedican mucho tiempo a evaluar los sitios fraudulentos descubiertos para obtener toda la información posible sobre los autores del phishing y sus técnicas. Resulta que las URL utilizadas en los ataques de phishing pueden revelar muchos datos sobre los atacantes. Durante 2015 se observó que 1 de cada 10 sitios fraudulentos estaba alojado directamente en el directorio raíz, sin ninguna ruta adicional, por ejemplo, www.phishingsite.com o www.phishingsite.com/index.html, lo que indicaba que los servidores se habían preparado específicamente para alojar sitios fraudulentos. Esto significa que probablemente se adquirieron expresamente para llevar a cabo ataques de phishing. Por lo general, los atacantes piratean un sitio existente e introducen contenido malicioso en él, por lo que este cambio resulta preocupante, ya que la configuración del sitio dificulta su detección mediante otras medidas preventivas, como los cortafuegos de aplicaciones web.
No es de extrañar que el 15 % de los sitios fraudulentos estuvieran alojados en carpetas de WordPress, dado el número de vulnerabilidades graves que, según se informó, afectaron al popular sistema en 2015. Quienes buscan un lugar donde alojar su código malicioso y sus sitios fraudulentos pueden aprovechar fácilmente las vulnerabilidades que no se han corregido o solucionado.
Además, los expertos del SOC de F5 señalan que el 20 % de las rutas URL se generaban dinámicamente para cada víctima, lo que dificultaba su bloqueo mediante las medidas de seguridad tradicionales. Esto también contribuyó al tiempo medio que se tardó en 2015 en eliminar o cerrar los sitios fraudulentos.
La buena noticia es que se tarda menos en desactivar un sitio fraudulento cuando se han robado las credenciales de los usuarios finales. La mala noticia es que, durante las horas que transcurren hasta entonces, muchos usuarios permanecen desprotegidos y, por tanto, desconocen el peligro potencial.
El SOC de F5 recomienda supervisar los dominios cuyos nombres sean similares a los oficiales para reducir el tiempo transcurrido entre su creación y detección. Muchas páginas falsas, aunque no estén necesariamente alojadas en dominios con nombres similares, contienen cadenas de texto oficiales en la URL maliciosa. En general, el SOC de F5 recomienda buscar estas palabras específicas en Internet. Los ataques de phishing dirigidos a instituciones financieras ubicadas en EMEA suelen ser más activos durante el horario laboral, de lunes a jueves. El tiempo es un factor clave para evitar que los consumidores sean víctimas del robo de credenciales, por lo que es importante analizar y cerrar todas las páginas falsas lo antes posible.
[1] http://www.staffmonitoring.com/P32/stats.htm
[2] http://www.statista.com/statistics/222286/online-banking-penetration-in-leading-european-countries/
Puede obtener más información sobre la protección contra el fraude de F5 en la ficha técnica de WebSafe y en la ficha técnica de MobileSafedatasheet. Para obtener más información sobre los Centros de Operaciones de Seguridad de F5, puede consultar la ficha técnica de los SOC de F5
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.