
F5 lanzó Distributed Cloud Services en 2022, ofreciendo protección para aplicaciones web y API a organizaciones empresariales que necesitan seguridad en el perímetro como servicio. En el mundo interconectado actual, las ciberamenazas están aumentando y las organizaciones deben estar preparadas para proteger sus infraestructuras críticas frente a nuevos tipos de ataques en constante evolución. Uno de los tipos de ciberataques más comunes es el ataque distribuido de denegación de servicio (DDoS), que puede dejar fuera de servicio incluso los sitios web y servicios en línea más grandes.
Recientemente, un destacado grupo hacktivista prorruso conocido como Killnet lanzó un sofisticado ataque DDoS de capa 7 contra una gran organización europea. El ataque pretendía saturar los servidores de la empresa con enormes cantidades de tráfico, dificultando el acceso de los usuarios al sitio web y alcanzando un pico de 120 000 solicitudes por segundo. Sin embargo, gracias a los esfuerzos del Centro de Operaciones de Seguridad de F5 (SOC) y a las avanzadas capacidades de mitigación de DDoS de F5 Distributed Cloud Services, el ataque se está mitigando con éxito y el sitio web ha permanecido operativo durante todo el ataque. Este ataque forma parte de varias campañas de DDoS que se han producido durante las últimas semanas y que tienen su origen en este grupo.
Nota: Se trata de una campaña de ataques activa que lleva en curso más de una semana, y estamos mitigando estos ataques con éxito mientras se redacta esta entrada del blog.
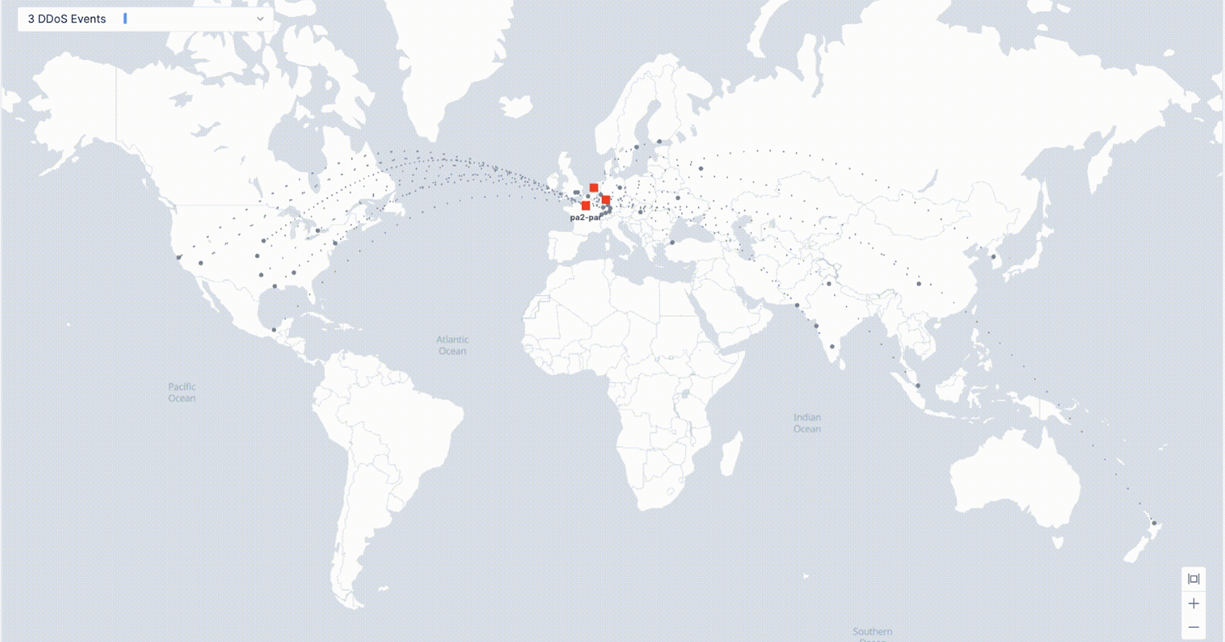
Este ataque DDoS concreto se originó en múltiples ubicaciones de todo el mundo. Los puntos grises del mapa anterior representan los orígenes del ataque, y los recuadros rojos representan los puntos de presencia de la red global de F5 en los que se filtra el tráfico de ataque dirigido a la aplicación y se permite el tráfico legítimo.
Una de las principales características de los ataques de Killnet es que se centran en la capa de aplicación (L7). Estos ataques son especialmente difíciles de detectar y mitigar, ya que suelen imitar el comportamiento normal de los usuarios —lo que dificulta distinguirlos del tráfico legítimo—, emplear múltiples vectores de ataque contra aplicaciones y tener capacidad para reconfigurarse, por ejemplo, alternando entre distintas ubicaciones de origen, direcciones IP y otros componentes del ataque.
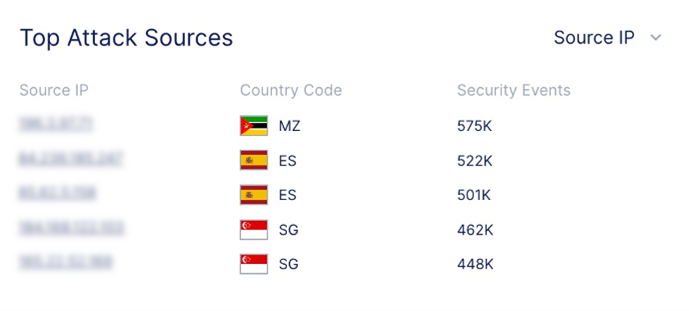
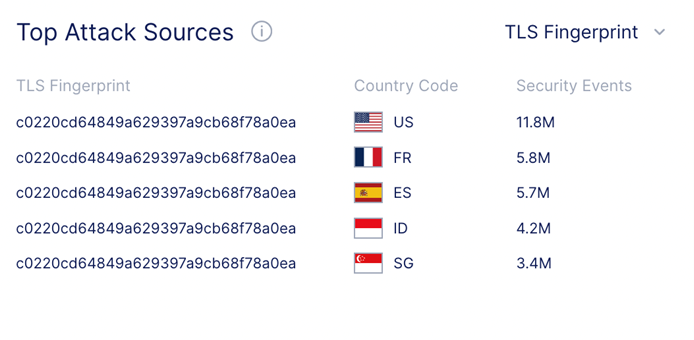
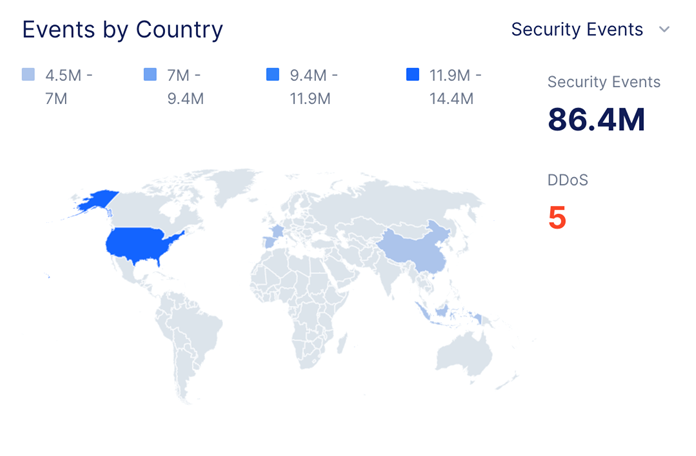
El tráfico de ataque procede de solo 3 huellas TLS diferentes, aunque su origen está distribuido entre 35 direcciones IP y 19 países. Observamos que el 72 % del tráfico de ataque procede de una única huella TLS, que se muestra en la imagen anterior. Esta huella se ha asociado con el malware Tofsee, que utiliza los sistemas infectados como parte de una botnet de DDoS.
El SOC de F5 está empleando diversas estrategias para defenderse del ataque, como el filtrado de tráfico, la inteligencia de IP y la limitación de la tasa de solicitudes. Esto permite al equipo identificar y bloquear únicamente el tráfico malicioso, al tiempo que permite que el tráfico legítimo siga llegando al sitio web. Otro componente clave para mitigar el ataque con éxito es el uso por parte del equipo de inteligencia sobre amenazas en tiempo real y de funciones de mitigación automática de ataques DDoS de capa 7, que han bloqueado elementos de este ataque en tiempo real sin necesidad de intervención humana. Esta información permite al equipo anticiparse a los atacantes y adaptar rápidamente sus defensas a medida que el ataque evoluciona en distintas zonas geográficas, direcciones IP y nuevas vías de ataque.
La mitigación eficaz de los ataques DDoS de capa 7 perpetrados por Killnet y otros grupos representa una nueva normalidad. Consulte más información sobre los ataques DDoS en nuestro informe F5 Labs 2023 DDoS Attack Trends. Este resumen del ataque pone de relieve la importancia de contar con una infraestructura de seguridad multicapa y un equipo de seguridad bien formado y preparado para prestar asistencia en tiempo real. Mediante una combinación de filtrado de tráfico, limitación de velocidad, depuración de DDoS basada en la nube, inteligencia sobre amenazas en tiempo real y un sólido plan de recuperación ante desastres, las organizaciones pueden protegerse incluso frente a los ataques DDoS más sofisticados dirigidos contra su infraestructura y sus aplicaciones.
Si está sufriendo un ataque disruptivo y necesita una incorporación de emergencia a los servicios de F5 Distributed Cloud, póngase en contacto con nuestra línea de asistencia de emergencia en el (866) 329-4253 o el +1 (206) 272-7969
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.