
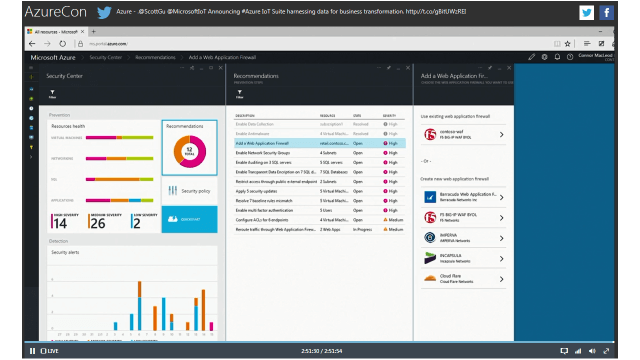
Nos complace anunciar la compatibilidad de la solución de F5 de firewall de aplicaciones web (WAF) con Azure Security Center de Microsoft, que ya está disponible para los clientes en una versión preliminar pública limitada. El nuevo servicio WAF de F5 ayuda a facilitar el cumplimiento normativo y a proteger mejor sus activos frente a vulnerabilidades de las aplicaciones, las amenazas de capa 7 más recientes y los ataques DDoS, al tiempo que contribuye a ofrecer el máximo rendimiento de las aplicaciones.
F5 aprovecha las tecnologías de eficacia probada en el sector y certificadas por ICSA BIG-IP Application Security Manager (ASM) y BIG-IP Local Traffic Manager (LTM) como un servicio virtual preconfigurado en Azure Security Center. Al activar esta solución en Azure Security Center, las organizaciones obtienen el mismo nivel de control y personalización que suelen tener las aplicaciones del centro de datos, al tiempo que garantizan una respuesta rápida ante las amenazas dirigidas a las aplicaciones del entorno de Azure. La solución proporciona una protección integral de capa 7 y se activa fácilmente mediante 3 niveles de protección predefinidos por los expertos en seguridad de F5.
BIG-IP ASM ayuda a las organizaciones a protegerse eficazmente frente a los ataques existentes y emergentes contra aplicaciones de capa 7, evitar costosas filtraciones de datos y mantener el cumplimiento de los requisitos de PCI-DSS. BIG-IP ASM ofrece el conjunto más completo de funcionalidades para protegerse frente a amenazas como OWASP Top 10, ataques DDoS de capa 7, extracción de contenido de sitios web, inyecciones web y vulnerabilidades habituales de las aplicaciones, con una cobertura de protección inigualable. Basado en la tecnología ADC líder de F5, destaca por su escalabilidad, capacidad de programación y adaptabilidad, lo que ofrece a las organizaciones la mejor relación calidad-precio en comparación con las principales soluciones de la competencia.
En Azure Security Center, la solución de firewall de aplicaciones web de F5 permite a las organizaciones identificar y detener amenazas sofisticadas y complejas con un mayor nivel de eficacia de seguridad. Ofrece una defensa proactiva y exclusiva contra bots, así como una mayor precisión que otras soluciones a la hora de detectar y mitigar ataques de fuerza bruta, CSRF, XML y de día cero. Puede aplicar dinámicamente las protecciones necesarias para impedir que los ataques lleguen a los servidores.
Configuración sencilla
La solución de firewall de aplicaciones web de F5 en Azure viene preconfigurada, por lo que configurar el WAF resulta rápido y sencillo. Los administradores solo tienen que seleccionar la solución de F5 y determinar el nivel de protección adecuado para empezar a proteger su aplicación frente a amenazas en cuestión de minutos. La solución de F5 es perfecta para garantizar la protección frente a amenazas de las aplicaciones nativas de la nube en Azure que no dispongan de personal de seguridad dedicado, así como para los desarrolladores que quieran implementar protección inmediata sin el proceso de ensayo y error que a veces requiere la configuración de una solución WAF totalmente personalizada.
En función de la disponibilidad de recursos de personal, los administradores pueden optar por la solución WAF «con un solo clic» preconfigurada por expertos de F5 o por configurar e implementar ASM y LTM para satisfacer sus necesidades específicas.
Personalizable
F5 le ofrece la flexibilidad de activar la solución WAF de F5 tal cual o ejecutar ASM y LTM de BIG-IP como máquinas virtuales de Azure para satisfacer sus necesidades. Aunque recomendamos seleccionar inicialmente uno de los niveles de protección preconfigurados para facilitar de inmediato el cumplimiento de las políticas normativas de su organización o sector, no tiene por qué quedarse ahí. Una vez que active la solución WAF de F5, también tendrá acceso al amplio conjunto de funciones avanzadas de ASM, lo que le permitirá seguir configurando la solución WAF para adaptarla de la mejor manera posible a las necesidades o políticas específicas de sus aplicaciones u organización.
La implementación de Application Security Manager y Local Traffic Manager como máquinas virtuales en Azure también permite ampliar las políticas de seguridad existentes, utilizar las plantillas de iApps y iRules existentes, y aprovechar las licencias de F5 existentes mediante la opción Bring Your Own License (BYOL).
De confianza
F5 es el líder del mercado en tecnología ADC y la marca más fiable del sector en protección mediante cortafuegos de aplicaciones web, implantada en más centros de datos empresariales que cualquier otra solución WAF.1 Las organizaciones confían en ASM para proteger las aplicaciones web más visitadas del mundo, dondequiera que estén alojadas, con el máximo nivel de eficacia de seguridad y sin comprometer el rendimiento.
Ahora, los clientes pueden disfrutar del mismo conjunto completo de funcionalidades, así como de capacidades de seguridad y gestión del tráfico de nivel empresarial perfectamente integradas en el entorno de Azure.
A continuación, se incluyen enlaces a recursos relacionados:
- Anuncio de la versión preliminar pública de Microsoft Azure
- Centro de seguridad de Microsoft Azure
- BIG-IP Application Security Manager
- La plataforma BIG-IP y Microsoft Azure: servicios de aplicaciones en la nube
- Demostración de las VE de F5 BIG-IP en Microsoft Azure
[1] https://informationsecurity.451research.com/?p=5684
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.