El malware y su impacto
El malware ha causado pérdidas de miles de millones de dólares al sector financiero, y no parece que la situación vaya a mejorar. Llegados a este punto, cabría pensar que se trata de un ámbito tan lucrativo que los creadores de malware desarrollarían nuevos ataques; sin embargo, observamos que reutilizan código y hacen que el malware reaparezca bajo distintas formas. La mayoría de los programas maliciosos emplean técnicas como Man in the Browser (MiTB), Man in the Middle (MITM), etc., para llevar a cabo sus actividades maliciosas.
Este artículo aborda el ataque de intermediario en el navegador (Man in the Browser) y las medidas de mitigación basadas en la solución Fraud Protection Solution (FPS) de F5. Existe toda una familia de programas maliciosos conocidos por aprovechar este vector de ataque. Bugat, Gozi, Tatanga, SpyEye y Zeus son algunos de los programas maliciosos más conocidos que han utilizado la técnica MiTB.
¿Qué es un ataque de intermediario en el navegador?
Un troyano que infecta el navegador y modifica de forma encubierta las páginas y las transacciones antes de que se muestren al usuario o se envíen al servidor puede definirse como un ataque MiTB.
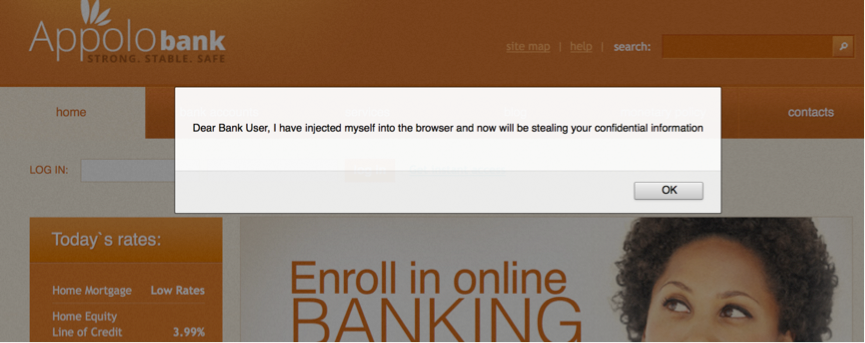
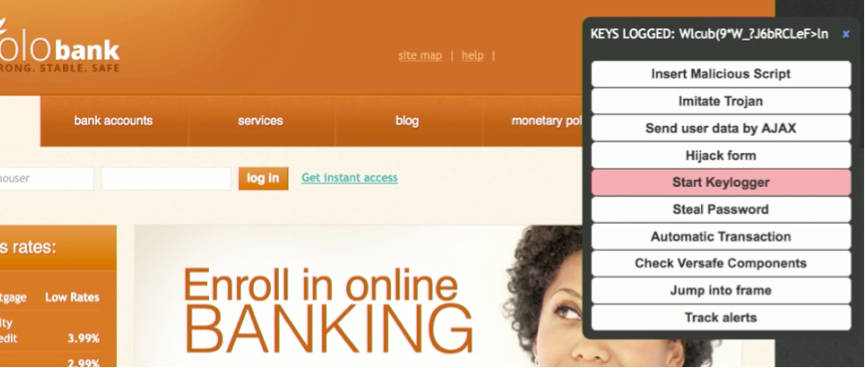
La mayoría de los navegadores ofrecen funciones para ampliar sus capacidades, como los objetos auxiliares del navegador (Browser Helper Objects) para Windows, las extensiones para Google Chrome y los complementos para Firefox, entre otros. Aunque estas extensiones mejoran considerablemente la experiencia y permiten personalizar la navegación, también pueden ser utilizadas como herramientas por programas maliciosos. Imagine que la próxima vez que acceda a la web de su banco habitual aparezca un mensaje como este; en ese caso, podría decirse que hay un ataque MiTB activo.
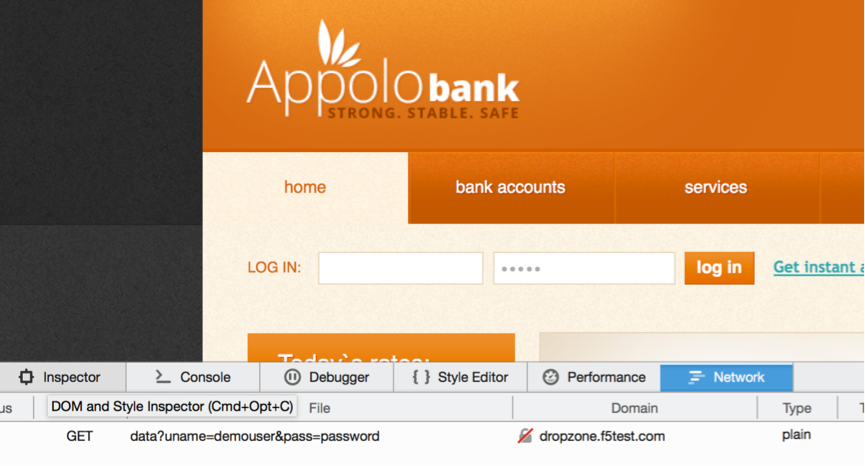
Por desgracia, los atacantes emplean técnicas sofisticadas y sutiles, y todo ocurre entre bastidores. Aprovechan las funciones del navegador destinadas a mejorar la experiencia de navegación del usuario y las utilizan con fines maliciosos. La siguiente captura de pantalla muestra un malware que envía de forma encubierta las credenciales robadas a un servidor de recogida.
La solución de protección contra el fraude de F5 es la respuesta
Los estafadores utilizan el navegador para robar información, mientras que los servidores desconocen por completo estas transacciones que se originan en el lado del cliente. Es fundamental supervisar las transacciones que se originan en el navegador del cliente sin obstaculizar ni alterar sus hábitos de navegación. FPS de F5 ayuda a supervisar este tipo de actividades sospechosas.
Algunas de las capacidades exclusivas de F5 para combatir los ataques MiTB incluyen
Ofuscación de campos de formularios HTML: los nombres de campos confidenciales, como el nombre de usuario y la contraseña, se sustituyen por cadenas aleatorias, lo que impide que los scripts automatizados localicen elementos específicos del modelo de objetos del documento (DOM).
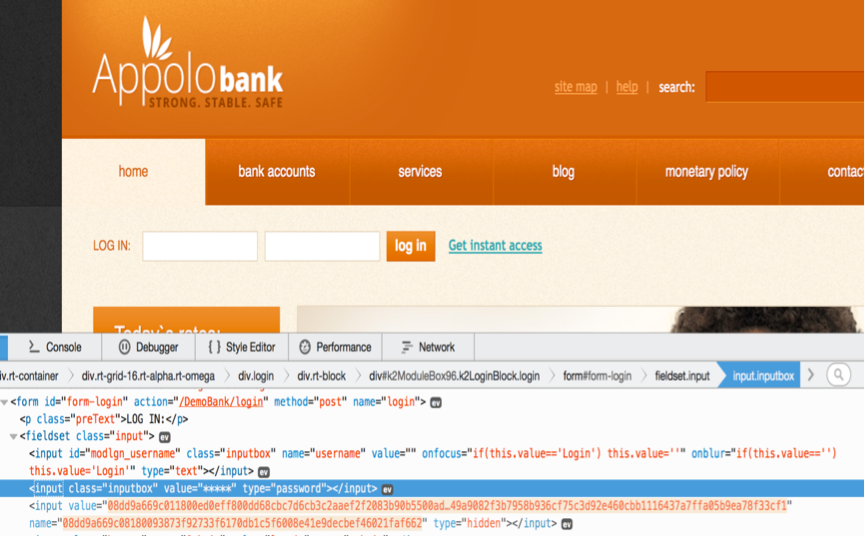
Cifrado en tiempo real de campos sensibles: los campos críticos identificados se cifran a medida que el usuario escribe.
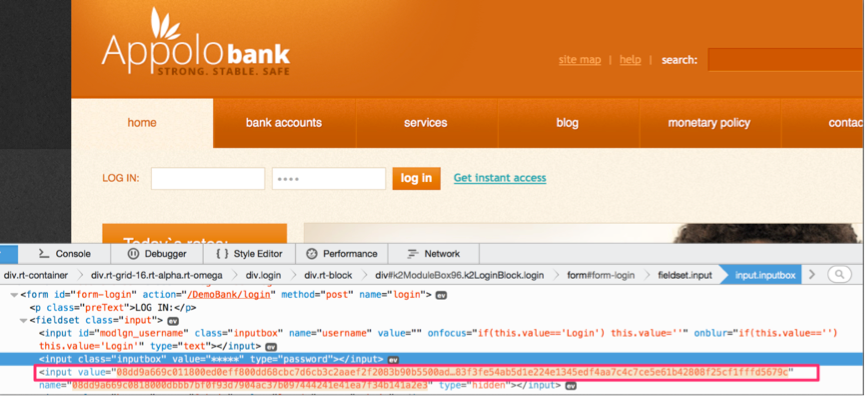
Pulsaciones falsas para neutralizar los registradores de teclas del navegador: las pulsaciones generadas ocultan las entradas reales del usuario, neutralizando así los registradores de teclas del navegador.
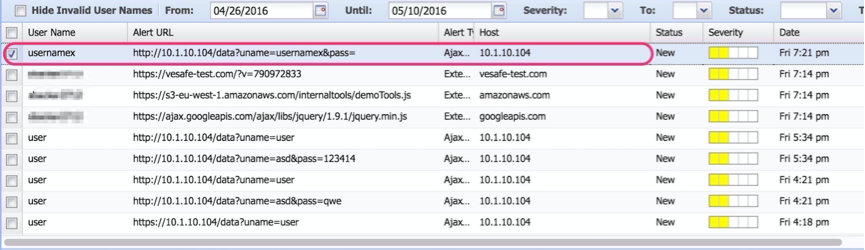
Alertas sobre la inyección de scripts externos por parte de malware: FPS avisa a los bancos si una solicitud AJAX envía datos a un dominio diferente.
Conclusión
Los ataques de tipo Man-in-the-Browser pueden eludir el cifrado del canal y robar información confidencial del navegador. La solución FPS de F5 ayuda a subsanar esta brecha de seguridad y proporciona a las organizaciones visibilidad y protección en los navegadores de los usuarios.
Recursos
Sobre el autor
Shahnawaz Backer fue asesor principal de seguridad en F5 Labs. Con un gran interés por el desarrollo de aplicaciones modernas, la identidad digital y los vectores de fraude, se centra en integrar inteligencia de seguridad en las soluciones y cree firmemente en la defensa proactiva automatizada.
Más artículos de Shahnawaz BackerArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.