Avatar: La leyenda de Aang fue una popular serie de animación de la década de los 2000. Para quienes no la conozcan, Aang, el Avatar, debe dominar los cuatro elementos —aire, agua, tierra y fuego— para mantener la armonía en el mundo. Aunque puede utilizar el poder de cada elemento por separado, alcanza su máximo poder cuando los domina todos a la vez.
Curiosamente, la serie me recordó al panorama actual de la arquitectura de aplicaciones, en el que estas están cada vez más fragmentadas y distribuidas al alojarse en distintos entornos. Por tanto, gestionar la seguridad de las API se vuelve mucho más complejo, y necesitarás una estrategia integral de seguridad de las API para mitigar sus riesgos.
Al igual que dominar los cuatro elementos, ¿qué pasaría si pudieras contar con una arquitectura de aplicaciones más resiliente y fácil de gestionar? Aquí es donde una plataforma de aplicaciones centralizada simplificaría sin duda la gestión de la seguridad de las aplicaciones distribuidas y las API.
A continuación se presentan cuatro niveles principales que sirven como estructura fundamental para las prácticas recomendadas de seguridad de aplicaciones y API. Estos niveles ofrecen enfoques estratégicos para empezar a plantearse cómo simplificar la complejidad arquitectónica, consolidar mejor los servicios y aumentar la eficiencia; es decir, dominar el entorno como el Avatar.
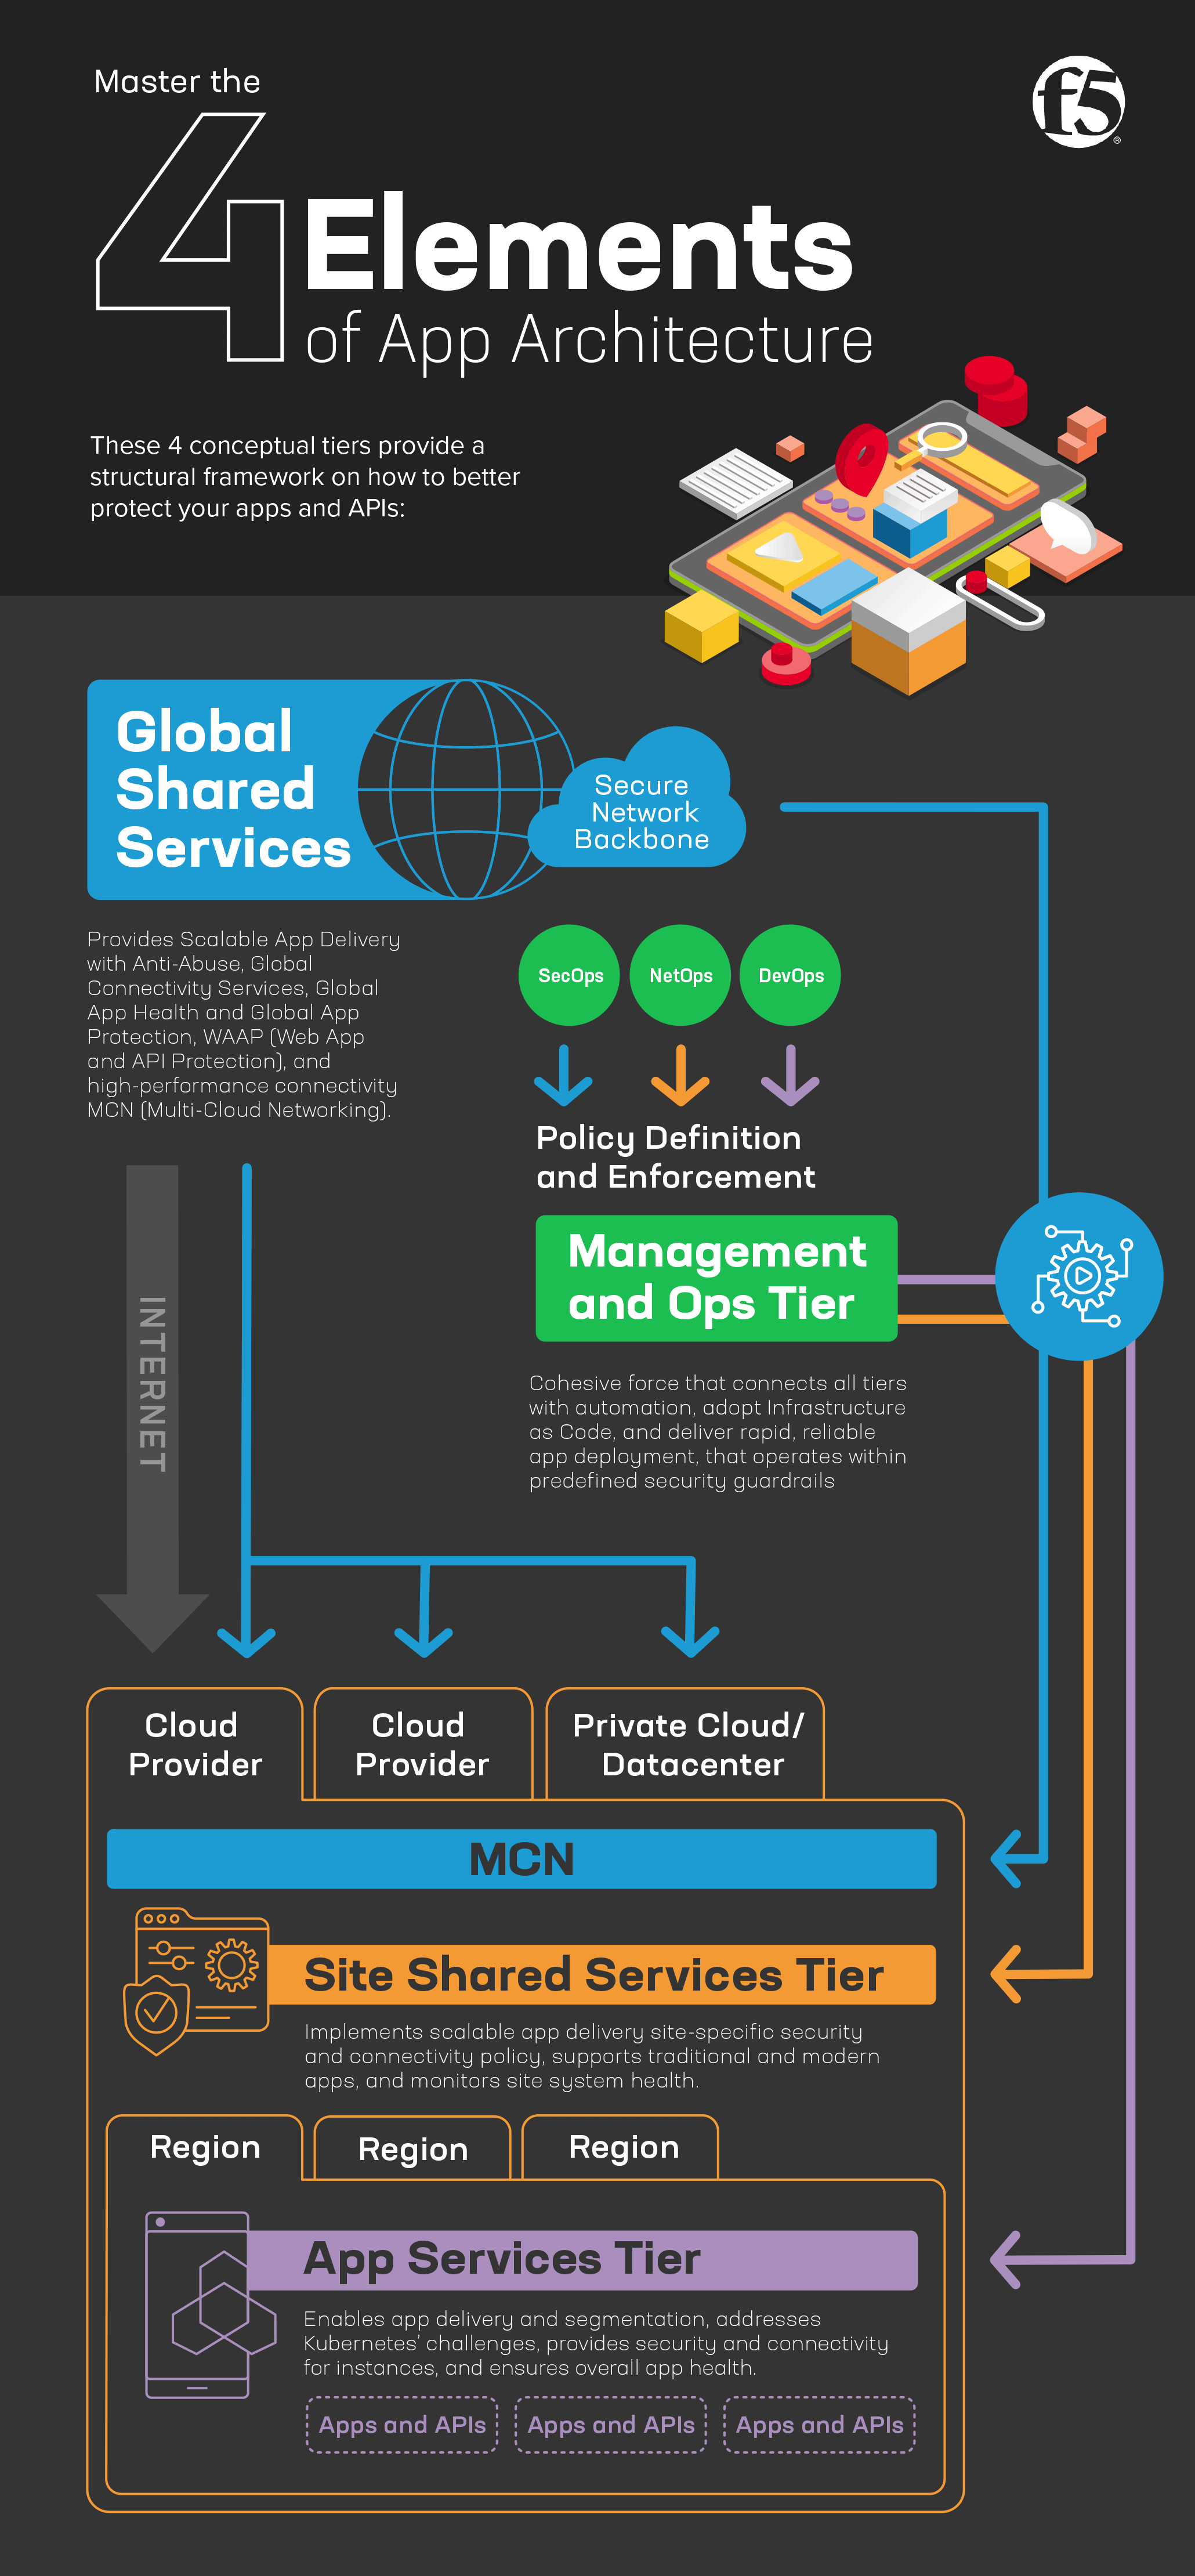
1) Nivel de servicios compartidos del sitio global
Tanto si utiliza una infraestructura de nube pública como privada, es fundamental garantizar la seguridad de sus aplicaciones web y API.
Para empezar, piense en cómo proteger las aplicaciones web y las API implementadas en entornos multinube y distribuidos. Aquí es donde se implementan el sistema de nombres de dominio (DNS), la red de distribución de contenidos (CDN), la protección de aplicaciones web y API (WAAP) y las medidas contra el abuso para reforzar las defensas frente a ataques web y contra API, campañas de amenazas, bots y fraudes avanzados, garantizando así una protección sólida.
Esto ayuda a ofrecer innovación, una conectividad de alto rendimiento, fiable y segura, y seguridad de confianza cero para aplicaciones y API distribuidas mediante un modelo operativo y de configuración coherente en entornos multinube heterogéneos. Así se materializa una plataforma de entorno como servicio (EaaS), que permite que tanto la aplicación como el entorno se ejecuten conjuntamente y estén sujetos a control de versiones. EaaS ofrece a los equipos de TI la flexibilidad de elegir el entorno más rentable para probar y ejecutar sus aplicaciones y API.
Descubre cómo conectar, proteger e implementar aplicaciones en la nube distribuida.
2) Nivel de servicios compartidos del sitio
En el ámbito del sitio, puede especificar políticas que difieran de su política global. Estas políticas para todo el sitio solo deben incluir las excepciones aplicables a la configuración regional correspondiente.
El nivel de servicios compartidos del sitio también desempeña un papel fundamental en la compatibilidad tanto con aplicaciones tradicionales como modernas, al salvar la brecha entre los sistemas heredados y las aplicaciones más recientes nativas de la nube. Al mismo tiempo, este nivel cumple una función esencial para garantizar la seguridad del sitio, supervisar el estado general del sistema y evaluar continuamente el estado de cada una de las aplicaciones del sitio. Al centralizar estas funciones, se favorecen la resiliencia, unas medidas de seguridad sólidas y un enfoque proactivo del mantenimiento de las aplicaciones y del sistema en el sitio.
Descubra cómo los servicios de aplicaciones BIG-IP pueden utilizarse para escalar el tráfico de las aplicaciones y proteger su infraestructura.
3) Capa de servicios de aplicaciones
El nivel de servicios de aplicaciones profundiza en la protección de los segmentos de las aplicaciones. Esta capa puede omitir las políticas globales y del sitio para centrarse en políticas de protección específicas de cada aplicación.
El reto surge cuando las organizaciones pasan de las máquinas virtuales (VM) tradicionales a entornos más ágiles basados en Kubernetes, lo que dificulta la integración fluida de las prácticas modernas de DevSecOps y CI/CD con las VM y las puertas de enlace de API tradicionales.
Para las aplicaciones modernas, se implementan microgateways ligeros y compatibles con DevSecOps, así como gateways de API dedicados como los de NGINX en endpoints de servicio alojados en contenedores o en máquinas virtuales tradicionales. Su función principal es proporcionar soporte especializado a segmentos específicos de la infraestructura empresarial, reforzando la seguridad de la segmentación de aplicaciones en entornos Kubernetes y mejorando la seguridad general de los clústeres de Kubernetes.
4) Capa de gestión y operaciones
La capa de gestión y operaciones representa el nivel superior y actúa como la fuerza cohesionadora que integra todas las demás capas mediante la entrega automatizada, la observabilidad operativa, el análisis avanzado y un flujo de trabajo empresarial perfectamente integrado.
Este es el nivel en el que se adopta un enfoque de infraestructura como código (IaC) para automatizar la infraestructura del entorno de aplicaciones. Este enfoque simplifica la gestión y el despliegue de la arquitectura de las aplicaciones para cumplir con las medidas de seguridad predefinidas, al tiempo que fomenta la colaboración entre los equipos (NetOps, SecOps y DevOps) mediante un conjunto unificado de prácticas y herramientas. Esto, a su vez, permite entregar de forma rápida y fiable aplicaciones y la infraestructura que las sustenta a gran escala.
Alcanzar un estado de armonía
Al igual que Aang acaba llegando al final de su viaje, domina los cuatro elementos y mantiene la armonía en el mundo, este enfoque estructurado en cuatro niveles puede ayudarte a asignar y gestionar los recursos informáticos para lograr, en última instancia, una arquitectura de aplicaciones más armoniosa.
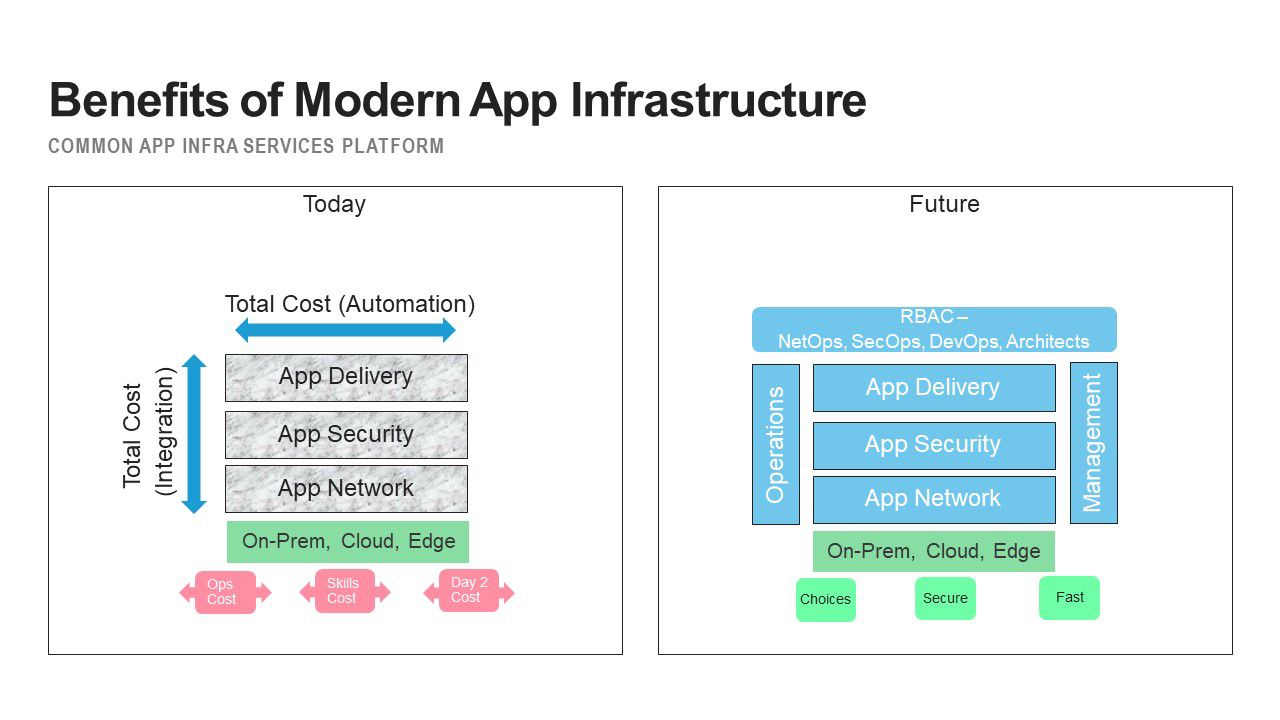
Al adoptar los distintos niveles, la arquitectura puede ofrecer a las organizaciones una mayor flexibilidad y capacidad de adaptación, permitiéndoles decidir dónde desplegar los distintos segmentos de las cargas de trabajo y beneficiarse de un menor coste total de propiedad y una mayor velocidad de desarrollo.
Obtendrá una visión unificada de todas sus cargas de trabajo y aplicaciones mediante una plataforma centralizada de gestión de aplicaciones y API. Esto también simplifica la supervisión del rendimiento en tiempo real, lo que permite a su equipo identificar rápidamente cualquier clúster con un rendimiento deficiente y ejecutar procesos automatizados y scripts para abordar de forma proactiva los problemas de rendimiento.
Un marco basado en SaaS y bien estructurado no solo facilita la escalabilidad, sino que también permite asignar dinámicamente recursos adicionales según sea necesario. Por ejemplo, puede desplegar más capacidad de procesamiento durante los periodos de alta actividad de los usuarios y, a la inversa, optimizar la rentabilidad eliminando recursos innecesarios durante los periodos de baja demanda.
Y, lo que es más importante, esto garantiza que todos los perfiles, desde NetOps y SecOps hasta DevOps y arquitectos, mantengan el nivel de acceso y los permisos necesarios dentro de la aplicación, lo que favorece la seguridad, el cumplimiento normativo y la gestión del acceso basada en roles para la administración del sistema.
Aunque no todo el mundo puede ser un maestro del aire, tú sí puedes dominar la arquitectura de tu aplicación si cumples estas cuatro condiciones.
Sobre el autor
Con sede en Singapur y ampliamente conocido como Chin, en su cargo de director sénior de Ventas Estratégicas de F5 ASEAN, lidera la estrategia de interacción con los clientes en la región de la ASEAN. Chin cuenta con más de 25 años de experiencia en desarrollo de aplicaciones y operaciones de infraestructura, con especial atención a la arquitectura nativa de la nube, la entrega de aplicaciones modernas basadas en microservicios y la infraestructura perimetral segura. Antes de incorporarse a F5, trabajó en Borland Software como director de Gestión de Ventas de Productos para Asia-Pacífico, donde se encargó de la gestión del ciclo de vida de las aplicaciones y del middleware. Antes de trabajar en Borland Software, dirigió un equipo de responsables de soluciones y consultores en BEA, y ayudó a diversas empresas a diseñar arquitecturas de entornos de aplicaciones distribuidas utilizando las plataformas WebLogic y Tuxedo. Chin es licenciado con honores de primera clase en Ingeniería Informática por la Universidad de Newcastle, Australia.
Más artículos de Chin LimArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.