Las recientes interrupciones globales provocadas por CrowdStrike han supuesto una llamada de atención para muchas organizaciones. Los consejos de administración están preguntando a los directores de sistemas de información (CIO) cómo pueden mitigar la próxima interrupción global, que podría afectar a sus aplicaciones esenciales para el negocio (sin que sea culpa suya). Los gobiernos de todo el mundo también se plantean cómo evitar los daños colaterales que una disrupción global de este tipo podría causar en los servicios públicos esenciales, especialmente en las infraestructuras críticas de información (CII), como la banca, el transporte y la sanidad.
Según un reciente informe de Gartner sobre el desarrollo de la resiliencia digital, la gran mayoría de las organizaciones (88 %) cuenta con una estrategia de resiliencia digital definida. Sin embargo, las interrupciones globales de los proveedores de servicios en la nube (CSP) y de los proveedores de seguridad de software como servicio (SaaS) siguen afectando de forma colateral a las organizaciones. Esto demuestra que la estrategia de resiliencia digital implantada actualmente en la mayoría de las organizaciones puede no haber tenido en cuenta los puntos únicos de fallo de los proveedores de servicios en la nube y de seguridad SaaS.
El tiempo de inactividad no planificado de las aplicaciones no solo supone un incumplimiento normativo, sino que también puede generar tal insatisfacción que sus clientes acaben recurriendo a la competencia. Esto significa que el tiempo de inactividad puede provocar pérdidas en varios ámbitos. Sin embargo, proteger su infraestructura y sus aplicaciones también puede contribuir a mejorar el cumplimiento normativo, ofrecer una experiencia más satisfactoria a los clientes y, al mismo tiempo, reducir los costes de infraestructura.
Es fundamental conocer el coste total de las operaciones en las instalaciones frente al de las operaciones en la nube. La nube puede resultar rentable gracias a su elasticidad, ya que permite hacer frente a los picos de uso y reducir costes con su modelo de pago por uso. Si para la implementación de una aplicación crítica se adopta un patrón de diseño de nube híbrida activo-activo y se tiene en cuenta en el cálculo el ciclo de vida del hardware existente, se puede lograr un ahorro de costes considerable —de hasta un 75 % en las cargas de trabajo de inteligencia artificial (IA), según un estudio de Dell.
¿Qué es la resiliencia global?
La resiliencia global se refiere a la capacidad de las organizaciones para resistir, adaptarse y recuperarse de fallos de infraestructura y ciberataques a escala mundial. Implica desarrollar estrategias, capacidades e infraestructuras para prevenir y detectar interrupciones globales, responder ante ellas y recuperarse.
“A medida que siguen aumentando el ritmo y la frecuencia de las disrupciones, las tecnologías digitales constituirán un elemento fundamental para la continuidad empresarial y la resiliencia organizativa frente a impactos externos repentinos. La transformación digital solo es tan buena como las ideas que la impulsan. – Tomoko Yokoi, «Focused on Digital Resilience in 2021», Forbes”
Un aspecto clave de la resiliencia global es mantener una infraestructura sólida, en la que los sistemas y las redes de TI sean flexibles, escalables y capaces de gestionar cargas o fallos inesperados. Esto se consigue aprovechando los entornos multinube y maximizando el valor que ofrece la nube.
Igualmente importante es mantener la máxima eficacia en materia de ciberseguridad. Deben implementarse medidas de seguridad sólidas para protegerse frente a las ciberamenazas y, al mismo tiempo, garantizar la integridad y disponibilidad de los datos, sin introducir puntos únicos de fallo. Es fundamental reconocer que muchas soluciones SaaS de ciberseguridad basadas en la nube son, por su arquitectura, puntos únicos de fallo, lo que significa que, cuando dejan de funcionar, sus clientes sufren efectos colaterales.
Los procesos adaptables también son esenciales para la resiliencia global. Las empresas deben desarrollar flujos de trabajo operativos flexibles que puedan ajustarse rápidamente a los cambios en el entorno, las condiciones del mercado o la tecnología. Esto garantiza la capacidad de cambiar de rumbo con rapidez ante nuevos desafíos.
¿Qué pueden hacer las empresas para mejorar su resiliencia global?
Las empresas deben centrarse en tres acciones clave a la hora de diseñar aplicaciones resilientes a escala global.
- Clasifique las aplicaciones en cuatro niveles
Empiece por identificar y clasificar sus aplicaciones en los siguientes niveles:
- Aplicaciones de misión crítica: Requieren resiliencia global para garantizar que estén siempre operativas, independientemente de las circunstancias.
- Aplicaciones críticas para el negocio: La resiliencia global es opcional, pero se recomienda para reducir las interrupciones.
- Aplicaciones operativas empresariales: Mantienen las operaciones habituales, pero no requieren resiliencia global.
- Aplicaciones administrativas: Aplicaciones no esenciales que respaldan las funciones empresariales, pero que no son cruciales para garantizar la continuidad inmediata.
- Asigne patrones de diseño de resiliencia global a cada nivel de aplicación
En función del nivel, las empresas pueden implementar distintos patrones de resiliencia:
- Despliegue distribuido:
- Híbrido por niveles: Las aplicaciones de front-end se implementan en la nube, mientras que los sistemas de back-end existentes permanecen en las instalaciones.
- Híbrido particionado: Combina la nube pública y la infraestructura local en una implementación activo-activo, lo que proporciona resiliencia frente a fallos en una única ubicación y optimiza los costes.
- Híbrido analítico: Separa las tareas de procesamiento de transacciones en línea (OLTP) y de procesamiento analítico en línea (OLAP), lo que permite que la nube pública gestione análisis complejos mientras las operaciones principales se mantienen en las instalaciones.
- Nube híbrida en el edge: Gestiona localmente las cargas de trabajo urgentes y críticas para el negocio (por ejemplo, la inferencia de IA en el extremo de la red), mientras utiliza la nube o la infraestructura local para otras tareas.
- Implementación redundante:
- Patrón redundante: Distribuye las cargas de trabajo entre distintas nubes o entornos en función de las necesidades de producción y desarrollo.
- Patrón híbrido de continuidad del negocio: Utiliza la conmutación por error a la nube pública para disponer de sistemas de reserva en frío rentables.
- Patrón de expansión a la nube: Gestiona las cargas de trabajo habituales en un entorno privado y recurre a la nube para obtener capacidad adicional cuando es necesario.
- Despliegue distribuido:
- Adapte las arquitecturas de referencia de resiliencia global a cada nivel
Las empresas deben establecer una arquitectura de referencia basada en estos niveles de aplicaciones. Esta servirá como guía estratégica para desplegar tanto las cargas de trabajo existentes como las nuevas, reducir el tiempo de obtención de valor y armonizar las necesidades de resiliencia técnicas y empresariales. Para las aplicaciones de misión crítica, es esencial un patrón de diseño «híbrido particionado». Esto implica desplegar el mismo frontend tanto en entornos locales como en la nube para garantizar la resiliencia ante fallos en una única ubicación. Siguiendo estos pasos, las empresas no solo pueden proteger sus operaciones, sino también obtener la flexibilidad necesaria para prosperar en un entorno global impulsado por la nube.
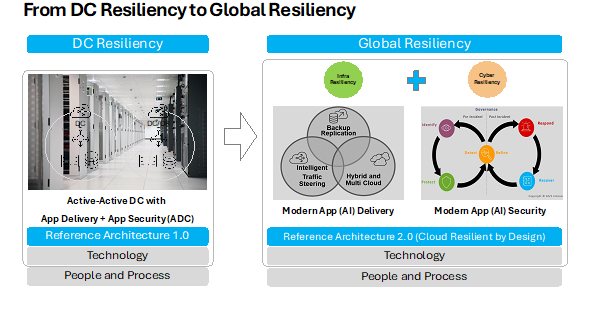
¿Existen marcos para la resiliencia global?
Existen varios marcos y modelos de resiliencia digital que las organizaciones pueden adoptar para mejorar su capacidad de responder a las interrupciones y recuperarse de ellas. Algunos de los marcos más destacados son:
- Marco de Ciberseguridad del Instituto Nacional de Estándares y Tecnología (NIST)
- Organización Internacional de Normalización (ISO)/Comisión Electrotécnica Internacional (IEC) 27001
- Objetivos de Control para las Tecnologías de la Información y Relacionadas (COBIT)
- Biblioteca de Infraestructura de Tecnologías de la Información (ITIL)
- Marco de gestión de la continuidad del negocio (BCM)
- Reglamento de Resiliencia Operativa Digital (DORA)
- Integración del Modelo de Madurez de Capacidades (CMMI)
Al adoptar estos marcos, las organizaciones pueden crear un enfoque estructurado para mejorar su resiliencia digital y prepararse mejor ante posibles disrupciones.
Estrategias clave para la resiliencia global
Garantizar la resiliencia global requiere que las aplicaciones cuenten con alta disponibilidad, escalabilidad y una seguridad sólida. Las organizaciones pueden lograrlo aprovechando tecnologías clave que mejoran tanto el rendimiento como la protección.
ADC: El controlador de entrega de aplicaciones (ADC) BIG-IP de F5, F5 NGINX ADC y el controlador de entrega de aplicaciones como servicio (ADCaaS) en la nube distribuida pueden optimizar la distribución del tráfico y escalar las aplicaciones en centros de datos, nubes y entornos híbridos para garantizar la disponibilidad y el rendimiento.
Ciberseguridad: Herramientas como los cortafuegos de aplicaciones web (WAF), la seguridad de las interfaces de programación de aplicaciones (API) y la protección contra la denegación de servicio (DoS) protegen las aplicaciones frente a las ciberamenazas y garantizan su continuidad incluso durante los ataques.
Implementaciones en la nube e híbridas: Las redes multinube y las configuraciones híbridas mejoran la flexibilidad, lo que permite responder rápidamente a las interrupciones.
Automatización y orquestación: La automatización de la entrega de aplicaciones y de la seguridad reduce los errores y los tiempos de respuesta, lo que mejora la resiliencia.
Visibilidad y análisis: La supervisión y el análisis en tiempo real permiten responder de forma proactiva a los problemas de rendimiento y las amenazas de seguridad.
Al implementar estas tecnologías, las organizaciones pueden garantizar que sus aplicaciones sigan estando disponibles y sean escalables y seguras en un entorno digital en constante evolución.
Desarrollo de una estrategia integral de resiliencia global
En el mundo interconectado actual, desarrollar una resiliencia global es fundamental para mantener la integridad de las aplicaciones. Al centrarse en áreas clave como la entrega de aplicaciones, una ciberseguridad sólida y estrategias adaptables para la nube, las organizaciones pueden proteger mejor sus servicios frente a interrupciones y ampliar su capacidad para satisfacer unas demandas en constante evolución. La implementación de la automatización y la obtención de visibilidad en tiempo real sobre el rendimiento de los sistemas pueden reforzar aún más las iniciativas de resiliencia. Con un enfoque integral y bien planificado, las empresas pueden garantizar que sus aplicaciones sigan siendo fiables, seguras y estén preparadas para afrontar los retos del futuro.
Hable con nosotros en GovWare en Singapur del 15 al 17 de octubre, en el Sands Expo Convention Center, stand P06, donde compartiremos ideas sobre cómo desarrollar y reforzar la resiliencia cibernética y en la nube, así como proteger, distribuir y optimizar aplicaciones en cualquier lugar.
Sobre el autor
Con sede en Singapur y ampliamente conocido como Chin, en su cargo de director sénior de Ventas Estratégicas de F5 ASEAN, lidera la estrategia de interacción con los clientes en la región de la ASEAN. Chin cuenta con más de 25 años de experiencia en desarrollo de aplicaciones y operaciones de infraestructura, con especial atención a la arquitectura nativa de la nube, la entrega de aplicaciones modernas basadas en microservicios y la infraestructura perimetral segura. Antes de incorporarse a F5, trabajó en Borland Software como director de Gestión de Ventas de Productos para Asia-Pacífico, donde se encargó de la gestión del ciclo de vida de las aplicaciones y del middleware. Antes de trabajar en Borland Software, dirigió un equipo de responsables de soluciones y consultores en BEA, y ayudó a diversas empresas a diseñar arquitecturas de entornos de aplicaciones distribuidas utilizando las plataformas WebLogic y Tuxedo. Chin es licenciado con honores de primera clase en Ingeniería Informática por la Universidad de Newcastle, Australia.
Más artículos de Chin LimArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.