Una limitación demasiado habitual para las aplicaciones actuales es el presupuesto. Sí, es posible que los presupuestos de seguridad estén aumentando, pero no a un ritmo acorde con el enfoque estratégico de hacer que piratearte resulte demasiado caro.
Este enfoque es similar al principio del mediano y el dragón, que establece lo siguiente:
Si te encuentras en compañía de un mediano y un dragón malhumorado, recuerda que no tienes que correr más que el dragón; basta con que corras más que el mediano.
La idea es hacer que atacar tu propio entorno resulte demasiado costoso, obligando así al dragón a posar sus ojos hambrientos en tu competidor, el mediano.
Ahora bien, sin desviarnos hacia el debate ético que debería suscitar, la idea de hacer que piratear tu entorno resulte demasiado costoso no es mala.
El problema es que, a menudo, eso también implica que resulta demasiado caro para que puedas permitírtelo. Esto se debe a que, por lo general, los consejos para poner en práctica una estrategia de este tipo pasan por adquirir un gran número de soluciones y desplegarlas como si fueran una especie de carrera de obstáculos medieval, levantando nuevas barreras y obligando a los atacantes a superarlas para llegar a lo que realmente quieren: tus datos. Esto encarece el ataque al obligar a los atacantes a invertir tiempo, energía y, en última instancia, dinero mientras intentan distribuir sus ataques para evitar ser detectados. Y no solo resulta caro para el atacante, sino también para la empresa. No solo por el coste de las soluciones (capex), sino también por los gastos operativos (opex), ya que cada solución debe gestionarse, actualizarse, supervisarse y, en última instancia, escalarse.
También está planteado al revés. Lo que quieren los atacantes son sus datos y, sin embargo, solemos construir nuestras defensas y protecciones empezando por el punto más alejado de ellos: el perímetro de la red.
Entonces, ¿cómo puede hacer que conseguir lo que quieren les resulte demasiado costoso sin que implementarlo le salga demasiado caro?
No hay una solución milagrosa (ni siquiera chapada en plata) para esto, pero sí algunas formas de mantener bajos tus costes y, al mismo tiempo, aumentar el coste de los ataques.
1. Aprovecha las plataformas
Las plataformas se basan en la idea de compartir un entorno común. Reducen los costes del mismo modo que la virtualización y la contenerización aumentan la eficiencia de los recursos informáticos. Por ejemplo, un ADC puede ampliarse con módulos para admitir una gran variedad de funciones de entrega, incluida la seguridad. Muchas organizaciones ya utilizan un ADC para garantizar la disponibilidad mediante el equilibrio de carga, que también puede permitir la implementación de un WAF y otras funciones relacionadas con la seguridad. Como solución integral, el ADC adecuado puede tener un coste total muy inferior a la suma de sus funciones individuales implementadas como soluciones independientes.
También merece la pena explorar las capacidades del propio equilibrador de carga. A diferencia del equilibrio de carga básico, un ADC suele ofrecer diversas opciones y controles relacionados con la seguridad que pueden utilizarse para dificultar los ataques. La detección de inundaciones SYN, el cifrado de cookies, la ofuscación de URL y el filtrado de IP/puertos suelen estar disponibles como parte de un servicio de equilibrio de carga. Reforzar la protección en los puntos más cercanos a la aplicación dificulta el acceso de los atacantes.
2. Operacionalizar
Sigue sin existir, para disgusto de algunos y deleite de otros, una «solución milagrosa» conocida que pueda proporcionar por sí sola todo lo necesario para proteger y escalar las aplicaciones. Necesitará varias soluciones (la clave es reducir su número mediante el uso de plataformas; véase más arriba), lo que implica múltiples consolas, paradigmas de gestión y, probablemente, más personal. Todo ello disparará su presupuesto.
La puesta en funcionamiento, al permitir la automatización y la orquestación, puede contener los costes de las soluciones que debe tener implantadas. Incluso funciones como el escalado automático, que permite aprovechar los recursos de los que (probablemente) ya dispone para ampliar la capacidad y obligar a un atacante a responder de la misma manera, pueden aumentar los costes de un ataque y, al mismo tiempo, mantener bajo control los costes de defensa.
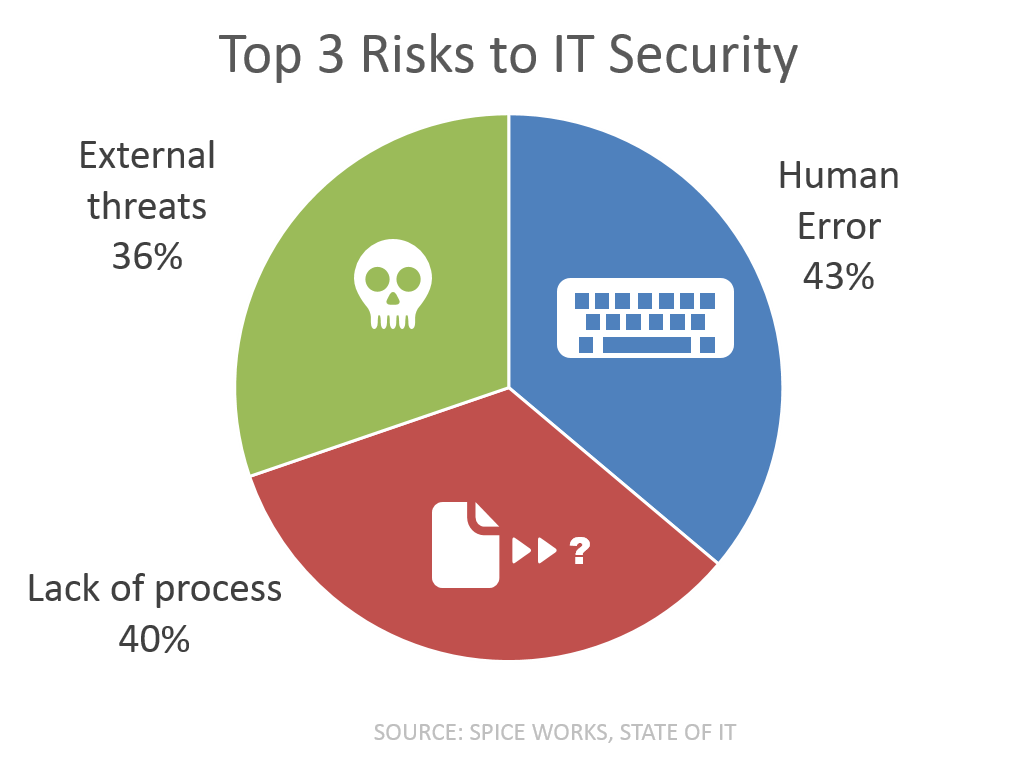
La puesta en práctica (DevOps, SDN, SDDC, SDx, nube privada, etc.) también aborda importantes fuentes de riesgo: los errores humanos y la falta de procesos. En cuanto a esta última, no se puede automatizar un proceso (eso es la orquestación, por cierto) que no existe. Y, si no se dispone de uno, debería establecerse. Así se garantiza que se adopten las medidas necesarias para proteger y escalar las aplicaciones cuando pasan a producción. Por su parte, los errores humanos suponen un enorme riesgo, ya que pueden abrir inadvertidamente brechas de seguridad que permitan a los atacantes infiltrarse, ya sea directamente o de forma encubierta aprovechando la distracción provocada por un ataque DDoS volumétrico.
3. La nube como escalabilidad
Y cuando ya no se puede escalar automáticamente o el ancho de banda está saturado, siempre queda la nube. Utilizar la nube para escalar (o «cloud bursting», si lo prefiere) es una opción excelente que permite defenderse de forma eficiente y, al mismo tiempo, aumentar el coste del ataque. Trasladar a la nube la mitigación y la protección frente a ataques DDoS durante un ataque (o en cuanto comienza) puede reducir de inmediato el impacto local en la empresa —tanto en términos de productividad como de beneficios—, lo que, en efecto, abarata la defensa. Dejar que la nube, con su capacidad de escalado (casi) infinita y su enorme ancho de banda, absorba un ataque resultará mucho menos costoso a largo plazo para usted, pero no para el atacante.
4. Protéjase desde dentro hacia fuera
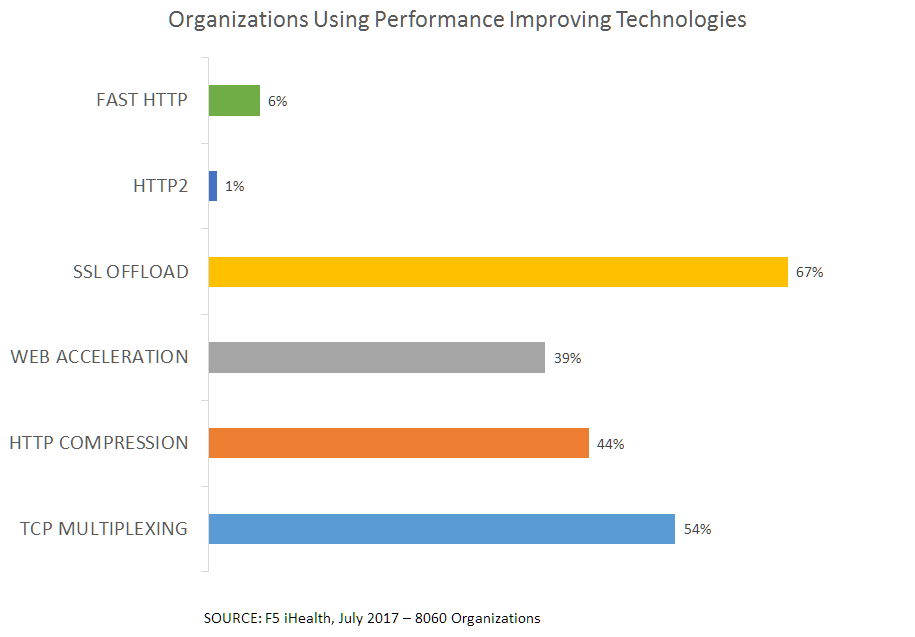
Como ya se ha señalado, los atacantes suelen ir tras tus datos. Esto se debe a que tus datos == $$ en el turbio mercado abierto. Por tanto, céntrate tanto (o incluso más) en proteger tus datos como en proteger tu perímetro. Esto implica emplear todos los trucos y técnicas a tu alcance para que a un atacante le resulte muy costoso sacar provecho de sus ataques (haciéndose con los datos). Para ello, debes mantener una vigilancia constante y proteger no solo lo que entra en la aplicación, sino también lo que sale de ella. Eso es la protección de solicitudes y respuestas.
La mayoría (67 %) de los encuestados en nuestro informe State of Application Delivery 2016 que tenían implementado un WAF confiaban en la capacidad de su organización para resistir un ataque en la capa de aplicación (solicitud-respuesta). Esto incluye amenazas como SQLi y XSS, pero también la seguridad de WebSocket, la prevención del secuestro de sesiones y muchas otras funciones que hacen que a un atacante le resulte muy costoso acceder a sus datos.
De hecho, una protección más uniforme en las tres superficies de ataque (cliente, solicitud y respuesta) se correlacionó con una mayor confianza en la capacidad de resistir un ataque a la capa de aplicación. No se trata de una función del «perímetro», sino de una función centrada en la aplicación. Una función que se sitúa más cerca de la aplicación que del perímetro de la red y cuyo objetivo no es detener los ataques a la red, sino aquellos que realmente consiguen extraer datos. Ese es el valor que buscan los atacantes y el que hay que encarecer hasta tal punto que desistan y se vayan a otra parte.
No hay forma de que la seguridad resulte barata. Sencillamente, no la hay. Pero sí hay formas de contener los costes y hacer que el ataque le salga más caro al atacante que a usted, sin dejarle sin recursos para proteger sus aplicaciones. Y, si lo hace bien y sus defensas obligan a los atacantes a consumir demasiados recursos propios (y dinero), puede que el dragón esté demasiado cansado (arruinado) para ir a por ese mediano. Eso le dará al mediano la oportunidad de tomar la delantera con sus propias defensas.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.