
Las aplicaciones se han vuelto esenciales en todos los aspectos de nuestra vida cotidiana. Por citar algunos ejemplos, nos permiten:
- Pedir comida: nuestra forma de alimentarnos depende cada vez más de las aplicaciones.
- Desplazarnos: la forma en que organizamos el transporte tiene cada vez más que ver con las aplicaciones.
- Conocer gente: la forma en que conectamos suele ser posible gracias a las aplicaciones.
Aunque estos cambios comenzaron antes de la COVID-19, la pandemia ha acelerado sin duda nuestra dependencia de las aplicaciones.
Nuestra forma de trabajar ha cambiado para siempre con los equipos híbridos o totalmente virtuales. Nuestra forma de pagar también ha cambiado gracias a tecnologías de pago sin contacto como Apple Pay, Venmo, PayPal, etc. Además, hoy en día, para acceder a servicios como restaurantes, aviones o cines en muchos países, cada vez es más necesario llevar determinadas aplicaciones que nos abren puertas, tanto en sentido figurado como literal. Como resultado, las aplicaciones están en pleno auge.
Detengámonos un momento para ponerlo en cifras. En 2019, ya había 1.000 millones de aplicaciones en uso en todo el mundo. Para 2025, se espera que esa cifra se multiplique por cinco (IDC, Workloads Forecast, octubre de 2021).
El creciente riesgo de los ciberataques
A medida que aumenta nuestra dependencia de las aplicaciones, resulta imprescindible protegerlas frente a las ciberamenazas y los ciberataques. Esto se debe a que una sola vulnerabilidad explotada o brecha de seguridad puede tener consecuencias nefastas y acarrear enormes costes personales, organizativos y sociales.
¿Alguna vez se ha sentido frustrado con una aplicación porque su capacidad de respuesta se ralentiza hasta agotar el tiempo de espera o deja de responder por completo? ¿Ha tenido la desafortunada experiencia de que le roben sus credenciales personales y las utilicen con fines lucrativos?
Los casos recientes de ciberataques están bien documentados. Hemos visto cómo marcas globales como Microsoft, Facebook, Walgreens, T-Mobile y otras han sufrido consecuencias negativas o brechas de seguridad que han afectado a millones de sus clientes.
Por desgracia, a medida que las aplicaciones se han modernizado, protegerlas se ha vuelto aún más difícil. Por tanto, es importante comprender la anatomía de una aplicación, cómo ha evolucionado con el tiempo y por qué el diseño de las aplicaciones modernas amplía intrínsecamente la superficie de ataque.
Así pues, emprendamos juntos el viaje hacia las aplicaciones modernas.
El camino hacia las aplicaciones modernas
En primer lugar, remontémonos más de 25 años, cuando las aplicaciones eran grandes programas monolíticos que constituían una única pieza de software. Se instalaban en un único servidor (un ordenador de gran tamaño que proporcionaba las funciones necesarias para la aplicación) y en un sistema operativo como Windows NT.
Años más tarde, la virtualización permitió instalar y ejecutar varios servidores de aplicaciones en un único equipo físico y compartir sus recursos.
A continuación, se produjo la adopción generalizada de la nube, que permitió disponer de una infraestructura informática ilimitada y bajo demanda, evitando al mismo tiempo la necesidad de realizar grandes inversiones iniciales en centros de datos.
A pesar de todos estos avances, los desarrolladores de aplicaciones exigían una mayor agilidad y capacidades de desarrollo más granulares. Esto dio lugar al nacimiento de los contenedores, la siguiente evolución de la virtualización. Un contenedor proporciona una parte pequeña y ligera de la arquitectura general de la aplicación para controlar y modularizar su virtualización.
Tomemos como ejemplo una aplicación móvil típica del sector minorista. Desde la perspectiva de un desarrollador de aplicaciones, el desarrollo podría dividirse en distintos componentes, como el inicio de sesión y la información de la cuenta, el inventario, los pedidos, y los informes y análisis. Esto permite al desarrollador añadir, sustituir o modificar una parte de la aplicación sin tener que realizar cambios sustanciales en ella.
La aplicación en su conjunto se divide en módulos mediante servicios —a menudo denominados microservicios— que se implementan en clústeres. Además, una interfaz de programación de aplicaciones (API) conecta cada uno de estos componentes, incluida su conexión con aplicaciones de terceros, y facilita la comunicación entre servicios que permite interconectar las aplicaciones (hablaremos más sobre ello en la cuarta entrada de esta serie).
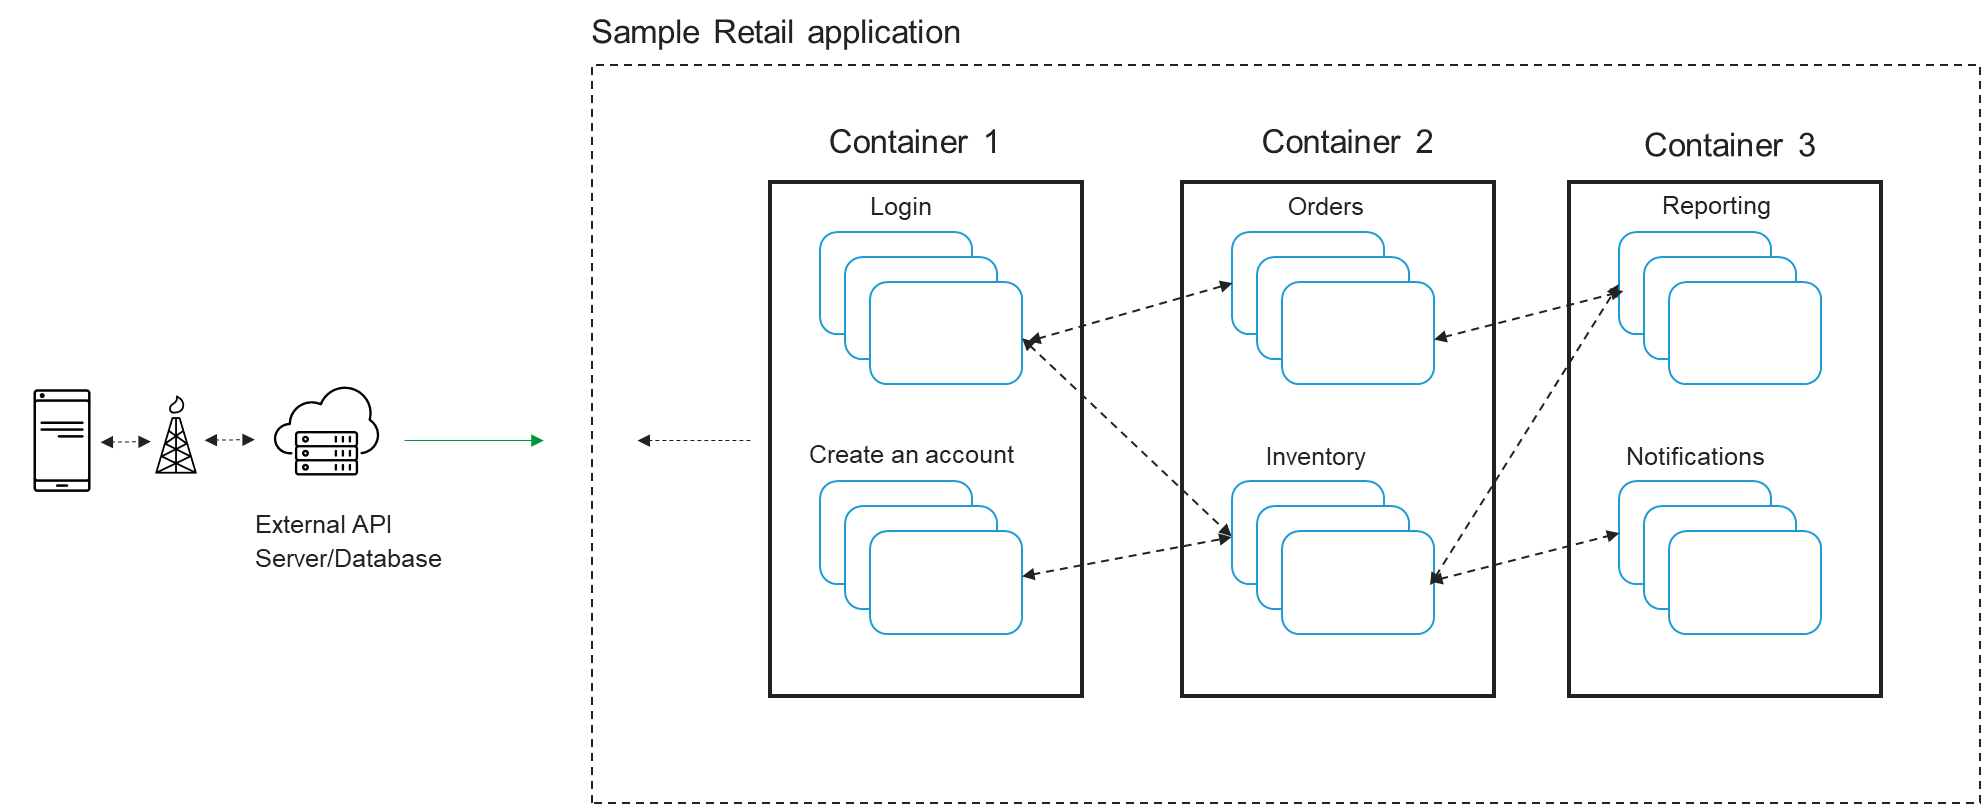
Sin embargo, a medida que la tecnología y la arquitectura han evolucionado para permitir un desarrollo y una entrega de aplicaciones más ágiles, la complejidad se ha convertido en un problema.
Protección de aplicaciones y API en un mundo distribuido
Durante el último cuarto de siglo, hemos pasado de un mundo de aplicaciones monolíticas vinculadas a un único equipo físico en una sala de servidores o un centro de datos a aplicaciones modernas basadas en contenedores y microservicios, que se crean e implementan en cualquier lugar: en un centro de datos, en varias nubes y en el extremo de la red (para acercar el procesamiento de las aplicaciones al usuario o a la fuente de datos y minimizar la latencia).
Obviamente, un enfoque de seguridad perimetral ya no resulta viable. La computación, que antes se limitaba a un único servidor, ahora tiene lugar literalmente en cualquier parte. Y aunque todo ello necesita protección (obviamente), aplicar una herramienta de seguridad específica a cada componente tampoco es viable. Sería casi como si una empresa global permitiera a cada empleado contratar su propia póliza de seguro (y luego pagara cada una por separado), en lugar de ofrecer una póliza colectiva flexible a la que los empleados pudieran acogerse.
El dilema resultante es que proteger las aplicaciones y las API nunca había sido tan difícil. Esta es, en parte, la razón por la que actualmente una empresa media invierte en seguridad el doble que en TI convencional (IDC, Workloads Forecast, octubre de 2021). Además, nunca ha habido tanto en juego, ya que las brechas de seguridad pueden tener efectos devastadores tanto para las empresas como para los clientes.
Vea el vídeo a continuación para descubrir cómo F5 proporciona a las organizaciones tecnología que garantiza la protección de sus aplicaciones favoritas y la seguridad permanente de sus experiencias digitales.
A continuación, en esta serie de cuatro entregas con motivo del Mes de la Concienciación sobre la Ciberseguridad, analizaremos otros ataques y estrategias que emplean los atacantes para explotar aplicaciones y API, así como las medidas que pueden adoptar las organizaciones y los usuarios para protegerse.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.