La nube siempre ha consistido en aprovechar las economías de escala. Dado que la transformación digital impulsa a las organizaciones a buscar nuevas oportunidades para mejorar la productividad (interna) y los beneficios (externos) mediante aplicaciones, el ritmo al que deben escalar las operaciones y las aplicaciones ha aumentado exponencialmente. La cantidad de aplicaciones y la frecuencia con la que se actualizan y mejoran se han vuelto inmanejables mediante los métodos manuales tradicionales. El escalado de las aplicaciones y las operaciones se ha topado con un cuello de botella humano. Ya no podemos limitarnos a destinar más personas al problema y esperar los mismos resultados. El coste por aplicación —por usuario, por cliente, por transacción— aumenta mucho más rápido que los ingresos y el ahorro de costes obtenidos. Este desequilibrio hace inviable seguir ofreciendo aplicaciones como lo hemos hecho hasta ahora.
La nube siempre ha prometido cambiar esa ecuación mediante el poder de la estandarización. No se trata solo de llenar bastidores con copias idénticas de los mismos servidores de marca blanca, sino de estandarizar las operaciones. La nube pública lo consigue proporcionando una plataforma estandarizada a través de la cual las operaciones pueden interactuar con los recursos. Al estandarizar el aprovisionamiento y la gestión de esos recursos (servicios) básicos y comunes —computación, red y almacenamiento—, se puede aplicar la automatización (es decir, DevOps) y lograr una mayor economía de escala.
Pero las aplicaciones necesitan algo más que servicios básicos comunes. Deben ser más rápidas y seguras, y eso implica adoptar un enfoque más inteligente para ofrecer los servicios, a veces personalizados, que necesitan, como los de seguridad y rendimiento.
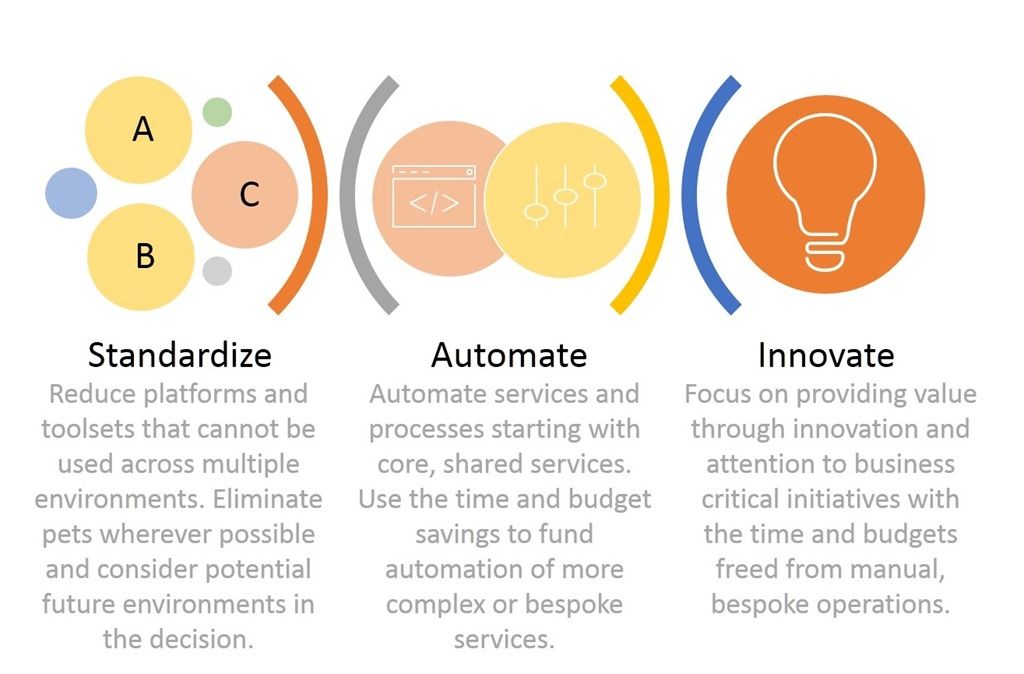
Estandarizar y después automatizar para innovar
Las aplicaciones pueden compartir necesidades comunes de seguridad y rendimiento, pero lo habitual no siempre basta para proteger e impulsar las aplicaciones que los consumidores demandan hoy en día. Necesitan una seguridad estándar más protección contra ataques a nivel de plataforma y protocolo. Necesitan mejoras reales de rendimiento que aporten valor al ahorrar tiempo al introducir contraseñas y generar informes.
Pero no tendrá tiempo para esos extras a medida ni para configuraciones personalizadas si antes no ha estandarizado. Eso es la nube, ya sea en sus propias instalaciones o fuera de ellas. La nube es el primer paso para poder dedicar la atención necesaria a obtener una ventaja competitiva y satisfacer a los consumidores con aplicaciones rápidas y seguras que les permitan interactuar con su empresa.
Aun así, no todas las aplicaciones son adecuadas para cualquier entorno de nube. Algunas necesitan la tranquilidad y la seguridad de un entorno corporativo. Otras solo pueden prosperar en un entorno público, en una nube pública. Esta es una de las razones por las que estamos asistiendo al auge de las estrategias e implementaciones multinube, así como de nuevos entornos (como la coubicación y las interconexiones) que ayudan a hacerlas realidad. Porque, del mismo modo que siempre hemos partido de la premisa «la herramienta adecuada para cada tarea», hoy su equivalente digital es «la nube adecuada para cada tarea».
El uso de una estrategia multinube dificulta la estandarización. Cada entorno puede estar estandarizado en sí mismo, pero no con respecto a los demás. Las herramientas y los marcos de trabajo ayudan a afrontar este reto proporcionando una capa de «interfaz estándar» a los operadores encargados de gestionar las implementaciones fuera de las instalaciones. Se trata de una capa operativa que permite la estandarización en un mundo en el que las nubes son tan distintas como los copos de nieve.
Una vez estandarizados los servicios básicos comunes necesarios para lograr las economías de escala que busca, debe tener en cuenta los servicios de aplicaciones que proporcionan seguridad además de protección y el buen rendimiento necesario para mantener el interés de los consumidores. Se ha señalado que los ataques a los sistemas son la causa de interrupciones en los centros de datos que más rápido crece, pues han pasado de representar el 2 % en 2010 al 22 % de las interrupciones. Y aunque los ataques directos a una aplicación en la nube quizá ya no provoquen la caída del centro de datos, dejar fuera de servicio una aplicación estrechamente vinculada a su marca puede tener consecuencias devastadoras para su reputación y sus resultados.
Aquí también se requiere la misma estrategia. Debe utilizar una plataforma que ofrezca una «interfaz operativa» estándar a los operadores y arquitectos responsables de crear, implementar y gestionar esos servicios de aplicaciones. Esta interfaz estándar proporciona para los servicios de aplicaciones el mismo tipo de capa operativa que las herramientas y los marcos de trabajo que utiliza para los servicios básicos comunes.
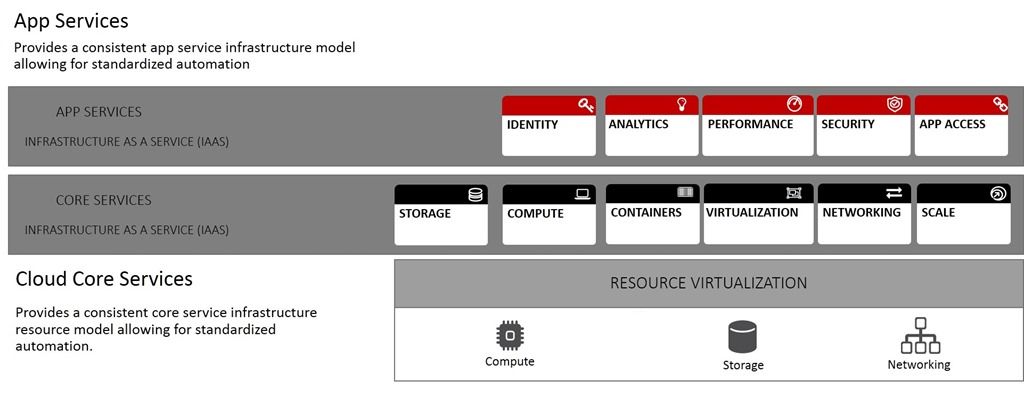
Una vez que hayas estandarizado y dispongas de una interfaz operativa compartida, podrás automatizar. Obtendrás grandes beneficios si automatizas los servicios y procesos comunes y compartidos primero, y luego utilizas el ahorro de tiempo y presupuesto conseguido para financiar servicios y procesos más avanzados y, posiblemente, a medida. En este caso, la interfaz operativa común —la capa de operaciones— resulta rentable, ya que fomenta la reutilización de scripts y código, además de aprovechar las competencias existentes para alcanzar el nivel de automatización necesario y equipararse a los desarrolladores que incorporan código varias veces al día y esperan despliegues más frecuentes.
La automatización es el ingrediente secreto para mejorar las economías de escala y reducir la variabilidad de los resultados (lo que, en la terminología de Six Sigma/Lean, significa «eliminar defectos y errores en los procesos»). Los estudios indican que alrededor del 22 % de las interrupciones se deben a errores humanos. Otros estudios señalan que el departamento de TI dedica aproximadamente el 15,9 % de su tiempo a diagnosticar y solucionar problemas, algunos de los cuales probablemente sean consecuencia directa de esos errores humanos. La automatización puede liberar tiempo no solo al reducir el elevado porcentaje de recursos que TI dedica al aprovisionamiento, las actualizaciones, la aplicación de parches y la gestión de la configuración, sino también al disminuir el número de errores y el tiempo invertido en localizarlos y corregirlos.
Por fin, ha liberado suficiente tiempo y presupuesto para centrarse en la innovación. Ya sea participando de forma más activa en sesiones de generación de ideas relacionadas con el negocio o buscando nuevas oportunidades para optimizar las TI, todo es innovación. Y todo ello es posible gracias a la automatización, que solo alcanza su máximo potencial cuando se aplica a un sistema estandarizado.
Esto no es nada nuevo: las cadenas de montaje y la automatización llevan más de un siglo proporcionando las tan necesarias economías de escala. Y todas parten de los mismos pasos: primero estandarizar y después automatizar, para poder innovar gracias al ahorro de tiempo y costes conseguido. Existen numerosas técnicas y auténticos maestros en las artes oscuras de optimizar esa automatización para obtener beneficios aún mayores, pero antes de llegar a ese punto, primero hay que estandarizar.
Para TI, eso significa analizar las herramientas, los marcos de trabajo y las plataformas de las que dependes en todos tus entornos —tanto externos como internos, en la nube y tradicionales— y estandarizarlos para poder empezar a automatizar e innovar.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.