
Threat Stack ahora es F5 Distributed Cloud App Infrastructure Protection (AIP). Empieza a utilizar Distributed Cloud AIP con tu equipo hoy mismo.
A medida que los clientes evalúan y diseñan nuevas formas de arquitecturas de contenedores gestionados, Threat Stack estará ahí para ofrecer una visión detallada de los sistemas en ejecución que permita agilizar casos de uso avanzados de cumplimiento normativo y búsqueda de amenazas. Hoy anunciamos la disponibilidad general de Threat Stack Container Security Monitoring para AWS Fargate, ampliando nuestra visibilidad a toda la pila de seguridad en la nube.
En este artículo, explicaremos cómo la nueva compatibilidad de Threat Stack con Fargate puede reforzar sus controles de seguridad actuales de AWS. También veremos brevemente cómo funcionan las alertas y la búsqueda de eventos para los metadatos de Fargate en Threat Stack Cloud Security Platform®.
Nuevo agente de Threat Stack para Fargate
Como cliente, puede aplicar los mismos mecanismos básicos de sus flujos de trabajo de Threat Stack a los metadatos de AWS Fargate para generar alertas, personalizar reglas, buscar amenazas y mucho más. Solo tiene que implementar el agente, asegurarse de que haya conectividad de red y los datos de seguridad empezarán a fluir hacia su plataforma Threat Stack.
Nuestro agente de Fargate se ejecuta como un contenedor sidecar y se define como parte de la definición de tareas de Fargate en Amazon ECS. El agente supervisa dos aspectos clave de su entorno de ejecución de Fargate:
- Actividad de los procesos dentro de los contenedores de Fargate
- Datos de flujo de red dentro y fuera de las tareas de Fargate
Threat Stack proporciona más contexto sobre Fargate con una vista completa y en tiempo real de los registros de AWS CloudTrail. Las aplicaciones compatibles con las tareas de Fargate reciben protección adicional en tiempo de ejecución mediante Threat Stack Application Security Monitoring para código Node.js, Python y Ruby. Aunque consolidamos la visualización de estos datos en la plataforma de Threat Stack, esta protección complementa los controles de seguridad nativos de AWS para su Amazon VPC y los permisos de AWS IAM.
Metadatos de Fargate en la plataforma Threat Stack
Threat Stack proporciona detecciones predeterminadas para las actividades de Fargate, entre las que se incluyen:
- Sesiones interactivas
- Binarios de SSHD
- Intentos de exfiltración de datos
- Conexiones de red inesperadas
Estas reglas de detección generan alertas en tiempo real, como la siguiente, ante una conexión de red entrante inesperada:
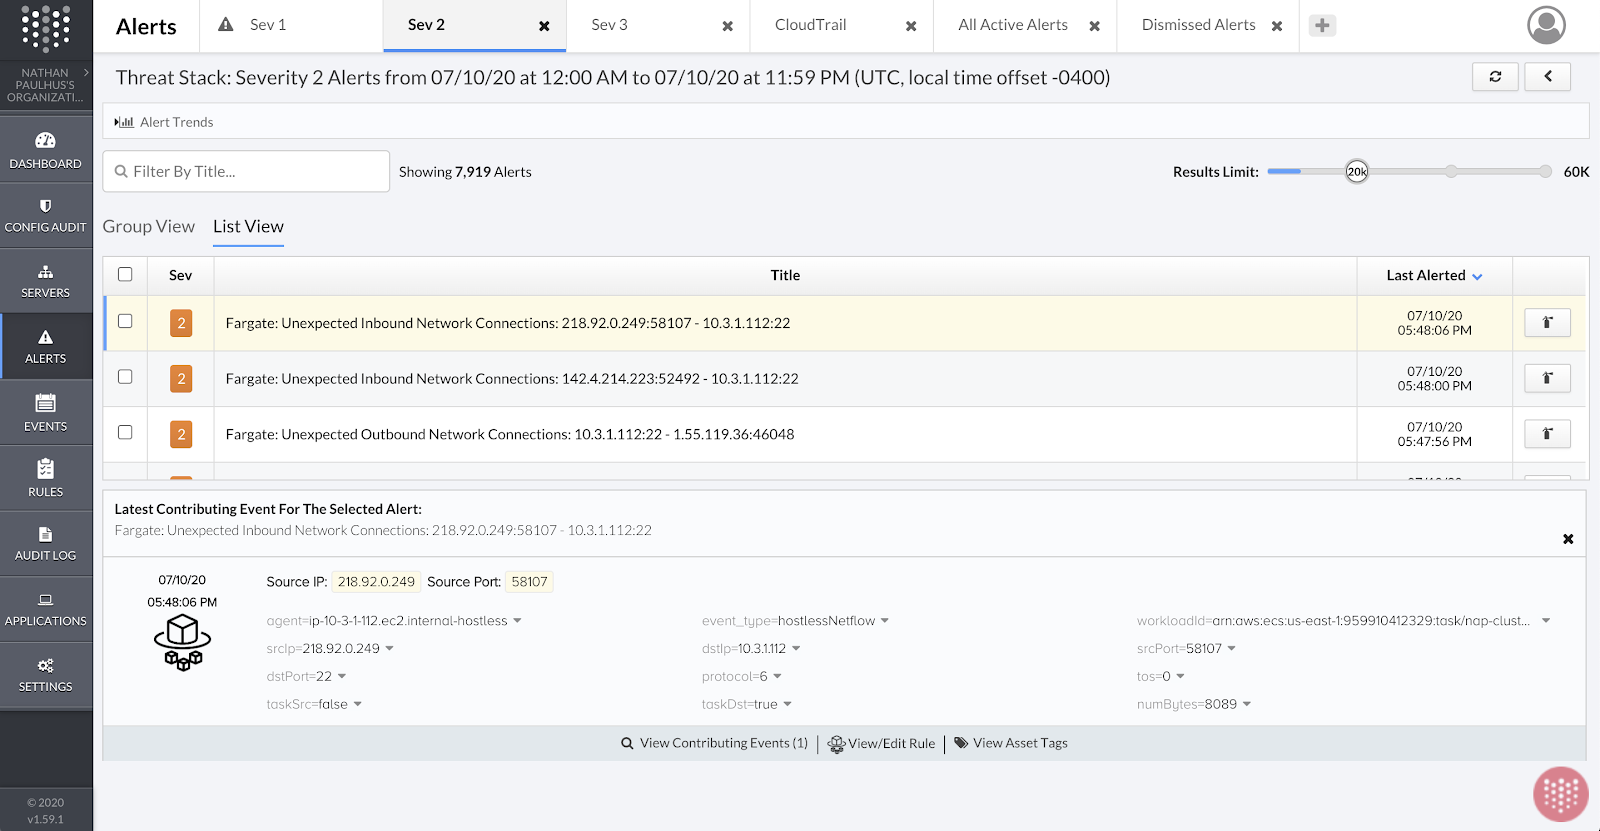
La lógica subyacente en la que se basa esta regla se puede personalizar fácilmente. Este es un ejemplo simplificado:
event_type = "hostlessNetflow" and taskDst = "true" and srcIp != "10.0.0.0/8"
Threat Stack también ofrece una vista detallada de todos los datos de eventos para facilitar las investigaciones forenses. Por ejemplo, los clientes pueden acotar fácilmente las búsquedas para ver toda la actividad de los procesos de una tarea determinada durante un periodo de tiempo definido:
event_type = "hostlessProcess" AND agent_id = "7dd63b2d-a41d-11ea-92f9-2741263fc82a" AND event_time <
"1594402575809" AND event_time > "1594402565610"
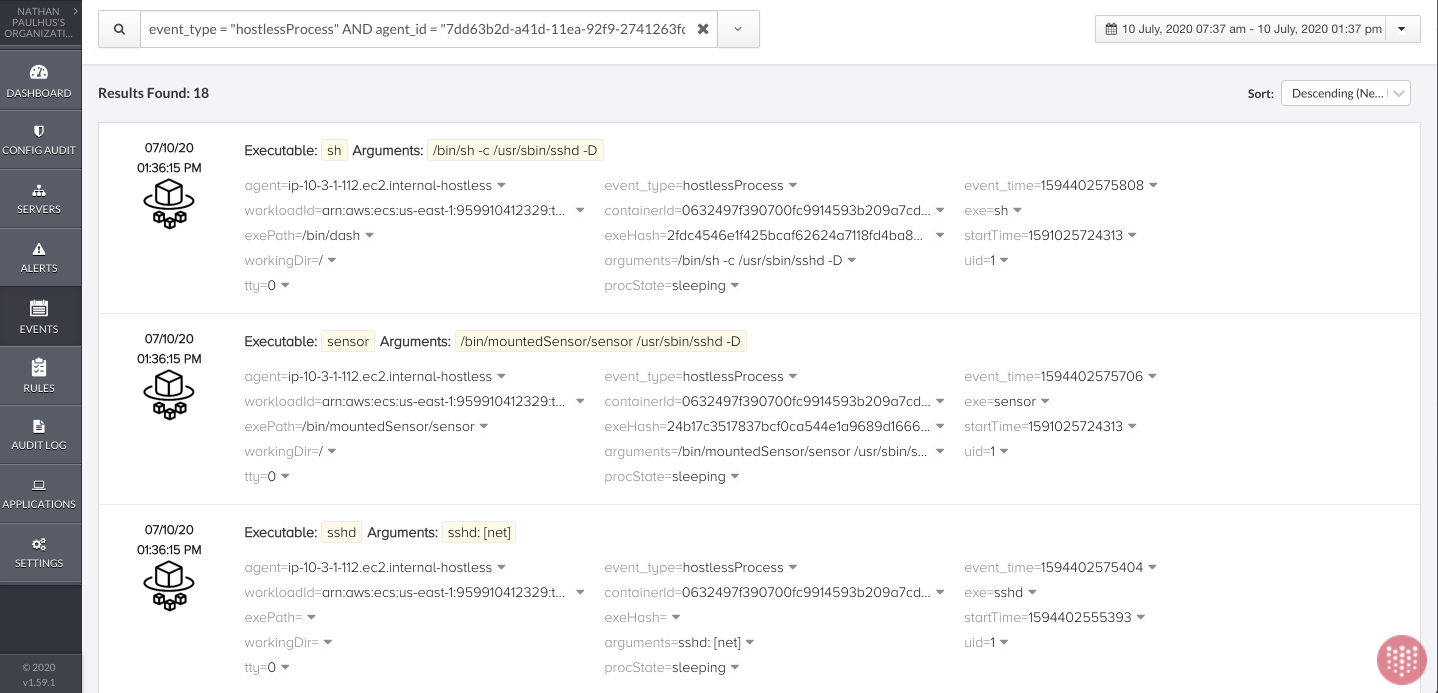
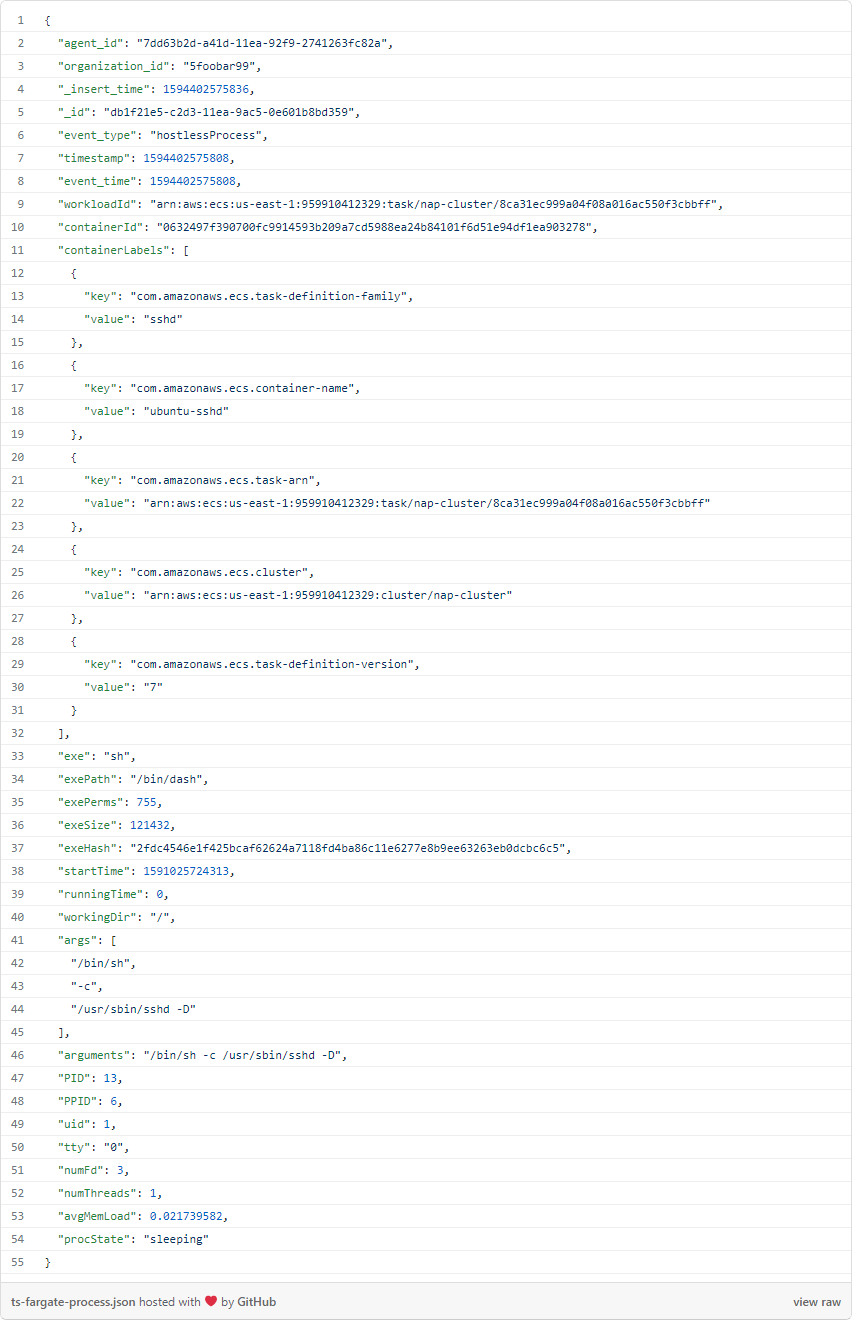
Cada evento cuenta con información adicional que los usuarios pueden consultar en la interfaz de usuario. Por ejemplo, puede acceder al primer evento de la imagen anterior para ver el JSON completo del evento:
Pruébalo tú mismo
Póngase en contacto con su responsable de éxito del cliente o representante de ventas de Threat Stack para programar una demostración. Los clientes actuales también pueden evaluar el agente de Fargate durante un periodo limitado accediendo a él a través de https://registry.hub.docker.com/u/threatstack.
Threat Stack ahora es F5 Distributed Cloud App Infrastructure Protection (AIP). Empieza a utilizar Distributed Cloud AIP con tu equipo hoy mismo.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.