
El estado del IoT
Gartner prevé que para 2020 habrá 20.800 millones de dispositivos conectados en todo el mundo. El creciente número de dispositivos conectados en el Internet de las cosas (IoT) brinda a los proveedores de servicios la oportunidad de desarrollar nuevas fuentes de ingresos. Para los usuarios finales, el IoT tiene el potencial de ofrecer soluciones capaces de mejorar considerablemente la productividad y la calidad en ámbitos como la seguridad, la salud, la educación y muchos otros. Para aprovechar esta oportunidad, los proveedores de servicios deben ofrecer una experiencia óptima al cliente y, al mismo tiempo, garantizar la protección absoluta de los datos, la privacidad y la seguridad de los usuarios.
Sin embargo, esta gran cantidad de dispositivos diversos también aumentará la vulnerabilidad de la red, ya que muchos de ellos podrían convertirse en objetivos de piratas informáticos y ataques de denegación de servicio. Los dispositivos del Internet de las cosas (IoT) suelen tener limitaciones de memoria, almacenamiento y recursos informáticos. Estas limitaciones dificultan la compatibilidad con algoritmos de seguridad complejos y en constante evolución, pues requieren una mayor capacidad de procesamiento con pocos ciclos de CPU. Además, la vida útil de los dispositivos conectados podría superar el periodo de eficacia del cifrado.
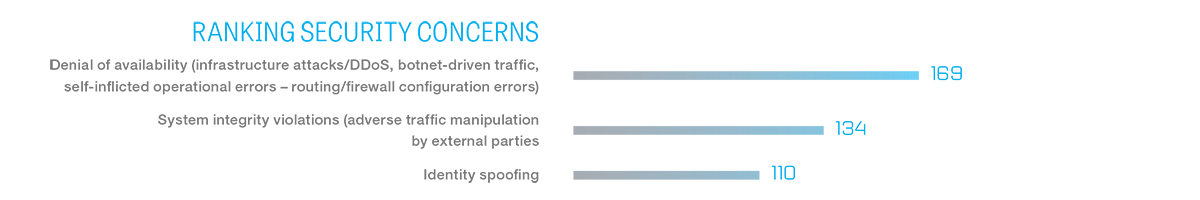
En una encuesta y un informe de febrero de 2016 sobre El futuro de la prestación de servicios móviles, Jim Hodges, analista sénior de Heavy Reading, señaló que la principal preocupación de los proveedores de servicios en materia de seguridad son las interrupciones provocadas por ataques distribuidos de denegación de servicio (DDoS) y redes de bots. A esta preocupación le siguen las amenazas relacionadas con la integridad del sistema, en las que atacantes externos manipulan el tráfico mientras suplantan la identidad de un usuario.
Tres conceptos son fundamentales para la seguridad del IoT: la identidad, la autenticación y la autorización. La identidad consiste en identificar al cliente y concederle autorización. La autenticación implica verificar la identidad del cliente, mientras que la autorización se refiere a gestionar los permisos que se le conceden. Asimismo, para facilitar la recopilación de datos de los dispositivos con el fin de analizarlos en tiempo real, también es necesario acordar los protocolos de comunicación del IoT.
Los protocolos de mensajería del IoT deben incluir las siguientes funciones de alto nivel:
- Validación del protocolo de mensajería y mitigación de ataques DDoS
- Mediación de protocolos con traducciones de diversos protocolos de IoT
- Interoperabilidad de los protocolos de mensajería del IoT
- Detección y prevención de tormentas de señalización de IoT
Hoy en día, el protocolo de mensajería preferido para el IoT es MQTT (Message Queue Telemetry Transport). MQTT se utiliza como protocolo de transporte principal en sectores como la fabricación, el transporte y seguimiento de activos, la energía y los hogares conectados. Empresas como IBM, Microsoft, Amazon Web Services y Facebook Messenger utilizan MQTT para entregar mensajes rápidamente y ahorrar batería en los dispositivos.
Seguridad del protocolo
Conceptos básicos de MQTT
Los protocolos de IoT como MQTT se utilizan para establecer una comunicación segura y fiable entre dispositivos. MQTT se basa en el Protocolo de Control de Transmisión (TCP) y puede protegerse mediante el protocolo de seguridad de la capa de transporte (TLS). El protocolo MQTT se ha diseñado para requerir poca capacidad de procesamiento y memoria, y está optimizado con paquetes mucho más sencillos y pequeños que los de HTTP para determinadas aplicaciones de IoT.
MQTT se creó originalmente en 1999 para sensores remotos, pero ha cobrado una nueva vida gracias a diversas aplicaciones de IoT basadas en un modelo de publicación y suscripción. Los dispositivos o sensores «publican» datos en una plataforma de IoT (bróker) y, a continuación, la aplicación de IoT se «suscribe» a los datos pertinentes para su caso de uso. Los datos publicados y suscritos se denominan «temas» y pueden organizarse en una estructura jerárquica según los casos de uso y la categoría del tipo de datos. La conectividad y las comunicaciones entre los dispositivos y su plataforma influyen en la carga, el control y la seguridad que requiere cada caso de uso.
Para mantener el protocolo lo más ligero posible en dispositivos IoT con recursos limitados, MQTT ofrece una seguridad mínima más allá de TCP. MQTT únicamente recomienda utilizar el protocolo TLS en aplicaciones que requieran niveles adicionales de autenticación. Por tanto, las comunicaciones MQTT que dependen exclusivamente de TCP no están cifradas y son vulnerables a ataques de intermediario.
Vulnerabilidades de MQTT
El protocolo MQTT presenta una serie de vulnerabilidades potenciales. Por ejemplo, los puertos abiertos pueden utilizarse para lanzar ataques de denegación de servicio (DoS), así como ataques de desbordamiento de búfer en redes y dispositivos. En función del número de dispositivos IoT conectados y de los casos de uso admitidos, la complejidad de la estructura de «temas» puede aumentar considerablemente y provocar problemas de escalabilidad. Las cargas útiles de los mensajes MQTT se codifican en binario, y los tipos de aplicaciones y dispositivos correspondientes deben poder interoperar. Otra área problemática son los nombres de usuario y las contraseñas de los mensajes MQTT, que se envían como texto sin cifrar.
Aunque no forma parte específicamente de la especificación MQTT, se ha convertido en una práctica habitual que los brókeres de plataformas IoT admitan la autenticación de clientes mediante certificados SSL/TLS del lado del cliente. El cifrado del transporte mediante SSL y TLS puede proteger los datos si se implementa correctamente. Para protegerse frente a las amenazas, los datos confidenciales, incluidos los identificadores de usuario, las contraseñas y cualquier otro tipo de credencial, deben estar siempre cifrados.
La desventaja de utilizar TLS, SSL y otros métodos de cifrado es que pueden añadir una sobrecarga considerable. Sin embargo, técnicas como la reanudación de sesiones TLS pueden compensar parte de los costes de conexión de TLS. La aceleración por hardware es otro método para reducir el impacto del cifrado en el tamaño. Para aplicaciones complejas en dispositivos con recursos limitados, una biblioteca de cifrado optimizada puede resultar muy útil. Cuando el código de la aplicación es extenso, una biblioteca de cifrado puede reducir el uso de memoria de procesamiento y mejorar el rendimiento.
La arquitectura de MQTT depende de que los brókeres tengan una alta disponibilidad. El uso de certificados X.509 para autenticar a los clientes puede ahorrar recursos en el lado del bróker cuando muchos clientes intentan utilizar sus servicios, como consultas a bases de datos o llamadas a servicios web. Combinar MQTT con estándares de seguridad de última generación, como TLS, y utilizar certificados X.509 también puede ayudar a mejorar la seguridad y el rendimiento.
Seguridad integral de las aplicaciones de IoT
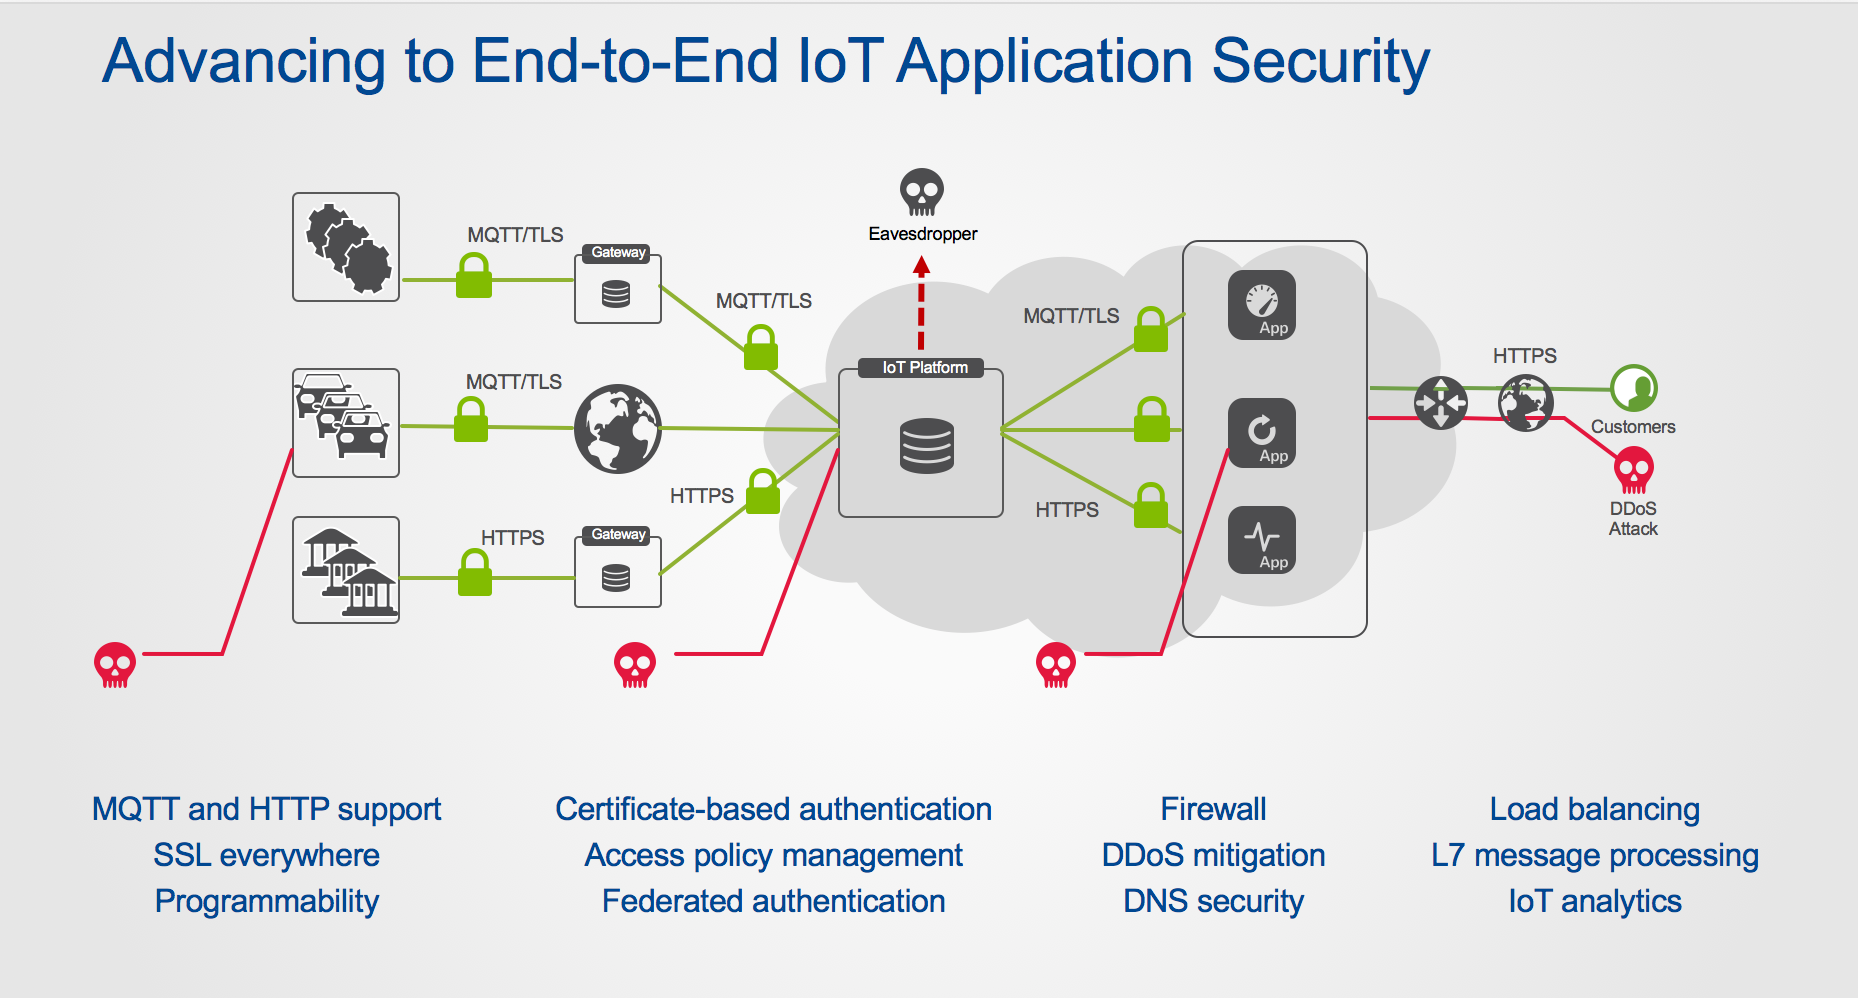
El IoT representa una nueva e importante oportunidad de negocio para los proveedores de servicios. Aunque proteger el protocolo de mensajería MQTT mediante TLS es una consideración de seguridad importante, también pueden explotarse muchos otros vectores de ataque. Los proveedores de servicios deben garantizar la seguridad de extremo a extremo mediante una autenticación rigurosa de los dispositivos, la autorización y políticas aplicadas por la red para acceder a las rutas de comunicación. El cifrado de los datos para garantizar la seguridad y la privacidad también es fundamental para las fuentes de ingresos de los proveedores de servicios y para ofrecer una experiencia óptima al cliente.
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.