El Internet de las cosas (IoT) es, sin duda, un tema que genera mucho debate, aunque para muchos sigue siendo una moda orientada al consumidor que aún no ha tenido un impacto real en el ámbito empresarial.
A menos, claro está, que su empresa esté aprovechando las cosas conectadas como parte de su estrategia empresarial.
A veces olvidamos que, más allá de los dispositivos de consumo que acaparan los titulares, existe todo un mundo de sensores, electrodomésticos, sistemas de control e incluso juguetes que ya forman parte del Internet de las cosas.
Y eso significa que ya existen problemas de seguridad.
Un problema reciente afecta a un osito de peluche de Fisher Price conectado a Internet. ¿El problema de seguridad? Al parecer, una aplicación web con la que se comunicaba el osito contenía una vulnerabilidad que dejó expuestas las identidades de los niños. Esto se produjo poco después de que se descubrieran varios fallos que permitían que la muñeca Hello Barbie conectada a Internet pudiera convertirse en un dispositivo de vigilancia.
¿No tienes hijos? Echa un vistazo a las pruebas de seguridad de Princeton sobre el Belkin WeMo Switch, el termostato Nest, un altavoz inteligente Ubi, una cámara de seguridad Sharx, un marco de fotos digital PixStar y un concentrador SmartThings. Según el informe, «Ubi utilizaba métodos de comunicación sin cifrar que podían revelar información confidencial, como si el usuario estaba en casa o si se producía algún movimiento dentro de ella». Tanto Sharx como PixStar transferían datos sin cifrar.
Puede que ahora nos estemos centrando demasiado en el lado de las «cosas» porque es algo nuevo, y cada nuevo dispositivo que se conecta a una red acaba planteando multitud de nuevos riesgos de seguridad que hay que abordar y, qué caramba, es algo novedoso y emocionante. Pero lo cierto es que, al plantearse incorporar «cosas» a su modelo de negocio —ya sea para mejorar la eficiencia operativa o para abrir nuevos mercados—, conviene volver a lo esencial y asegurarse de que también tenemos cubierta esa parte de la ecuación.
Cifrar el tráfico es sencillo. Internet acumula más de 15 años de lecciones, a veces aprendidas por las malas, sobre la importancia de gestionar correctamente las claves y los certificados. Y, aun así, millones de dispositivos reutilizan certificados y comparten claves. ¿Y qué hay de proteger las aplicaciones web? Llevamos insistiendo en ese tema desde que el comercio electrónico adquirió su «e» y se convirtió en algo susceptible de ser explotado.
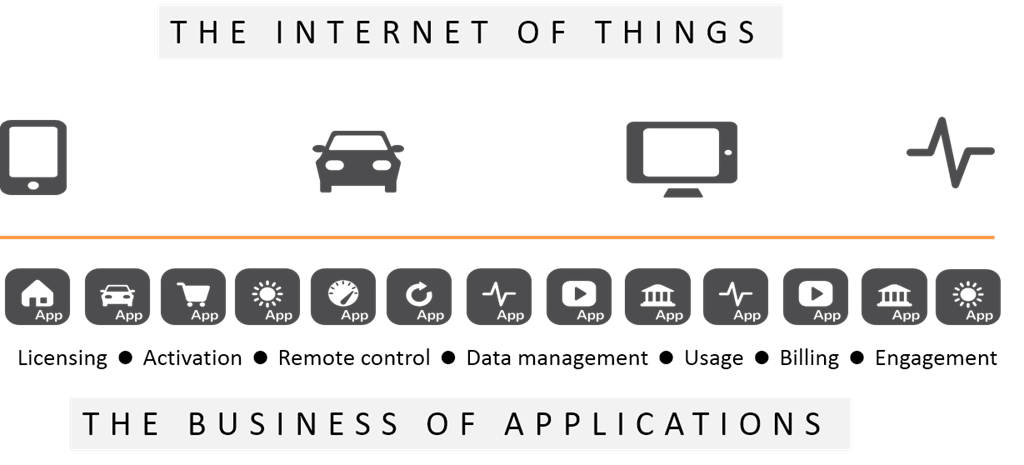
Las cosas están llegando, no cabe duda. Muchas ya están aquí y algunas parecen, como diría Douglas Adams, «casi inofensivas». Pero no se trata solo de las cosas. También se trata de las aplicaciones y los sistemas con los que esas cosas se comunican casi siempre, ya sea para registrarse, activarse, obtener contenido nuevo, compartir datos o ser gestionadas.
Aunque la aplicación que proporciona las funciones de backend para tu dispositivo no se anuncie como accesible públicamente, por definición debe ser accesible públicamente para que los dispositivos puedan acceder a ella a través de Internet. Esto significa que debes exigir pruebas de seguridad para todas las aplicaciones a las que vaya a acceder el dispositivo que has creado. Tanto si está en la nube como en el centro de datos, es necesario probarla y protegerla.
El Internet de las cosas es el negocio de las aplicaciones. Y eso significa que la seguridad del Internet de las cosas depende tanto de proteger los dispositivos como de proteger el ecosistema de aplicaciones que los sustenta.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.