Los profesionales de TI suelen ser gente muy práctica. DevOps, como transformación cultural, a menudo no resulta lo bastante tangible para quienes se encargan de desplegar aplicaciones en producción y mantener su disponibilidad, seguridad y rendimiento. Pero la realidad es que el cambio cultural —la eliminación de los silos entre grupos y dentro de ellos— debe producirse, y más pronto que tarde.
Esto es especialmente cierto en lo que respecta al impacto que las tendencias y arquitecturas emergentes tienen en la red.
Muchos responsables y profesionales especializados en redes no prestan tanta atención a la evolución del panorama de las arquitecturas de aplicaciones. Por ejemplo, la transición hacia las API y los microservicios rara vez se aborda realmente en el ámbito de las redes, salvo para señalar que nuestra infraestructura también dispone de una API. Porque, claro, SDN (o SDDC).
Pero deben ser conscientes de estos cambios y de cómo afectarán (no de si lo harán, sino de cómo lo harán) a la red y a la entrega de esas aplicaciones a consumidores y compañeros de trabajo exigentes. Incluso lo que parece ser una decisión relacionada exclusivamente con la arquitectura de las aplicaciones puede acabar teniendo un impacto significativo no solo en la arquitectura de red, sino también en su rendimiento y sus requisitos. Por ejemplo, la decisión de optar por microservicios multiinquilino o de un solo inquilino afecta considerablemente a los servicios de red, desde la seguridad hasta el enrutamiento y la conmutación básicos. No tener en cuenta las decisiones arquitectónicas relativas al uso de HTTP/2 o HTTP/1 junto con microservicios puede causar problemas importantes en la red y reducir el rendimiento.
Los desarrolladores son cada vez más conscientes del impacto de sus arquitecturas tanto dentro como fuera de su ámbito. La latencia de los servicios (el tiempo que tardan dos servicios en comunicarse a través de la red) es un problema bien conocido en una arquitectura de aplicaciones altamente distribuida. Lo que los desarrolladores desconocen es cómo la red (y su conjunto de servicios) puede ayudar a mitigar el impacto negativo de un entorno de este tipo en el rendimiento (y la resiliencia).
Eso es lo que saben los expertos en redes.
El problema es que los especialistas en redes no intervienen hasta que se están desplegando en producción tropecientos mil millones de microservicios. No se les consultó y, cuando por fin se cuenta con ellos, cualquier sugerencia puede implicar rehacer una parte importante de los servicios o de la aplicación. Incluso un cambio sencillo, como trasladar la escalabilidad a la red en lugar de gestionarla dentro de la aplicación, se convierte en una pesadilla. Sin embargo, si los servicios se hubieran diseñado teniendo en cuenta la escalabilidad de la red, todo iría sobre ruedas.
Pero no fue así, y esos 9 de cada 10 ejecutivos que se sienten presionados para lanzar aplicaciones más rápido sienten aún más presión, porque se necesita tiempo para realizar en la red los cambios necesarios para ofrecer tantos servicios interconectados, interrelacionados e interdependientes.
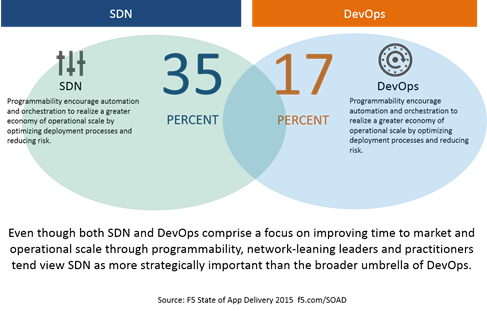
Hay cuatro áreas de operaciones en TI: infraestructura, redes, almacenamiento y seguridad. Y los cuatro silos (o torres, si prefiere una metáfora más medieval) deben tender puentes entre sí que fomenten la colaboración y la comunicación desde las primeras fases del ciclo de desarrollo. La colaboración en las decisiones arquitectónicas debe producirse durante el diseño y no durante el despliegue. Y puede que esa colaboración deban iniciarla líderes que tengan visibilidad sobre cada organización y sepan cuándo se están considerando nuevas tecnologías y arquitecturas.
DevOps no consiste únicamente en la automatización: esta es una herramienta y una técnica para alcanzar un objetivo. La automatización puede desempeñar un papel importante a la hora de reducir la carga de quienes se encargan de implementar los servicios necesarios para desplegar y distribuir aplicaciones, liberando así a los expertos de los cuatro ámbitos operativos. De este modo, pueden colaborar y compartir más entre organizaciones para mejorar la escalabilidad, el rendimiento y la seguridad de las aplicaciones que ocupan un lugar central en la creciente economía de las aplicaciones.
El éxito empresarial —y el crecimiento— depende de la colaboración entre todas las áreas de TI, no solo sobre el terreno, sino también en la mesa de dirección.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.