La mayoría de nosotros, por el mero hecho de ser humanos, hemos experimentado lo que comúnmente se conoce como «lucha o huida»: una reacción física autónoma, a menudo intensa, que se manifiesta con taquicardia, tensión muscular y sudoración en las palmas de las manos. Esta reacción puede ir acompañada de una sensación de pánico, así como de una parálisis a la hora de tomar decisiones que prácticamente anula nuestra capacidad de pensar con lógica.
Las empresas tienen su propia versión de esta respuesta, desarrollada y perfeccionada a lo largo de años de hacer frente a situaciones digitales amenazantes.
El riesgo para las empresas es similar al que corren los seres humanos. En las personas, la activación excesivamente frecuente, intensa o inadecuada de la respuesta de lucha o huida está relacionada con diversas afecciones clínicas. Dicho de forma resumida, puede causar daños físicos reales. En el ámbito empresarial, la activación frecuente, intensa o potencialmente inadecuada de una respuesta digital de lucha o huida puede perjudicar la salud de la empresa, especialmente en materia de seguridad.
Al igual que ocurre con las conocidas «etapas del duelo», a lo largo de décadas de trabajo para mitigar las amenazas relacionadas con las aplicaciones y la infraestructura, hemos observado la aparición de «etapas de reacción en materia de seguridad».
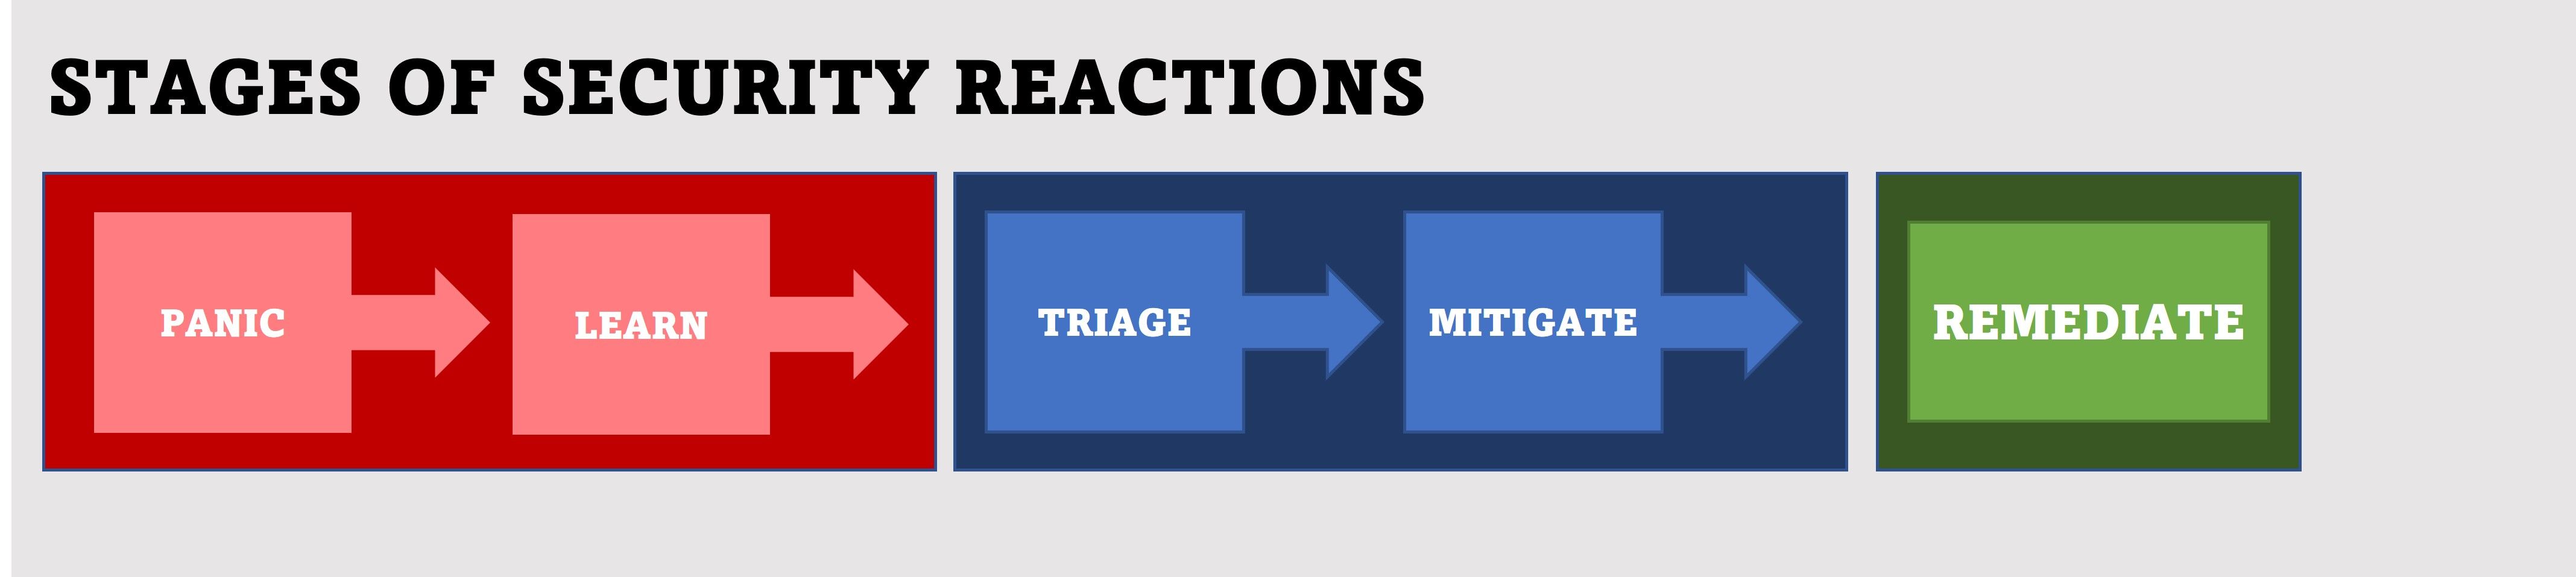
La importancia de elegir la respuesta adecuada Response
Precipitarse a aplicar medidas correctivas puede ser una de esas reacciones que, a largo plazo, no resultan ser la mejor respuesta. Hay que tener en cuenta que el primer parche publicado por Apache para Log4j también era vulnerable, por lo que las organizaciones que se apresuraron a aplicarlo tuvieron que volver a empezar y parchear de nuevo todos sus sistemas.
Es en este punto cuando hago una pausa y recalco firmemente que no precipitarse a aplicar medidas correctivas no significa ignorar el riesgo ni pecar de inacción.
Es especialmente importante tener esto presente, porque no gestionar de forma responsable los datos que sustentan un negocio digital tiene consecuencias en el mundo real. Tras Log4j, la Comisión Federal de Comercio de Estados Unidos (FTC) «advirtió que tomaría medidas contra las empresas del sector privado que no protegieran los datos de los consumidores expuestos como consecuencia de Log4j». (ZDNet)
Por qué la mitigación es lo primero
La mitigación precede a la corrección por varios motivos, entre ellos, contrarrestar el instinto humano de «hacer algo» y precipitarse a corregir el problema. Una mitigación rápida también responde a la necesidad de gestionar responsablemente los datos de los clientes, protegiéndolos frente a la exfiltración mientras se formula el plan de acción de corrección adecuado.
La mitigación debe ser la primera medida que se tome, especialmente ante una vulnerabilidad tan extendida que requerirá un análisis exhaustivo de la cadena de suministro de software. La ubicuidad y la dificultad de descubrir dónde pueden estar ocultos los paquetes y componentes vulnerables probablemente expliquen el hallazgo de que «las descargas vulnerables de #log4shell todavía representaban el 46 % del total» el 4 de enero. (Sonatype)
La realidad de un mundo en el que lo digital es la opción predeterminada es que seguirán apareciendo vulnerabilidades de seguridad nuevas y graves que perturbarán la actividad empresarial y someterán a una presión aún mayor unos recursos ya desbordados. Dada la complejidad de una cartera de aplicaciones empresariales —que a menudo abarca cinco generaciones de arquitecturas de aplicaciones distribuidas entre el núcleo, la nube y el perímetro—, debemos asumir que la corrección consumirá la mayor parte del tiempo y la energía. Por eso es tan importante aplicar rápidamente medidas de mitigación. Estas reducen la presión y permiten adoptar un enfoque más metódico y exhaustivo para la corrección, que incluye verificar que los parches publicados sean seguros y permitir que los desarrolladores actualicen, apliquen parches y realicen pruebas de acuerdo con los ciclos de publicación existentes.
Las organizaciones deben asegurarse de disponer de puntos de control en todos los entornos que permitan aplicar medidas de mitigación. La protección de la web y las API, la inspección de contenidos y las funciones de bloqueo en puntos de control estratégicos proporcionan una especie de «plataforma» para mitigar este tipo de vulnerabilidades generalizadas. Estos mismos puntos de control también pueden aportar información valiosa al detectar intentos de explotar dichas vulnerabilidades.
Conclusión
La mayoría recordaremos los simulacros de incendio de nuestra infancia, en los que practicábamos cómo salir del colegio de forma segura en caso de incendio. Yo también participé en simulacros de tornado, y supongo que habrá niños en todo el mundo que hayan realizado simulacros para prepararse ante terremotos o tsunamis. Contar con un plan y saber cómo llevarlo a cabo puede ser fundamental para reducir el tiempo que se pasa en estado de pánico cuando se conoce la noticia de una vulnerabilidad importante.
Así que no se deje llevar por el pánico. Aproveche los puntos de control estratégicos y céntrese en una mitigación rápida para poder llevar a cabo una corrección deliberada.
Y recuerda: la práctica reduce el pánico. Planificar y llevar a cabo tu propio «simulacro de seguridad» no es mala idea en absoluto.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.