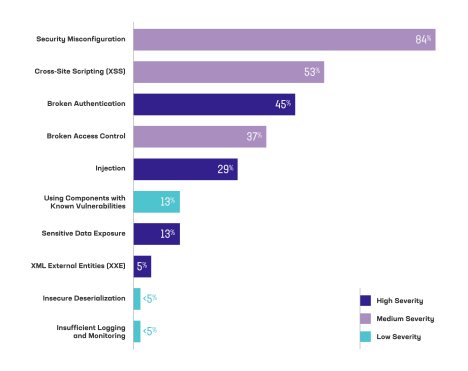
Según el informe «State of Application Security 2021» de Forrester, un asombroso 39 % de todos los ciberataques del año pasado tuvo como objetivo las aplicaciones web, y no es de extrañar. La exposición pública de las aplicaciones web, su amplia superficie de ataque y el riesgo constante de que existan vulnerabilidades en el código hacen que sean especialmente difíciles de proteger, lo que aumenta las probabilidades de éxito de los atacantes. Un estudio de Positive Technologies reveló que, al someterlas a pruebas de penetración, las cargas de trabajo contenían una media de 22 posibles vulnerabilidades de seguridad, de las cuales una de cada cinco se consideró de gravedad alta. Como era de esperar, entre las vulnerabilidades detectadas durante este estudio predominaban las incluidas en el OWASP Top 10, como se muestra en la Figura 1.
Ahora bien, a la hora de ejecutar aplicaciones en la nube de AWS, los desarrolladores de aplicaciones a veces optan por dar prioridad a la puesta en marcha y el funcionamiento de sus cargas de trabajo lo antes posible, pasando por alto la importancia de implementar la seguridad de las aplicaciones como una medida de «prioridad cero». Consciente de esta tendencia a descuidar la seguridad de las aplicaciones y de que muchas organizaciones carecen de expertos internos dedicados a la seguridad, AWS creó su propio firewall de aplicaciones web (WAF) nativo, diseñado para facilitar su uso y agilizar su puesta en funcionamiento. Aunque AWS WAF se implementa de forma rápida y sencilla, requiere que el usuario configure listas de control de acceso web (ACL) para proteger los recursos y está concebido para ofrecer un alto grado de personalización que permita satisfacer las necesidades de una amplia variedad de cargas de trabajo. Sin embargo, personalizar el WAF puede resultar complicado, ya que requiere conocimientos específicos sobre la aplicación y el dominio, así como una sólida comprensión del panorama actual de amenazas.
Por eso, AWS se asoció con varios proveedores de seguridad, entre ellos F5, para ofrecer diversos conjuntos de reglas administradas que pueden asociarse a instancias de AWS WAF, mejorando así su capacidad para mitigar distintos tipos de ataques contra aplicaciones web y API. Cuando los clientes de AWS WAF asocian conjuntos de reglas de WAF personalizados de F5 a sus instancias de WAF, pueden mantener la sencillez y la facilidad de uso a la vez que mitigan amenazas más sofisticadas.
Actualmente, F5 ofrece cuatro conjuntos de reglas únicos, cada uno de los cuales proporciona protección frente a distintos tipos de amenazas:
- Conjunto de reglas de protección frente a las 10 principales vulnerabilidades web de OWASP: Mitiga los ataques que intentan aprovechar las vulnerabilidades incluidas en el Top 10 de OWASP, como los ataques de scripts entre sitios (XSS), los ataques de inyección y muchos más.
- Conjunto de reglas de protección contra bots: Analiza todas las solicitudes entrantes y bloquea cualquier actividad maliciosa de bots, incluidas las herramientas de DDoS, los escáneres de vulnerabilidades, los extractores de contenido web y las herramientas de spam en foros.
- Conjunto de reglas de seguridad de API: Protege frente a ataques a nivel de API, ataques de entidades externas XML y vulnerabilidades de falsificación de solicitudes del lado del servidor (SSRF), y ofrece compatibilidad con cargas útiles XML y JSON, así como con los frameworks de API web más habituales.
- Conjunto de reglas de protección frente a vulnerabilidades y exposiciones comunes (CVE): Protege frente a CVE de gran repercusión presentes en sistemas populares como Apache, Java, MySQL, WordPress y muchos otros.
Cada uno de estos conjuntos de reglas está redactado, gestionado y actualizado periódicamente por especialistas en seguridad de F5, lo que permite a los clientes proteger sus aplicaciones frente a amenazas en constante evolución, sin necesidad de que el usuario de AWS WAF intervenga. Tanto si las reglas se aplican a instancias de AWS WAF nuevas o existentes, a balanceadores de carga de aplicaciones de AWS o a AWS CloudFront, cualquiera de los conjuntos de reglas de F5 puede añadirse en cuestión de minutos desde la consola de AWS WAF con tan solo unos clics
Puede encontrar más información sobre cualquiera de nuestros conjuntos de reglas en sus correspondientes anuncios de AWS Marketplace:
- Reglas de F5 para AWS WAF: reglas de OWASP contra vulnerabilidades web
- Reglas de F5 para AWS WAF: reglas de protección contra bots
- Reglas de F5 para AWS WAF: vulnerabilidades y exposiciones comunes (CVE)
- Reglas de F5 para AWS WAF: reglas de seguridad de API
Si está pensando en probar alguna de nuestras reglas con su AWS WAF y tiene alguna pregunta o necesita ayuda, solo tiene que iniciar sesión para plantear una pregunta en el sitio de la comunidad DevCentral. Uno de nuestros expertos técnicos o un miembro de nuestra extraordinaria comunidad le ayudará a empezar. También puede obtener más información mediante los recursos de apoyo que aparecen a continuación o ponerse en contacto con el equipo de ventas de F5 para obtener asistencia adicional.
Recursos adicionales:
- Descripción general de la solución
- Demostración de introducción a las reglas OWASP para exploits web
- Guía de implementación de las reglas OWASP para exploits web
Sobre el autor

Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.