Nosotros (es decir, el sector) sabemos que «multicloud» es una forma elegante de referirse a lo que las organizaciones llevan haciendo desde hace tiempo. La nube siempre ha estado disponible en muchas modalidades —IaaS, PaaS, SaaS— y las organizaciones siempre han recurrido a más de una. North Bridge, que lleva años analizando la nube, señaló en su informe de 2016 que «casi 7 de cada 10 empresas utilizan SaaS». Tanto nuestros propios datos como los de RightScale también concluyen que las organizaciones utilizan, de media, más de una nube. La multicloud no es una predicción, sino una observación.
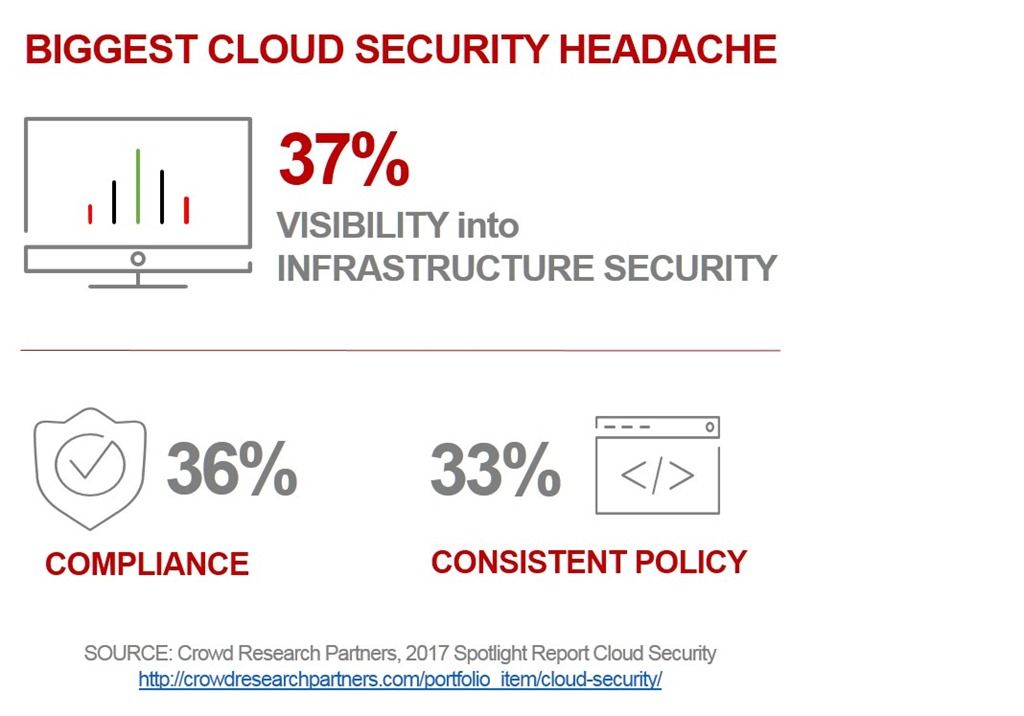
Sin embargo, sí observamos cambios en los modelos que prefieren las organizaciones. La nube privada local ha predominado en nuestras encuestas State of Application Delivery, pero todo apunta a una transición constante hacia la nube pública externa. Y, a medida que avanza esta transición, las organizaciones se enfrentan a diversos retos. Estos se centran principalmente en la coherencia de la seguridad, el rendimiento y la gestión. Intentar desarrollar una estrategia cohesionada cuando no se pueden aplicar sistemáticamente las mismas políticas en todas las configuraciones de nube utilizadas puede resultar desesperante.
Lo cual es uno de los factores que impulsan el creciente interés por las interconexiones en la nube (a veces denominadas «nube en centros de colocación»).
Una interconexión en la nube combina, fuera de las instalaciones de la empresa, una conectividad ultrarrápida con los principales proveedores de servicios en la nube y servicios de coubicación. La coubicación permite a las organizaciones centralizar un conjunto básico de servicios utilizando la tecnología y los conocimientos existentes. Esto, a su vez, garantiza la coherencia de las políticas —especialmente las relacionadas con la seguridad— sin renunciar a la posibilidad de aprovechar la agilidad, la rentabilidad, la escalabilidad y el almacenamiento que ofrece la nube pública.
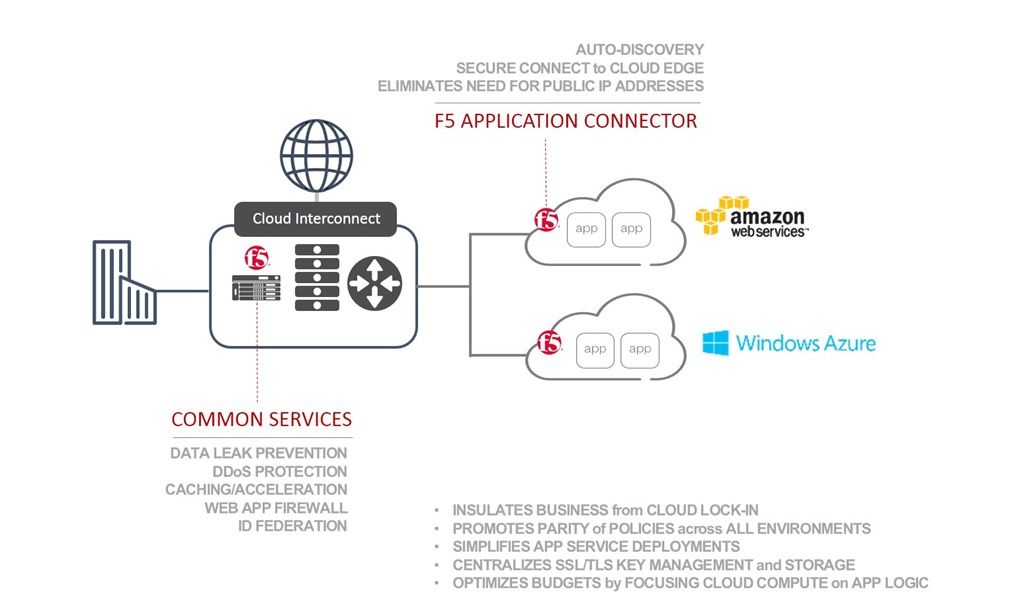
Esto resulta beneficioso para establecer la necesidad de la organización de acceso seguro de ofrecer aplicaciones, al tiempo que fomenta el uso de múltiples nubes para garantizar el valor empresarial mediante el uso de la tecnología más rentable (y que mejor se adapte) a cada aplicación. Sin embargo, no aborda la necesidad de facilitar su gestión.
Una vez que se empiezan a utilizar varias nubes públicas para alojar aplicaciones, sigue siendo necesario gestionar esas aplicaciones y conectarlas a una ruta de entrada segura. La proliferación descontrolada de nubes (o aplicaciones) es un problema real que no solo supone un derroche de dinero, sino que también acumula riesgos.
Esa es una de las razones por las que Nosotros (ahora se trata del Nosotros corporativo) desarrollamos F5 Application Connector. Su única razón de ser es detectar automáticamente las instancias de aplicaciones alojadas en una nube pública y conectarlas a la ruta de entrada segura adecuada, para que no tenga que localizarlas una por una.
Application Connector es un proxy ligero que se aloja en la nube pública (o privada y local) y actúa como «nexo» entre BIG-IP (en el entorno de coubicación) y las aplicaciones de la nube pública. Detecta automáticamente las aplicaciones, lo que ayuda a los operadores y administradores a garantizar que estén protegidas y tengan una alta disponibilidad. En la mayoría de los entornos de nube, este proceso sigue siendo manual. Conscientes de la importancia de la automatización, estamos trabajando intensamente para garantizar que Application Connector no solo detecte automáticamente las aplicaciones, sino que también las añada de forma automática a BIG-IP, proporcionando una ruta de entrada segura a dichas aplicaciones. Nuestra primera versión permitía la automatización en Amazon AWS y hoy nos complace anunciar la disponibilidad de Application Connector 1.1, compatible con aplicaciones implementadas en Microsoft Azure.
Esto significa que puede tener aplicaciones en cualquier nube protegidas por las mismas políticas de seguridad que utilizaba en el centro de datos, con la ventaja añadida de que las alojadas en AWS o Azure se gestionan de forma más automática. Puede proteger las aplicaciones de cualquier entorno de nube frente a ataques DDoS y garantizar que las aplicaciones de la nube pública no filtren datos confidenciales. Y puede hacerlo de forma centralizada, sin sacrificar el rendimiento.
La multinube puede ser fácil de gestionar con las herramientas y la tecnología adecuadas.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.