Dejémonos de fingir: Model Context Protocol (MCP) no es simplemente otra API. No es un bus de mensajes algo más reluciente ni una nueva capa de pintura para tu automatización actual. MCP es lo que ocurre cuando permites que tus agentes hablen a tus espaldas, a toda velocidad, sobre todo lo que te importa. Ya sabes: el contexto en tiempo real, los estados de los sistemas, quién hace qué y por qué.
Eso no es solo un aumento de la productividad. Es dejar la puerta principal abierta de par en par a una categoría de riesgo nunca vista. La mayoría de los titulares sobre los riesgos de la IA no son más que historias recicladas de los blogs de seguridad de API de ayer, en las que se ha sustituido «endpoint» por «agente». MCP cambia las reglas del juego.
Aclaremos qué no es ninguna novedad, qué ha empeorado ahora y qué supone un terreno completamente nuevo:
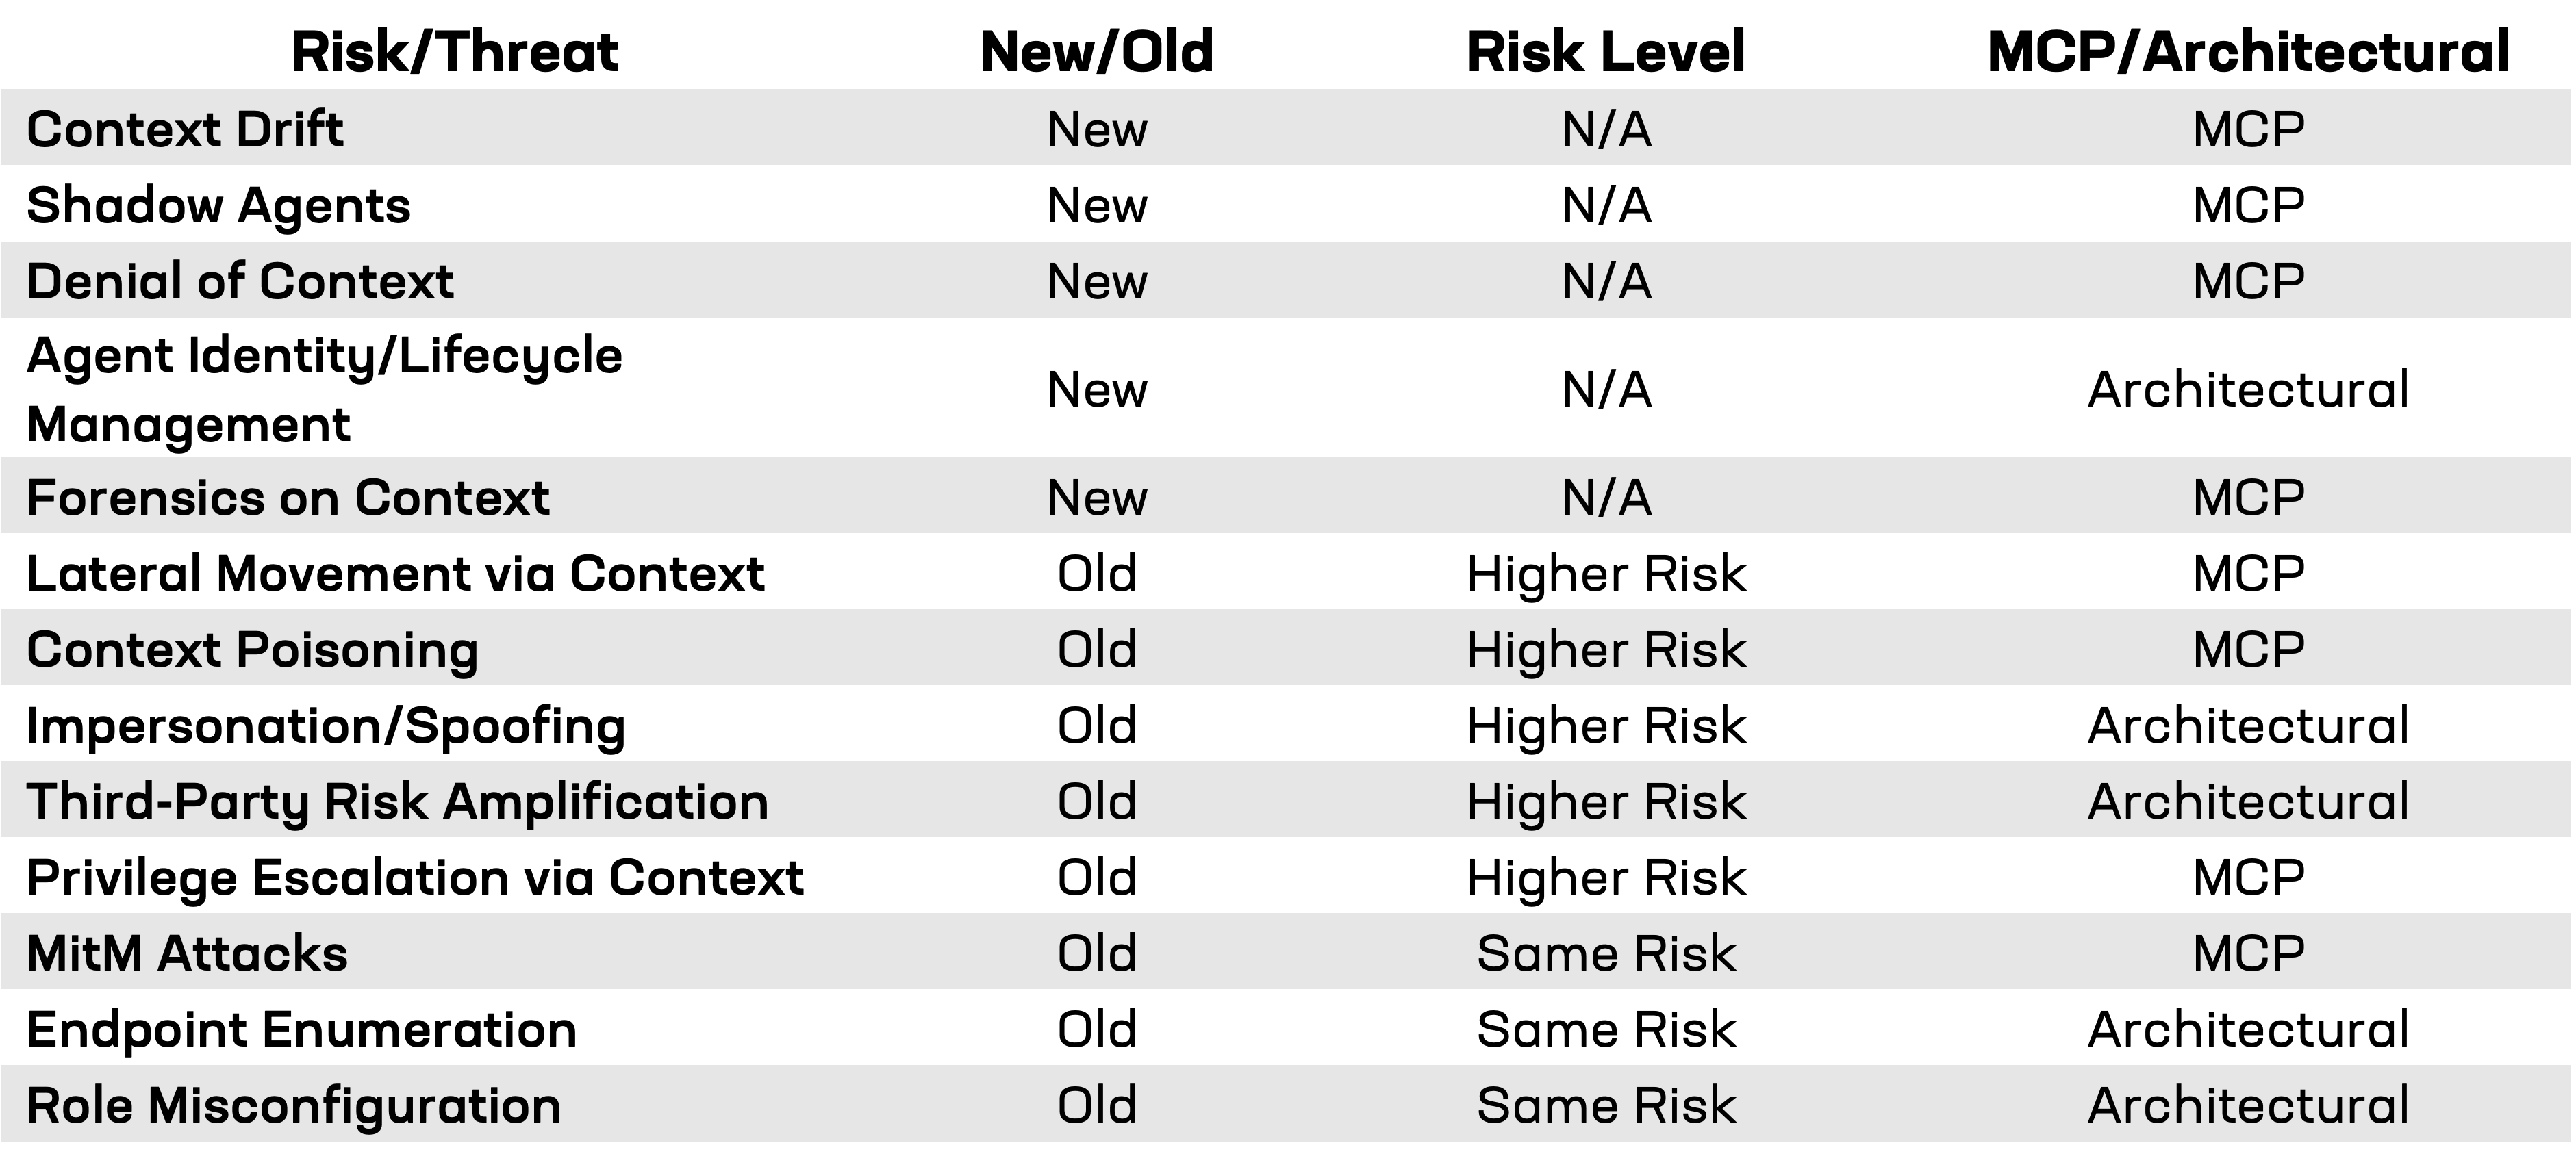
Ahora hablemos de lo realmente importante. Esto es algo que no se puede simplemente «parchear» ni ignorar y que quizá requiera un plan para abordarlo.
1. Deriva del contexto: cuando tus agentes se descontrolan
Con MCP, el contexto no es solo un bloque de datos estático, sino una memoria viva. Los agentes se basan en este estado compartido para tomar decisiones, escalar una situación o dar marcha atrás. Sin embargo, cuando las actualizaciones del contexto se pierden, se retrasan o se corrompen, se produce una «deriva del contexto». Es como correr una carrera de relevos en la que cada corredor tiene un mapa distinto y ninguno se da cuenta hasta que ya se ha desviado a mitad de camino. En MCP, la deriva del contexto implica que los agentes operan con información contradictoria. El resultado no es solo confusión, sino un caos absoluto, en el que se toman decisiones críticas a partir de datos erróneos sin que nadie lo advierta hasta que algo falla. ¿Dos agentes discrepan sobre lo que acaba de ocurrir? No es un debate, sino un posible incidente.
Los sistemas tradicionales no sufren este problema a gran escala porque el contexto suele estar centralizado o ser estático, y se almacena en cookies o en tablas de sesión. Con MCP, la deriva no solo es posible, sino probable, a menos que se incorporen mecanismos estrictos de sincronización, comprobaciones de integridad y resolución automatizada de conflictos. Buena suerte depurando el problema cuando llamen a tu equipo de respuesta ante incidentes.
2. Agentes en la sombra: el enemigo interior
Todo el mundo ha oído hablar de la TI en la sombra. ¡Ahora llegan los agentes en la sombra! MCP permite que los agentes se incorporen, se retiren y actualicen dinámicamente el contexto compartido. Esto aporta potencia y flexibilidad, pero también supone una oportunidad de oro para que agentes maliciosos o mal configurados se cuelen en la conversación.
Si no controlas quién participa, qué permisos tiene y cuándo apareció, es como si le entregaras las llaves. Los agentes en la sombra pueden sustraer datos, introducir instrucciones maliciosas o, sencillamente, sabotear las operaciones de forma silenciosa. Tu inventario siempre estará desactualizado y no lo sabrás hasta que algo falle.
3. Denegación de contexto (DoC): nueva arma, misma motivación
Hazte a un lado, denegación de servicio. En el mundo de MCP, no hace falta tumbar servidores; basta con saturar o corromper los canales de contexto. Cuando los agentes no pueden compartir ni acceder a un contexto fiable, se bloquean, fallan o actúan por su cuenta. La automatización de los flujos de trabajo se paraliza y los procesos empresariales se detienen por completo. Esto no es una mera hipótesis; es el siguiente paso lógico para cualquier atacante que entienda cómo trabajan realmente tus agentes.
4. Gestión de la identidad y el ciclo de vida de los agentes: como pastorear gatos, pero en digital
En el viejo mundo, gestionabas usuarios, cuentas de servicio y quizá algunos dispositivos. Con MCP y los agentes autónomos, ahora tienes que controlar una manada de gatos digitales —a veces asilvestrados—, cada uno con su propia autenticación, ciclo de vida y conjunto de privilegios. La incorporación, la rotación y la retirada de agentes deben gestionarse con el mismo rigor que cualquier identidad de usuario o de servicio. Si lo descuidas, quedas totalmente expuesto a suplantaciones de identidad, una acumulación progresiva de privilegios y agentes zombis que siguen activos mucho después de haber dejado de ser útiles. Sí, ya lo sé. La mayoría de las organizaciones aún tienen cuentas huérfanas que no se han depurado desde 1998. Pero, al menos, esas cuentas no pueden actuar. Los agentes zombis sí.
5. Análisis forense del contexto: el rastro se pierde rápidamente
Cuando algo salga mal (y saldrá), buena suerte intentando reconstruir lo ocurrido. El contexto de MCP es efímero y está diseñado para desaparecer cuando deja de ser relevante. Eso resulta eficiente desde el punto de vista operativo, pero es una pesadilla para el análisis posterior al incidente. Si no registras cada actualización, cada participante y cada interacción, nunca sabrás qué agente te dio la manzana envenenada ni qué cambio de contexto hizo caer la primera ficha de dominó.
Esta es una de las razones por las que el registro semántico y una telemetría más exhaustiva se están incorporando a las plataformas de observabilidad. No se trata solo de hacer un seguimiento de conexiones con marca de tiempo; para entender qué salió mal, es necesario registrar todo el contexto.
En resumen: si no estás diseñando teniendo esto en cuenta, ya te estás quedando atrás
MCP te ofrece potencia, velocidad y flexibilidad, pero no te engañes. También introduce una categoría de riesgos que tus estrategias de siempre apenas contemplan. Algunos no son más que viejas amenazas llevadas al extremo. Pero ¿la deriva de contexto, los agentes en la sombra y la denegación de contexto? Esos sí son nuevos, y van a por ti, lo creas o no.
Así que la pregunta no es «¿MCP entraña riesgos?», sino «¿qué estoy dispuesto a hacer para evitar que mis agentes le prendan fuego a la casa?». Empieza a diseñar teniendo en cuenta estos riesgos desde ya o prepárate para arreglar un desastre que nunca viste venir.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.